
Có một từ tiếng Đức tôi rất thích: Schadenfreude. Đây là một trong những từ kỳ lạ không có bản dịch tiếng Anh trực tiếp, nhưng đại khái có nghĩa là vui vẻ trước khổ đau của người khác. Nó mô tả khá chính xác cảm giác của tôi về chuyện xảy ra với Ashley Madison gần đây.
Ashley Madison, cho những ai không biết, là trang web hẹn hò tập trung vào việc tạo điều kiện cho các mối quan hệ ngoại tình. Có thể coi đây là "Facebook của ngoại tình", với hơn 37 triệu người dùng đã đăng ký, người ngoại tình. Như thường lệ với các trang hẹn hò, đại đa số thành viên (giữa 90-95%) là nam giới.
Đây là lúc Schadenfreude xuất hiện. Họ vừa bị hack bởi Impact Team - một nhóm hacker ít 알려져 - những người đe dọa rò rỉ toàn bộ cơ sở dữ liệu trừ khi trang web ngoại tình này (và các trang đồng hành Established Men và Cougar Life) bị đóng cửa.
Avid Life Media, chủ sở hữu Ashley Madison, từ chối tuân thủ. Sáng nay, 9GB dữ liệu từ trang web bị đẩy lên trang web Tor darknet. Nó chứa tất cả. Không chỉ tên người dùng và email, mà còn email nội bộ, tài liệu doanh nghiệp, sở thích tình dục, dữ liệu sinh trắc học, thậm chí vị trí GPS. Đau đớn.
Nếu bạn bị vướng vào vụ rò rỉ Ashley Madison, cho tôi bày tỏ sự trân trọng và giống như Nelson Muntz: haw haw. Tôi phải thừa nhận, tôi không quá thông cảm. Nhưng vẫn, với tư cách là một nhà viết về bảo mật, tôi cảm thấy có trách nhiệm nói cho bạn biết một vài điều.
Đổi mật khẩu của bạn
Ashley Madison đã bị "owned" (xâm nhập hoàn toàn) một cách triệt để. Không thể chối cãi. Nhưng tôi nên công nhận họ có một số quy trình bảo mật khá hợp lý.
Đặc biệt mật khẩu được che giấu bằng bcrypt; một trong những thuật toán băm một chiều an toàn nhất. Đặc biệt là thấy họ không lưu mật khẩu dưới dạng plaintext (văn bản thuần túy), hoặc thuật toán băm MD5 gần như vô dụng.
Sức mạnh tính toán cần thiết để phá vỡ mật khẩu bcrypt là khổng lồ. Điều đó có nghĩa là nếu bạn dùng mật khẩu an toàn, phức tạp, xác suất nó bị giải mã là khá thấp. Nhưng nếu bạn dùng mật khẩu phổ biến hoặc yếu, bạn nên mong đợi mật khẩu của mình sớm trở thành kiến thức công khai.
Dù sao, bạn được khuyên nên đổi mật khẩu trên bất kỳ trang nào bạn dùng mật khẩu Ashley Madison và không bao giờ dùng lại nó.
Suy nghĩ về thẻ tín dụng
Trong dữ liệu rò rỉ có bản ghi giao dịch tài chính từ năm 2007. Chúng bao gồm tên, địa chỉ, email, số tiền thanh toán, nhưng không phải số thẻ tín dụng đầy đủ. Mỗi bản ghi chứa một số 4 chữ số được cho là mã giao dịch hoặc 4 số cuối thẻ tín dụng.
Điều này bản thân không quá nghiêm trọng. Không làm được nhiều việc chỉ với 4 số cuối thẻ tín dụng. Nhưng một số công ty cho phép bạn xác thực danh tính bằng nó.
Bạn có thể nhớ năm 2012 khi chuyên gia cột Wired Mat Honan bị xóa sổ toàn bộ cuộc sống số. Từ email Apple, tài khoản Google. Thậm chí Macbook và iPhone bị xóa từ xa.
Điều này được thực hiện vì Apple cho phép xác thực chỉ với địa chỉ thanh toán và 4 số cuối thẻ tín dụng đã đăng ký.
Có thể hơi đa nghi. Chà, tôi thường bị cáo buộc là người đa nghi. Nhưng nếu tôi bị vướng vào hack Ashley Madison, tôi sẽ ngay lập tức hủy thẻ và ngắt liên kết nó khỏi mọi tài khoản trực tuyến.
Chờ đợi bị trừng phạt
Ở đây, tôi thực sự muốn nhấn mạnh một điều. Nếu bạn bị vướng vào hack Ashley Madison, bạn nên nhận ra rằng chi tiết riêng tư, thân mật về cuộc sống và sở thích tình dục của bạn đã được công khai. Điều từng là cá nhân giờ mở ra cho thế giới thấy. Đó chỉ là điều bạn phải đối mặt.
Đáng để chỉ ra rằng khi các trang hẹn hò bị hack trong quá khứ, điều đó dẫn đến người dùng bị troll (quậy phá) mạnh mẽ và cuộc sống số bị lật ngửa.
Khi dân 4chan hack một mạng xã hội Kitô giáo vô danh năm 2009, họ lấy được email và mật khẩu. Những thứ này sau đó được dùng để truy cập tài khoản Facebook, nơi hacker đăng tin nhắn tục tĩu, phân biệt chủng tộc hoặc khiêu dâm để làm chủ tài khoản xấu hổ.
Tôi không đồng ý với điều đó lúc bấy giờ, và cũng không đồng ý bây giờ. Dicho, tôi sẽ không ngạc nhiên nếu chuyện tương tự xảy ra lần này.
Theo CSO Online, khoảng 14.000 email chính phủ và quân đội Mỹ được tìm thấy trong dữ liệu rò rỉ. Báo The Telegraph Anh nói có hàng chục email .gov.uk. Nếu bạn là một trong số đó, đừng ngạc nhiên nếu bạn gặp rắc rối với người tuyển dụng.
Bây giờ, khả năng khá cao là có một số phóng viên báo chí rối đang lọc qua dữ liệu rò rỉ, có thể với sự giúp đỡ của người biết SQL. Họ sẽ tìm người nổi tiếng và chính trị gia. Nếu bạn là nhân vật công众 và dùng Ashley Madison, bạn có thể chắc chắn sẽ bị xấu hổ công khai triệt để.
Mặc dù, như chúng ta vừa thấy với Gawker, đó có lẽ không phải điều tốt.
Như bất kỳ ai đã đọc cuốn So You've Been Publicly Shamed tuyệt vời của Jon Ronson (hoặc xem bài TED mới nhất của ông) biết, chúng ta đều có khả năng đáng kinh ngạc về sự phẫn nộ tập thể và xấu hổ công khai.
Bắt đầu khắc phục sự cố
Nếu bạn ở trên Ashley Madison, nói an toàn là bạn đang trong nước nóng ở nhà. Đó là tin xấu cho bạn, nhưng tin tốt cho một vài người khác:
Trước hết, bạn nên xin lỗi. Nếu người yêu không nói chuyện với bạn, có thể gửi email xin lỗi. Có thể bạn học theo cuốn sách của Robin Thicke và viết cho cô ấy một toàn bộ album.
Hoa là lựa chọn an toàn. Bạn có thể không mua được gói Ashley Madison của 1-800 Flowers, nhưng vẫn có thể gửi bó hoa thận trọng và thiệp từ iPhone.
Nếu không hiệu quả và bạn phải chuyển ra khỏi nhà vài ngày, hãy xem 10 công cụ tìm khách sạn này.
Sẽ rối hơn nữa
Lúc viết bài, dữ liệu rò rỉ Ashley Madison đã trực tuyến khoảng 12 giờ. Vẫn rất sớm. Tôi dự đoán trong tuần tới, chúng ta sẽ thấy nhiều xấu hổ công khai hơn. Nhiều hôn nhân kết thúc, sự nghiệp bị gián đoạn. Sẽ rối loạn, thực sự.
Đã thấy các trang web tạo điều kiện truy cập dữ liệu rò rỉ. Có ashmadlookup.com, chỉ xác nhận email có trong cơ sở dữ liệu không.
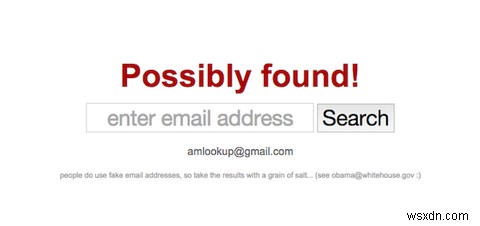
Có cả haveibeenpwned.com, với cách tiếp cận khác. Ở đây, dữ liệu chỉ truy cập được cho những ai đã xác thực email với họ, do bản chất cực kỳ nhạy cảm của dữ liệu.
Vậy Impact Team có lời khuyên gì cho bạn?
“Tìm thấy mình ở đây? ALM đã làm bạn thất vọng và nói dối bạn. Kiện họ và yêu cầu bồi thường. Sau đó tiếp tục cuộc sống. Học bài học và khắc phục. Xấu hổ bây giờ, nhưng bạn sẽ vượt qua.”
Bạn không thể tranh cãi với điều đó. Ashley Madison đã thất bại hệ thống trong việc bảo vệ khách hàng. Tôi không ngần ngại họ sẽ bị kiện trong những tháng tới.
Chuyển cho bạn
Bạn có bị ảnh hưởng bởi vụ rò rỉ Ashley Madison? Bạn có biết ai bị ảnh hưởng? Muốn nói về nó? Thả bình luận bên dưới, chúng ta sẽ trò chuyện.
Nguồn ảnh: Phím trên bàn phím (Intel Free Press), Tôi nên có bao nhiêu thẻ tín dụng? (Mighty Travels)