
Nếu bạn là một trong 1,6 tỷ người dùng WhatsApp, bạn đã đang dùng mã hóa đầu cuối (E2EE). Wwn dạng giao tiếp an toàn này có nghĩa là bất kỳ tin nhắn nào bạn gửi cho ai đó chỉ có thể được đọc bởi người nhận – tin nhắn trò chuyện như vậy không thể bị chặn bởi bên thứ ba, bao gồm chính phủ và tội phạm.
Thật không may, tội phạm cũng dùng mã hóa để che giấu dấu vết khi làm điều độc hại, biến ứng dụng nhắn tin an toàn thành mục tiêu chính cho quy định chính phủ. Trong tin tức gần đây, Hội đồng Châu Âu đã soạn thảo nghị quyết điều chỉnh E2EE, khi nó chuyển đến Ủy ban Châu Âu để định hình cuối cùng.
Câu hỏi là, chúng ta có đang trên bờ vực mất quyền riêng tư trên ứng dụng nhắn tin?
Sự Gia Tăng Khủng Bố Đẩy Bộ Máy EU Vào Chuyển Động
Sau các cuộc tấn công gần đây tại Pháp và Áo, thủ tướng của cả hai nước, Emmanuel Macron và Sebastian Kurz, đã trình bày dự thảo nghị quyết Hội đồng Liên minh Châu Âu (CoEU) vào ngày 6 tháng 11, nhằm điều chỉnh thực hành mã hóa đầu cuối.
CoEU là cơ thể đề xuất thiết lập hướng chính sách, trong khi Ủy ban Châu Âu sẽ soạn thảo luật pháp hành động từ nó. May mắn thay, như một mở đầu lập pháp, dự thảo nghị quyết không gây vấn đề cho quyền riêng tư như người ta kỳ vọng:
- Nghị quyết không đưa ra đề xuất cụ thể cấm E2EE.
- Nó không đề xuất triển khai backdoor (cửa sau) vào giao thức mã hóa.
- Nó khẳng định sự tuân thủ của EU đối với mã hóa mạnh và quyền riêng tư.
- Nó đóng vai trò lời mời chuyên gia khám phá đầy đủ các biện pháp an ninh dưới khung "an ninh bất chấp mã hóa".
Tuy nhiên, nghị quyết đề xuất một cách tiếp cận nhắm mục tiêu:
"Cơ quan chức năng phải có thể truy cập dữ liệu theo cách hợp pháp và nhắm mục tiêu, trong sự tôn trọng đầy đủ quyền cơ bản và chế độ bảo vệ dữ liệu, đồng thời duy trì an ninh mạng."
Với xu hướng chính phủ mở rộng phạm vi mục tiêu hợp pháp, điều này có thể bao gồm cả biểu tình hợp pháp. Trong trường hợp Pháp, đó có thể là phong trào Áo Khoác Vàng, bị buộc rời Facebook sang ứng dụng Telegram an toàn.
Thú vị, Telegram là cùng ứng dụng mà Nga cấm vì nhóm phát triển từ chối tạo backdoor cho chính phủ. Tòa án Nhân quyền Châu Âu (ECHR) của EU phán quyết cấm như vậy là vi phạm rõ ràng tự do biểu đạt. Phán quyết mang lại kết quả khi Nga dỡ bỏ lệnh cấm Telegram hai năm.
Phán Quyết Telegram Của ECHR Có Phục Vụ Là Rào Chắn Tương Lai Không?
Thật không may, dường như không phải trường hợp. Năm 2019, ECHR phán quyết tự do biểu đạt quanh chủ đề Holocaust không cấu thành quyền con người. Cùng lúc, tòa án phán quyết tự do biểu đạt cùng chủ đề nhưng về Vòng Trận diệt chủng Armenia lại cấu thành quyền con người tự do ngôn luận. Những phán quyết mâu thuẫn này tiết lộ ECHR không duy trì tiêu chuẩn phổ quát.
Dự Thảo Nghị Quyết Của EU Có Ảnh Hưởng Bạn Không?
Nếu bạn lo lắng WhatsApp, Telegram, Viber và các ứng dụng E2EE khác sẽ đột ngột làm bạn lộ lún trước hacker và kẻ khai thác dữ liệu, đừng lo. Trong EU, chúng ta có thể đối mặt với giải pháp lai, trong đó cơ quan thực thi pháp luật phải cung cấp lý do đủ cho tòa án để xâm phạm quyền riêng tư.
Mặt khác, trong phạm vi Five Eyes (Năm Đôi Mắt), dường như có một đẩy mạnh lập pháp backdoor vào ứng dụng nhắn tin E2EE. Sự phản đối từ công dân và NGO như Electronic Frontier Foundation sẽ then chốt để đẩy lùi luật pháp hạn chế mật mã học.
Con Dốc Trơn Truót Của Chính Phủ Điều Chỉnh Mật Mã Học
Không bí mật rằng các quốc gia trên thế giới khao khát làm suy yếu quyền riêng tư công dân vì lý do an ninh quốc gia所谓. Trợn này thường do liên minh tình báo Five Eyes dẫn dắt. Họ tìm cách thực hiện cách tiếp cận rộng nhất – bắt buộc nhà phát triển phần mềm tích hợp backdoor vào ứng dụng. Điều này sẽ cho phép chính phủ và công ty công nghệ truy cập bất kỳ dữ liệu riêng tư nào tùy ý.
Mặc dù chính phủ từ miệng nói có biện pháp bảo vệ chống lạm dụng, tiền sử của họ không được tốt. Như rò rỉ Snowden tiết lộ, họ dường như không scrupulous (có lương tâm) trong cách họ nhận thức quyền riêng tư công dân và tránh lạm dụng. Hơn nữa, backdoor dễ bị kẻ tội phạm mạng khai thác, gây thiệt hại kinh tế lớn và xói mòn niềm tin.
Backdoor bắt buộc chưa phải hiện thực, nhưng chính phủ có thể dùng 무기고说服 mạnh mẽ bất cứ khi nào có hành vi tội phạm/khủng bố. Do đó, chính phủ có đà đều đặn để xói mòn bảo vệ quyền riêng tư, lập luận rằng:
- Kẻ khủng bố/tội phạm có cùng quyền truy cập giao thức giao tiếp mã hóa như công dân tuân pháp.
- Do đó, giao thức giao tiếp mã hóa phải bị suy yếu vì công dân tuân pháp.
Cố gắng đạt cân bằng giữa hai bên là quá trình đang diễn ra, gần đây nhất được đưa vào ánh đèn sân khấu bởi các quốc gia thành viên EU.
Tại Sao Mã Hóa Đầu Cuối Quan Trọng?
Khi mọi người không muốn nghĩ đến hậu quả của nhà nước giám sát, họ thường诉 đến lập luận cơ bản:
"Tôi không có gì để giấu."
Thật không may, sự tuân thủ sự ngây thơ đó không làm cuộc sống bạn an toàn trước lạm dụng. Như vụ bê bối dữ liệu Facebook-Cambridge Analytica đã chứng minh, người ta nên đối xử với dữ liệu cá nhân của mình với sự nghiêm ngặt như bảo vệ tài sản trong nhà. Khi bạn bị tước bỏ giao thức E2E, bạn tạo ra môi trường nuôi dưỡng:
- Tự kiểm duyệt như một tâm thế.
- Hacking và tống tiền.
- Không thể là người phản đối chính trị hiệu quả hay nhà báo.
- Công ty và chính phủ dùng hồ sơ tâm lý của bạn chống lại bạn.
- Làm cho chính phủ ít chịu trách nhiệm hơn cho chính sách tiêu cực.
- Không thể bảo vệ hiệu quả sở hữu trí tuệ.
Chính như tội phạm dễ dàng tiếp cận súng súng, dù bị cấm và kiểm soát chặt chẽ trên toàn cầu, tội phạm cũng sẽ tìm cách giao tiếp khác. Đồng thời, làm suy yếu E2EE sẽ khiến doanh nghiệp và công dân dễ bị tổn thương trước nhiều hình thức lạm dụng.
Bạn Có Những Lựa Chọn E2EE Nào?
Backdoor trong ứng dụng nhắn tin có thể xảy ra theo ba cách:
- Ngẫu nhiên do viết mã kém, sau đó vá khi phát hiện lỗ hổng.
- Có chủ đích bởi cơ quan chính phủ施压内部 trên công ty.
- Có chủ đích và công khai bằng luật pháp.
Chúng ta chưa đến kịch bản thứ ba. Trong lúc đó, hãy cố gắng tuân thủ các hướng dẫn bảo mật khi chọn ứng dụng nhắn tin an toàn:
- Chọn ứng dụng có tiền sử tốt trong việc chống lại áp lực và được người dùng đánh giá cao.
- Nếu có tùy chọn, chọn phần mềm mã nguồn mở miễn phí – ứng dụng FOSS. Đây là ứng dụng do cộng đồng điều hành, nên việc triển khai backdoor sẽ nhanh chóng bị lộ. Đôi khi bạn cũng tìm thấy ứng dụng này dưới từ viết tắt FLOSS – phần mềm mã nguồn mở tự do/miễn phí.
- Khi dùng email, hãy thử dùng nền tảng email với giao thức mã hóa PGP hoặc GPG.
Xem xét những yếu tố đó, đây là một số ứng dụng nhắn tin E2EE mã nguồn mở tốt:
Signal
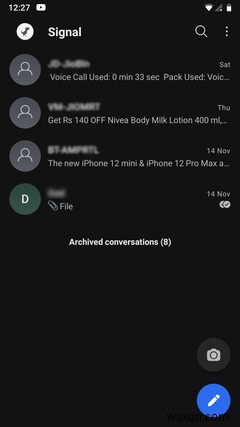
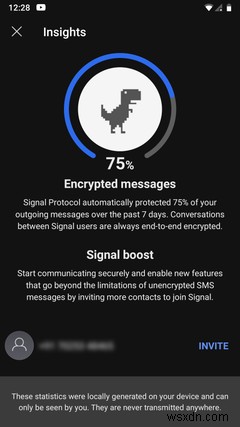
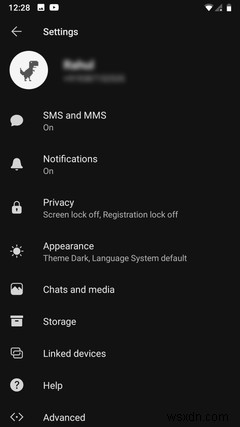
Signal đã trở thành người yêu thích của nhiều người dùng quan tâm quyền riêng tư, và có lý do tốt. Nó sử dụng Perfect Forward Secrecy (PFS - Bí mật tiến hoàn hảo) cho mọi loại tin nhắn: văn bản, âm thanh, và video. Signal cũng không ghi lại địa chỉ IP của bạn, đồng thời cho phép bạn gửi tin nhắn tự hủy. Trên thiết bị Android, bạn thậm chí có thể làm cho nó trở thành ứng dụng mặc định cho nhắn tin SMS.
Tuy nhiên, Signal yêu cầu đăng ký bằng số điện thoại, ngoài ra không cung cấp xác thực hai yếu tố (2FA). Tổng thể, ứng dụng nhắn tin tuân thủ GDPR này có sẵn cho mọi nền tảng và chưa bị vượt qua.
Session
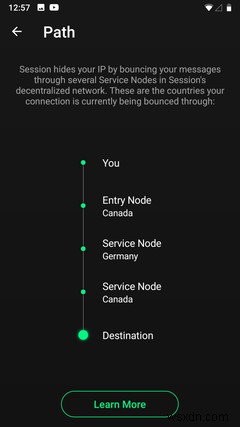
Một nhánh từ Signal (một fork), Session nhằm có tính năng bảo mật mạnh mẽ hơn Signal. Để đạt được điều đó, nó tích hợp tất cả tính năng Signal nhưng loại bỏ yêu cầu số điện thoại hoặc email để đăng ký. Nó không ghi lại bất kỳ metadata hoặc địa chỉ IP nào, nhưng vẫn không hỗ trợ 2FA.
Phát triển mã nguồn mở của nó vẫn đang tiếp tục, nên bạn có thể gặp lỗi. Hơn nữa, giao thức Onion Routing (định tuyến onion) của nó, được dùng bởi trình duyệt Tor, cũng đang phát triển.
Briar
Briar hoàn toàn phi tập trung là một trong những ứng dụng FOSS mới nhất với giao thức nhắn tin E2EE. Độc quyền cho nền tảng Android, Briar là giải pháp cho những ai lo ngại server lưu trữ tin nhắn. Briar làm cho điều đó trở nên không thể bằng cách sử dụng giao thức peer-to-peer (P2P). Nghĩa là, chỉ bạn và người nhận mới lưu trữ tin nhắn.
Hơn nữa, Briar thêm lớp bảo vệ bổ sung bằng cách sử dụng Giao thức Onion (Tor). Bạn không cần cung cấp bất kỳ thông tin nào để bắt đầu dùng Briar trừ tên người nhận. Tuy nhiên, nếu bạn đổi thiết bị, tất cả tin nhắn sẽ trở nên không thể lấy được.
Wire
Mặc dù vẫn giữ mã nguồn mở, Wire nhắm đến nhắn tin nhóm và chia sẻ, làm cho nó lý tưởng cho môi trường kinh doanh. Nó không miễn phí trừ tài khoản cá nhân. Bên cạnh giao thức E2EE, Wire sử dụng Proteus và WebRTC với PFS, ngoài tin nhắn tự xóa.
Wire yêu cầu số điện thoại/email để đăng ký, ngoài ra ghi lại một số dữ liệu cá nhân. Nó cũng không hỗ trợ 2FA. Tuy nhiên, sự tuân thủ GDPR, bản chất mã nguồn mở, và thuật toán mã hóa hàng đầu khiến nó tuyệt vời cho tổ chức doanh nghiệp.
Bạn Không Vô Địch Trước Dòng Chảy Đang Quay Lại
Cuối cùng, ngay cả khi chính phủ hoàn toàn cấm E2EE hoặc bắt buộc backdoor, tội phạm sẽ tìm phương pháp khác. Mặt khác, công dân ít tham gia hơn sẽ đơn giản chấp nhận trạng thái mới: giám sát hàng loạt. Đó là lý do chúng ta phải nghiêng về phía thận trọng và luôn đẩy lùi để bảo vệ quyền con người cơ bản của chúng ta về quyền riêng tư.