
Hãy tưởng tượng thế giới không có WiFi. Chúng ta vẫn phải dùng cáp Ethernet dài dằng dặc để truy cập Internet.
Không ai tranh cãi WiFi làm cuộc sống dễ dàng biết bao. Kết nối Internet ở quán cà phê, ga metro, gần như mọi nơi.
Tuy nhiên, WiFi dễ bị tấn công hơn Ethernet nếu không bảo mật tốt. Dễ dàng thực hiện man-in-the-middle (MITM) bằng Wireshark.
Ví dụ: kết nối WiFi Starbucks, bất kỳ ai trên mạng đó đều xem được traffic của người khác. Nếu không dùng VPN hoặc website không dùng HTTPS, mật khẩu, thẻ tín dụng của bạn hiển thị rõ ràng.
Nếu bạn làm việc cho công ty, chắc hẳn họ cũng dùng WiFi. Bạn có biết nó an toàn không? Có ai ở bãi đỗ xe đang chụp dữ liệu mật của công ty không?
Với Wireshark và Aircrack, bạn có thể kiểm tra bảo mật WiFi. Wireshark giúp quan sát traffic, Aircrack là công cụ tấn công (offensive) để xâm nhập mạng WiFi.
Tư duy như kẻ tấn công là cách tốt nhất để phòng thủ. Học Aircrack giúp hiểu các bước hacker thực hiện, từ đó tự audit mạng của mình.
Lưu ý: Không khuyến khích sử dụng công cụ tấn công trái phép. Hướng dẫn này chỉ mang tính giáo dục để bảo vệ mạng tốt hơn.
Trước khi đi sâu, nắm một số thuật ngữ:
- Access Point (AP): Mạng WiFi bạn muốn kết nối.
- SSID: Tên access point (ví dụ: "Starbucks").
- Pcap file: File bắt gói tin (packet capture). Định dạng chung cho Wireshark, Nessus.
- WEP: Thuật toán bảo mật mạng không dây (yếu).
- WPA & WPA2: Bảo mật mạnh hơn WEP.
- IEEE 802.11: Giao thức LAN không dây.
- Monitor mode: Chế độ bắt gói tin trong không trung mà không cần kết nối router/AP.
Tôi vừa viết bài 100 thuật ngữ penetration tester, bạn có thể tham khảo.
Aircrack-NG Là Gì?
Aircrack là bộ công cụ (suite) tấn công và bảo vệ mạng không dây. Không phải công cụ đơn lẻ, mà tập hợp nhiều tool: detector, packet sniffer, WEP/WPA cracker...
Mục đích chính: bắt gói tin, đọc hash để bẻ khóa mật khẩu. Hỗ trợ hầu hết card mạng không dây hiện đại.
Mã nguồn mở, chạy trên Linux, FreeBSD, macOS, OpenBSD, Windows. 'NG' nghĩa là "new generation" – phiên bản cập nhật của Aircrack cũ. Đã cài sẵn trên Kali Linux.
Card Mạng WiFi (WiFi Adapter)
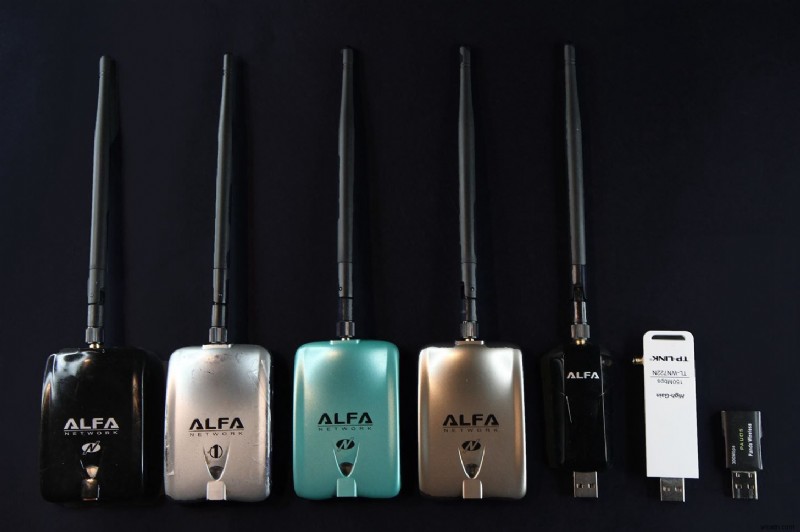
Trước khi dùng Aircrack, cần card WiFi hỗ trợ monitor mode (raw monitoring) và sniff traffic 802.11a/b/g. Card nội bộ thường chỉ dùng để kết nối AP, không thể monitor mạng khác.
Với card tương thích Aircrack, bạn bật monitor mode, sniff traffic mạng không kết nối, dùng dữ liệu đó bẻ khóa mật khẩu.
Xem danh sách card tương thích Kali Linux tại đây.
Các Công Cụ Của Aircrack
Airmon-ng
Script đưa card mạng vào monitor mode. Sau khi bật, có thể bắt gói tin mà không cần kết nối/xác thực AP.
Lệnh: airmon-ng liệt kê interface, airmon-ng start <interface> bật monitor mode.
# airmon-ng start wlan0
PID Name
718 NetworkManager
...
phy0 wlan0 ath9k_htc Atheros AR9271 802.11n
(mac80211 monitor mode vif enabled for [phy0]wlan0 on [phy0]wlan0mon)
Interface wlan0 biến thành wlan0mon – monitor mode đã bật.
Airodump-ng
Tiện ích bắt gói tin, lưu dữ liệu thô để phân sau. Nếu có GPS, còn lấy tọa độ AP.
Sau khi bật monitor mode, chạy airodump-ng liệt kê AP. ESSID/SSID là tên mạng.
# airodump-ng
CH 9 ][ Elapsed: 1 min ][ 2007-04-26 17:41 ][ WPA handshake: 00:14:6C:7E:40:80
BSSID PWR RXQ Beacons #Data, #/s CH MB ENC CIPHER AUTH ESSID
00:09:5B:1C:AA:1D 11 16 10 0 0 11 54. OPN NETGEAR
00:14:6C:7A:41:81 34 100 57 14 1 9 11e WEP WEP bigbear
00:14:6C:7E:40:80 32 100 752 73 2 9 54 WPA TKIP PSK teddy
Aircrack-ng
Sau khi bắt đủ gói tin bằng airodump-ng, dùng aircrack-ng bẻ khóa. Sử dụng statistical, brute-force, dictionary attack để phá WEP/WPA key.
Aircrack-ng 1.4 [00:00:03] 230 keys tested (73.41 k/s)
KEY FOUND! [ biscotte ]
Master Key : CD D7 9A 5A CF B0 70 C7 E9 D1 02 3B 87 02 85 D6 39 E4 30 B3 2F 31 AA 37 AC 82 5A 55 B5 55 24 EE
...
Cần đủ gói tin để bẻ khóa. Aircrack dùng thuật toán tinh vi từ gói tin mạng. Xem thêm tại đây nếu muốn hiểu sâu.
Aireplay-ng
Tạo traffic giả trên mạng không dây. Có thể bắt traffic trực tiếp hoặc dùng file pcap có sẵn để inject vào mạng.
Hỗ trợ fake authentication, packet injection, caffe-latte attack...
Caffe Latte attack: Lấy khóa WEP từ thiết bị client. Bắt gói ARP từ client, chỉnh sửa, gửi lại. Client sinh gói tin mới, bắt bằng airodump-ng, rồi aircrack-ng bẻ khóa WEP từ gói tin đó.
Airbase-ng
Chuyển máy tấn công thành rogue access point (AP giả) để người khác kết nối.
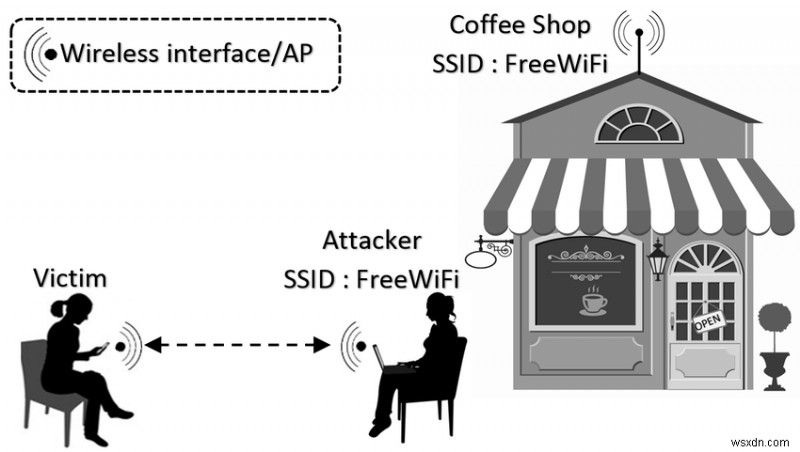
Tấn công "Evil Twin": Tại Starbucks, kẻ tấn công tạo AP cùng tên (thường tín hiệu mạnh hơn) khiến bạn tưởng là AP thật. Khó phân biệt AP thật/giả – Evil Twin là một trong những tấn công không dây nguy hiểm nhất hiện nay.
Công cụ khác trong bộ Aircrack:
- Packetforge-ng: Tạo gói tin mã hóa để inject.
- Airdecap-ng: Giải mã file capture WEP/WPA sau khi bẻ khóa – lấy username, password, dữ liệu nhạy cảm.
- Airolib-ng: Lưu passphrase WPA/WPA2 tính trước trong database, dùng khi cracking.
- Airtun-ng: Tạo interface tunnel ảo.
Tóm Tắt
Thế giới kết nối hơn nhờ WiFi. Chúng ta tận hưởng lợi ích mỗi ngày, nhưng WiFi cũng dễ lộ thông tin riêng nếu không cẩn trọng.
Hy vọng bài viết giúp bạn hiểu rõ bảo mật WiFi và Aircrack. Để tìm hiểu thêm, xem wiki chính thức.
Thích bài viết? Đăng ký Newsletter nhận tóm tắt bài viết/video hàng tuần. Xem blog của tôi tại đây.