
Khi thiết lập Wi-Fi mới, việc chọn loại mật khẩu có vẻ như một lựa chọn tùy ý.畢竟, WEP, WPA, WPA2 và WPA3 đều có những chữ cái tương tự.
Mật khẩu là mật khẩu, vậy khác nhau ở đâu? Chênh lệch có thể từ 60 giây đến hàng tỷ năm, đúng như bạn đọc.
Không phải mọi mã hóa Wi-Fi đều ngang nhau. Hãy cùng khám phá sự khác biệt của 4 viết tắt này và cách bảo vệ tốt nhất cho Wi-Fi nhà bạn và doanh nghiệp.
Wired Equivalent Privacy (WEP)
Ban đầu có WEP – thuật toán bảo mật lỗi thời từ năm 1997, nhằm cung cấp bảo mật tương đương kết nối dây. "Lỗi thời" nghĩa là "Chúng ta không nên dùng nữa".
Ngay từ đầu, WEP đã không an toàn do hai lý do: cơ chế mã hóa bên dưới và... Thế chiến II.
Trong Thế chiến II, việc giải mã (cryptanalysis) có tác động lớn. Chính phủ cố gắng giữ bí mật công nghệ mã hóa tốt nhất trong nước. Khoảng thời điểm WEP, hạn chế xuất khẩu công nghệ mật mã của Mỹ buộc các hãng thiết bị giới hạn ở mã hóa 64-bit. Sau này nới lên 128-bit, nhưng độ dài khóa vẫn rất hạn chế.
Kích thước khóa nhỏ khiến WEP dễ bị tấn công brute-force, nhất là khi khóa không thường thay đổi.
Cơ chế mã hóa của WEP là RC4 stream cipher. Cipher này phổ biến nhờ tốc độ và đơn giản, nhưng không robust. WEP dùng khóa chung duy nhất giữa các người dùng, phải nhập thủ công trên access point. (Bạn đổi mật khẩu Wi-Fi khi nào? Đúng rồi.)
WEP còn ghép khóa với initialization vector (IV) – tức là "xào trộn" các bit bí mật và hy vọng may mắn.
Initialization Vector (IV): đầu vào kích thước cố định cho thuật toán mật mã cấp thấp, thường ngẫu nhiên.
Kết hợp với RC4, WEP cực kỳ dễ bị tấn công related-key. Với WEP 128-bit, mật khẩu Wi-Fi có thể bị bẻ khóa bằng công cụ công khai chỉ trong 60 giây đến 3 phút.
Mặc dù có biến thể 152-bit hoặc 256-bit, nhưng không giải quyết được vấn đề cốt lõi của RC4.
Tóm lại: đừng dùng WEP nữa.
Wi-Fi Protected Access (WPA)
Một tiêu chuẩn tạm thời nhằm "vá" lỗ hổng WEP. Tên WPA nghe an toàn hơn, nhưng ban đầu có tên mô tả hơn: Temporal Key Integrity Protocol (TKIP), được chuẩn hóa trong tiêu chuẩn IEEE 2004.
TKIP dùng khóa động, tạo khóa 128-bit duy nhất cho mỗi gói tin, giải quyết tấn công related-key của WEP. TKIP cũng triển khai message authentication code (MAC) – còn gọi là checksum – để xác minh gói tin không bị thay đổi. MAC không hợp lệ có thể kích hoạt rekeying (đổi khóa phiên). Nếu access point nhận 2 MAC sai trong 1 phút, có thể đổi khóa để chống tấn công.
Tuy nhiên, để tương thích phần cứng cũ, TKIP vẫn dùng RC4 stream cipher như WEP. Dù cải tiến, TKIP sau đó bị phát hiện lỗ hổng mới, mở rộng từ tấn công WEP. Thời gian tấn công: 12 phút đến 52 giờ – đủ để coi TKIP không còn an toàn.
WPA/TKIP cũng đã bị deprecated. Cũng đừng dùng nữa.
Wi-Fi Protected Access II (WPA2)
Thay vì đổi tên, WPA2 tập trung vào cipher mới: thay RC4 bằng block cipher Advanced Encryption Standard (AES).
Giao thức là CCMP (Counter Mode Cipher Block Chaining Message Authentication Code Protocol). CCM mode kết hợp: bảo mật dữ liệu qua CTR mode (mã hóa giá trị đếm không lặp lại) và CBC-MAC (phương pháp block cipher tạo MAC).
AES được NIST (Viện Tiêu Chuẩn và Công Nghệ Mỹ) chọn năm 2001 sau 5 năm đánh giá 15 đề xuất. Họ chọn họ cipher Rijndael (Hà Lan), tập con thành AES. Gần 20 năm, AES bảo vệ traffic Internet thường ngày và thông tin mật cấp độ nhất định của chính phủ Mỹ.
Các tấn công lý thuyết trên AES tồn tại, nhưng chưa thực tế. Tấn công nhanh nhất cải tiến brute-force chỉ gấp 4 lần – vẫn cần hàng tỷ năm.
Wi-Fi Protected Access III (WPA3)
Phiên bản mới nhất, bắt buộc cho thiết bị mới từ 1/7/2020. WPA3 tăng cường bảo mật mật khẩu, chống tấn công từ đictionary (word list) tốt hơn.
Khác với tiền nhiệm, WPA3 cung cấp forward secrecy (bí mật tiến triển): bảo vệ dữ liệu đã trao đổi ngay cả khi khóa bí mật dài hạn bị xâm phạm. Forward secrecy đã có trong TLS dùng khóa bất đối xứng. Xem thêm về TLS ở bài khác.
WPA2 chưa bị deprecated, nên cả WPA2 và WPA3 đều là lựa chọn hàng đầu hiện nay.
Tại Sao Các Giao Thức Cũ Vẫn Còn Tồn Tại?
Bạn thắc mắc tại sao access point vẫn cho chọn WEP/WPA? Lý do: phần cứng cũ (legacy hardware) – như router của mẹ bạn.
Việc deprecated WEP/WPA khá gần đây, nên tổ chức lớn lẫn gia đình vẫn còn thiết bị dùng giao thức cũ. Thiết bị mới cũng có thể cần hỗ trợ cũ do nhu cầu kinh doanh.
Nâng cấp giao thức mới có thể đòi hỏi phần cứng/firmware mới, tốn kém và phức tạp với hệ thống lớn.
Tăng Cường Bảo Mật Wi-Fi
Nếu có thể, chọn WPA2 hoặc WPA3. An ninh mạng thay đổi mỗi ngày, mắc kẹt trong quá khứ có hậu quả nghiêm trọng.
Nếu không dùng được WPA2/WPA3, hãy áp dụng biện pháp bổ sung. Hiệu quả nhất: dùng Virtual Private Network (VPN). VPN tốt bất kể mã hóa Wi-Fi nào. Trên Wi-Fi mở (quán cà phê) hoặc WEP, không dùng VPN là vô trách nhiệm – như hét to số tài khoản ngân hàng khi gọi cà phê thứ hai.
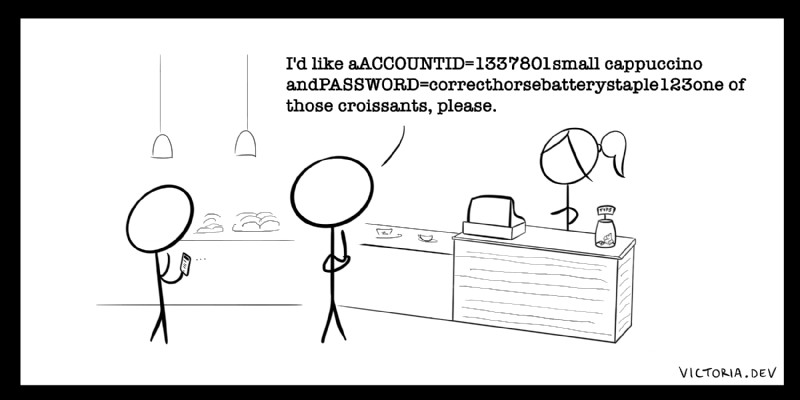
Chọn VPN có tính năng kill switch (chặn traffic nếu VPN ngắt) để tránh rò rỉ dữ liệu trên kết nối không an toàn.
Chỉ kết nối mạng biết rõ do bạn hoặc tổ chức kiểm soát. Nhiều tấn công xảy ra khi nạn nhân kết nối evil twin (access point giả mạo) – Wi-Fi phishing. Các hotspot giả dễ tạo bằng công cụ công khai. VPN giúp giảm thiệt hại nhưng tốt nhất đừng rủi ro.
Nếu hay đi lại, cân nhắc mua portable hotspot dùng gói dữ liệu di động hoặc SIM data cho mọi thiết bị.
Hơn Chứ Chỉ Là Viết Tắt
WEP, WPA, WPA2, WPA3 không chỉ là chuỗi chữ cái – trong vài trường hợp, chênh lệch hàng tỷ năm so với 60 giây.
Hy vọng bài viết giúp bạn hiểu thêm về bảo mật Wi-Fi và cách cải thiện!
Nếu thích bài viết, hãy theo dõi victoria.dev để học thêm lập trình, an ninh mạng và dad jokes!