
Xây dựng trên nguyên tắc Zero Trust cốt lõi để bảo vệ dữ liệu và truy cập ở mọi nơi, giữ bạn an toàn và hiệu quả.
Giới thiệu
Sự tăng tốc của chuyển đổi số và mở rộng nơi làm việc từ xa và lai tạo ra cơ hội mới cho tổ chức, cộng đồng và cá nhân. Kết quả là phong cách làm việc của chúng ta đã thay đổi. Và bây giờ hơn bao giờ hết, nhân viên cần trải nghiệm người dùng đơn giản, trực quan để cộng tác và giữ hiệu suất ở bất cứ đâu công việc diễn ra. Nhưng sự mở rộng truy cập và khả năng làm việc từ bất cứ đâu cũng đưa ra những mối đe dọa và rủi ro mới. Theo dữ liệu mới nhất từ báo cáo Security Signals do Microsoft ủy thác, 75% người ra quyết định bảo mật ở cấp phó tổng giám đốc trở lên cảm thấy rằng chuyển sang làm việc lai làm tổ chức của họ dễ bị tấn công hơn.
Tại Microsoft, chúng tôi nỗ lực trao quyền cho mọi người và mọi tổ chức trên hành tinh để đạt được nhiều hơn. Chúng tôi cam kết giúp khách hàng đạt được an ninh – và giữ vững sự tự tin. Với hơn 1 tỷ USD đầu tư vào bảo mật mỗi năm, hơn 3.500 chuyên gia bảo mật chuyên职, và khoảng 1,3 tỷ thiết bị Windows 10 được sử dụng trên toàn thế giới, chúng tôi có cái nhìn sâu sắc về các mối đe dọa khách hàng đối mặt.
Khách hàng của chúng tôi cần giải pháp bảo mật hiện đại cung cấp bảo vệ end-to-end (đầu đến cuối) ở mọi nơi. Windows 11 được xây dựng với các nguyên tắc Zero Trust cho kỷ nguyên mới của công việc lai. Zero Trust là mô hình bảo mật dựa trên tiền đề rằng không người dùng hay thiết bị nào ở đâu cũng có thể truy cập cho đến khi an toàn và tính toàn vẹn được chứng minh. Windows 11 nâng cao đường cơ sở bảo mật với các yêu cầu mới được tích hợp vào cả phần cứng và phần mềm để bảo vệ nâng cao từ chip đến đám mây. Với Windows 11, khách hàng của chúng tôi có thể kích hoạt năng suất lai và trải nghiệm mới mà không cần hy sinh bảo mật.
Khoảng 80% người ra quyết định bảo mật cho rằng chỉ phần mềm đơn độc không đủ bảo vệ trước các mối đe dọa mới nổi.1
Trong Windows 11, phần cứng và phần mềm làm việc cùng nhau để bảo vệ từ CPU đến đám mây. Xem các lớp bảo vệ trong sơ đồ đơn giản này và nhận tổng quan ngắn gọn về ưu tiên bảo mật của chúng tôi bên dưới.
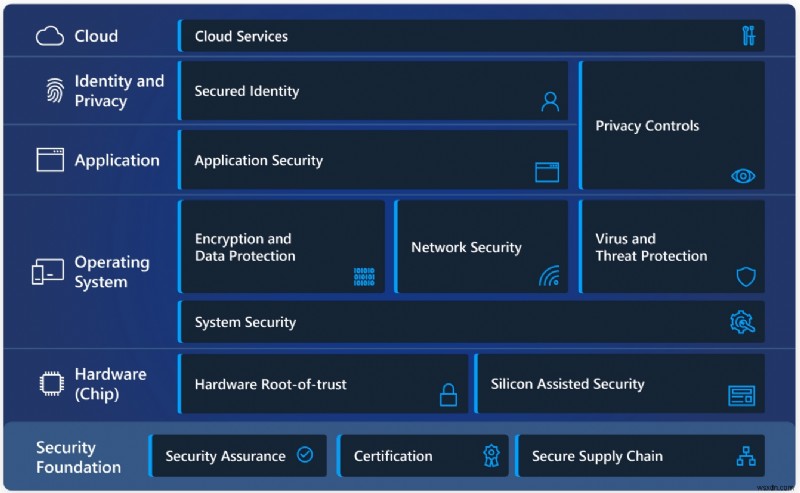
Windows 11 cho phép bảo vệ Zero Trust như thế nào
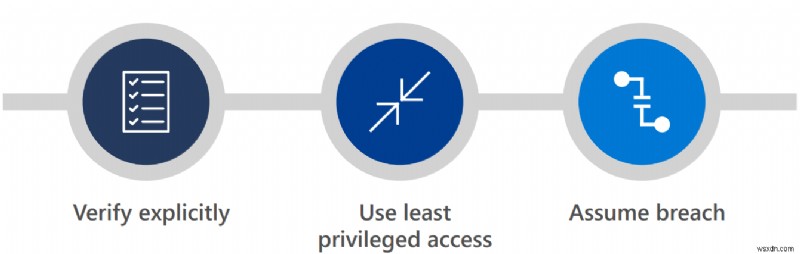
Nguyên tắc Zero Trust có ba khía cạnh. Thứ nhất, xác minh rõ ràng (verify explicitly). Luôn xác thực và ủy quyền dựa trên tất cả các điểm dữ liệu có sẵn, bao gồm danh tính người dùng, vị trí, sức khỏe thiết bị, dịch vụ hoặc tải công việc, phân loại dữ liệu và bất thường. Thứ hai sử dụng truy cập đặc quyền tối thiểu (least privileged access), giới hạn truy cập người dùng với just-in-time (vừa kịp thời) và just-enough-access (chỉ đủ truy cập), chính sách thích ứng dựa trên rủi ro, và bảo vệ dữ liệu để giúp bảo mật dữ liệu và năng suất. Và cuối cùng, giả định vi phạm (assume breach). Giả định vi phạm hoạt động theo cách giảm thiểu bán kính 폭발 (blast radius) và phân đoạn truy cập. Xác minh mã hóa end-to-end và sử dụng phân tích để có khả năng nhìn thấy nhằm cải thiện phát hiện và phòng thủ đe dọa.
Đối với Windows 11, nguyên tắc Zero Trust của việc xác minh rõ ràng áp dụng cho rủi ro do cả thiết bị và người dùng gây ra. Ngoài ra, Windows 11 cung cấp bảo mật chip-to-cloud, trao quyền cho quản trị viên IT có bằng chứng và đo lường để xác định thiết bị có đáp ứng yêu cầu và có thể tin cậy hay không. Và Windows 11 hoạt động ngay lập tức với Microsoft Intune và Azure Active Directory, nên các quyết định truy cập và thực thi diễn ra liền mạch. Thêm vào đó, quản trị viên IT có thể dễ dàng tùy chỉnh Windows 11 để đáp ứng yêu cầu chính sách và người dùng cụ thể cho truy cập, quyền riêng tư, tuân thủ, và nhiều hơn nữa.
Người dùng cá nhân cũng hưởng lợi từ các biện pháp bảo vệ mạnh mẽ, bao gồm tiêu chuẩn mới cho bảo mật dựa trên phần cứng và bảo vệ không mật khẩu (passwordless). Bây giờ, tất cả người dùng có thể thay thế mật khẩu rủi ro bằng cách cung cấp bằng chứng danh tính an toàn với ứng dụng Microsoft Authenticator, đăng nhập bằng khuôn mặt hoặc vân tay2, khóa bảo mật (security key) hoặc mã xác minh gửi đến điện thoại hoặc email.
Tổng quan ưu tiên bảo mật Windows 11
Bảo mật, theo mặc định (Security, by default)
Gần 90% người ra quyết định bảo mật được khảo sát nói rằng phần cứng lỗi thời làm tổ chức dễ bị tấn công hơn, và phần cứng hiện đại hơn sẽ giúp bảo vệ chống lại các mối đe dọa tương lai. Xây dựng trên đổi mới của Windows 10, chúng tôi đã làm việc với đối tác sản xuất và silicon để cung cấp thêm khả năng bảo mật phần cứng để đáp ứng bối cảnh đe dọa đang phát triển và cho phép nhiều công việc lai và học tập hơn. Bộ yêu cầu bảo mật phần cứng mới với Windows 11 được thiết kế để xây dựng một nền tảng thậm chí còn mạnh mẽ và có khả năng phục hồi hơn trước các cuộc tấn công.
Bảo mật phần cứng và hệ điều hành nâng cao
Với bảo mật cô lập dựa trên phần cứng bắt đầu từ chip, Windows 11 lưu trữ dữ liệu nhạy cảm sau các rào cản bảo mật bổ sung, tách biệt khỏi hệ điều hành. Kết quả là, thông tin bao gồm khóa mã hóa và thông tin xác thực người dùng được bảo vệ khỏi truy cập trái phép và can thiệp. Trong Windows 11, phần cứng và phần mềm bảo vệ hệ điều hành, với bảo mật dựa trên ảo hóa (VBS - Virtualization-based Security) và Secure Boot được tích hợp sẵn và bật mặc định trên CPU mới. Ngay cả khi kẻ xấu xâm nhập, họ cũng không đi xa. VBS sử dụng tính năng ảo hóa phần cứng để tạo và cô lập một vùng nhớ an toàn khỏi hệ điều hành. Môi trường cô lập này chứa nhiều giải pháp bảo mật, tăng cường lớn bảo vệ khỏi lỗ hổng trong hệ điều hành và ngăn chặn việc sử dụng exploit độc hại. Với chứng thực sức khỏe thiết bị kết hợp dịch vụ đám mây, Windows 11 sẵn sàng cho Zero Trust.
Bảo mật ứng dụng và kiểm soát quyền riêng tư mạnh mẽ
Để giúp giữ thông tin cá nhân và kinh doanh được bảo vệ và riêng tư, Windows 11 có nhiều lớp bảo mật ứng dụng để bảo vệ dữ liệu quan trọng và tính toàn vẹn mã. Cô lập và kiểm soát ứng dụng, toàn vẹn mã, kiểm soát quyền riêng tư, và nguyên tắc đặc quyền tối thiểu cho phép nhà phát triển xây dựng bảo mật và quyền riêng tư từ nền tảng. Bảo mật tích hợp này bảo vệ chống lại vi phạm và mã độc, giúp giữ dữ liệu riêng tư, và trao cho quản trị viên IT các điều khiển cần thiết.
Trong Windows 11, Microsoft Defender Application Guard 3 sử dụng công nghệ ảo hóa Hyper-V để cô lập các trang web không tin cậy và tệp Microsoft Office trong container, tách biệt và không thể truy cập hệ điều hành host và dữ liệu doanh nghiệp. Để bảo vệ quyền riêng tư, Windows 11 cũng cung cấp nhiều điều khiển hơn về ứng dụng và tính năng nào có thể thu thập và sử dụng dữ liệu như vị trí thiết bị hoặc truy cập tài nguyên như camera và microphone.
Danh tính được bảo mật (Secured identities)
Mật khẩu bất tiện khi sử dụng và là mục tiêu chính của tội phạm mạng – và chúng đã là một phần quan trọng của bảo mật số trong nhiều năm. Điều đó thay đổi với bảo vệ không mật khẩu (passwordless protection) có sẵn trong Windows 11. Sau quy trình ủy quyền an toàn, thông tin xác thực được bảo vệ sau các lớp bảo mật phần cứng và phần mềm, cho phép người dùng truy cập không mật khẩu, an toàn vào ứng dụng và dịch vụ đám mây.
Người dùng cá nhân có thể xóa mật khẩu khỏi tài khoản Microsoft và sử dụng ứng dụng Microsoft Authenticator4, Windows Hello5, khóa bảo mật FIDO2, thẻ thông minh (smart card), hoặc mã xác minh gửi đến điện thoại hoặc email. Quản trị viên IT và người tiêu dùng có thể thiết lập thiết bị Windows 11 không mật khẩu ngay từ đầu, tận dụng các công nghệ như Windows Hello phù hợp với tiêu chuẩn Fast Identity Online (FIDO). Windows 11 bảo vệ thông tin xác thực với bảo mật phần cứng cấp chip bao gồm TPM 2.0 kết hợp với VBS và Microsoft Credential Guard.
Kết nối với dịch vụ đám mây
Bảo mật Windows 11 mở rộng zero-trust tất cả đường đến đám mây, cho phép chính sách, điều khiển, thủ tục và công nghệ làm việc cùng nhau để bảo vệ thiết bị, dữ liệu, ứng dụng và danh tính từ bất cứ đâu. Microsoft cung cấp dịch vụ đám mây toàn diện cho danh tính, lưu trữ và quản lý truy cập ngoài các công cụ để chứng thực rằng bất kỳ thiết bị Windows nào kết nối với mạng của bạn là đáng tin cậy. Bạn cũng có thể thực thi tuân thủ và truy cập có điều kiện với dịch vụ quản lý thiết bị hiện đại (MDM) như Microsoft Intune làm việc với Azure Active Directory để kiểm soát truy cập ứng dụng và dữ liệu qua đám mây.6
Bảo mật phần cứng (Hardware Security)
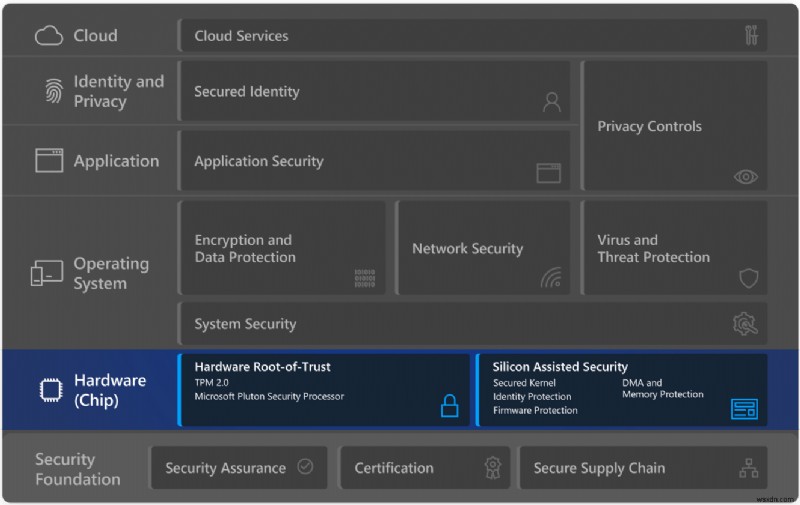
Các mối đe dọa hiện đại đòi hỏi bảo mật hiện đại với sự liên kết chặt chẽ giữa kỹ thuật bảo mật phần cứng và phần mềm để giữ người dùng, dữ liệu và thiết bị được bảo vệ. Hệ điều hành đơn lẻ không thể bảo vệ khỏi loạt công cụ và kỹ thuật tội phạm mạng dùng để xâm nhập máy tính. Một khi đã bên trong, kẻ xâm nhập có thể khó phát hiện trong khi tham gia nhiều hoạt động độc hại từ đánh cắp dữ liệu quan trọng hoặc thông tin xác thực đến gieo cấy mã độc vào firmware cấp thấp của thiết bị, trở nên khó xác định và loại bỏ. Những mối đe dọa mới này đòi hỏi phần cứng tính toán an toàn xuống đến lõi, bao gồm chip và bộ xử lý lưu trữ thông tin kinh doanh nhạy cảm. Bằng cách xây dựng khả năng bảo mật trong phần cứng, chúng ta có thể loại bỏ toàn bộ các lớp lỗ hổng trước đây chỉ tồn tại trong phần mềm. Điều này thường cũng cung cấp thắng lợi hiệu năng đáng kể so với việc triển khai cùng khả năng bảo mật trong phần mềm, từ đó tăng cường bảo mật tổng thể của hệ thống mà không gây ảnh hưởng đo lường được đến hiệu suất hệ thống.
Với Windows 11, Microsoft đã nâng cao tiêu chuẩn bảo mật phần cứng để thiết kế phiên bản Windows an toàn nhất từ trước đến nay. Chúng tôi đã lựa chọn kỹ lưỡng các yêu cầu phần cứng và tính năng bảo mật mặc định dựa trên thông tin tình báo đe dọa và đầu vào từ các chuyên gia hàng đầu trên toàn cầu bao gồm DoD, NSA, và NCSC của Anh, cũng như đội ngũ Microsoft Security. Chúng tôi đã làm việc với đối tác sản xuất chip và thiết bị để tích hợp khả năng bảo mật nâng cao trên phần mềm, firmware và phần cứng để tạo sự tích hợp chặt chẽ bảo vệ từ chip đến đám mây.
Thông qua kết hợp mạnh mẽ giữa hardware root-of-trust (gốc tin cậy phần cứng) và silicon-assisted security (bảo mật hỗ trợ silicon), Windows 11 cung cấp bảo vệ phần cứng tích hợp sẵn ngay từ đầu.
Gốc tin cậy phần cứng (Hardware root-of-trust)
Một hardware root-of-trust giúp bảo vệ và duy trì tính toàn vẹn của hệ thống khi phần cứng bật lên, tải firmware, và sau đó khởi chạy hệ điều hành. Hardware root-of-trust đáp ứng hai mục tiêu bảo mật quan trọng cho hệ thống. Nó đo lường an toàn firmware và mã hệ điều hành khởi động hệ thống để mã độc không thể lây nhiễm mã boot và che giấu sự hiện diện của mình. Hardware root-of-trust cũng cung cấp một khu vực cực kỳ an toàn được cô lập khỏi hệ điều hành và ứng dụng để lưu trữ khóa mật mã, dữ liệu và mã. Sự bảo vệ này bảo vệ các tài nguyên quan trọng như ngăn xếp xác thực Windows, token single sign-on, ngăn xếp sinh trắc học Windows Hello, và khóa mã hóa ổ đĩa BitLocker.
Trusted Platform Module (TPM)
Một TPM được thiết kế để cung cấp các chức năng liên quan đến bảo mật dựa trên phần cứng và giúp ngăn chặn can thiệp không mong muốn. TPM cung cấp lợi ích bảo mật và quyền riêng tư cho phần cứng hệ thống, chủ sở hữu nền tảng và người dùng. Windows Hello, BitLocker, Windows Defender System Guard, và nhiều tính năng Windows khác dựa vào TPM để tạo khóa, lưu trữ an toàn, mã hóa, đo lường tính toàn vẹn boot, chứng thực, và nhiều khả năng khác. Những khả năng này giúp khách hàng tăng cường bảo vệ danh tính và dữ liệu của họ.
Phiên bản 2.0 của đặc tả TPM bao gồm các cải tiến quan trọng như sự linh hoạt thuật toán mật mã cho phép thuật toán crypto mạnh hơn và khả năng cho khách hàng sử dụng thuật toán thay thế ưa thích. Kể từ Windows 10, chứng nhận phần cứng của Microsoft yêu cầu tất cả PC Windows mới phải bao gồm TPM 2.0 tích hợp sẵn và bật mặc định. Với Windows 11, cả thiết bị mới và nâng cấp đều phải có TPM 2.0. Yêu cầu này củng cố tư thế bảo mật trên tất cả thiết bị Windows 11 và giúp đảm bảo các thiết bị này có thể hưởng lợi từ các khả năng bảo mật tương lai phụ thuộc vào hardware root-of-trust.
Tìm hiểu thêm về thông số kỹ thuật TPM Windows 11 và bật TPM 2.0 trên PC của bạn.
Bộ xử lý bảo mật Pluton
Bộ xử lý bảo mật Microsoft Pluton, cung cấp bảo mật ở cấp chip. Pluton là một hardware root-of-trust được Microsoft thiết kế trong hợp tác với đối tác silicon, nhằm cung cấp độ bền và sự linh hoạt cần thiết cho PC hiện đại để đối phó với bối cảnh đe dọa đang phát triển. Thiết kế Pluton nhúng hardware root-of-trust trực tiếp vào cùng chất silicon với CPU. Nguyên tắc thiết kế quan trọng này loại bỏ điểm yếu phổ biến khi root-of-trust nằm trong một chip rời rạc trên bo mạch chủ tách biệt với CPU. Điểm yếu là trong khi chính chip root-of-trust có thể rất an toàn, nhưng có một điểm yếu trong đường truyền thông tin giữa root-of-trust rời rạc và CPU có thể bị khai thác bởi tấn công vật lý.
Pluton hỗ trợ tiêu chuẩn ngành TPM 2.0 cho phép khách hàng ngay lập tức hưởng lợi từ bảo mật nâng cao trong các tính năng Windows dựa trên TPM bao gồm BitLocker, Windows Hello, và Windows Defender System Guard. Ngoài việc là một TPM 2.0, Pluton còn hỗ trợ chức năng bảo mật khác vượt ra ngoài những gì có thể với đặc tả TPM 2.0, và sự mở rộng này cho phép các tính năng firmware và OS Pluton bổ sung được trao qua Windows Update theo thời gian.
Giống như các TPM khác, thông tin xác thực, khóa mã hóa, và thông tin nhạy cảm khác không thể trích xuất từ Pluton ngay cả khi kẻ tấn công đã cài mã độc hoặc có quyền sở hữu vật lý hoàn toàn đối với PC. Việc lưu trữ dữ liệu nhạy cảm như khóa mã hóa an toàn trong bộ xử lý Pluton, được cô lập khỏi phần còn lại của hệ thống, giúp đảm bảo rằng các kỹ thuật tấn công mới nổi như speculative execution (thực thi suy diễn) không thể truy cập vật liệu khóa. Pluton cũng bao gồm công nghệ Secure Hardware Cryptography Key (SHACK) độc quyền. SHACK giúp đảm bảo khóa không bao giờ bị lộ ra ngoài phần cứng được bảo vệ, ngay cả đối với firmware Pluton chính nó, cung cấp mức độ bảo mật chưa từng có cho khách hàng Windows.
Pluton cũng giải quyết thách thức bảo mật lớn là cập nhật firmware hệ thống trên toàn bộ hệ sinh thái PC. Ngày nay khách hàng nhận cập nhật firmware bảo mật từ nhiều nguồn khác nhau, khó quản lý, dẫn đến vấn đề cập nhật rộng rãi. Pluton cung cấp nền tảng linh hoạt, có thể cập nhật cho chạy firmware triển khai chức năng bảo mật end-to-end được viết, duy trì và cập nhật bởi Microsoft. Pluton tích hợp với dịch vụ Windows Update, hưởng lợi từ hơn một thập kỷ kinh nghiệm vận hành trao cập nhật đáng tin cậy trên hơn một tỷ hệ thống endpoint.
Bộ xử lý bảo mật Microsoft Pluton sẽ xuất荷 với một số PC Windows mới bắt đầu từ năm 2022. 7
Bảo mật hỗ trợ silicon (Silicon assisted security)
Ngoài hardware root-of-trust hiện đại, có nhiều khả năng khác trong CPU mới nhất làm cứng hệ điều hành chống lại các mối đe dọa như bảo vệ quá trình boot, bảo vệ tính toàn vẹn bộ nhớ, cô lập logic tính toán nhạy cảm về bảo mật, và hơn thế nữa.
Kernel được bảo vệ (Secured kernel)
Bảo mật dựa trên ảo hóa (VBS - Virtualization-based Security), còn gọi là cô lập lõi (core isolation), là một khối xây dựng quan trọng trong hệ thống an toàn. VBS sử dụng lệnh ảo hóa phần cứng của CPU để tạo một vùng nhớ an toàn được cô lập khỏi hệ điều hành bình thường. Windows sử dụng môi trường VBS cô lập này để bảo vệ các chức năng hệ điều hành nhạy cảm về bảo mật như secure kernel (lõi an toàn) và tài sản bảo mật như thông tin xác thực người dùng đã được chứng thực. Ngay cả khi mã độc truy cập được kernel OS chính, VBS hạn chế và chứa đựng exploit lớn vì hypervisor và phần cứng ảo hóa giúp ngăn chặn mã độc thực thi mã hoặc truy cập bí mật nền tảng chạy trong môi trường VBS an toàn.
Hypervisor-protected code integrity (HVCI), còn gọi là tính toàn vẹn bộ nhớ (memory integrity), sử dụng VBS để chạy Kernel Mode Code Integrity (KMCI) bên trong môi trường VBS an toàn thay vì kernel Windows chính. Điều này giúp ngăn chặn các cuộc tấn công cố gắng sửa đổi mã chế độ kernel như driver. Vai trò của KMCI là kiểm tra rằng tất cả mã kernel được ký đúng cách và không bị can thiệp trước khi được phép chạy.
HVCI đảm bảo chỉ mã đã được xác thực mới có thể được thực thi trong kernel-mode. Hypervisor tận dụng mở rộng ảo hóa bộ xử lý để thực thi bảo vệ bộ nhớ ngăn chặn phần mềm kernel-mode thực thi mã chưa được xác thực trước bởi hệ thống con toàn vẹn mã. HVCI bảo vệ chống lại các tấn công phổ biến như WannaCry dựa trên khả năng tiêm mã độc vào kernel. HVCI có thể ngăn chặn tiêm mã kernel-mode độc hại ngay cả khi driver và phần mềm kernel-mode khác có lỗi.
Tất cả thiết bị Windows 11 sẽ hỗ trợ HVCI và hầu hết thiết bị mới sẽ có bảo vệ VBS và HVCI bật mặc định.
Windows 11 Secured-core PCs
Báo cáo Security Signals tháng 3/2021 cho thấy hơn 80% doanh nghiệp đã trải qua ít nhất một cuộc tấn công firmware trong hai năm qua. Đối với khách hàng trong ngành nhạy cảm dữ liệu như tài chính, chính phủ và y tế, Microsoft đã làm việc với đối tác OEM để cung cấp một loại thiết bị đặc biệt gọi là Secured-core PCs. Các thiết备 này được gửi kèm với các biện pháp bảo mật bổ sung được bật ở lớp firmware, hoặc lõi thiết bị, là nền tảng của Windows.
Secured-core PCs tăng cường bảo vệ chống lại các mối đe dọa nâng cao như tấn công kernel từ ransomware. Secured-core PCs giúp ngăn chặn tấn công mã độc và giảm thiểu lỗ hổng firmware bằng cách khởi chạy vào trạng thái sạch và đáng tin cậy khi khởi động, với hardware-enforced root of trust (gốc tin cậy do phần cứng thực thi), chặn nhiễm trùng ngay từ đầu. Bảo mật dựa trên ảo hóa được bật mặc định. Và với hypervisor-protected code integrity tích hợp sẵn bảo vệ bộ nhớ hệ thống, Secured-core PCs đảm bảo tất cả mã hệ điều hành đáng tin cậy, và chỉ thực thi file thực thi được ký bởi tổ chứcKNOWN và được phê duyệt.
Lợi ích của PC Secured-core Windows 11 bao gồm:
- Khả năng bảo mật mạnh mẽ tích hợp trên phần mềm, phần cứng, firmware và bảo vệ danh tính
- Tích hợp sâu giữa Microsoft, nhà sản xuất thiết bị và nhà sản xuất chip để cung cấp khả năng bảo mật mạnh mẽ giúp ngăn chặn nhiễm trùng trên phần mềm, firmware và phần cứng
- Tính năng bảo mật trên toàn bộ stack được bật mặc định bởi nhà sản xuất thiết bị giúp đảm bảo khách hàng an toàn ngay từ đầu
Bảo vệ bộ nhớ trong Secured-core PCs
Thiết bị PCIe hotplug như Thunderbolt, USB4, và CFexpress cho phép người dùng gắn các loại thiết bị ngoại vi mới, bao gồm card đồ họa hoặc thiết bị PCI khác, vào PC với trải nghiệm giống hệt USB. Vì cổng PCI hotplug là bên ngoài và dễ tiếp cận, PC dễ bị tấn công Direct Memory Access (DMA) drive-by. Bảo vệ truy cập bộ nhớ (Memory access protection - còn gọi là Kernel DMA Protection) bảo vệ PC chống lại tấn công DMA drive-by sử dụng thiết bị PCIe hotplug bằng cách giới hạn các thiết bị ngoại vi bên ngoài không thể sao chép bộ nhớ trực tiếp khi người dùng khóa PC.
Tấn công DMA drive-by thường xảy ra nhanh chóng khi chủ hệ thống không có mặt. Các cuộc tấn công được thực hiện với công cụ tấn công đơn giản đến trung bình được tạo bằng phần cứng và phần mềm off-the-shelf (có sẵn) giá rẻ, không yêu cầu tháo lắp PC. Ví dụ, chủ PC có thể để thiết bị đi uống cà phê nhanh. Trong lúc đó, kẻ tấn công cắm thiết bị giống USB và rời đi với tất cả bí mật trên máy hoặc tiêm mã độc cho quyền điều khiển từ xa đầy đủ, bao gồm khả năng bypass màn hình khóa.
Lưu ý: Bảo vệ truy cập bộ nhớ không bảo vệ chống lại tấn công DMA qua cổng cũ như 1394/FireWire, PCMCIA, CardBus, hoặc ExpressCard.
Tìm hiểu cách kiểm tra PC có hỗ trợ Kernel DMA protection và yêu cầu Kernel DMA protection.
Bảo vệ firmware trong Secured-core PCs
Secured-core PCs bảo vệ ở cấp firmware với nhiều lớp bảo vệ được bật, giúp đảm bảo thiết bị khởi chạy an toàn trong trạng thái do phần cứng kiểm soát.
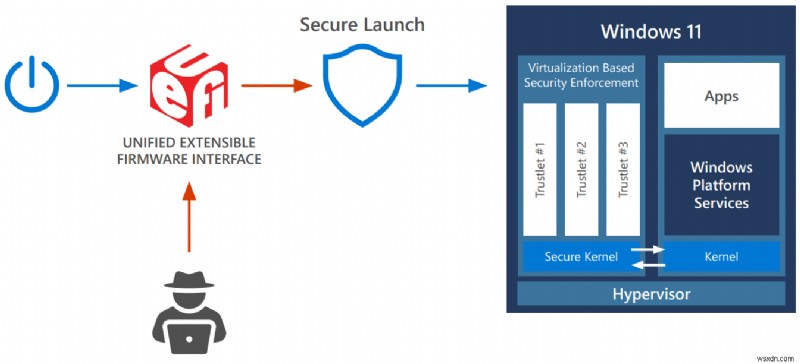
Các cuộc tấn công mã độc tinh vi thường cố gắng cài đặt "bootkits" hoặc "rootkits" vào hệ thống để tránh phát hiện và đạt được sự bền vững (persistence). Phần mềm độc hại này có thể chạy ở cấp firmware trước khi Windows được tải, hoặc trong quá trình boot Windows, cho phép hệ thống khởi động với mức đặc quyền cao nhất. Vì các hệ thống con quan trọng trong Windows tận dụng bảo mật dựa trên ảo hóa, việc bảo vệ hypervisor trở nên quan trọng hơn. Để đảm bảo không firmware hay phần mềm trái phép nào có thể khởi động trước Windows bootloader, PC Windows dựa trên tiêu chuẩn Unified Extensible Firmware Interface (UEFI) Secure Boot. Secure boot giúp đảm bảo chỉ firmware và phần mềm được ủy quyền với chữ ký số đáng tin cậy mới có thể thực thi. Ngoài ra, đo lường tất cả thành phần boot được lưu trữ an toàn trong TPM để giúp thiết lập nhật ký kiểm toán không thể chối cãi của boot gọi là Static Root of Trust for Measurement (SRTM).
Với hàng ngàn nhà cung cấp PC sản xuất nhiều mẫu PC với các thành phần firmware UEFI đa dạng, có một số lượng khổng lồ chữ ký và đo lường SRTM khi bootup vốn được tin cậy bởi secure boot, làm cho việc giới hạn niềm tin trên bất kỳ thiết bị cụ thể nào chỉ những gì cần thiết để boot thiết bị đó trở nên thách thức hơn. Hai kỹ thuật tồn tại để giới hạn niềm tin: hoặc duy trì danh sách các đo lường SRTM "xấu" biết trước, gọi là block list (danh sách chặn), bị nhược điểm vốn dĩ dễ gãy; hoặc duy trì danh sách các đo lường SRTM "tốt" biết trước, hoặc allow list (danh sách cho phép), khó cập nhật ở quy mô lớn.
Trong Secured-core PCs, Windows Defender System Guard Secure Launch giải quyết các vấn đề này với công nghệ gọi là Dynamic Root of Trust for Measurement (DRTM). DRTM cho phép hệ thống theo dõi quy trình UEFI Secure Boot bình thường ban đầu, nhưng trước khi Windows khởi chạy, hệ thống chuyển vào trạng thái tin cậy do phần cứng kiểm soát, buộc CPU(s) đi xuống đường dẫn mã được bảo vệ bởi phần cứng. Nếu một malware rootkit/bootkit bypass UEFI Secure Boot và đã nằm trong bộ nhớ, DRTM sẽ ngăn chặn nó truy cập bí mật và mã quan trọng được bảo vệ bởi môi trường bảo mật dựa trên ảo hóa. System Management Mode (SMM) isolation bổ sung cho các bảo vệ do DRTM cung cấp bằng cách giúp giảm bề mặt tấn công từ SMM, đây là chế độ thực thi trong bộ xử lý x86 chạy ở đặc quyền hiệu quả cao hơn hypervisor. Dựa vào khả năng do nhà cung cấp silicon như Intel và AMD cung cấp, SMM isolation thực thi các chính sách thực thi các hạn chế như ngăn chặn mã SMM truy cập bộ nhớ OS. Chính sách SMM isolation có hiệu lực trên hệ thống cũng có thể được cung cấp đáng tin cậy cho dịch vụ chứng thực từ xa.8
Bảo mật hệ điều hành (Operating System Security)
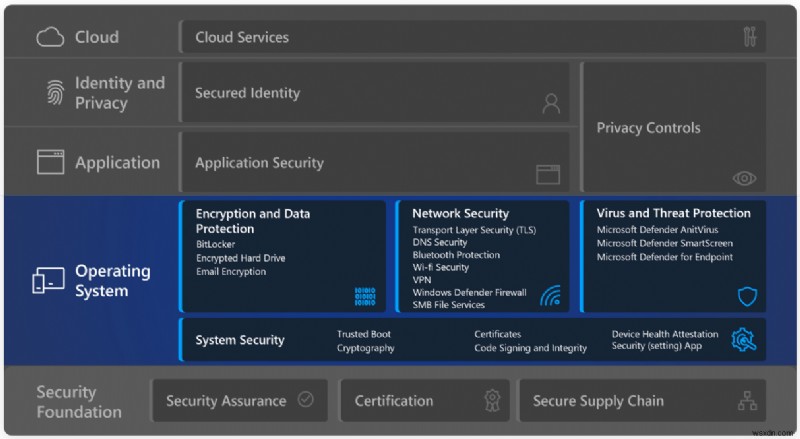
Bảo vệ dựa trên phần cứng chỉ là một liên kết trong chuỗi bảo mật chip-to-cloud. Bảo mật và quyền riêng tư cũng phụ thuộc vào một OS bảo vệ thông tin và PC của bạn từ khi nó khởi động.
Windows 11 là Windows an toàn nhất cho đến nay với các biện pháp bảo mật mở rộng trong OS được thiết kế để giúp giữ bạn an toàn. Các biện pháp này bao gồm mã hóa nâng cao tích hợp sẵn và bảo vệ dữ liệu, bảo mật mạng và hệ thống mạnh mẽ, và các biện pháp bảo vệ thông minh chống lại virus và đe dọa ngày càng phát triển. Windows 11 tăng cường bảo vệ phần cứng tích hợp sẵn với bảo mật OS ngay từ đầu để giúp giữ kế hoạch, danh tính và thông tin của bạn an toàn.
Bảo mật hệ thống (System security)
Trusted Boot (UEFI Secure Boot + Measured Boot)
Bước đầu tiên trong bảo vệ hệ điều hành là đảm bảo nó boot an toàn sau khi trình tự boot firmware và phần cứng ban đầu đã kết thúc an toàn. Secure Boot tạo một đường dẫn an toàn và đáng tin cậy từ Unified Extensible Firmware Interface (UEFI) qua trình tự Trusted Boot của kernel Windows. Tấn công mã độc vào trình tự boot Windows bị chặn bởi các bắt tay thực thi chữ ký xuyên suốt trình tự boot giữa UEFI, bootloader, kernel, và môi trường ứng dụng.
Khi PC bắt đầu quá trình boot, nó sẽ trước tiên xác minh firmware được ký số, giảm rủi ro firmware rootkit. Sau đó Secure Boot kiểm tra tất cả mã chạy trước hệ điều hành và kiểm tra chữ ký số của OS bootloader để đảm bảo nó được tin cậy bởi chính sách Secure Boot và không bị can thiệp.
Trusted Boot tiếp nối nơi Secure Boot dừng lại. Windows bootloader xác minh chữ ký số của kernel Windows trước khi tải nó. Kernel Windows, lần lượt, xác minh mọi thành phần khác của quy trình khởi động Windows, bao gồm boot driver, file khởi động, và driver early-launch antimalware (ELAM) của sản phẩm chống mã độc của bạn. Nếu bất kỳ file nào trong số này bị can thiệp, bootloader phát hiện vấn đề và từ chối tải thành phần bị hỏng. Can thiệp hoặc tấn công mã độc vào trình tự boot Windows bị chặn bởi các bắt tay thực thi chữ ký giữa UEFI, bootloader, kernel, và môi trường ứng dụng.
Thường thì Windows có thể tự động sửa thành phần bị hỏng, khôi phục tính toàn vẹn của Windows và cho phép PC khởi động bình thường.
Để biết thêm thông tin về các tính năng này và cách chúng giúp ngăn chặn rootkit và bootkit tải trong quá trình khởi động, xem Secure the Windows boot process.
Windows 11 yêu cầu tất cả PC phải sử dụng tính năng Secure Boot của Unified Extensible Firmware Interface (UEFI).
Mật mã học (Cryptography)
Mật mã học là quá trình toán học để bảo vệ dữ liệu người dùng và hệ thống, ví dụ bằng cách mã hóa dữ liệu để chỉ người nhận cụ thể có thể đọc nó bằng khóa chỉ người đó sở hữu. Mật mã học là cơ sở cho quyền riêng tư để ngăn chặn bất kỳ ai trừ người nhận dự định đọc dữ liệu, cung cấp kiểm tra tính toàn vẹn để đảm bảo dữ liệu không bị can thiệp, và xác thực để xác minh danh tính đảm bảo giao tiếp an toàn. Ngăn xếp mật mã học trong Windows mở rộng từ chip đến đám mây cho phép Windows, ứng dụng và dịch vụ bảo vệ bí mật hệ thống và người dùng.
Mật mã học trên Windows 11 tuân theo chứng nhận Federal Information Processing Standards (FIPS) 140. Chứng nhận FIPS 140 đảm bảo thuật toán được chính phủ Mỹ phê duyệt được triển khai đúng (bao gồm RSA cho ký, ECDH với đường cong NIST cho thỏa thuận khóa, AES cho mã hóa đối xứng, và SHA2 cho hashing), kiểm tra tính toàn vẹn module để chứng minh không có can thiệp nào xảy ra và chứng minh sự ngẫu nhiên cho nguồn entropy.
Các module mật mã học Windows cung cấp các primitive (nguyên ngữ) cấp thấp như:
- Bộ sinh số ngẫu nhiên (RNG)
- Hỗ trợ AES 128/256 với chế độ XTS, ECB, CBC, CFB, CCM, GCM; RSA và DSA 2048, 3072, và 4096 kích thước khóa; ECDSA trên đường cong P-256, P-384, P-521
- Hashing (hỗ trợ SHA1, SHA-256, SHA-384, và SHA-512)
- Ký và xác minh (hỗ trợ padding OAEP, PSS, PKCS1)
- Thỏa thuận khóa và dẫn xuất khóa (hỗ trợ ECDH trên đường cong prime chuẩn NIST P-256, P-384, P-521 và HKDF)
Chúng được expose (trình bày) gốc trên Windows thông qua Crypto API (CAPI) và Cryptography Next Generation API (CNG) được cung cấp bởi thư viện mật mã học mã nguồn mở của Microsoft là SymCrypt. Nhà phát triển ứng dụng có thể tận dụng các API này để thực hiện các phép toán mật mã học cấp thấp (BCrypt), hoạt động lưu trữ khóa (NCrypt), bảo vệ dữ liệu tĩnh (DPAPI), và chia sẻ bí mật an toàn (DPAPI-NG).
Chứng chỉ (Certificates)
Windows cung cấp một số API để vận hành và quản lý chứng chỉ. Chứng chỉ rất quan trọng cho cơ sở hạ tầng khóa công khai (PKI) vì chúng cung cấp phương tiện bảo vệ và xác thực thông tin. Chứng chỉ là tài liệu điện tử, tuân theo tiêu chuẩn định dạng X.509v3, được dùng để đáp ứng quyền sở hữu khóa công khai. Khóa công khai được dùng để chứng minh danh tính server và client, xác thực tính toàn vẹn mã, và dùng trong email an toàn. Windows cung cấp cho người dùng khả năng auto-enroll (đăng ký tự động) và gia hạn chứng chỉ trong Active Directory với Group Policy để giảm rủi ro ngắt quãng tiềm năng do hết hạn hoặc cấu hình sai chứng chỉ. Windows xác thực chứng chỉ thông qua cơ chế cập nhật tự động tải xuống danh sách tin cậy chứng chỉ (CTL) hàng tuần. Chứng chỉ root tin cậy được ứng dụng dùng làm tham chiếu cho các hệ thống phân cấp PKI đáng tin cậy và chứng chỉ số. Danh sách chứng chỉ tin cậy và không tin cậy được lưu trong CTL và có thể cập nhật bởi Chương trình Third-Party Root của Microsoft. Các Root trong Chương trình Third-Party Root của Microsoft được quản trị qua kiểm toán hàng năm để đảm bảo tuân thủ tiêu chuẩn ngành. Đối với thu hồi chứng chỉ, một chứng chỉ được thêm vào CTL không cho phép (disallowed CTL) được tải xuống hàng ngày khiến chứng chỉ không tin cậy bị thu hồi toàn cầu trên thiết bị người dùng ngay lập tức.
Windows cũng cung cấp enterprise certificate pinning (ghim chứng chỉ doanh nghiệp) để giúp giảm tấn công man-in-the-middle bằng cách cho phép người dùng bảo vệ tên miền nội bộ khỏi chuỗi đến chứng chỉ không mong muốn. Chuỗi chứng chỉ xác thực server của ứng dụng web được kiểm tra để đảm bảo nó khớp với một tập hợp chứng chỉ bị hạn chế. Bất kỳ ứng dụng web nào kích hoạt sự không khớp tên sẽ bắt đầu ghi log sự kiện và ngăn chặn truy cập người dùng từ Microsoft Edge hoặc Internet Explorer.
Ký mã và tính toàn vẹn (Code signing and integrity)
Ký mã (code signing), mặc dù không phải là tính năng bảo mật bản thân, là không thể thiếu để thiết lập tính toàn vẹn của firmware, driver và phần mềm trên nền tảng Windows. Ký mã tạo chữ ký số bằng cách mã hóa hash của file với phần khóa riêng của chứng chỉ ký mã và nhúng chữ ký vào file. Điều này đảm bảo file không bị can thiệp, quy trình toàn vẹn mã Windows xác thực file đã ký bằng cách giải mã chữ ký để kiểm tra tính toàn vẹn file và xác nhận nó từ nhà xuất bản uy tín.
Tất cả phần mềm được Microsoft viết và xuất bản đều được ký mã để thiết lập rằng mã Windows và Microsoft có tính toàn vẹn, xác thực và uy tín tích cực. Ký mã là cách Windows phân biệt mã của mình với người tạo bên ngoài và ngăn chặn can thiệp khi mã được trao đến thiết bị người dùng.
Chữ ký số được đánh giá trên toàn bộ môi trường Windows trên mã boot Windows, mã kernel Windows, và ứng dụng user-mode Windows. Secure Boot và Code Integrity xác thực chữ ký trên bootloader, Options ROM, và các thành phần boot khác, để đảm bảo nó được tin cậy và từ nhà xuất bản uy tín. Đối với driver không do Microsoft sản xuất, external Kernel Code Integrity xác thực chữ ký trên kernel driver và yêu cầu driver phải được ký bởi Windows hoặc được chứng nhận bởi Chương trình Tương thích Phần cứng Windows (WHCP). Chương trình này kiểm tra driver sản xuất bên ngoài cho tương thích phần cứng và Windows và đảm bảo chúng không có mã độc. Cuối cùng, mã user-mode, ứng dụng, ứng dụng đóng gói Appx/MSIX, cập nhật thành phần OS Windows, gói cài đặt driver, và chữ ký của chúng, được đánh giá bởi WinVerifyTrust dựa trên Crypto API. Những chữ ký này được xác thực bằng cách xác nhận chúng nằm trong CTL của Chương trình Third-Party Root của Microsoft, và do đó được tin cậy và không bị thu hồi bởi cơ quan cấp chứng chỉ.
Chứng thực sức khỏe thiết bị (Device health attestation)
Chứng thực sức khỏe thiết bị và truy cập có điều kiện được dùng để cấp quyền truy cập tài nguyên doanh nghiệp. Điều này giúp củng cố mô hình Zero Trust di chuyển bảo vệ doanh nghiệp từ ranh giới mạng tĩnh sang tập trung vào người dùng, tài sản và tài nguyên.
Truy cập có điều kiện đánh giá tín hiệu danh tính để xác nhận người dùng là người họ tuyên bố trước khi cấp quyền truy cập tài nguyên doanh nghiệp. Windows 11 hỗ trợ chứng thực từ xa (remote attestation) để giúp xác nhận thiết bị ở trạng thái tốt và không bị can thiệp. Điều này giúp người dùng truy cập tài nguyên doanh nghiệp चाहे họ ở văn phòng, ở nhà, hay khi đi công tác.
Thông tin về firmware, quy trình boot, và phần mềm, được lưu trữ mật mã trong co-processor bảo mật (TPM), được dùng để xác thực trạng thái bảo mật của thiết bị. Chứng thực cung cấp sự đảm bảo niềm tin vì nó có thể xác minh danh tính và trạng thái của các thành phần thiết yếu và rằng thiết bị, firmware, và quy trình boot không bị thay đổi. Khả năng này giúp tổ chức quản lý truy cập với sự tự tin. Một khi thiết bị được chứng thực, nó có thể được cấp quyền truy cập tài nguyên.
Chứng thực sức khỏe thiết bị xác định:
- Thiết bị có thể tin cậy hay không. Điều này được xác định với sự giúp đỡ của secure root-of-trust, hoặc TPM. Thiết bị có thể chứng thực rằng TPM được bật và trong luồng chứng thực.
- Hệ điều hành có boot đúng cách hay không. Nhiều rủi ro bảo mật có thể nảy sinh trong quá trình boot vì đây có thể là thành phần đặc quyền nhất của toàn bộ hệ thống.
- Hệ điều hành có đúng tập hợp tính năng bảo mật được bật hay không.
Windows bao gồm nhiều tính năng bảo mật để giúp bảo vệ người dùng khỏi mã độc và tấn công. Tuy nhiên, các thành phần bảo mật chỉ đáng tin cậy nếu nền tảng boot như mong đợi và không bị can thiệp. Như đã nêu ở trên, Windows dựa vào Unified Extensible Firmware Interface (UEFI) Secure Boot, ELAM, DRTM, Trusted Boot, và các tính năng bảo mật phần cứng và firmware cấp thấp khác để bảo vệ PC của bạn khỏi tấn công. Từ khoảnh khắc bạn bật PC cho đến khi chống mã độc bắt đầu, Windows được hỗ trợ bởi các cấu hình phần cứng phù hợp giúp giữ bạn an toàn. Measured và Trusted boot, được triển khai bởi bootloader và BIOS, xác minh và ghi lại mật mã mỗi bước của boot theo cách chuỗi. Các sự kiện này được ràng buộc với TPM hoạt động như hardware root of trust. Remote attestation (chứng thực từ xa) là cơ chế đọc và xác minh các sự kiện này bởi một dịch vụ để cung cấp báo cáo có thể xác minh, không thiên vị, và có khả năng chịu đựng can thiệp. Remote attestation là người kiểm toán đáng tin cậy của boot hệ thống của bạn, cho phép các bên phụ thuộc ràng buộc niềm tin với thiết bị và bảo mật của nó. Ví dụ, Microsoft Intune tích hợp với Microsoft Azure Attestation để xem xét toàn diện sức khỏe thiết bị Windows và kết nối thông tin này với AAD conditional access. Tích hợp này là chìa khóa cho giải pháp Zero Trust giúp ràng buộc niềm tin với thiết bị không tin cậy.
Tóm tắt các bước liên quan đến chứng thực và Zero Trust trên thiết bị Windows như sau:
- Trong mỗi bước của quy trình boot, như tải file, cập nhật biến đặc biệt, và hơn thế nữa, thông tin như hash file và chữ ký được đo lường trong TPM Platform Configuration Register (PCRs). Các đo lường được ràng buộc bởi đặc tả Trusted Computing Group quy định sự kiện nào có thể ghi và định dạng của mỗi sự kiện.
- Khi Windows đã boot, attestor (hoặc verifier) yêu cầu TPM lấy đo lường lưu trong PCRs cùng với measured boot log. Cùng nhau chúng tạo thành bằng chứng chứng thực được gửi đến Microsoft Azure Attestation Service.
- TPM được xác minh bằng cách sử dụng khóa/vật liệu mật mã có sẵn trên chipset với Azure Certificate Service.
- Thông tin trên được gửi đến Azure Attestation service để xác minh thiết bị an toàn.
Microsoft Intune tích hợp với Microsoft Azure Attestation để xem xét toàn diện sức khỏe thiết bị Windows và kết nối thông tin này với AAD conditional access – xem phần Microsoft Azure Attestation Service. Tích hợp này là chìa khóa cho giải pháp Zero Trust giúp ràng buộc niềm tin với thiết bị không tin cậy.
Cài đặt chính sách bảo mật Windows và kiểm toán (Windows security policy settings and auditing)
Cài đặt chính sách bảo mật (Security policy settings) là một phần quan trọng của chiến lược bảo mật tổng thể. Windows cung cấp một bộ cài đặt chính sách bảo mật mạnh mẽ mà quản trị viên IT có thể dùng để giúp bảo vệ thiết bị Windows và tài nguyên khác trong tổ chức. Chính sách cài đặt bảo mật là các quy tắc bạn có thể cấu hình trên một thiết bị, hoặc nhiều thiết bị, để kiểm soát:
- Xác thực người dùng vào mạng hoặc thiết bị.
- Tài nguyên mà người dùng được phép truy cập.
- Có ghi hành động của người dùng hoặc nhóm vào nhật ký sự kiện hay không.
- Thành viên trong nhóm.
Kiểm toán bảo mật (Security auditing) là một trong những công cụ mạnh mẽ nhất bạn có thể dùng để duy trì tính toàn vẹn mạng và tài sản. Kiểm toán có thể giúp xác định tấn công, lỗ hổng mạng, và tấn công vào mục tiêu bạn coi là giá trị cao. Bạn có thể chỉ định các danh mục sự kiện liên quan đến bảo mật để tạo chính sách kiểm toán phù hợp nhu cầu tổ chức.
Tất cả danh mục kiểm toán đều bị tắt khi Windows được cài đặt lần đầu. Trước khi bật chúng, hãy làm theo các bước sau để tạo chính sách kiểm toán bảo mật hiệu quả:
- Xác định tài nguyên và hoạt động quan trọng nhất.
- Xác định cài đặt kiểm toán bạn cần để theo dõi chúng.
- Đánh giá lợi ích và chi phí tiềm ẩn liên quan đến mỗi tài nguyên hoặc cài đặt.
- Kiểm tra các cài đặt này để xác thực lựa chọn.
- Phát triển kế hoạch triển khai và quản lý chính sách kiểm toán của bạn.
Ứng dụng Windows Security (Windows security app)
Khả năng nhìn thấy và nhận biết bảo mật và sức khỏe thiết bị là chìa khóa cho bất kỳ hành động nào được thực hiện. Ứng dụng bảo mật tích hợp sẵn của Windows tìm thấy trong Settings cung cấp cái nhìn tổng quan về trạng thái bảo mật và sức khỏe thiết bị. Những thông tin chi tiết này giúp bạn xác định vấn đề và hành động để đảm bảo bạn được bảo vệ. Bạn có thể nhanh chóng xem trạng thái bảo vệ virus và đe dọa, tường lửa và bảo mật mạng, điều khiển bảo mật thiết bị, và hơn thế nữa.
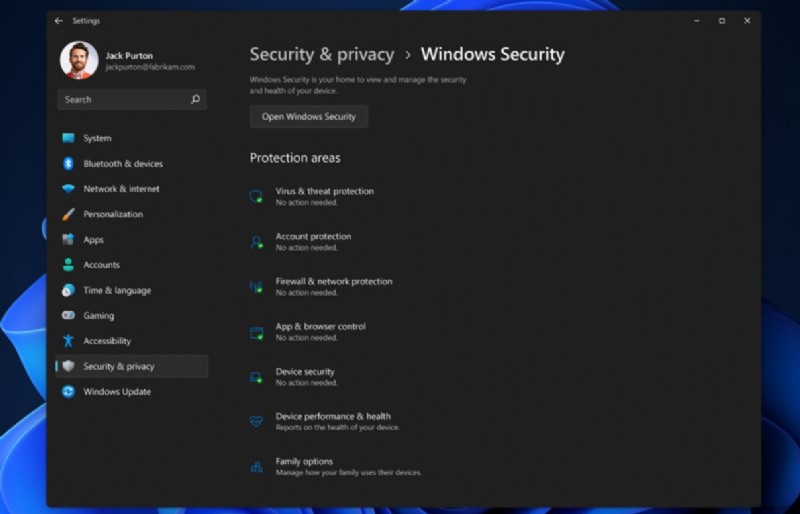
Tìm hiểu thêm về ứng dụng Windows Security.
Mã hóa và bảo vệ dữ liệu (Encryption and data protection)
Khi mọi người đi lại với PC, thông tin mật của họ cũng đi cùng. Bất kể dữ liệu mật được lưu trữ ở đâu, nó phải được bảo vệ khỏi truy cập trái phép, चाहे qua cắp thiết bị vật lý hay từ ứng dụng độc hại.
BitLocker
BitLocker Drive Encryption là tính năng bảo vệ dữ liệu tích hợp với hệ điều hành và giải quyết mối đe dọa đánh cắp hoặc lộ dữ liệu từ máy tính bị mất, bị đánh cắp, hoặc bị xử lý không phù hợp. BitLocker sử dụng thuật toán AES ở chế độ XTS hoặc CBC với độ dài khóa 128-bit hoặc 256-bit để mã hóa dữ liệu trên ổ. Lưu trữ đám mây trên Microsoft OneDrive hoặc Azure6 có thể dùng để lưu nội dung khóa khôi phục. BitLocker có thể được quản lý bởi bất kỳ giải pháp MDM nào như Microsoft Intune6 sử dụng configuration service provider (CSP).
BitLocker cung cấp mã hóa cho ổ OS, dữ liệu cố định, và ổ dữ liệu di động tận dụng công nghệ như hardware security test interface (HSTI), Modern Standby, UEFI Secure Boot và TPM. Windows liên tục cải thiện bảo vệ dữ liệu bằng cách cải tiến các tùy chọn hiện có và cung cấp chiến lược mới.
Ổ cứng được mã hóa (Encrypted hard drive)
Encrypted Hard Drive sử dụng mã hóa nhanh do BitLocker Drive Encryption cung cấp để tăng cường bảo mật và quản lý dữ liệu.
Bằng cách offload (chuyển giao) các phép toán mật mã học sang phần cứng, ổ cứng được mã hóa tăng hiệu suất BitLocker và giảm sử dụng CPU và tiêu thụ năng lượng. Vì ổ cứng được mã hóa mã hóa dữ liệu nhanh chóng, triển khai BitLocker có thể mở rộng trên thiết bị doanh nghiệp với ít hoặc không ảnh hưởng đến năng suất.
Ổ cứng được mã hóa cung cấp:
- Hiệu suất tốt hơn: Phần cứng mã hóa, tích hợp trong bộ điều khiển ổ, cho phép ổ hoạt động ở tốc độ dữ liệu đầy đủ không giảm hiệu suất.
- Bảo mật mạnh dựa trên phần cứng: Mã hóa luôn "bật" và khóa mã hóa không bao giờ rời ổ cứng. Xác thực người dùng được thực hiện bởi ổ trước khi nó sẽ mở khóa, độc lập với hệ điều hành.
- Dễ sử dụng: Mã hóa trong suốt với người dùng, và người dùng không cần bật nó. Ổ cứng được mã hóa dễ dàng xóa bằng khóa mã hóa on-board; không cần mã hóa lại dữ liệu trên ổ.
- Chi phí sở hữu thấp hơn: Không cần cơ sở hạ tầng mới quản lý khóa mã hóa, vì BitLocker tận dụng cơ sở hạ tầng hiện có lưu thông tin khôi phục. Thiết bị hoạt động hiệu quả hơn vì chu kỳ bộ xử lý không cần dùng cho quá trình mã hóa.
Ổ cứng được mã hóa là một loại ổ cứng mới tự mã hóa ở cấp phần cứng và cho phép mã hóa toàn ổ cứng phần cứng.
Mã hóa email (Email encryption)
Mã hóa email (còn gọi là Windows S/MIME), cho phép người dùng mã hóa email và tệp đính kèm đi, để chỉ người nhận dự định với nhận dạng số (ID) – cũng gọi là chứng chỉ – có thể đọc chúng. Người dùng có thể ký số một tin nhắn, xác minh danh tính người gửi và đảm bảo tin nhắn không bị can thiệp. Các tin nhắn được mã hóa này có thể được gửi bởi người dùng đến người trong tổ chức cũng như liên hệ bên ngoài nếu họ có chứng chỉ mã hóa. Tuy nhiên, người nhận dùng ứng dụng Windows 10 Mail chỉ có thể đọc tin nhắn mã hóa nếu tin nhắn được nhận trên tài khoản Exchange của họ và họ có khóa giải mã tương ứng.
Tin nhắn được mã hóa chỉ có thể đọc bởi người nhận có chứng chỉ. Nếu tin nhắn được mã hóa gửi đến người nhận mà chứng chỉ mã hóa của họ không có sẵn, ứng dụng sẽ nhắc bạn xóa người nhận đó trước khi gửi email.
Tìm hiểu thêm về cấu hình S/MIME cho Windows.
Bảo mật mạng (Network security)
Windows 11 nâng cao tiêu chuẩn bảo mật mạng bằng cách mang lại nhiều cải tiến, giúp mọi người làm việc, học tập và chơi game từ hầu như mọi nơi với sự tự tin. Phiên bản DNS và TLS giao thức mới củng cố bảo vệ end-to-end cần thiết cho ứng dụng, dịch vụ web, và mạng Zero Trust. Truy cập file thêm kịch bản mạng không tin cậy với SMB over QUIC cũng như khả năng mã hóa và ký mới. Tiến bộ Wi-Fi và Bluetooth cung cấp niềm tin lớn hơn trong kết nối với thiết bị khác. Nền tảng VPN và Windows Defender Firewall mang lại cách mới để cấu hình dễ dàng và debug nhanh, đảm bảo quản trị viên IT và phần mềm thứ ba hiệu quả hơn.
Bảo mật lớp truyền tải (Transport Layer Security - TLS)
Transport Layer Security (TLS) là giao thức bảo mật được triển khai nhiều nhất trên internet, mã hóa dữ liệu để cung cấp kênh giao tiếp an toàn giữa hai endpoint. Windows ưu tiên phiên bản giao thức mới nhất và bộ cipher suite mạnh mặc định và cung cấp bộ ứng dụng mở rộng đầy đủ như xác thực client cho bảo mật server nâng cao, hoặc session resumption (khôi phục phiên) cho hiệu năng ứng dụng cải thiện.
TLS 1.3 là phiên bản mới nhất của giao thức và được bật mặc định trong Windows 11. Phiên bản này loại bỏ thuật toán mật mã lỗi thời, tăng cường bảo mật so với phiên bản cũ, và nhằm mã hóa càng nhiều phần handshake (bắt tay) càng tốt. Handshake hiệu năng hơn với ít hơn một round trip (hành trình khứ hồi) mỗi kết nối trung bình và chỉ hỗ trợ năm bộ cipher suite mạnh cung cấp perfect forward secrecy (bí mật tiến trước hoàn hảo) và rủi ro vận hành ít hơn. Khách hàng sử dụng TLS 1.3 (hoặc thành phần Windows hỗ trợ nó, bao gồm HTTP.SYS, WinInet, .NET, MsQUIC, và hơn nữa) trên Windows 11 sẽ có thêm quyền riêng tư và độ trễ thấp hơn cho kết nối trực tuyến được mã hóa. Lưu ý nếu ứng dụng client hoặc server ở bất kỳ phía nào của kết nối không hỗ trợ TLS 1.3, Windows sẽ fallback (quay lại) TLS 1.2.
Bảo mật DNS (DNS security)
Trong Windows 11, Windows DNS client hỗ trợ DNS over HTTPS, một giao thức DNS được mã hóa. Điều này cho phép quản trị viên đảm bảo thiết bị bảo vệ truy vấn tên của họ khỏi kẻ tấn công on-path (trên đường径), चाहे họ là người quan sát thụ động ghi lại hành vi duyệt web hay kẻ tấn công chủ động cố gắng chuyển hướng client đến trang web độc hại. Trong mô hình Zero Trust nơi không đặt niềm tin vào ranh giới mạng, việc có kết nối an toàn đến bộ giải quyết tên tin cậy là bắt buộc.
Windows 11 cung cấp Group Policy cũng như điều khiển lập trình để cấu hình hành vi DNS over HTTP. Kết quả là, quản trị viên IT có thể mở rộng mô hình bảo mật hiện có để áp dụng mô hình bảo mật mới như Zero Trust. Giao thức DNS over HTTP có thể được bắt buộc, đảm bảo thiết bị dùng DNS không an toàn sẽ không kết nối được với tài nguyên mạng. Quản trị viên IT cũng có tùy chọn không dùng DNS over HTTP cho triển khai legacy nơi thiết bị mạng biên (edge appliances) được tin cậy để kiểm tra lưu lượng DNS plain-text. Mặc định, Windows 11 sẽ trao quyền cho quản trị viên cục bộ quyết định resolver nào nên dùng DNS over HTTP.
Hỗ trợ mã hóa DNS tích hợp với cấu hình DNS Windows hiện có như Name Resolution Policy Table (NRPT), file HOSTS hệ thống, cũng như resolver được chỉ định cho mỗi network adapter hoặc network profile. Tích hợp này giúp Windows 11 đảm bảo lợi ích của bảo mật DNS lớn hơn không làm lùi lại cơ chế kiểm soát DNS hiện có.
Bảo vệ Bluetooth (Bluetooth protection)
Số lượng thiết bị Bluetooth kết nối với Windows tiếp tục tăng. Người dùng Windows kết nối tai nghe Bluetooth, chuột, bàn phím và phụ kiện khác và cải thiện trải nghiệm PC hàng ngày bằng cách tận hưởng streaming, năng suất và gaming. Windows hỗ trợ tất cả giao thức ghép cặp Bluetooth tiêu chuẩn, bao gồm classic và LE Secure connections, secure simple pairing, và classic và LE legacy pairing. Windows cũng triển khai host-based LE privacy. Cập nhật Windows giúp người dùng cập nhật tính năng bảo mật OS và driver theo tiêu chuẩn Bluetooth Special Interest Group (SIG) Standard Vulnerability Reports, cũng như các vấn đề vượt ra ngoài những gì yêu cầu bởi tiêu chuẩn lõi ngành Bluetooth. Microsoft mạnh mẽ khuyến nghị bạn cũng đảm bảo firmware và/hoặc phần mềm của phụ kiện Bluetooth được cập nhật.
Môi trường do IT quản lý có một số chính sách Bluetooth (MDM, Group Policy, và PowerShell) có thể quản lý qua công cụ MDM như Microsoft Intune. Bạn có thể cấu hình Windows để sử dụng công nghệ Bluetooth đồng thời hỗ trợ nhu cầu bảo mật tổ chức. Ví dụ, bạn có thể cho phép input và audio nhưng chặn truyền file, buộc tiêu chuẩn mã hóa, giới hạn khả năng phát hiện Windows, hoặc thậm chí tắt hoàn toàn Bluetooth cho môi trường nhạy cảm nhất.
Bảo mật kết nối Wi-Fi (Securing Wi-Fi connections)
Windows Wi-Fi hỗ trợ phương pháp xác thực và mã hóa tiêu chuẩn ngành khi kết nối mạng Wi-Fi. WPA (Wi-Fi Protected Access) là tiêu chuẩn bảo mật do Wi-Fi Alliance phát triển để cung cấp mã hóa dữ liệu tinh vi và xác thực người dùng tốt hơn. Tiêu chuẩn bảo mật hiện tại cho Xác thực Wi-Fi là WPA3 cung cấp phương pháp kết nối an toàn và đáng tin cậy hơn và thay thế WPA2 và các giao thức bảo mật cũ hơn. Opportunistic Wireless Encryption (OWE) là công nghệ cho phép thiết bị không dây thiết lập kết nối được mã hóa đến hotspot Wi-Fi công cộng.
WPA3 được hỗ trợ trong Windows 11 (WPA3 Personal và WPA3 Enterprise 192-bit Suite B) cũng như triển khai OWE để bảo mật hơn khi kết nối hotspot Wi-Fi. Windows 11 tăng cường bảo mật Wi-Fi bằng cách bật các yếu tố bổ sung của bảo mật WPA3 như giao thức H2E mới và Hỗ trợ WPA3 Enterprise bao gồm xác thực Server Cert nâng cao và TLS1.3 cho xác thực sử dụng EAP-TLS Authentication. Windows 11 cung cấp cho đối tác Microsoft khả năng mang bảo mật nền tảng tốt nhất trên thiết bị mới.
WPA3 hiện là yêu cầu bắt buộc bởi WFA cho bất kỳ Chứng nhận Wi-Fi nào.
Windows Defender Firewall
Windows Defender Firewall with Advanced Security là một phần quan trọng của mô hình bảo mật đa lớp. Nó cung cấp lọc lưu lượng mạng two-way (hai chiều) dựa trên host, chặn lưu lượng trái phép chảy vào hoặc ra khỏi thiết bị cục bộ dựa trên loại mạng mà thiết bị kết nối.
Windows Defender Firewall trong Windows 11 cung cấp các lợi ích sau:
- Giảm rủi ro đe dọa bảo mật mạng: Windows Defender Firewall giảm bề mặt tấn công của thiết bị với quy tắc hạn chế hoặc cho phép lưu lượng bằng nhiều thuộc tính như địa chỉ IP, cổng, hoặc đường dẫn chương trình. Giảm bề mặt tấn công tăng khả năng quản lý và giảm khả năng tấn công thành công.
- Bảo vệ dữ liệu nhạy cảm và tài sản trí tuệ: Với tích hợp Internet Protocol Security (IPsec), Windows Defender Firewall cung cấp cách đơn giản để thực thi giao tiếp mạng end-to-end đã xác thực. Nó cung cấp truy cập phân cấp có thể mở rộng đến tài nguyên mạng đáng tin cậy, giúp thực thi tính toàn vẹn dữ liệu, và tùy chọn giúp bảo vệ sự bảo mật của dữ liệu.
- Mở rộng giá trị đầu tư hiện có: Vì Windows Defender Firewall là tường lửa dựa trên host đi kèm với hệ điều hành, không cần phần cứng hoặc phần mềm bổ sung. Windows Defender Firewall cũng được thiết kế để bổ sung các giải pháp bảo mật mạng non-Microsoft qua application programming interface (API) có tài liệu.
Windows 11 làm cho Windows Defender Firewall dễ phân tích và debug hơn. Hành vi IPsec đã được tích hợp với Packet Monitor (pktmon), công cụ chẩn đoán mạng cross-component in-box cho Windows. Ngoài ra, nhật ký sự kiện Windows Defender Firewall đã được cải tiến để đảm bảo kiểm toán có thể xác định bộ lọc cụ thể chịu trách nhiệm cho bất kỳ sự kiện nào. Điều này cho phép phân tích hành vi tường lửa và bắt gói tin phong phú mà không phụ thuộc công cụ thứ ba.
Mạng riêng ảo (Virtual Private Networks - VPN)
Tổ chức lâu nay dựa vào Windows để cung cấp giải pháp mạng riêng ảo (VPN) đáng tin cậy, an toàn và có thể quản lý. Nền tảng VPN client Windows bao gồm các giao thức VPN tích hợp sẵn, hỗ trợ cấu hình, giao diện người dùng VPN chung, và hỗ trợ lập trình cho giao thức VPN tùy chỉnh. Ứng dụng VPN có sẵn trong Microsoft Store cho cả VPN doanh nghiệp và tiêu dùng, bao gồm ứng dụng cho các gateway VPN doanh nghiệp phổ biến nhất.
Trong Windows 11, chúng tôi đã tích hợp các điều khiển VPN thường dùng nhất ngay vào ngăn Quick Actions (Thao tác nhanh) của Windows 11. Từ ngăn Quick Actions, người dùng có thể xem trạng thái VPN của họ, bắt đầu và dừng tunnel VPN, và với một click có thể vào ứng dụng Settings hiện đại để kiểm soát nhiều hơn.
Nền tảng Windows VPN kết nối với Azure Active Directory (Azure AD) và Conditional Access cho single sign-on (đăng nhập đơn), bao gồm multi-factor authentication (MFA) qua Azure AD. Nền tảng VPN cũng hỗ trợ xác thực domain-joined cổ điển. Nó được hỗ trợ bởi Microsoft Intune và các nhà cung cấp mobile device management (MDM) khác. Hồ sơ VPN linh hoạt hỗ trợ cả giao thức tích hợp sẵn và tùy chỉnh, có thể cấu hình nhiều phương pháp xác thực, có thể tự động bắt đầu khi cần hoặc thủ công bởi end-user, và hỗ trợ split-tunnel VPN và exclusive VPN với ngoại lệ cho trang web bên ngoài đáng tin cậy.
Với Universal Windows Platform (UWP) VPN apps, end-user không bao giờ bị mắc kẹt ở phiên bản cũ của VPN client. Ứng dụng VPN từ Store sẽ tự động cập nhật khi cần. Tự nhiên, các cập nhật nằm trong sự kiểm soát của IT admin.
Nền tảng Windows VPN đã được điều chỉnh và cứng cho các nhà cung cấp VPN dựa trên đám mây như Azure VPN. Tính năng như AAD auth, tích hợp giao diện người dùng Windows, plumbing IKE traffic selectors, và hỗ trợ server đều được tích hợp sẵn vào nền tảng Windows VPN. Tích hợp vào nền tảng Windows VPN dẫn đến trải nghiệm IT admin đơn giản hơn; xác thực người dùng nhất quán hơn, và người dùng có thể dễ dàng tìm và kiểm soát VPN của họ.
Dịch vụ file SMB (SMB file services)
SMB và dịch vụ file là khối công việc Windows phổ biến nhất trong hệ sinh thái thương mại và công cộng. Người dùng và ứng dụng dựa vào SMB để truy cập file chạy tổ chức lớn và nhỏ. Trong Windows 11, giao thức SMB có cập nhật bảo mật đáng kể để đáp ứng mối đe dọa ngày nay, bao gồm mã hóa AES-256 bits, ký SMB tăng tốc, mã hóa mạng Remote Directory Memory Access (RDMA), và một kịch bản hoàn toàn mới, SMB over QUIC cho mạng không tin cậy.
Mã hóa SMB cung cấp mã hóa end-to-end dữ liệu SMB và bảo vệ dữ liệu khỏi việc nghe lén trên mạng nội bộ. Windows 11 giới thiệu bộ mật mã AES-256-GCM và AES-256-CCM cho mã hóa SMB 3.1.1. Windows sẽ tự động thương lượng phương pháp cipher tiên tiến này khi kết nối đến máy tính khác yêu cầu nó và cũng có thể bắt buộc trên client.
Windows 11 Enterprise, Education, và Pro Workstation SMB Direct bây giờ hỗ trợ mã hóa. Đối với khối công việc треб khắt khe như render video, khoa học dữ liệu, hoặc file khổng lồ, bạn có thể vận hành với cùng độ an toàn như TCP truyền thống và hiệu năng của RDMA. Trước đây, bật mã hóa SMB vô hiệu hóa direct data placement, làm RDMA chậm như TCP. Dữ liệu được mã hóa trước khi sắp xếp, dẫn đến giảm hiệu năng nhỏ khi thêm bảo vệ gói tin AES-128 và AES-256.
Windows 11 giới thiệu AES-128-GMAC cho ký SMB (SMB signing). Windows sẽ tự động thương lượng phương pháp cipher hiệu năng tốt hơn này khi kết nối đến máy tính khác hỗ trợ nó. Ký ngăn chặn các tấn công phổ biến như relay, spoofing, và là bắt buộc mặc định khi client giao tiếp với domain controller Active Directory.
Cuối cùng, Windows 11 giới thiệu SMB over QUIC (Preview), một phương án thay thế cho truyền tải mạng TCP, cung cấp kết nối an toàn, đáng tin cậy đến edge file server qua mạng không tin cậy như Internet và giao tiếp an toàn cao trên mạng nội bộ. QUIC là giao thức được chuẩn hóa IETF với nhiều lợi ích so với TCP, nhưng quan trọng nhất, nó luôn yêu cầu TLS 1.3 và mã hóa. SMB over QUIC cung cấp một "SMB VPN" cho người làm việc từ xa, người dùng thiết bị di động, và tổ chức bảo mật cao. Tất cả lưu lượng SMB, bao gồm xác thực và ủy quyền trong tunnel, không bao giờ bị lộ ra mạng bên dưới. SMB hoạt động bình thường trong tunnel QUIC, nghĩa là trải nghiệm người dùng không thay đổi. SMB over QUIC sẽ là tính năng thay đổi trò chơi cho Windows 11 truy cập Windows file server và cuối cùng Azure Files và bên thứ ba.
Bảo vệ virus và đe dọa (Virus and threat protection)
Bối cảnh đe dọa mạng ngày nay phức tạp hơn bao giờ hết. Thế giới mới này đòi hỏi cách tiếp cận mới cho phòng ngừa, phát hiện và phản ứng đe dọa. Microsoft Defender Antivirus, cùng với nhiều tính năng khác tích hợp trong Windows 11, đang ở tuyến trước bảo vệ khách hàng chống lại mối đe dọa hiện tại và mới nổi.
Microsoft Defender Antivirus
Microsoft Defender Antivirus là giải pháp bảo vệ thế hệ tiếp theo đi kèm trong Windows 10 và Windows 11. Khi bạn boot Windows, Microsoft Defender Antivirus liên tục giám sát mã độc, virus và đe dọa bảo mật. Ngoài bảo vệ thời gian thực này, cập nhật được tải xuống tự động để giúp giữ thiết bị an toàn và bảo vệ khỏi đe dọa. Ví dụ, nếu bạn có ứng dụng antivirus khác cài đặt và bật, Microsoft Defender Antivirus sẽ tự tắt. Tương tự, nếu bạn gỡ ứng dụng kia, Microsoft Defender Antivirus sẽ tự bật lại.
Microsoft Defender Antivirus bao gồm bảo vệ antivirus thời gian thực, dựa trên hành vi (behavior-based), và heuristic. Sự kết hợp quét nội dung always-on (luôn bật), giám sát hành vi file và tiến trình, và heuristic khác ngăn chặn đe dọa bảo mật. Microsoft Defender Antivirus liên tục quét mã độc và đe dọa. Ngoài ra, nó phát hiện và chặn ứng dụng có khả năng không mong muốn (PUA - Potentially Unwanted Applications), là ứng dụng bị coi là ảnh hưởng tiêu cực đến thiết bị nhưng không được coi là mã độc. Microsoft Defender Antivirus phòng ngừa always-on trên thiết bị tích hợp với bảo vệ dựa trên đám mây (cloud-delivered protection), giúp đảm bảo phát hiện và chặn gần như tức thì các mối đe dọa mới và mới nổi. 9
Giảm bề mặt tấn công (Attack surface reduction)
Có sẵn trong Windows và Windows Server, quy tắc giảm bề mặt tấn công giúp ngăn chặn hành vi phần mềm thường bị lạm dụng để xâm phạm thiết bị hoặc mạng. Bằng cách giảm số lượng bề mặt tấn công, bạn có thể giảm độ脆弱 tổng thể của tổ chức. Ngoài ra, quản trị viên có thể cấu hình quy tắc giảm bề mặt tấn công cụ thể để giúp chặn hành vi nhất định, như:
- Khởi chạy file thực thi và script cố gắng tải xuống hoặc chạy file
- Chạy script obfuscated (làm rối) hoặc đáng ngờ khác
- Thực hiện hành vi mà ứng dụng thường không khởi tạo trong công việc hàng ngày bình thường
Ví dụ, kẻ tấn công có thể cố chạy script không có chữ ký từ USB drive hoặc có macro trong tài liệu Office gọi trực tiếp Win32 API. Quy tắc giảm bề mặt tấn công có thể hạn chế loại hành vi rủi ro này và cải thiện tư thế phòng thủ của thiết bị.
Để bảo vệ toàn diện, hãy làm theo các bước để bật cô lập dựa trên phần cứng cho Microsoft Edge và giảm bề mặt tấn công trên ứng dụng, thư mục, thiết bị, mạng và tường lửa.
Tìm hiểu thêm về giảm bề mặt tấn công.
Bảo vệ chống can thiệp (Tamper Protection)
Các cuộc tấn công như ransomware cố gắng tắt tính năng bảo mật trên thiết bị bị nhắm mục tiêu, như bảo vệ chống virus. Kẻ xấu thích tắt tính năng bảo mật để dễ dàng truy cập dữ liệu người dùng, cài mã độc, hoặc khai thác dữ liệu, danh tính và thiết bị của người dùng mà không sợ bị chặn. Bảo vệ chống can thiệp (Tamper protection) giúp ngăn chặn loại hoạt động này.
Với bảo vệ chống can thiệp, mã độc bị ngăn chặn thực hiện các hành động như:
- Tắt bảo vệ virus và đe dọa
- Tắt bảo vệ thời gian thực
- Tắt giám sát hành vi
- Tắt antivirus (như IOfficeAntivirus (IOAV))
- Tắt bảo vệ dựa trên đám mây
- Xóa cập nhật security intelligence (tình báo bảo mật)
Tìm hiểu thêm về bảo vệ chống can thiệp.
Bảo vệ mạng (Network Protection)
Bảo vệ mạng trong Windows giúp ngăn chặn người dùng truy cập địa chỉ IP và domain nguy hiểm có thể chứa lừa đảo (phishing), exploit và nội dung độc hại khác trên Internet. Bảo vệ mạng là một phần của giảm bề mặt tấn công và giúp cung cấp lớp bảo vệ bổ sung cho người dùng. Sử dụng dịch vụ dựa trên uy tín (reputation-based services), bảo vệ mạng chặn truy cập đến domain và địa chỉ IP có uy tín thấp, có khả năng gây hại. Bảo vệ mạng hoạt động tốt nhất với Microsoft Defender for Endpoint trong môi trường doanh nghiệp, cung cấp báo cáo chi tiết vào sự kiện bảo vệ như một phần của kịch bản điều tra đáng kể hơn.
Tìm hiểu thêm về cách bảo vệ mạng của bạn.
Truy cập thư mục được kiểm soát (Controlled Folder Access)
Bạn có thể bảo vệ thông tin quý giá trong thư mục cụ thể bằng cách quản lý quyền truy cập ứng dụng vào thư mục cụ thể. Chỉ ứng dụng tin cậy mới có thể truy cập thư mục được bảo vệ, được chỉ định khi cấu hình controlled folder access. Thông thường, các thư mục thường dùng như tài liệu, hình ảnh và tải xuống, được bao gồm trong danh sách thư mục được kiểm soát.
Controlled folder access hoạt động với danh sách ứng dụng tin cậy. Ứng dụng được bao gồm trong danh sách phần mềm tin cậy hoạt động như mong đợi. Ứng dụng không nằm trong danh sách tin cậy bị ngăn chặn thực hiện bất kỳ thay đổi nào đối với file bên trong thư mục được bảo vệ.
Controlled folder access giúp bảo vệ dữ liệu quý giá của người dùng khỏi ứng dụng độc hại và đe dọa, như ransomware. Tìm hiểu thêm về controlled folder access.
Bảo vệ khai thác (Exploit protection)
Bảo vệ khai thác (Exploit protection) tự động áp dụng một số kỹ thuật giảm thiểu khai thác cho tiến trình hệ điều hành và ứng dụng. Bảo vệ khai thác hoạt động tốt nhất với Microsoft Defender for Endpoint, cung cấp báo cáo chi tiết vào sự kiện và chặn khai thác như một phần của kịch bản điều tra cảnh báo điển hình. Ngoài ra, bạn có thể bật bảo vệ khai thác trên thiết bị cá nhân và sau đó dùng Group Policy để phân phối file XML đến nhiều thiết bị cùng lúc.
khi kỹ thuật giảm thiểu được gặp trên thiết bị, thông báo sẽ hiển thị từ Action Center. Bạn có thể tùy chỉnh thông báo với chi tiết công ty và thông tin liên hệ. Bạn cũng có thể bật các quy tắc riêng lẻ để tùy chỉnh kỹ thuật nào được giám sát.
Bạn có thể dùng audit mode (chế độ kiểm toán) để đánh giá bảo vệ khai thác sẽ ảnh hưởng tổ chức như thế nào nếu được bật.
Windows 11 cung cấp tùy chọn cấu hình cho bảo vệ khai thác. Bạn có thể ngăn chặn người dùng sửa đổi các tùy chọn cụ thể này với Group Policy.
Tìm hiểu thêm về bảo vệ thiết bị khỏi khai thác.
Microsoft Defender SmartScreen
Microsoft Defender SmartScreen bảo vệ chống lại lừa đảo (phishing), trang web và ứng dụng mã độc, và tải xuống file có khả năng độc hại.
SmartScreen xác định trang web có khả năng độc hại bằng cách:
- Phân tích trang web truy cập tìm dấu hiệu hành vi đáng ngờ. Nếu trang đáng ngờ, nó sẽ hiển thị trang cảnh báo để khuyên cảnh giác.
- Kiểm tra trang truy cập đối với danh sách động trang web lừa đảo báo cáo và trang web phần mềm độc hại. Nếu tìm thấy khớp, Microsoft Defender SmartScreen hiển thị cảnh báo cho người dùng biết trang web có thể độc hại.
SmartScreen cũng xác định ứng dụng hoặc trình cài đặt tải xuống có khả năng độc hại bằng cách:
- Kiểm tra file tải xuống đối với danh sách trang web phần mềm độc hại báo cáo và chương trình biết là không an toàn. SmartScreen cảnh báo người dùng trang web có thể độc hại nếu tìm thấy khớp.
- Kiểm tra file tải xuống đối với danh sách file nổi tiếng và được tải xuống bởi nhiều người dùng Windows. Nếu file không nằm trong danh sách đó, nó hiển thị cảnh báo khuyên cảnh giác.
Phần điều khiển ứng dụng và trình duyệt chứa thông tin và cài đặt cho Windows Defender SmartScreen. Quản trị viên IT và chuyên gia IT có thể lấy hướng dẫn cấu hình trong thư viện tài liệu Windows Defender SmartScreen.
Microsoft Defender for Endpoint
Khách hàng Windows E5 hưởng lợi từ Microsoft Defender for Endpoint, khả năng phát hiện và phản ứng endpoint (EDR) doanh nghiệp giúp đội ngũ bảo mật doanh nghiệp phát hiện, điều tra và phản ứng lại các mối đe dọa nâng cao. Tổ chức có đội ngũ vận hành bảo mật chuyên dụng có thể dùng dữ liệu sự kiện phong phú và insight tấn công mà Defender for Endpoint cung cấp để điều tra sự cố. Ngoài ra, Defender for Endpoint tập hợp các yếu tố sau để đưa ra bức tranh hoàn chỉnh về sự cố bảo mật:
- Cảm biến hành vi endpoint: Nhúng trong Windows, các cảm biến này thu thập và xử lý tín hiệu hành vi từ hệ điều hành và gửi dữ liệu cảm biến này đến instance đám mây riêng biệt, cô lập của Microsoft Defender for Endpoint.
- Phân tích bảo mật đám mây: Tận dụng big-data, device-learning (học thiết bị), và光学独特 của Microsoft trên hệ sinh thái Windows, sản phẩm doanh nghiệp Microsoft 365 và tài sản trực tuyến, tín hiệu hành vi được dịch thành insight, phát hiện và phản ứng khuyến nghị đối với đe dọa nâng cao.
- Threat intelligence (Tình báo đe dọa): Threat intelligence của Microsoft được cập nhật hàng ngày bởi hàng nghìn tỷ tín hiệu bảo mật. Kết hợp với đội ngũ chuyên gia bảo mật toàn cầu, AI tiên tiến và machine learning, chúng tôi có thể thấy đe dọa mà người khác bỏ lỡ. Threat intelligence của chúng tôi giúp cung cấp bảo vệ không thể so sánh cho khách hàng.
Defender for Endpoint cũng là một phần của Microsoft 365 Defender, bộ phòng thủ doanh nghiệp pre- và post-breach (trước và sau vi phạm) thống nhất, phối hợp bản địa phát hiện, phòng ngừa, điều tra và phản ứng trên endpoint, danh tính, email và ứng dụng để cung cấp bảo vệ tích hợp chống lại tấn công tinh vi.
Tìm hiểu thêm về Microsoft Defender for Endpoint và Microsoft 365 Defender.
© 2021 Microsoft Corporation. All rights reserved.