
Windows 11 mang đến một gói cập nhật khổng lồ, bao gồm tăng hiệu năng và thay đổi giao diện. Nhưng như thường xảy ra trong phát triển phần mềm, phần lớn các thay đổi vẫn vô thanh và vô hình. Lần này, điều đó xảy ra với các cập nhật bảo mật trong Windows 11.
Các tính năng bảo mật trong Windows 11
Trong bài đánh giá tổng quan về Windows 11, tôi đã nhắc đến Microsoft Defender đã được cập nhật1. Như đã nói trong bài đó, nó trở nên ít bị tấn công hơn và hiệu quả về năng lượng hơn nhiều. Tuy nhiên, những thay đổi đó甚至 không đến một phần tư tất cả những gì đã xảy ra với Defender trong bản cập nhật này.
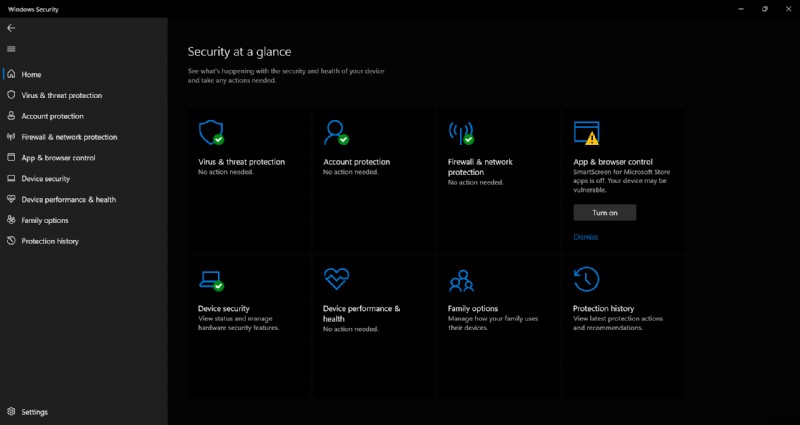
Giao diện mới của Microsoft Defender
Microsoft đã thay đổi mô hình bảo mật hệ thống sang "Zero Trust" (Không tin cậy tuyệt đối). Trước đây, các cơ chế bảo mật hệ thống cố gắng bảo vệ hệ thống khỏi mã độc bên ngoài, giả định rằng các chương trình do người dùng cài đặt không phải là độc hại. Trong Windows 11 (và cả Windows 10 21H2), Defender mang đến phân tích heuristic (dựa trên kinh nghiệm) và hành vi (behavior analysis) khắt khe hơn nhiều so với trước đây.2
Giảm bề mặt tấn công (Attack Surface Reduction)
Các cơ chế mới trong Microsoft Defender nói chung nhắm vào mạng doanh nghiệp nhưng có thể triển khai trên hệ thống cá nhân. Yếu tố nổi bật đầu tiên là Giảm bề mặt tấn công (Attack Surface Reduction)3. Tính năng này cho phép kiểm soát khắt khe hơn đáng kể đối với các yếu tố tiềm ẩn nguy hiểm. Trong trường hợp này, Defender chú ý đặc biệt đến các chương trình cố gắng kết nối đến máy chủ không xác định và tải xuống thứ gì đó. Microsoft antivirus kiểm tra với độ chính xác cực cao các chương trình chưa từng được sử dụng trong mạng doanh nghiệp cụ thể, và các script bị obfuscate (làm rối mã).
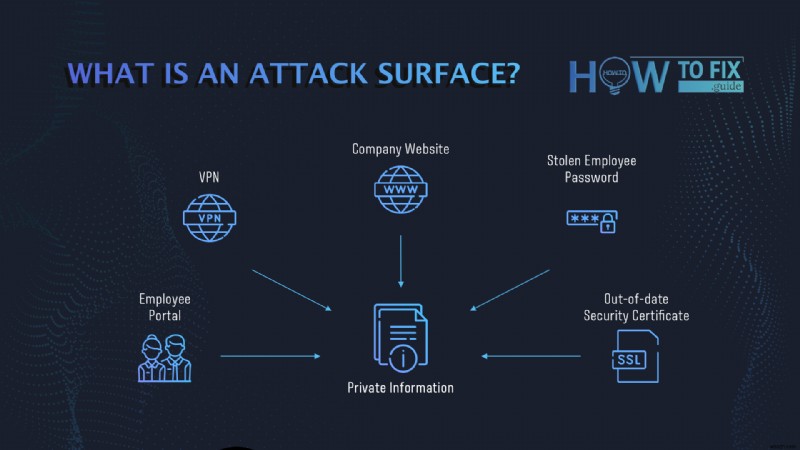
Những cải tiến này là bước trả đũa từ Microsoft, nhằm không cho đe dọa bất kỳ cơ hội nào từ đầu. Thay vì truy đuổi từng lỗ hổng riêng lẻ4, họ quyết định ngăn chặn việc thực thi mã độc ngay từ khởi đầu. Cách này sẽ hiệu quả nhưng không phủ nhận tầm quan trọng của việc vá lỗ hổng.
Bảo mật mạng
Một số tấn công hiện đại được thực hiện qua các trang web đích (landing pages) độc hại sử dụng exploit để tiêm mã độc. Trước đây, giải pháp chống mã độc của Microsoft sử dụng phương pháp giám sát mạng tiêu chuẩn. Nó hiệu quả chống lại các trang web lừa đảo hoặc độc hại đã biết, nhưng vô dụng để ngăn chặn tấn công 0-day (zero-day).
Các tính năng bảo mật cập nhật cho phép Defender kiểm tra hoạt động của trang web trong môi trường sandbox (hộp cát) trước khi cho phép người dùng tương tác với nó. Tất nhiên, hành động này chỉ thực hiện với các trang không tin cậy – những trang sử dụng domain bị xâm hại hoặc đáng ngờ, sử dụng kết nối không an toàn, v.v. Hiện tại, kẻ gian không thể phân biệt sandbox với hệ thống thực, do đó phương pháp bảo vệ này rất hiệu quả.
Bảo vệ thư mục được kiểm soát (Controlled Folder Access)
Việc tạo ra một không gian an toàn bên trong hệ thống, chỉ có thể truy cập bởi người dùng hoặc các chương trình được xác định, đã được thảo luận trong cộng đồng an ninh mạng trong vài năm gần đây. Một số nhà cung cấp giải pháp an ninh cung cấp sản phẩm cho thị trường rộng, nhưng các sản phẩm đó nhắm vào doanh nghiệp và giá thành cao.
Microsoft không chỉ yêu cầu module TPM 2.0 để thu hẹp danh sách CPU được hỗ trợ. Chính xác, tính năng Controlled Folder (Thư mục được kiểm soát) là cần thiết để tạo ra một vùng an toàn bên trong hệ thống tệp. Khu vực này chỉ có thể được truy cập và chỉnh sửa bởi người dùng tạo ra nó, và cả các chương trình được phép. Trong thư mục đó, bạn có thể lưu trữ dữ liệu quan trọng bất kỳ loại nào, và nó sẽ bất khả xâm phạm đối với bất kỳ mã độc nào – ransomware, spyware, stealer, hoặc các loại khác.
Chức năng mới cho Endpoints trong Windows 11
Ngoài các cải tiến toàn cầu, Microsoft còn công bố Microsoft Defender for Endpoint (MDFE). Tính năng này bao gồm các cơ sở cụ thể cho phép đội ngũ bảo mật doanh nghiệp theo dõi, phát hiện và loại bỏ các mối đe dọa. Microsoft cung cấp lưu trữ đám mây để cung cấp bức tranh toàn cảnh về bất kỳ sự cố an ninh mạng nào, nơi các log được lưu giữ. Trên đám mây đó, dữ liệu được phân tích bởi các cơ chế dựa trên AI được đào tạo trên cơ sở dữ liệu khổng lồ về các mối đe dọa khác nhau. MDFE hứa hẹn sẽ trở thành giải pháp hoàn hảo cho bảo mật doanh nghiệp – nếu nó hoạt động như họ tuyên bố, tất nhiên.
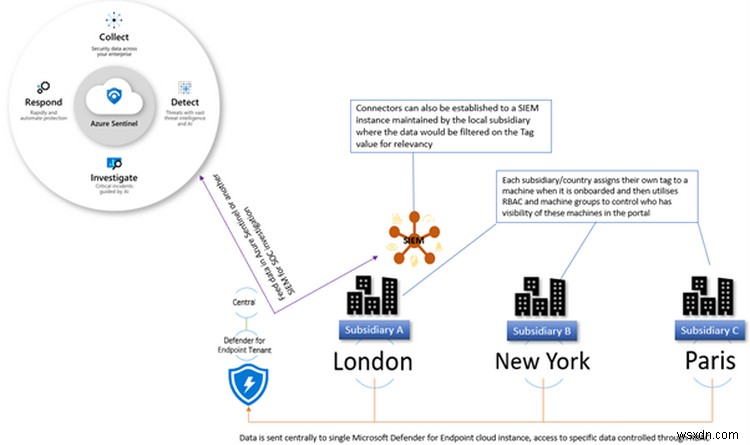
Windows Defender for Endpoint. Đó là cách nó hoạt động.
Kiểm soát ứng dụng trong Windows 11
Khai thác lỗ hổng trong các ứng dụng hoặc giao thức khác nhau là một trong những cách phổ biến nhất để tiêm mã độc. Windows Defender Application Control (WDAC) – module con mới của Defender – được gọi để chấm dứt điều đó. Như đã đề cập, trước đây hệ thống bảo mật trong Windows giả định rằng mã của các ứng dụng chạy trên máy người dùng là đáng tin cậy. Bây giờ, WDAC sẽ quét các ứng dụng để tìm mã độc có thể đang lưu hành bên trong. Bước này thực sự cắt giảm khả năng khai thác – ngay cả khi ai đó thành công tiêm mã độc qua exploit, cuộc tấn công sẽ bị Defender chặn lại.
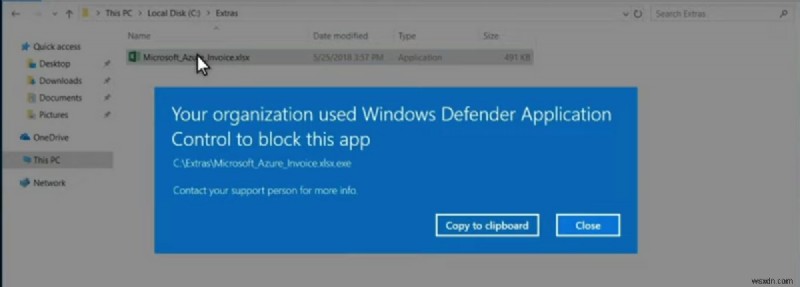
Thông báo từ Windows Defender Application Control (WDAC)
Mặc dù các bước này khá khắt khe và có thể làm tăng tải hiệu năng, chúng rất hiệu quả. Tuy nhiên, Microsoft còn công bố một công cụ khác để kiểm soát ứng dụng – AppLocker. Công cụ này có thể dùng cả thay thế cho và bổ sung cho WDAC. Nó sẽ rất hữu ích trong các tình huống bất tiện – ví dụ, khi bạn đôi khi cần leo thang đặc quyền cho ứng dụng. WDAC có thể sẽ chặn cố gắng này, giả định đó có thể là thực thi mã độc. AppLocker cho phép người dùng chọn các ứng dụng phải có ngoại lệ cho một số hành động.
Windows Defender Application Guard (WDAG)
Phần này của Defender cập nhật có tên tương tự WDAC, nhưng chức năng của chúng khác biệt nhiều hơn là viết tắt. WDAG tạo một "vỏ bọc" xung quanh chương trình, cho phép nó kiểm tra các yếu tố độc hại có thể có trong mã. Nó là một loại sandbox – nhưng với mục đích khác, và với ảo hóa tối đa. Nhiều virus có thể phân biệt sandbox thông thường (hoặc môi trường kiểm tra khác) với hệ thống thực. WDAG không chỉ tạo một vỏ bọc không thể xâm phạm – nó còn làm cho ứng dụng nghĩ rằng chúng đang chạy trong một hệ thống bình thường.
Hiện tại, Application Guard bảo vệ:
- Tệp Word
- Tệp PowerPoint
- Tệp Excel
- Trang web mở trong trình duyệt Edge
- Plugin có sẵn cho các trình duyệt khác như Google Chrome và Mozilla Firefox
Microsoft cũng cung cấp AppContainer – một môi trường đặc biệt để thực thi chương trình. Nó hoạt động như một sandbox – một khu vực cho phép thực thi mã của chương trình mà không cho nó khả năng tương tác với hệ thống và các thành phần PC khác. Nó khá tương tự với chức năng do Docker cung cấp – một công cụ containerization (container hóa) được sử dụng rộng rãi. Nó rất hữu ích cho nhà phát triển ứng dụng vì trước đây họ bị buộc phải dùng Docker qua WSL, dual-boot, thậm chí máy ảo.