
Khi máy tính hoạt động tốt, mọi thứ khá tuyệt. Mọi thành phần PC... hoạt động.
Nhưng khi bạn nhận được một trong những tải xuống xấu xí – một trong những script hoặc app nhỏ đào sâu vào tim máy tính – nó có thể khiến bồn chồn.
Đột ngột, bàn phím không hoạt động đúng. CPU bắt đầu loạn khi bạn không làm gì. Chuột bắt đầu loạn mỗi lần mở trình duyệt cụ thể.
Nếu bạn từng bị phiền bởi mã độc hoặc virus như vậy, bạn biết tôi nói gì. Những app nhỏ đôi khi gắn vào hoạt động bên trong máy tính khi bạn ít ngờ nhất.
Mặc dù chúng ta tin tưởng phần mềm diệt virus và chống mã độc như IOBit hay MalwareBytes để xác định những con quái đó, sự thật là đôi khi thứ lọt qua khe hở.
May mắn thay, có công cụ mới bạn có thể dùng để thủ công lọc qua và dọn dẹp những tiến trình xấu đó.
Đóng Cửa Trước Mặt Mã Độc
Điểm mấu chốt là mã độc thường nhằm chạy theo某种 dạng trên PC, và truyền thông tin vào hoặc ra máy tính qua Internet.
Một tiện ích rất đơn giản tên CloseTheDoor cho phép bạn thăm dò tiến trình chạy trên máy tính, và phân tích tiến trình ở mức thường đòi hỏi chuyên gia. Lý do bạn làm được là vì CloseTheDoor làm phân tích rất đơn giản và logic, gom tất cả công cụ cần ở một chỗ.
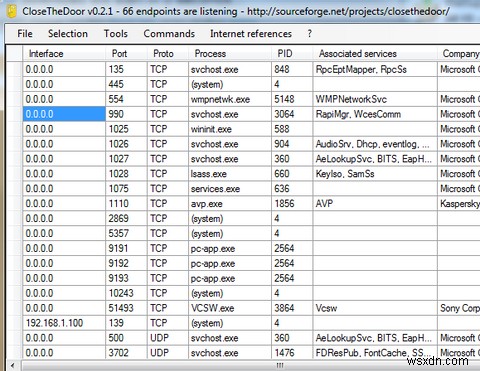
Khi chạy lần đầu, chương trình thực hiện chức năng cơ bản nhanh và tốt. Bạn thấy danh sách mọi "endpoint" tiến trình đang lắng nghe trên bất kỳ cổng nào trên máy tính. Danh sách chi tiết cho IP giao diện (nếu có), cổng, giao thức liên lạc, ID tiến trình, và dịch vụ liên quan.
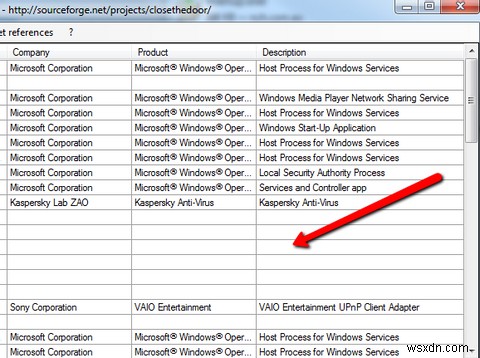
Mặc dù tất cả này có thể không nói ngay tiến trình là gì, thông tin là bước đầu quan trọng nhận ra có thứ chạy trên máy bạn không muốn.
Đặc biệt, tìm tiến trình không có thông tin công ty hoặc mô tả liên quan.
Khi phát hiện tiến trình đáng ngờ, muốn biết thêm, chỉ bấm menu "Selection" rồi "Locate the executable file".
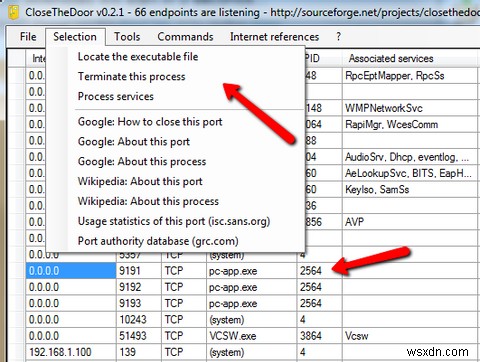
Như bạn thấy dưới, bằng cách truy tìm file thực thi, bạn thường xác định được phần mềm khởi động tiến trình. Ví dụ, trường hợp này Windows Explorer mở đường dẫn PaperCut NG, phần mềm giáo dục tôi test gần đây.
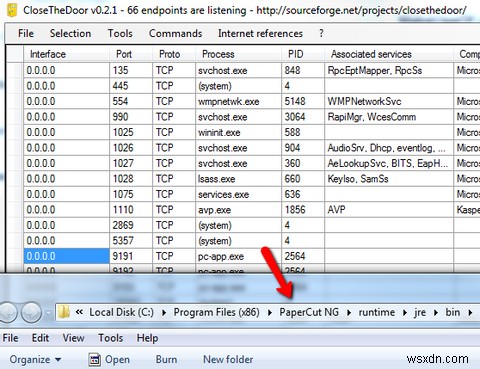
Khám phá này cho tôi biết có tiến trình chạy我不知道, tiêu tốn bộ nhớ quý. Gỡ phần mềm xóa tiến trình đó, giải phóng bộ nhớ, và cải thiện hiệu suất.
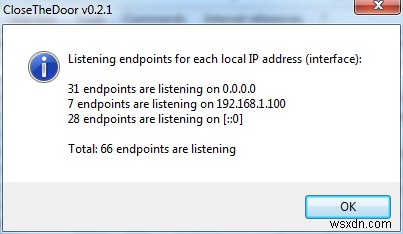
Nếu bấm "File" rồi tóm tắt, bạn thấy báo cáo chung với tổng số endpoint lắng nghe trên mỗi IP giao diện. Bạn không cần quan tâm IP bằng số tiến trình lắng nghe trên cổng PC.
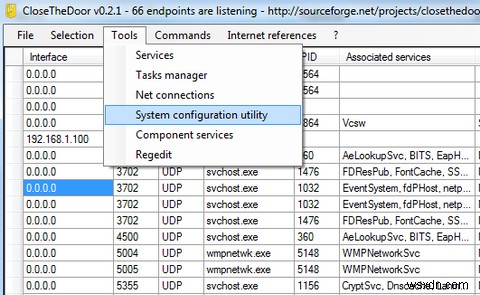
Phần mềm cũng cho toàn bộ hộp công cụ tắt và công cụ để troubleshoot tiến trình vấn đề bạn không nhận diện hợp lệ. Đôi khi, tiến trình chạy không phải mã độc, nhưng bạn thực sự không muốn nó chạy luôn. Đó có thể do shortcut khởi động thêm vào Startup folder mà bạn không biết. Bạn kiểm tra dùng System Configuration Utility dưới "Tools".
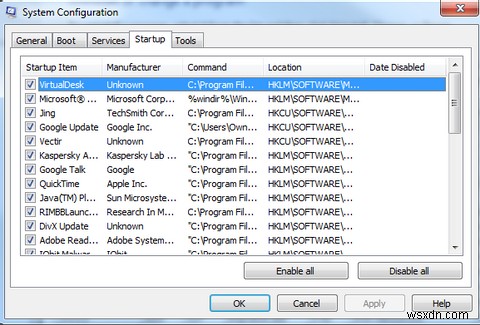
Ở đây bạn xem dịch vụ chạy trên máy, và quan trọng hơn xem và vô hiệu hóa/kích hoạt tất cả ứng dụng thiết lập auto-start khi boot. Tiện ích cấu hình này gom tất cả công cụ cấu hình Windows giúp phân tích tiến trình ở một cửa sổ tiện lợi.
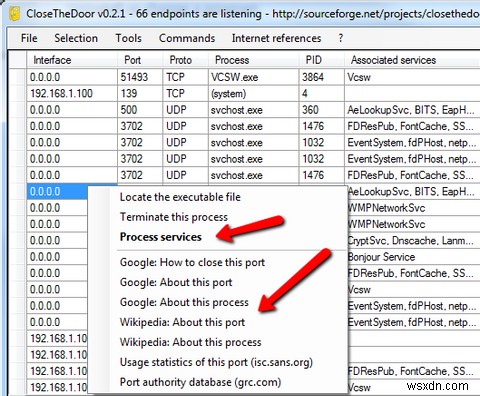
Cách nhanh khác phân tích tiến trình lạ: click chuột phải dịch vụ trong hiển thị chính, chọn "Process services" xem dịch vụ được tiến trình đó khởi động, hoặc dùng link Google/Wikipedia trong danh sách để research tiến trình là gì, cổng đó thường dùng cho gì.
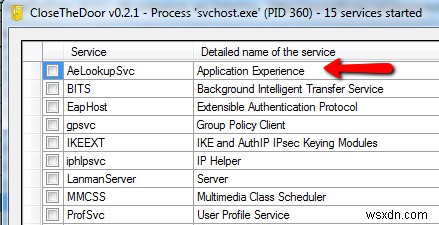
Nếu bấm xem dịch vụ, bạn nhận bảng tất cả dịch vụ chạy được tiến trình đó khởi động. Bạn chọn bất kỳ dịch vụ nào và dừng nếu muốn. Quan trọng hơn, tên chi tiết dịch vụ đó cũng có thể cho manh mối tiến trình bí ẩn thực sự là gì.
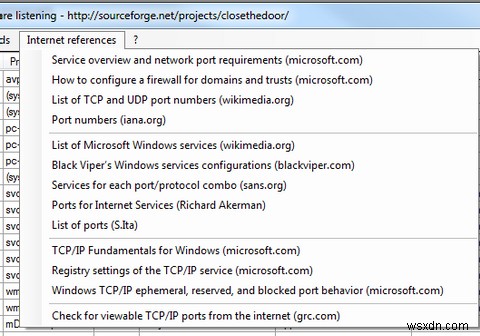
Để giúp bạn research sâu tiến trình và dịch vụ tìm thấy trên PC, CloseTheDoor cung cấp danh sách tài nguyên trực tuyến dưới "Internet References". Bấm vào để mở trình duyệt xem tài nguyên như danh sách số cổng và dùng tại www.iana.org, danh sách dịch vụ Windows tại Wikimedia.org hoặc cấu hình tường lửa tại Microsoft.
Điểm mấu chốt là luôn có app độc hại mới lôi kéo lên PC – không quan trọng bảo vệ hoặc rào cản bạn đặt – leo vào PC. Khi hoạt động PC và hiệu suất đi xuống, research tiến trình chạy luôn ý kiến tốt, và CloseTheDoor làm quá trình đơn giản và không đau đớn.
Hãy thử tiện ích này xem nó giúp xác định thứ chạy trên PC bạn không biết. Chia sẻ trải nghiệm với phần mềm ở phần bình luận bên dưới.
Nguồn ảnh: Shutterstock