
Có nhiều malware và ransomware được tạo ra để xâm nhập máy người dùng kiếm tiền, một trong những đáng sợ nhất là Virus WannaCry.
Gỡ bỏ Virus WannaCry không đơn giản như tên gọi, sau khi dính sẽ khiến bạn muốn khóc.
Mặc dù WannaCry nhắm vào Windows PC, bạn dùng Mac ít nhất an tâm. Tuy nhiên, nếu dùng Boot Camp hoặc Virtual Machine chạy Windows trên Mac phiên bản cũ, vẫn dễ bị tấn công.
Chúng tôi hướng dẫn định nghĩa WannaCry, cách hoạt động, biện pháp phòng tránh để tránh máy bị nhiễm.
Phần 1: WannaCry Virus là gì và cách hoạt động?
Đây là sâu ransomware tên WannaCry lan nhanh qua nhiều mạng máy tính tháng 5/2017. Sau khi xâm nhập Windows PC, nó mã hóa tệp trên ổ cứng.
Để người dùng không truy cập tệp, sau đó yêu cầu tiền chuộc bitcoin để giải mã.
Nhiều yếu tố làm lan truyền WannaCry ban đầu đặc biệt quan trọng: tấn công nhiều hệ thống nổi bật, bao gồm Dịch vụ Y tế Quốc gia Anh.
Được phát hiện đầu tiên bởi Cơ quan An ninh Quốc gia Mỹ là lỗ hổng Windows mà hacker khai thác.
Có khả năng liên quan qua Symantec với chuyên gia bảo mật khác đến Lazarus Group, tổ chức tội phạm mạng có thể liên quan chính phủ Triều Tiên.
WannaCry ransomware gồm nhiều thành phần. Xuất hiện trên máy nhiễm dạng dropper - chương trình độc lập tách các thành phần ứng dụng nhúng bên trong. Các phần bao gồm:
- Ứng dụng mã hóa/giải mã dữ liệu
- Tệp chứa khóa mã hóa
- Bản sao TOR (Transcript of Records)
Cách WannaCry Virus hoạt động
Mục tiêu tấn công chính của WannaCry thú vị hơn virus bản thân. Lỗ hổng WannaCry khai thác dựa trên triển khai Windows của giao thức SMB (Server Message Block).
Giao thức SMB cho phép các nút mạng giao tiếp, triển khai Microsoft có thể bị lừa bởi gói tin đặc biệt thực thi mã tùy ý.
Dù máy đã nhiễm, WannaCry không ngay lập tức mã hóa tệp. Thử truy cập URL rất rộng, lạ trước khi làm việc.
Nếu truy cập được vị trí đó, WannaCry tự tắt. Chưa nhiều bằng chứng cho chức năng này.
Nhiều nhà nghiên cứu chạy malware trong "sandbox", từ bên trong bất kỳ URL/IP nào đều có vẻ可达; bằng cách tĩnh vào nỗ lực WannaCry liên hệ URL vô nghĩa không thực sự tồn tại.
Dấu hiệu Mac bị WannaCry Virus
Dù WannaCry không còn phổ biến, mục tiêu là Windows, vẫn có khả năng Mac bị nhiễm như đã nói nếu dùng Virtual Machine chạy Windows trên Mac.
Dấu hiệu: Mac chạy chậm, thấy thông báo tệp bị khóa, để mở khóa truy cập lại phải gửi tiền bitcoin $300-$600.
Phần 2: Cách gỡ bỏ WannaCry Virus
Vì WannaCry chủ yếu nhiễm Windows PC, đây là bước tự gỡ virus. Nếu không tự tin, nhờ bạn bè làm theo hướng dẫn. Vá Windows trước khi làm?
Khắc phục sự cố 1: Dùng Safe Mode with Networking
Dành cho Windows XP và Windows 7
- Khởi động Safe Mode > Click Start > Chọn Shut Down > Restart > OK
- Quá trình khởi động > Nhấn F8 nhiều lần cho đến khi Windows Advanced Option Menu hiện > Chọn Safe Mode with Networking
Dành cho Windows 8
- Vào Start Screen > Gõ Advanced > Chọn Settings > Click Advanced Start Up Options
- Click Restart > Chọn Troubleshoot > Click Advanced Options
- Trang Advanced Option > Chọn Start up Settings > Restart > Nhấn F5 vào Safe Mode with Networking
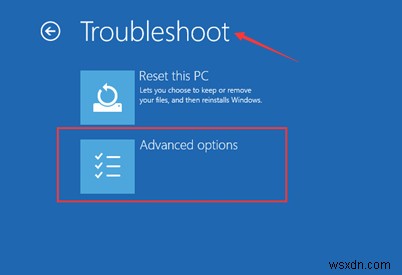
Dành cho Windows 10
- Click logo Windows > Chọn biểu tượng Power > Chọn Restart đồng thời nhấn Shift
- Dưới Choose an option > Chọn Troubleshoot > Advanced Options
- Menu > Chọn Start Up Settings > Click Restart > Màn hình tiếp theo nhấn F5
- Khởi động hệ điều hành ở Safe Mode with Networking
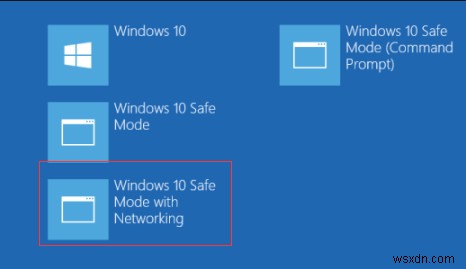
Đăng nhập tài khoản bị nhiễm WannaCry, cài antivirus hợp pháp. Cập nhật Anti-Virus, quét PC, xóa tất cả mục phát hiện.
Khắc phục sự cố 2: Dùng Defender
- Click Start > Gõ Windows Defender ô văn bản
- Khởi chạy Defender, quét PC
- Nếu có kết quả, dùng Defender gỡ bỏ
Nếu tệp đã bị khóa/mã hóa, giải pháp dễ nhất nếu có bản sao lưu gần đây: dùng bản sao lưu khôi phục trước khi bị khóa.
Nếu bản sao lưu không có, nhiều công cụ trên web sẵn sàng tải giải mã tệp bị khóa bởi WannaCry.