
Khi công nghệ tiến bộ, sự kiên trì của tội phạm mạng cũng tăng. Do đó, chúng ta cần nhận thức và sẵn sàng đối mặt mọi tình huống bằng cách thu thập thông tin về các mối đe dọa số đang xuất hiện.
Công nghệ như một đồng xu có cả mặt tích cực và tiêu cực. Nếu dùng tích cực, nó giúp công việc dễ dàng và nhanh chóng. Tuy nhiên, nó cũng có thể gây hại và phá hoại nếu dùng cho mục đích xấu.
Gần đây, ngày 1/12/2016, một chủng mã fدية cực kỳ nguy hiểm xuất hiện, được gọi là Mã fدية Matrix (Matrix Ransomware).
Mã fدية (Ransomware) là gì?
Ransomware là loại virus máy tính nguy hiểm nhất có thể gặp. Nó mã hóa tất cả dữ liệu trên máy nạn nhân, khiến không thể giải mã. Tất cả dữ liệu bao gồm file cá nhân bị xâm phạm, vì toàn bộ dữ liệu bị biến dạng.
Nó tấn công hệ thống như thế nào?
Nó tấn công dưới dạng email rác trông như CV xin việc, ưu đãi và hóa đơn v.v. Khi bạn nhấp vào email từ nguồn неизвестный, chúng tải xuống script mã hóa dữ liệu. Khi hoàn thành, hệ thống trở nên không thể dùng và bạn nhận được ghi chú yêu cầu tiền chuộc. Rất khó bắt được tội phạm mạng vì Internet giúp họ dễ dàng xâm nhập hệ thống bất kỳ ai. Ransomware dễ dàng xâm phá phòng thủ và khai thác hệ thống/mạng máy tính bằng cách tìm lỗ hổng hệ thống.
Mã fدية Matrix
Matrix Ransomware hoạt động như Crypto Trojan. Nó làm biến dạng file dùng kết hợp thuật toán mã hóa AES và RSA. Matrix Ransomware nhắm đến người nói song ngữ vì ghi chú hiển thị trên hệ thống bằng tiếng Anh và Nga. Giả định mã fدية do hacker Nga phát triển vì ghi chú xuất hiện tiếng Nga trước. Sau khi mã hóa thành công, nó đặt file 'files matrix-readme.rtf' trong mỗi thư mục được mã hóa với thông điệp yêu cầu tiền chuộc. Cũng thêm phần mở rộng ".matrix extension" vào tên mỗi file bị mã hóa.
Khi hệ thống bị kiểm soát, người dùng thấy hình nền với thông điệp giả mạo. Hình nền này có logo FBI và tuyên bố thiết bị bị chặn do hoạt động bất hợp pháp và phát hiện nội dung khiêu dâm.
Thông điệp này khiến người dùng ngây thơ và thiếu kinh nghiệm sợ hãi và trở thành nạn nhân. Như trong thông điệp, hacker yêu cầu liên hệ qua email: admin@wsxdn.com hoặc admin@wsxdn.com.
Không tin vào những chiêu bài này và đừng cố gắng liên hệ tội phạm mạng này cũng như không trả tiền chuộc.
Biện pháp phòng ngừa bảo vệ dữ liệu khỏi virus
Luôn khuyến khích dùng diệt virus cập nhật để bảo vệ hệ thống khỏi các cuộc tấn công như vậy.
Diệt virus không 100% hiệu quả kiểm soát Ransomware. Do đó, phải luôn sao lưu đồng bộ và dùng dịch vụ đám mây để bảo vệ dữ liệu. Cũng kiểm tra gì bạn nhấp, cài đặt hoặc tải xuống trên máy tính. Nhiều lần đe dọa này ngụy trang thành file hợp pháp và add-on. Không bao giờ mở email lạ trước khi kiểm tra địa chỉ email người gửi. Nếu có nghi ngờ, đừng mở file đính kèm.
Cách xóa Mã fدية Matrix
Xóa virus Matrix dùng Chế độ an toàn có mạng (Safe Mode with Networking):
Windows 7:
- Khởi động máy trong Chế độ an toàn có mạng. Khi hệ thống đang boot, liên tục nhấn phím F8 cho đến khi thấy menu Tùy chọn nâng cao Windows. Chọn Chế độ an toàn có mạng từ danh sách.
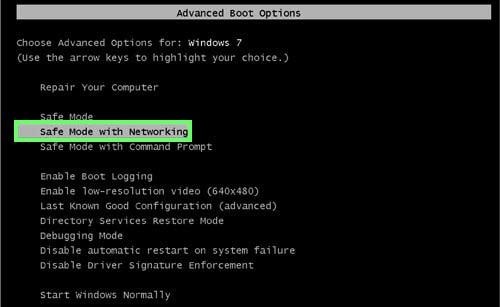
Khi đã đăng nhập Chế độ an toàn có mạng, chạy diệt virus cập nhật để dọn nhiễm hoặc khôi phục hệ thống về điểm trước.
Windows 8/8.1 và 10:
Để khởi động Windows 8 vào Chế độ an toàn có mạng:
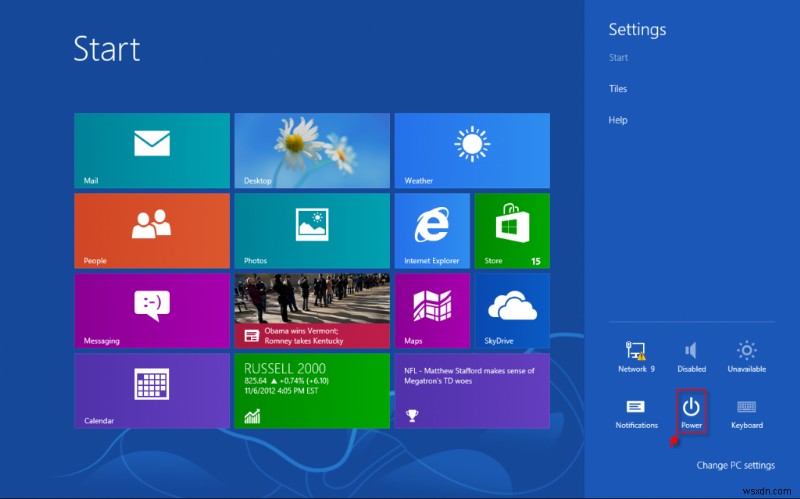
- Nhấn phím Windows
 + C, sau đó nhấp Cài đặt (Settings).
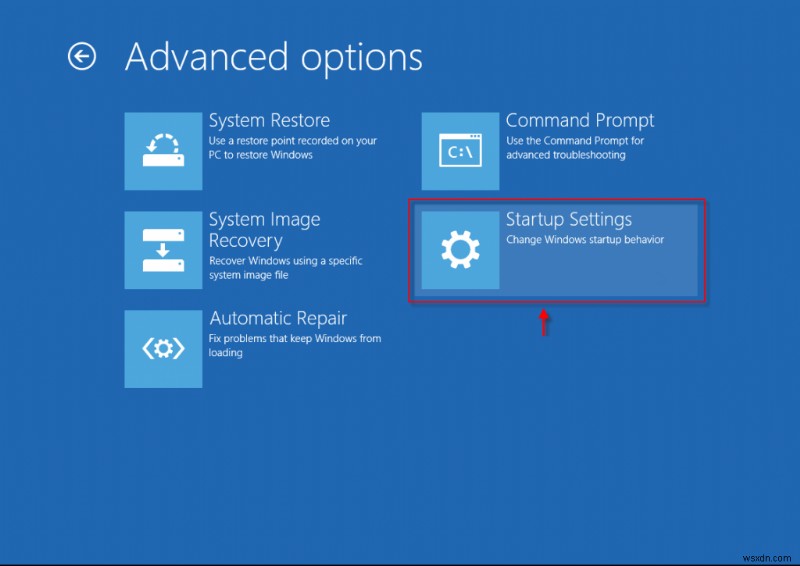
- Nhấp Cài đặt khởi động (Startup Settings).
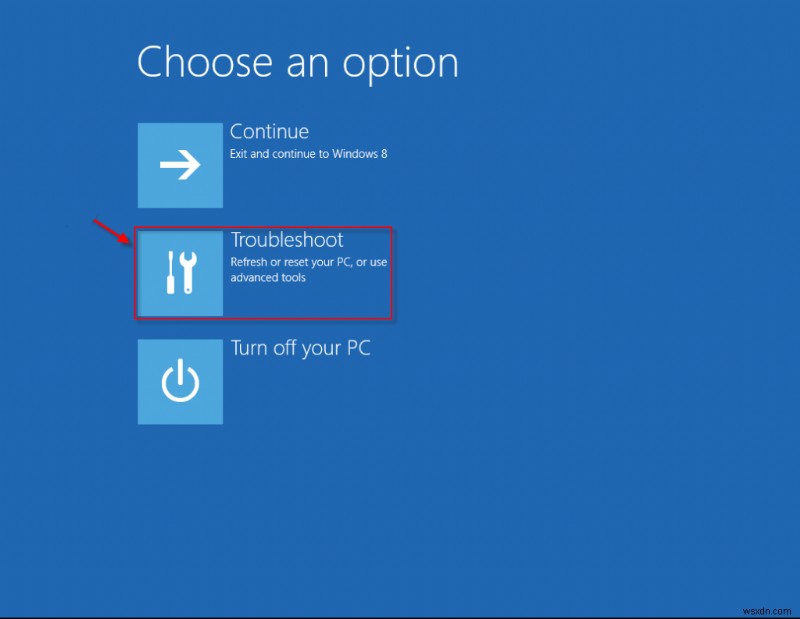
- Nhấp Khắc phục sự cố (Troubleshoot).
- Nhấp Nguồn (Power), giữ Shift trên bàn phím và nhấp Khởi động lại (Restart).
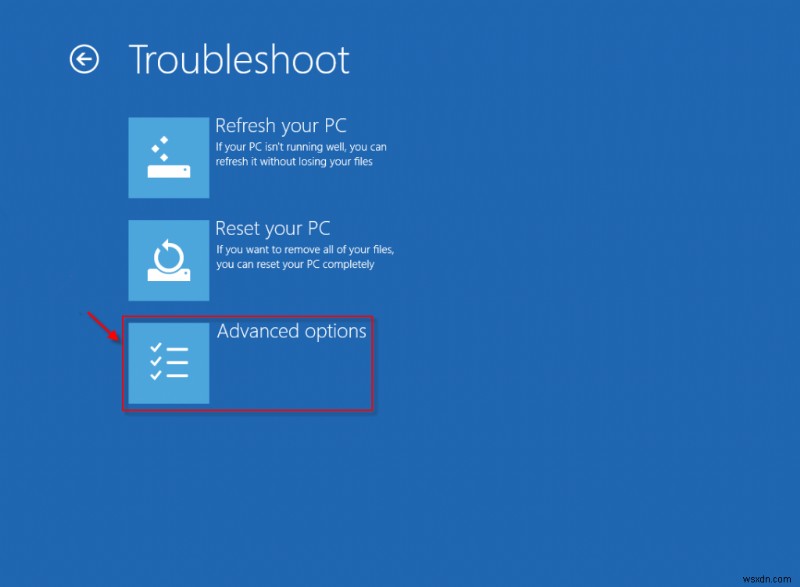
- Chọn Tùy chọn nâng cao (Advanced options).
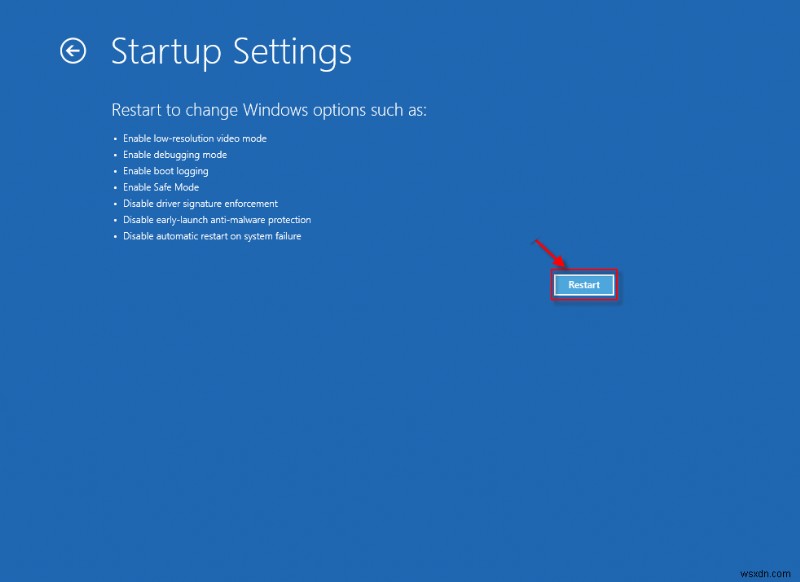
- Nhấp Khởi động lại (Restart).
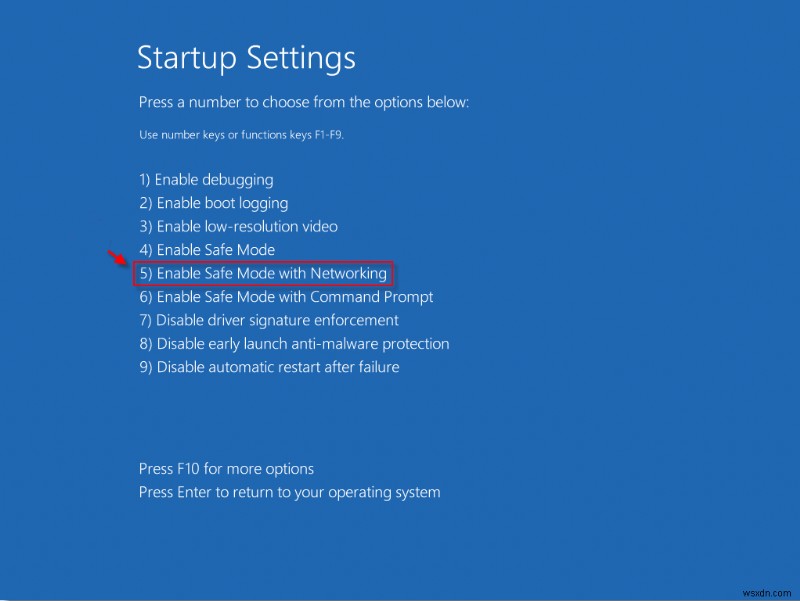
- Để Bật Chế độ an toàn có mạng, Nhấn 5. Windows sẽ khởi động ở Chế độ an toàn có mạng.
Khi đã đăng nhập Chế độ an toàn có mạng, chạy diệt virus cập nhật để dọn nhiễm hoặc khôi phục hệ thống về điểm trước.
- Khi hoàn tất khôi phục hệ thống, lặp lại bước 1-6 và nhấn Enter để trở về Windows bình thường.
Phòng ngừa luôn tốt hơn chữa trị và điều này đúng khi nói đến Ransomware. Người dùng phải biết Ransomware và các Crypto-Virus khác cực kỳ có hại và một khi đã mã hóa, file gần như không thể khôi phục. Do đó, tốt nhất là nhận thức rõ về các mối đe dọa này và tránh xa nhất có thể.