
Chrome Web Store không có hệ thống phòng thủ hoàn hảo, và các nhà phát triển mã độc khai thác những điểm yếu này cho mục đích xấu. Đe dọa từ tiện ích mở rộng độc hại đang lớn lên thành mối đe dọa lớn đối với doanh nghiệp và tổ chức trên toàn cầu.
Hãy khám phá cách một tiện ích Chrome xấu có thể gây ra vấn đề lớn cho một doanh nghiệp.
Chrome Web Store có an toàn tuyệt đối trước virus không?
Chrome Web Store là một trong những nơi an toàn hơn để cài đặt tiện ích mở rộng cho Google Chrome, nhưng nó không hề bất bại.
Google cố gắng hết sức ngăn chặn mã độc lây nhiễm người dùng; ví dụ, họ chỉ cho phép cài đặt tiện ích từ Web Store hoặc trong điều kiện nghiêm ngặt. Sau đó, họ giám sát Chrome Web Store để phát hiện hoạt động đáng ngờ.
Tuy nhiên, họ không thể bắt được mọi tiện ích xấu được tải lên, và một số vẫn lọt qua. Vì vậy, không có gì trên Google Web Store là an toàn 100%, nhưng nó an toàn hơn rất nhiều so với tải file ngẫu nhiên từ internet.
Một tiện ích Chrome đơn lẻ có thể危及公司 như thế nào
Hiện tại, phần lớn mã độc tiện ích Chrome chỉ nhắm vào một máy tính. Nó có thể cài đặt keylogger hoặc theo dõi sử dụng trình duyệt, nhưng tác động đều cục bộ trên máy bạn đang dùng.
Tuy nhiên, xu hướng mới của mã độc tiện ích Chrome tìm cách thay đổi điều đó. Thay vì chỉ truyền tải mã độc, các chủng mới này sẽ thiết lập điểm dừng chân (foothold) trên máy của nạn nhân.
Từ điểm dừng chân đó, hacker có thể xâm nhập sâu hơn vào mạng của tổ chức. Nếu họ vượt qua được hệ thống phòng thủ mạng, hacker có thể gián điệp các máy tính và hệ thống tệp khác trên mạng.
Đây là sự tiến hóa của tiện ích Chrome độc ác mà thế giới an ninh mạng chưa từng thấy. Bây giờ, một người trong mạng lớn hơn có thể gây nguy hiểm cho tất cả người khác chỉ bằng việc tải một tiện ích xấu.
Ví dụ mã độc tiện ích Chrome trong thực tế
Điều này có vẻ đáng sợ, nhưng không có ý nghĩa nếu không xảy ra trong thực tế. Vậy bằng chứng cho thấy vector tấn công này khả thi?
Bằng chứng đến từ ThreatPost, theo dõi các mối đe dọa bảo mật trên internet. Trong báo cáo, họ thảo luận cách họ định vị 106 tiện ích mở rộng độc hại và yêu cầu Google gỡ bỏ chúng.
Việc gỡ bỏ tiện ích Chrome độc hại không mới; phần đáng lo ngại là cách mã độc hoạt động. Nó không chỉ đánh cắp dữ liệu từ máy nạn nhân, mà còn tạo cửa hậu (backdoor) để hacker xâm nhập mạng của nạn nhân.
Mã độc hoạt động như thế nào?
Kiểm tra bảo mật của Google là rào cản lớn nhất đối với mã độc tiện ích. Nếu Google phát hiện, có thể làm lộ làn sóng mã độc mới; nhưng nếu lọt qua, mã độc có cơ hội lan truyền rộng rãi. Người dùng tin tưởng ứng dụng Chrome Web Store, nên nhà phát triển mã độc có thể đảm bảo tỷ lệ tải xuống cao nếu thành công.
Chủng mã độc này chuyển hướng nạn nhân đến trang web để tải file bị nhiễm. Tuy nhiên, nếu liên kết trực tiếp đến trang web, Google sẽ phát hiện ngay.
Nhà phát triển mã độc né tránh bằng cách tạo "trang web biến hình" (morphing website). Khi máy tính kết nối đến trang web, trang web sẽ kiểm tra nguồn gốc kết nối.
Nếu không phải từ ISP doanh nghiệp hoặc ISP tiêu dùng, đó có thể là hệ thống phi nhân loại truy cập để kiểm tra an toàn — như Google chẳng hạn. Trang web sẽ hiển thị trang đích vô hại để lừa bộ kiểm tra virus nghĩ trang web an toàn.
Nếu người truy cập từ ISP doanh nghiệp hoặc tiêu dùng, tức là con người. Trang web sẽ chuyển hướng người dùng đến trang web "thật", hiển thị liên kết độc hại.
Vì vậy, khi nhà phát triển tải mã độc lên Chrome Web Store, bộ kiểm tra virus của Google thấy trang đích giả và đánh dấu ứng dụng an toàn. Khi người dùng tải xuống, họ thấy trang web thật với mã độc.
Mã độc lan truyền đến đâu?
Thật đáng buồn, phương pháp này hiệu quả đến mức 106 tiện ích Chrome lọt qua bộ kiểm tra virus. Tổng cộng, các ứng dụng có 32 triệu lượt tải xuống — minh chứng đe dọa về độ lan truyền của các mã độc này.
Mã độc ngụy trang dưới dạng ứng dụng phát hiện trang web độc hại hoặc chuyển đổi định dạng tệp. Cả hai đều là tiện ích rất được tìm kiếm, người dùng tải xuống không ngần ngại, tạo lớp che hoàn hảo cho mã độc.
Kết quả, mã độc thiết lập điểm dừng chân trong 100 doanh nghiệp và tổ chức khác nhau. Bao gồm tài chính, y tế, thậm chí cơ quan chính phủ, nghĩa là hacker có điểm dừng chân trong nhiều ngành.
Vì cơ sở mã của các ứng dụng rất giống nhau, nhà nghiên cứu tin rằng một nhóm đã tải lên tất cả các tiện ích. Họ cho rằng mã độc là một phần của nỗ lực giám sát toàn cầu để thiết lập điểm dừng chân trên doanh nghiệp khắp thế giới.
Bạn có tải mã độc không?
Nếu nghi ngờ bạn đã tải tiện ích bị nhiễm gần đây, có cách kiểm tra. Mở trang tiện ích bằng cách nhập chrome://extensions/ vào thanh địa chỉ. Tìm tiện ích nghi ngờ và ghi lại ID bên dưới nó.
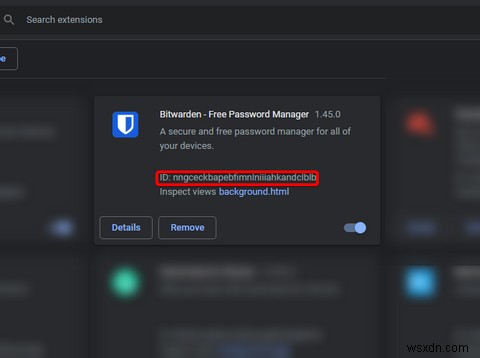
Sau đó, so sánh ID với danh sách tiện ích Chrome độc hại. Vì ID tiện ích là dãy chữ cái lộn xộn, tốt nhất nhấn CTRL+F và dán ID nghi ngờ vào ô tìm kiếm. Sẽ tìm kiếm danh sách và thông báo nếu tìm thấy khớp.
Cách bảo vệ mình khỏi các cuộc tấn công này
Cuộc tấn công này là dấu hiệu cảnh báo sớm cho tương lai của mã độc tiện ích. Khi công cụ văn phòng từ Google Docs đến Zoom cho phép làm việc từ trình duyệt, chúng ta dễ tìm thấy tiện ích hỗ trợ công việc. Do đó, nhà phát triển mã độc chuyển sang không gian tiện ích và tạo virus tự稱 giúp ích trong các lĩnh vực này.
Thường thì số lượt tải xuống là dấu hiệu rõ ràng. Ứng dụng ít tải xuống và đánh giá 5 sao đáng ngờ sẽ tiết lộ tiện ích độc hại. Tuy nhiên, như trên, số lượt tải không còn đáng tin cậy; 32 triệu người đã tải mã độc này!
Nhưng bạn có thể: chỉ cài ứng dụng mà mọi người tin tưởng, hoặc đã tồn tại lâu năm. Khi tiện ích tồn tại nhiều năm và nhận nhiều đề xuất, đánh giá tích cực, bạn có thể chắc chắn nó không có ý định độc hại.
Ví dụ, tất cả đề xuất tiện ích Chrome cải thiện trải nghiệm duyệt web của chúng tôi đều là chính hãng — không lo mã độc.
Giữ tiện ích Chrome sạch sẽ
Dễ dàng cho rằng mọi tiện ích trên Chrome Web Store đều an toàn, nhưng sự thật ngược lại. Nếu cần tiện ích, hãy dựa vào những cái cũ tin cậy; như vậy bạn đảm bảo không có mã độc ẩn giấu.
Nếu muốn đảm bảo tất cả tiện ích hoạt động tốt, hãy gỡ bỏ những tiện ích Chrome đáng ngờ này.