
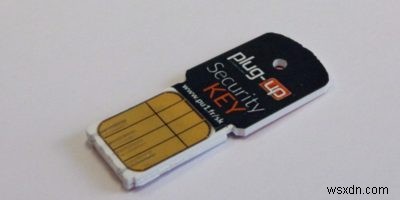
Khi bạn về nhà, bạn đứng trước cửa và lục lọi tìm chìa khóa, sau đó dùng chúng để mở cửa. Bạn không nhập mã, không nói chuyện với cánh cửa, cũng không phải trả lời câu đố như thể đang đối thoại với con sphinx. Cách này khá an toàn mà không gây đau đầu quá nhiều.
Phiên bản Internet của việc này chính là chìa khóa U2F. Dù bạn vẫn phải nhập mật khẩu, nhưng công đoạn thêm của xác thực hai yếu tố (2FA) biến mất vì bạn chỉ cần cắm chìa khóa vật lý vào cổng USB. Nhưng phương pháp này có an toàn không kém các phương pháp xác thực khác? Và quan trọng hơn, nó có giải quyết được vấn đề mới nào không?
Khóa học nhanh về xác thực U2F
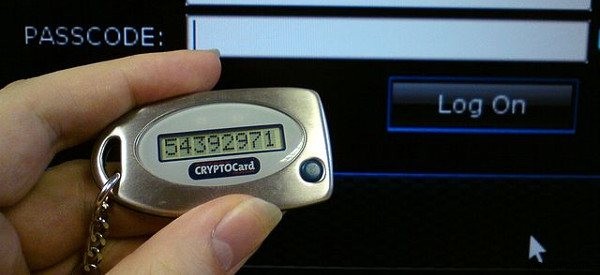
Để giải thích cách U2F hoạt động, bạn cần hiểu về xác thực hai yếu tố. Nếu chưa quen, hãy lấy Google Authenticator làm ví dụ: bạn nhập thông tin đăng nhập Google, sau đó máy chủ yêu cầu mở ứng dụng Google Authenticator trên điện thoại để lấy mật khẩu một lần 6 chữ số. Bước cuối đảm bảo người đăng nhập chính là chủ sở hữu điện thoại đã cài đặt ứng dụng (giả định là bạn!). Một số tổ chức (như ngân hàng) gửi SMS đến số điện thoại liên kết với mã 6-8 chữ số để đạt kết quả tương tự. Những nơi khác (cũng thường là ngân hàng) cung cấp thiết bị token tạo ra các mã này.
Tóm lại, xác thực hai yếu tố dùng hai thứ để đăng nhập (do đó có tên là hai yếu tố): mật khẩu của bạn và một mã thêm liên quan đến vật lý bạn sở hữu chỉ dùng một lần.
Đã hiểu rõ 2FA, U2F hoạt động như sau: nó tự động hóa toàn bộ quy trình trên dưới dạng một chìa khóa vật lý, giống chìa khóa mở cửa. Chìa khóa cắm vào cổng USB, bạn nhấn nút để hoàn tất đăng nhập. Việc nhấn nút kích hoạt thuật toán tạo mã nội bộ và gửi tự động đến máy chủ xác thực.
Đơn giản phải không?
Tại sao chọn U2F?
Nếu bạn có thể dùng 2FA sẵn có mà không cần mua thêm thiết bị, tại sao phải tốn công mua chìa khóa vật lý? Đối với doanh nghiệp, câu trả lời rõ ràng: không phải mua thiết bị token đắt tiền cho nhân viên. Còn người tiêu dùng có lợi ích gì? Hãy xem:
- Không bao giờ phải nhập mã – rất tiện lợi.
- Vì không nhập mã, mã nội bộ truyền tự động có thể dài hơn (thường khoảng 32 ký tự).
- Không phụ thuộc vào điện thoại. (Điện thoại hỏng hoặc đổi số thì sao?)
Những hạn chế
Lý do U2F chưa được áp dụng rộng rãi là 2FA đã thiết lập tiêu chuẩn. Nó sẵn sàng và đủ dễ dàng để các nhà cung cấp dịch vụ triển khai. Hiện chỉ các dịch vụ lớn như Google, Facebook, Dropbox, GitHub mới hỗ trợ.
Ngoài ra, còn vấn đề về những gì nó giải quyết. Nói ngắn gọn, U2F bị xem như phiên bản "cao cấp" của 2FA chỉ tiện lợi hơn một chút. Không quan trọng U2F chống tấn công Man-in-the-Middle hiệu quả hơn (dù điều này còn tranh cãi). Cảm nhận quan trọng hơn khi bán một ý tưởng.
Hạn chế quan trọng hơn: U2F làm rất ít để ngăn hacker chiếm đoạt traffic và mạo danh bạn bằng cách giả mạo user agent trong trình duyệt. Thực tế này khiến lập luận "an toàn hơn" của U2F trở nên gây tranh cãi.
Kết luận
Mặc dù U2F không nhất thiết an toàn hơn 2FA, nhưng nó tiến bước tích cực (tăng độ dài khóa, loại bỏ rào cản xác thực phiền toái cho người dùng, v.v.). Là một công nghệ, nó có thể không "cách mạng", nhưng hoàn thành nhiệm vụ tốt hơn cho những người đầu tư vào nó. U2F hấp dẫn doanh nghiệp, nhưng người tiêu dùng có thể thấy thẻ giá $50 cho thiết bị nhỏ này không xứng đáng.
Hãy thảo luận: điều gì thuyết phục bạn mua chìa khóa U2F? Hoặc bạn đã tin tưởng? Chia sẻ trong bình luận!