
Đe dọa tiếp tục nâng cao (APT) là gì?
Đe dọa tiếp tục nâng cao (Advanced Persistent Threat - APT) là cuộc tấn công mạng tinh vi, bí mật, và kéo dài nhằm đánh cắp dữ liệu nhạy cảm hoặc làm gián đoạn hoạt động thiết yếu của chính phủ, tài chính, hoặc lưới điện. Các cuộc tấn công này có thể không bị phát hiện trong thời gian dài, với hacker tận dụng công cụ và phương pháp như rootkit và steganography (giấu tin) để che giấu hiện diện và thực hiện hoạt động độc hại.
Đối tượng APT thường见包括 chính phủ, doanh nghiệp, và nhà nghiên cứu. Xem gần hơn tổ chức thường bị nhắm và lý do:
- Chính phủ có thông tin mật, bí mật quân sự, hoặc tin tức chính trị kẻ tấn công dùng để lấy lợi thế chiến lược hoặc ảnh hưởng.
- Cơ sở hạ tầng quan trọng như năng lượng, nước, giao thông, viễn thông có thể bị gián đoạn để lấy đàm phán hoặc phá hoại.
- Tập đoàn lớn có thể sở hữu tài sản trí tuệ hoặc dữ liệu độc quyền kẻ tấn công dùng để lợi thế cạnh tranh hoặc勒索赎金.
- Tổ chức tài chính lưu dữ liệu và hồ sơ chủ tài khoản hacker dùng để gian lận tài chính hoặc đánh cắp danh tính.
- Nhóm nghiên cứu tạo công nghệ tiên tiến và tiến bộ khoa học kẻ tấn công APT có thể đánh cắp cho lợi ích của họ – hoặc quốc gia của họ.
Đe dọa tiếp tục nâng cao thường không nhắm vào cá nhân. Tuy nhiên, bạn vẫn có thể bị ảnh hưởng nếu gián đoạn dẫn đến ngừng dịch vụ rộng rãi, bất ổn kinh tế, hoặc lộ dữ liệu cá nhân.
Ai thường đứng sau tấn công APT?
Thường là chính phủ, nhóm tài trợ bởi nhà nước (state-sponsored), hacktivist (hacker chính trị), hoặc tổ chức tội phạm có ngân sách tốt. Các cuộc tấn công này đòi hỏi nguồn lực lớn, chuyên môn chuyên biệt, và nỗ lực bền bỉ, nên thường không thực tế đối với hacker đơn lẻ hoặc tội phạm mạng nhỏ.
Vòng đời đe dọa tiếp tục nâng cao
Vòng đời APT gồm kẻ tấn công xâm nhập mạng tổ chức (infiltration), di chuyển ngang (lateral movement) trên mạng lây lan thiết bị/hệ thống khác (expansion), và chuyển dữ liệu đánh cắp đến vị trí họ kiểm soát (exfiltration).
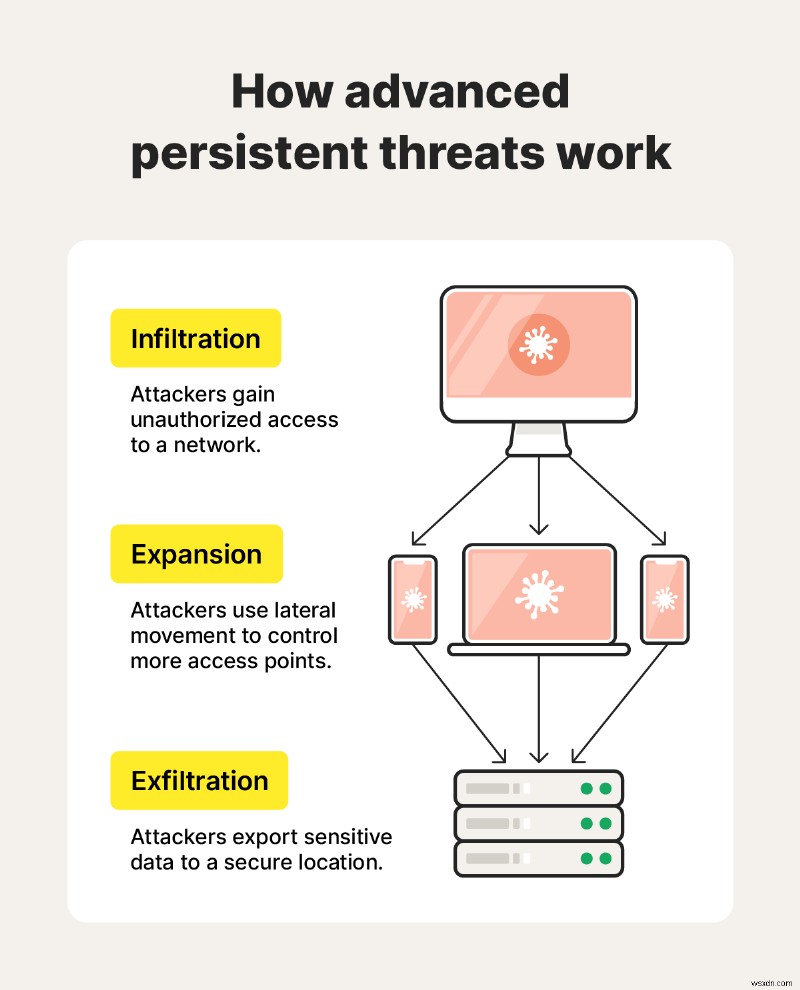
Chi tiết các bước trong vòng đời APT:
1. Xâm nhập (Infiltration)
Xâm nhập là giai đoạn đầu APT. Đội tấn công chuyên biệt chọn mục tiêu, nghiên cứu kỹ để xác định công cụ/chiến thuật hiệu quả nhất, và truy cập trái phép mạng mục tiêu. Thường liên quan đến spyware, xã hội học (social engineering), drive-by download, tiêm SQL (SQL injection), hoặc phishing có mục tiêu (spear phishing).
Khi đã vào, chúng thiết lập điểm tựa (foothold), mở đường cho mở rộng.
2. Mở rộng (Expansion)
Sau xâm nhập, hacker mở rộng tấn công và đào sâu mạng bị xâm phạm qua di chuyển ngang. Quá trình này, kẻ tấn công xâm phạm thiết bị mạng, hệ thống, server khác, thường tạo "cửa sau" (backdoors) – điểm truy cập ẩn – khi tiến.
Với kiểm soát nhiều điểm kết nối mạng, kẻ tấn công thiết lập "sự bền vững" (persistence) bằng cách cài cơ chế ẩn duy trì truy cập và quay lại tùy ý, làm khó cho đội an ninh phát hiện và root out (triệt hà).
Chúng có thể đánh cắp thông tin đăng nhập quản trị qua keylogger hoặc tấn công pass-the-hash để truy cập dữ liệu/nguồn lực hạn chế không tạo hoạt động mạng bất thường.
3. Trích xuất (Exfiltration)
Giai đoạn trích xuất, kẻ tấn công chuyển dữ liệu đã mã hóa đến vị trí kiểm soát.
Thường dùng cách "thấp và chậm" (low and slow) trích xuất lượng dữ liệu nhỏ theo thời gian. Tránh kích hoạt hệ thống phát hiện tìm spike traffic ra ngoài lớn, đột ngột. Chúng cũng che giấu hoạt động bất hợp pháp bằng kênh bí mật (covert channels) – đường dẫn mạng mã hóa che giấu dữ liệu đang truyền.
Để giữ điểm tựa và tránh phát hiện khi trích xuất, kẻ tấn công đôi khi dùng kỹ thuật như steganography (giấu dữ liệu đánh cắp trong file vô hại), lên lịch truyền ngoài giờ cao điểm, hoặc tấn công DoS/DDoS làm màn khói (smokescreen) làm quá tải mạng và đội an ninh.
Đặc điểm đe dọa tiếp tục nâng cao
APT dựa vào kỹ thuật lẩn tránh/hồi tránh, di chuyển ngang, mã độc tiên tiến, và cách tiếp cận "thấp-chậm" trích xuất dữ liệu không bị phát hiện.
Tuy nhiên, đây không phải điều bạn thấy ở phía nhận tấn công. Thay vào đó, bạn có thể nhận dấu hiệu cảnh báo:
- Hoạt động tài khoản bất thường: Đăng nhập từ vị trí lạ hoặc giờ bất thường.
- Tài khoản admin mới: Kẻ tấn công APT có thể tạo tài khoản quản trị mới để lấy quyền truy cập nhiều hơn với ít giám sát hơn.
- Chậm mạng: Nếu kẻ tấn công vội và truyền lượng dữ liệu lớn, tiêu tốn băng thông lớn làm chậm internet.
- Tăng đột ngột sử dụng dữ liệu: Spike đột ngột hoặc định kỳ traffic ra ngoài, nhất là ngoài giờ cao điểm, cho thấy ai đó đang trích xuất lượng lớn thông tin.
- File lạ: Kẻ tấn công thường cài mã độc thiết bị bị xâm phạm, nên bạn có thể thấy file/app lạ. Cũng có thể gặp vấn đề hiệu suất thiết bị, tác dụng phụ nhiễm mã độc.
- Công cụ an ninh bị vô hiệu hóa: Để lén lút, kẻ tấn công đôi khi tắt antivirus, tường lửa, hoặc hệ thống phát hiện xâm nhập để hoạt động không bị nhận ra.
Ví dụ đe dọa tiếp tục nâng cao
Có vài điểm chung giữa các cuộc tấn công APT nổi tiếng – thường do nhà nước tài trợ, dùng mã độc tùy chỉnh hoặc phishing, nhằm đánh cắp thông tin hoặc gián đoạn cơ sở hạ tầng quan trọng để lợi ích chính trị. Dưới đây một số ví dụ:
1. Goblin Panda
Goblin Panda là nhóm gián điệp mạng gốc Trung Quốc nhắm chủ yếu vào Đông Nam Á, nhất là Việt Nam. Hoạt động tăng giữa tranh chấp lãnh thổ 2014 và chủ yếu ảnh hưởng chính phủ, quốc phòng, năng lượng Việt Nam.
2. Fancy Bear
Fancy Bear là nhóm gốc Nga được cho liên quan đến tình báo quân sự Nga (GRU). Nổi tiếng tạo web giả, chiến dịch thu thập thông tin đăng nhập, triển khai mã độc thu thập thông tin nhạy cảm. Đã nhắm chủ yếu chính phủ, hàng không vũ trụ, quốc phòng, năng lượng tại Mỹ và Tây Âu.
3. Cozy Bear
Cozy Bear là nhóm hacker nhà nước Nga khác, được cho liên quan Dịch vụ Tình báo Ngoại giao Nga (SVR). Giống Fancy Bear, APT này gắn liền lợi ích Nga. Tuy nhiên, Cozy Bear tiến hóa nhắm chính phủ, cơ sở hạ tầng quan trọng, tập đoàn, chuỗi cung ứng, thường khai thác lỗ hổng zero-day duy trì truy cập lén lút.
Năm 2015, Cozy Bear xâm nhập Hội nghị Quốc gia Dân chủ (DNC), duy trì truy cập không bị phát hiện nhiều tháng. Fancy Bear theo sau xâm nhập rõ ràng hơn 2016. Theo quan chức Bộ Tư pháp cao cấp, các chiến dịch này được phê duyệt cấp cao nhất chính phủ Nga.
4. OceanLotus
OceanLotus, còn gọi Ocean Buffalo, là nhóm APT từ Việt Nam. Nhắm công ty hàng tiêu dùng, sản xuất, khách sạn, và nhà hoạt động chính trị, nhà báo, nhà hoạt động – nhất là Đông Nam Á. OceanLotus thường dùng xã hội học, tấn công watering hole (đổ độc giếng nước), mã độc tùy chỉnh xâm nhập mạng riêng.
2020, nhà nghiên cứu an ninh phát hiện bằng chứng Ocean Buffalo xâm nhập Bộ Quản lý Khẩn cấp Trung Quốc và chính quyền tỉnh Wuhan thu thập tin tức về COVID-19.
5. Elfin Team
Elfin Team là nhóm APT Iran tấn công chính phủ, tập đoàn, nhóm liên quan kỹ thuật, sản xuất, hàng không vũ trụ, nghiên cứu năng lượng. Tấn công ảnh hưởng Saudi Arabia, Mỹ, và quốc gia khác. Cho rằng một số mục tiêu được chọn chuẩn bị tấn công chuỗi cung ứng tương lai.
2019, Elfin Team cố gắng xâm nhập ngành hóa chất Saudi Arabia qua lỗ hổng WinRAR. Điều này cho phép thực thi chương trình độc hại, tiềm ẩn xâm phạm hệ thống quan trọng tổ chức.
6. Titan Rain
Titan Rain là loạt tấn công do Trung Quốc tài trợ nhắm cơ quan chính phủ Mỹ và Anh đầu thập niên 2000. Chi tiết tin cậy về Titan Rain hiếm. Tuy nhiên, biết kẻ tấn công, hoạt động từ ít nhất 2003, đã xâm nhập thành công Bộ Ngoại giao Mỹ, Bộ An ninh Nội địa, và Bộ Quốc phòng & Ngoại giao Anh.
7. Helix Kitten
Helix Kitten được cho là nhóm APT gốc Iran nhắm hàng không vũ trụ, chính phủ, năng lượng, tài chính, viễn thông, kinh doanh các quốc gia như Bahrain, Kuwait. Nhóm này nghiên cứu kỹ mục tiêu thực hiện spear phishing hỗ trợ hoạt động tình báo nhà nước Iran.
2018, công ty an ninh mạng phát hiện Helix Kitten nhắm công ty viễn thông thu thập dữ liệu lớn cho mục đích tin tức. Kẻ tấn công nhằm chặn liên lạc nhạy cảm, trích xuất thông tin, và có thể triển khai mã độc thêm mở rộng truy cập.
8. Equation Group
Equation Group là nhóm APT được cho liên quan Cơ quan An ninh Quốc gia Mỹ (NSA). Hoạt động từ ít nhất đầu thập niên 2000, nhắm chính phủ, quân đội, tổ chức cơ sở hạ tầng quan trọng châu Phi, Á, Âu, Trung Đông.
2009, nhóm được cho đã phân phát CD-ROM nhiễm mã độc cho người tham dự hội nghị khoa học, nhúng trojan khai thác lỗ hổng chưa biết. Ít nhất một trường hợp, mã độc cài backdoor DoubleFantasy, tiềm ẩn cấp quyền truy cập bền vững giám sát hoạt động và đánh cắp nghiên cứu nhạy cảm.
Phòng ngừa đe dọa tiếp tục nâng cao
Cách hiệu quả nhất chống APT: tránh mắc bẫy chiến thuật xâm nhập như phishing và xã hội học, tăng biện pháp an ninh, cập nhật phần mềm, đầu tư công cụ an ninh mạng.
Phòng ngừa có thể trông như sau:
- Cảnh giác tấn công phishing: Biết nhận diện mối đe dọa tiềm ẩn tránh click link phishing và kẻ tấn công xâm nhập mạng. Nếu không chắc tin nhắn hợp pháp, chạy qua trợ lý AI như Norton Genie đánh giá cờ đỏ trước khi tương tác.
- Nhận diện xã hội học: Nhận diện sớm mưu đồ xã hội học phá vỡ giai đoạn xâm nhập APT.
- Đặt mật khẩu mạnh: Tạo mật khẩu mạnh, duy nhất khiến kẻ tấn công khó truy cập dữ liệu hạn chế và di chuyển ngang trong mạng.
- Bật nhận dạng sinh trắc học: Dùng khuôn mặt, nhãn mắt, vân tay truy cập dữ liệu nhạy cảm; khó hơn cho APT giả mạo đặc điểm vật lý.
- Cập nhật phần mềm: Bản vá thường vá lỗ hổng đã biết, giới hạn điểm vào kẻ tấn công khai thác.
- Dùng VPN: Mạng riêng ảo (VPN) giúp bạn và hoạt động internet kém hiển thị cho kẻ dòm ngó. Cũng giúp kẻ tấn công khó chặn dữ liệu nhạy cảm khi truyền.
- Cài antivirus: Phần mềm diệt virus giúp bảo vệ, phát hiện, loại bỏ mã độc cài trong APT. Nhớ rằng nó có thể không bắt tất cả APT nếu dùng công nghệ mới/tùy chỉnh.
- Hạn chế đặc quyền: Bằng cách thực thi kiểm soát truy cập nghiêm ngặt và giới hạn đặc quyền người dùng, tổ chức ngăn chặn tấn công lan ngang và giảm thiểu tác động tổng thể vi phạm dữ liệu tiềm ẩn.
Mã hóa kết nối internet với VPN
Vì tấn công APT tinh vi, chúng có thể lén lút mạng lâu mà không bị phát hiện. Để giới hạn tác động và phạm vi vi phạm, hãy bảo vệ dữ liệu. Bắt đầu dùng VPN – thành phần thiết yếu chiến lược an ninh mạng vững chắc.
Mặc dù không VPN nào đảm bảo bảo vệ tuyệt đối chống APT, Norton VPN bảo vệ quyền riêng tư số bằng cách mã hóa dữ liệu bạn gửi/nhận online – làm nó không đọc được bởi kẻ dòm ngó và tội phạm mạng.
Câu hỏi thường gặp (FAQs)
Mục tiêu chính tấn công APT là gì?
Mục tiêu chính APT là thiết lập hiện diện lâu dài, không bị phát hiện trên mạng mục tiêu để đánh cắp dữ liệu nhạy cảm.
Điều gì phân biệt APT với mã độc khác?
APT khác mã độc khác vì là tấn công mạng nâng cao và kéo dài. Các tấn công thường dùng mã độc tinh vi, khó phát hiện xâm nhập hệ thống cho mục tiêu chiến lược dài hạn: gián điệp, đánh cắp tài sản trí tuệ.
Khác với mã độc thường, hacker dùng để lợi ích tài chính nhanh, gián đoạn hoạt động, hoặc phá hoại. Tương tự spyware Pegasus, APT chỉ dùng bởi nhóm hacker tinh vi nhất.
Đe dọa tiếp tục nâng cao hoạt động như thế nào?
APT gồm kẻ tấn công xâm nhập mạng qua lỗ hổng hoặc lỗi con người. Sau đó, di chuyển ngang trên mạng nhiễm để có thêm điểm tựa. Cuối cùng, trích xuất dữ liệu qua nhiều tháng thậm chí nhiều năm.