
Lỗ hổng Android gợi lên cảm giac như vụ rò rỉ dữ liệu lớn: việc xảy ra quá thường xuyên mà tôi có thể bị dính. Ít nhất với rò rỉ dữ liệu lớn, tôi có cơ hội khóa tài khoản và "triệt tiêu" vết thương dữ liệu. Với lỗi Android mới – QuadRoot – điều này đơn giản không thể.
Điều này không nhỏ phần nào do lỗ hổng không hoàn toàn do Android. Không, thiết bị của bạn có thể đã bị xâm phạm bởi ông lớn phần cứng Mỹ Qualcomm, và vị thế thống trị của họ là "trái tim" của hàng loạt thiết bị Android trên thế giới.
Lỗi này hơi khác so với bình thường. Lỗ hổng Android thường ảnh hưởng một hoặc ít nhà sản xuất dùng phần cứng cụ thể, nhưng QuadRoot ước tính ảnh hưởng 900 triệu người dùng Android toàn cầu. Đó là bạn, tôi, và mọi người bạn từng yêu thương.
Hãy xem QuadRoot là gì, ý nghĩa với bạn, và ai đang làm gì để khắc phục.
QuadRoot rất lớn
Một vài điều làm QuadRoot khác biệt so với lỗi Android trước. Trước hết, Check Point – nhóm nghiên cứu bảo mật phát hiện lỗi – giải thích:
"QuadRooter là tập hợp bốn lỗ hổng ảnh hưởng thiết bị Android dùng chipset Qualcomm. Qualcomm là nhà thiết kế chip LTE hàng đầu thế giới với 65% thị phần modem baseband LTE. Nếu một trong bốn lỗ hổng bị khai thác, tin tặc có thể kích hoạt leo thang đặc quyền để lấy quyền root thiết bị."
Họ liệt kê bốn lỗ hổng bảo mật:
- CVE-2016-2503 phát hiện trong driver GPU Qualcomm, đã vá trong Bản tin bảo mật Android Google tháng 7/2016.
- CVE-2016-2504 tìm thấy trong driver GPU Qualcomm, đã vá trong Bản tin bảo mật Android Google tháng 8/2016.
- CVE-2016-2059 tìm thấy trong module kernel Qualcomm, vá tháng 4, trạng thái bản vá không rõ.
- CVE-2016-5340 xuất hiện trong driver GPU Qualcomm, đã vá, trạng thái bản vá không rõ.
Thiết bị của tôi có dễ bị tấn công không?
Với Qualcomm là nhà thiết kế/chế tạo chip LTE hàng đầu, nắm ~65% thị phần modem baseband LTE, cơ hội thiết bị bạn bị ảnh hưởng rất lớn. Bạn có thể kiểm tra bằng QuadRooter Scanner [Không còn có sẵn], do Check Point phát triển/phát hành (những người tìm ra lỗ hổng). Tôi dùng OnePlus One:
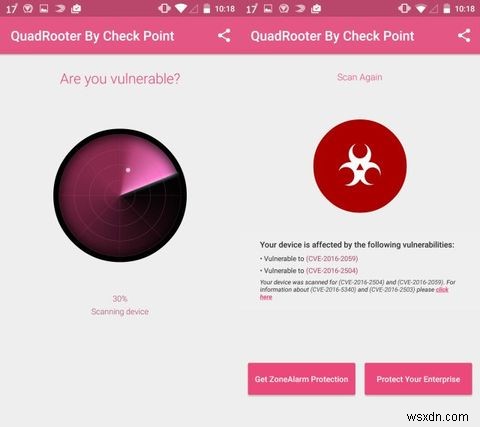
Buồn cho tôi thật.
Tôi có khả năng bị khai thác không?
Check Point khuyên việc khai thác thiết bị qua một trong những lỗ hổng này tương đối dễ.
"Tin tặc có thể khai thác các lỗ hổng này dùng ứng dụng độc hại. Ứng dụng như vậy không cần quyền đặc biệt để tận dụng lỗ hổng, xóa bỏ mọi nghi ngờ người dùng khi cài đặt."
Đây không phải lỗi do cập nhật firmware. Lỗ hổng tồn tại khi thiết bị xuất xưởng. Lỗi nằm trong driver phần mềm điều khiển truyền thông giữa các thành phần chipset, thực tế chỉ có thể sửa bởi nhà sản xuất thiết bị qua cập nhật OTA.
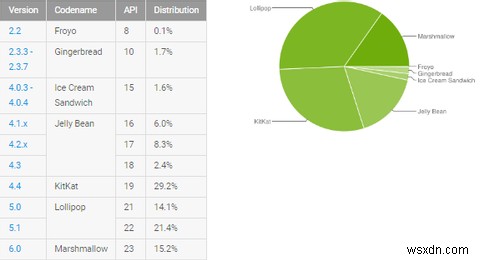
Khác với lỗi Stagefright năm ngoái, QuadRoot thực sự yêu cầu cài app độc hại, có thể sau khi bật cài đặt từ "Nguồn không xác định". Ngoài ra, như Google chỉ ra trong tuyên bố (đọc ở phần sau), tính năng "Verify App" của Android được thiết kế bảo vệ chính loại lỗ hổng này. Tính năng này đến từ Android 4.2 Jelly Bean, và vì hơn 90% thiết bị Android chạy phiên bản này hoặc mới hơn, và lỗi chỉ ảnh hưởng chipset nêu trên – tôi nghĩ mọi thứ sẽ ổn.
Điều gì sẽ xảy ra tiếp?
Là công ty nghiên cứu bảo mật chuyên nghiệp, Check Point đã báo cho Qualcomm biết lỗ hổng vài tháng trước. Do đó, họ đã tạo bản vá chipset và phân phối cho nhà sản xuất thiết bị. Bóng giờ nằm hoàn toàn ở sân nhà sản xuất.
Một số nhà sản xuất phổ biến đã bước ra trấn an người dùng. Một trường hợp bản vá đã phát hành. Dưới đây là các hãng lớn và trạng thái hiện tại [URL hỏng đã loại bỏ].
Google nhanh chóng bảo vệ người dùng.
"Thiết bị Android với mức bản vá bảo mật mới nhất đã được bảo vệ chống lại ba trong bốn lỗ hổng. Lỗ hổng thứ tư, CVE-2016-5340, sẽ được giải quyết trong Bản tin bảo mật Android sắp tới, tuy nhiên đối tác Android có thể hành động sớm hơn bằng cách tham khảo bản vá công khai Qualcomm cung cấp."
Là nhà phát triển cốt lõi Android, Google cũng nhấn mạnh các biện pháp bảo mật khác đã có.
"Verify Apps và SafetyNet của chúng tôi giúp xác định, chặn, và gỡ bỏ ứng dụng khai thác các lỗ hổng như vậy."
Thiết bị phổ biến: Nexus 5X, Nexus 6, Nexus 6P
Blackberry
Như đã nói, một hãng đã phát hành bản vá cho người dùng. Khen ngợi và tán dương cho người thợ cày cấy thiết bị, Blackberry.
"Ba trong bốn lỗ hổng đã được vá trên thiết bị PRIV với bản vá Marshmallow tháng 8 và trên tất cả thiết bị DTEK50. Ngoài ra, chuỗi boot an toàn có mặt trên mọi thiết bị BlackBerry tự nhiên giảm thiểu vấn đề còn lại. Chúng tôi không biết khai thác nào cho lỗ hổng này trong tự nhiên và không nghĩ khách hàng hiện tại bị rủi ro."
Thiết bị phổ biến: Blackberry Priv
Sony
Sony đang nỗ lực cung cấp bản vá cho thiết bị Qualcomm.
"Sony Mobile rất quan tâm bảo mật và quyền riêng tư dữ liệu khách hàng. Chúng tôi biết lỗ hổng 'QuadRooter', và đang làm việc để cung cấp bản vá bảo mật trong bảo trì phần mềm định kỳ, cả trực tiếp cho thiết bị mở và qua đối tác carrier, nên thời gian có thể khác theo khu vực và/hoặc nhà mạng."
Thiết bị phổ biến: Sony Xperia Z Ultra
Motorola
Motorola cũng mang tin tốt.
"Gần đây lỗ hổng bảo mật tiềm ẩn, Quadrooter, được phát hiện trên một số thiết bị Android. Lỗ hổng này chỉ có thể khai thác nếu người dùng tắt biện pháp bảo mật tích hợp Android và tải ứng dụng độc hại. Tham khảo liên kết này để biết cách đảm bảo tắt tính năng đó."
Thiết bị phổ biến: Moto X
HTC
HTC khá im lặng về QuadRoot, dù ít nhất hai thiết bị có rủi ro.
"HTC rất quan tâm bảo mật khách hàng. Chúng tôi biết các báo cáo và đang điều tra."
Thiết bị phổ biến: HTC 10, HTC One M9
OnePlus
OnePlus có kế hoạch dự phòng đưa cập nhật QuadRoot vào bản vá tiếp theo.
"Bảo mật là ưu tiên hàng đầu OnePlus. Các bản vá bảo mật liên quan sẽ được đưa vào OTA (cập nhật qua không gian) tiếp theo cho tất cả thiết bị OnePlus."
Samsung
Chưa có tuyên bố chính thức từ Samsung.
Thiết bị phổ biến: Galaxy S7, Galaxy S7 Edge
LG
Lại chưa có tuyên bố chính thức từ LG.
Thiết bị phổ biến: LG G5, LG G4, LG V10
Có nên lo lắng?
Như hầu hết lỗ hổng bảo mật, bạn phải cảnh giác. Lỗ hổng tồn tại, nhưng trừ khi bạn tải app có mã độc tương ứng, bạn khó bị xâm phạm.
Cửa hàng Google Play chứa hàng triệu ứng dụng; app chứa mã độc khai thác lỗi cụ thể này có thể là bất kỳ app nào. Do đó, hãy cảnh giác. Kiểm tra phản hồi. Đối chiếu thông tin nhà phát triển/phân phối. Xem số lượt tải. Cân nhắc lừa đảo phổ biến. Đừng tải app ngớ ngẩn hứa biến điện thoại thành thứ nó không phải.
Bạn có thể né tránh kẻ xấu trước khi nhà sản xuất phát hành bản vá nâng cấp bảo mật. Tuy nhiên, lỗi mới này lại lần nữa làm nổi bật rủi ro cố hữu trong mô hình bảo mật Android. Khác với Apple, chỉ cần phát triển bản vá và đẩy cho hàng trăm triệu người dùng, bản vá bảo mật quan trọng Android phải đi qua toàn bộ chuỗi cung ứng của từng nhà sản xuất mới đến người dùng.
Tôi yêu Android, và sẽ hoàn toàn tiếp tục dùng, nhưng với tư cách người dùng, bạn phải luôn canh chừng.
Lo lắng về QuadRoot? Số lượng lỗ hổng Android khiến bạn suy nghĩ lại nền tảng? Hãy cho chúng tôi biết suy nghĩ bên dưới!