
Đăng nhập không mật khẩu (passwordless) là phương pháp đăng nhập an toàn nhất nếu bạn không thích tạo mật khẩu phức tạp và thay đổi định kỳ. Bạn chỉ cần thiết lập một lần. Không còn quên mật khẩu hay ghi giấy.
Đăng nhập không mật khẩu là gì và hoạt động như thế nào?
Đăng nhập không mật khẩu là phương thức xác thực danh tính cho phép truy cập nền tảng trực tuyến, tài khoản, hệ thống máy tính mà không cần mật khẩu.
Đăng nhập không mật khẩu có thể là thứ bạn mang theo, như khóa USB. Cũng có thể là sinh trắc học: vân tay, khuôn mặt. Một số dạng hoạt động dựa trên mã hoặc liên kết nhận được theo thời gian thực, như SMS hoặc email.
Với mật khẩu truyền thống, trang web/thiết bị bạn đăng nhập lưu một bản sao mật khẩu của bạn. Khi nhập thông tin đăng nhập, chúng được so sánh với dữ liệu trên máy chủ công ty và chỉ cho phép vào nếu khớp. Vấn đề của mật khẩu truyền thống nằm ở đây.
Bạn luôn được khuyên giữ mật khẩu an toàn bằng cách không ghi lại đâu và dùng trình quản lý mật khẩu mã hóa đầu cuối. Nhưng các trang web bạn đăng nhập bằng mật khẩu cũng lưu trữ nó, nghĩa là vi phạm/rò rỉ dữ liệu có thể lộ mật khẩu an toàn nhất, nhất là khi chúng không được mã hóa.
Xác thực không mật khẩu khác biệt. Đối với mã/liên kết xác thực, trang web chỉ biết email hoặc số điện thoại. Chúng gửi liên kết/mã tạm thời, dùng một lần để đăng nhập. Nếu có vi phạm dữ liệu, chỉ email/số điện thoại bị lộ, không có gì khác.
Đăng nhập không mật khẩu so với Xác thực hai yếu tố (2FA)
Hai khái niệm có điểm tương đồng nhưng không nên nhầm lẫn. 2FA vẫn dựa vào mật khẩu. Nếu mật khẩu yếu hoặc bị xâm phạm, một nửa công việc của hacker đã xong.
Điều đó để bảo mật tài khoản phụ thuộc vào phương thức xác thực thứ hai. Khoảng từ 2FA qua SMS — hacker dễ vượt qua — đến tạo mật khẩu một lần (OTP), sinh trắc học và khóa vật lý.
Đăng nhập không mật khẩu loại bỏ "nửa yếu" của quy trình 2FA bằng cách bỏ qua mật khẩu hoàn toàn. Chúng dựa hoàn toàn vào phương thức đăng nhập thứ hai, cung cấp các mức độ bảo mật khác nhau.
Nhận diện khuôn mặt thì sao?
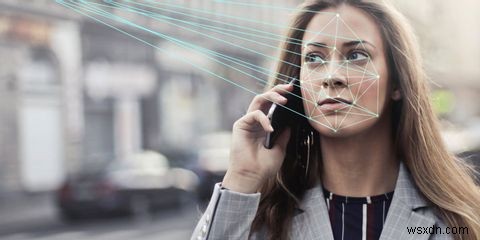
Bạn có thể nghĩ: nhắc đến nhận diện khuôn mặt. Nó an toàn không? Và tôi có hy sinh quyền riêng tư khi dùng nó không?
Face ID hoạt động khác mật khẩu.
Đăng nhập Face ID (như iPhone dùng) không chỉ chụp ảnh khuôn mặt. Camera iPhone thu thập khuôn mặt dưới dạng dữ liệu, phân tích hơn 30.000 chấm vô hình phần mềm chiếu lên mặt để tạo mẫu duy nhất cho bạn.
Mỗi khi bạn đưa mặt ra camera trước, điện thoại phân tích mẫu đang nhận diện và xác định xem có đủ tương đồng với mẫu chủ sở hữu không.
Điều này nghe khá giống cách mật khẩu truyền thống hoạt động. Ngoại trừ việc khuôn mặt và sinh trắc học khác được lưu trên thiết bị của bạn. Nếu không, bạn không thể mở điện thoại khi không có internet. Tuy nhiên, điều đó không tự động nghĩa là dùng Face ID để đăng nhập là riêng tư.
Các công ty khác nhau có chính sách riêng tư khác nhau. Nếu bạn quan tâm riêng tư, hãy đối xử như khi cung cấp số điện thoại hoặc thông tin thẻ tín dụng. Đọc kỹ chính sách riêng tư của công ty và đảm bảo họ không dùng dữ liệu của bạn theo cách bạn không đồng ý.
Quay lại ví dụ trước, Apple chỉ lưu sinh trắc học cục bộ trên iPhone, không trên máy chủ riêng. Trừ khi thay đổi chính sách riêng tư, Apple sẽ không biết bạn trông như thế nào.
Đăng nhập không mật khẩu có an toàn không?
Quyền riêng tư và bảo mật không phải là đồng nghĩa. Ví dụ: dùng mật khẩu yếu nhưng không ghi lại hay nói cho ai là mật khẩu riêng tư, nhưng không an toàn. Cùng áp dụng cho đăng nhập không mật khẩu.
Đăng nhập không mật khẩu đôi khi cung cấp bảo mật hơn mật khẩu, nhưng đôi khi kém hơn, tùy hoàn cảnh. Ví dụ: nếu bạn mất điện thoại/máy tính, và ai đó vượt qua khóa thiết bị, họ giờ có thể đăng nhập bất kỳ trang web/tài khoản nào dùng xác thực không mật khẩu vì họ truy cập được email và tin nhắn của bạn.
Ngược lại, nếu bạn dùng xác thực không mật khẩu bảo vệ tài khoản, hacker không thể đoán mật khẩu vì không có mật khẩu.
Họ cũng không thể tấn công brute-force hay tìm thông tin đăng nhập trong cơ sở dữ liệu rò rỉ. Để tránh tình huống đầu tiên, quan trọng là thiết bị/tài khoản dùng cho xác thực không mật khẩu phải an toàn nhất có thể.
Sinh trắc học thì sao?
Với mật khẩu, bạn có thể làm cho nó an toàn và lưu trữ nơi an toàn. Nhưng sinh trắc học thì sao? Bạn có đang tiết lộ "mật khẩu" mỗi khi đăng selfie độ phân giải cao hoặc chạm thứ gì đó không đeo găng tay?
Face ID có bị lừa hay không phụ thuộc chủ yếu vào chất lượng phần mềm nhận diện khuôn mặt. Năm 2018, khuôn mặt in 3D từng dùng thử lừa Face ID iPhone nhưng thất bại, trong khi đối thủ Android không.
Ngoài ra, Face ID của Apple nhận biết sự chú ý. Điện thoại nhận ra mắt bạn có mở không và có nhìn vào camera không. Điều đó đảm bảo không ai mở iPhone khi bạn không cho phép, ngay cả khi ngủ.
Tương tự áp dụng cho nhận diện giọng nói và vân tay. Không công nghệ nào an toàn 100%. Tuy nhiên, một số an toàn hơn tùy vào nỗ lực bảo mật của công ty.
Nếu thiết bị của bạn, bất kể thương hiệu, hỗ trợ đăng nhập không mật khẩu bằng sinh trắc học, hãy tìm kiếm nhanh trên Google các sự kiện người ta vượt qua khóa. Así bạn có thể đánh giá mức độ bảo mật trước khi tin cậy nó cho điện thoại/máy tính.
Tương lai của đăng nhập không mật khẩu
Đăng nhập không mật khẩu là tương lai, nhưng chưa phải hiện tại.
Mặc dù nhiều công ty tiên phong, cung cấp tùy chọn xác thực không mật khẩu khá an toàn, nhưng vẫn chưa phổ biến rộng rãi. Cho đến khi tất cả trang web bạn thường dùng chuyển sang đăng nhập không mật khẩu, bạn nên dùng trình quản lý mật khẩu và 2FA mạnh.