
Nếu bạn muốn bảo mật trang web WordPress, bạn sẽ tìm thấy nhiều lời khuyên trực tuyến, một số tốt, một số cực kỳ hại, dù ý định tốt.
Khi nói đến bảo mật WordPress, bạn cần tin vào nguồn và tìm thông tin không chỉ uy tín, mà còn khả thi và áp dụng được. Chỉ năm 2020, tấn công mã độc tăng hơn 150% và con số không có dấu hiệu chậm lại. Do đó, bảo mật trang web WordPress cần là ưu tiên số 1.
Cách tốt nhất bảo mật trang web WordPress là cài plugin bảo mật và để nó lo phần nặng. Nhưng ngay cả không có plugin, bạn vẫn có thể bảo mật trang web lớn bằng cách làm theo danh sách kiểm tra bảo mật WordPress thảo luận dưới đây.
Phương pháp dễ nhất bảo mật trang web WordPress
Như đã nói, cách tốt nhất bảo mật trang web WordPress là dùng plugin bảo mật, cụ thể là MalCare. MalCare không chỉ lo danh sách kiểm tra bảo mật WordPress tự động, nó làm vậy mà bạn không phải lo theo dõi mọi chi tiết nhỏ.
MalCare có vài tính năng làm việc cùng nhau giữ trang web an toàn. Nhưng 3 tính năng hàng đầu đảm bảo trang web không mã độc — quét, tường lửa, và dọn dẹp. Với MalCare, bạn có thể lên lịch quét tự động trên trang web WordPress và nhận cảnh báo nếu phát hiện gì đáng ngờ. MalCare cũng bảo vệ trang web với tường lửa thông minh chặn hầu hết tấn công. Và quan trọng nhất, nếu trang web bị hack — vì không trang web nào foolproof, MalCare dọn dẹp trang web trong vài phút chỉ với một cú nhấp chuột.

Lý do khác chọn MalCare là với biện pháp bảo mật thủ công, luôn có cơ hội lỗi con người. Nhưng lỗi trong bảo mật có thể tốn kém hơn vài đô la. Nếu hack trầm trọng, có thể dẫn đến đánh cắp dữ liệu, biến dạng trang web, mất khách hàng, và quan trọng nhất mất niềm tin doanh nghiệp chịu đựng.
Danh Sách Kiểm Tra Bảo Mật WordPress Tối Thượng
Có nhiều yếu tố cho trang web WordPress mà theo dõi mọi thứ có thể quá sức. Chúng tôi đã biên soạn danh sách kiểm tra bảo mật WordPress cho bạn dựa trên tần suất thời gian cần lo nhiệm vụ.
Cho bảo mật hàng ngày
Bảo mật trang web là quy trình liên tục và không thể là cam kết một lần. Nhưng có cách bạn có thể tự động hóa nhiệm vụ hàng ngày. Những nhiệm vụ này đảm bảo trang web an toàn từ bất kỳ vấn đề hoặc mối đe dọa không lường trước.
Quét trang web
Quan trọng là quét trang web tìm mã độc mỗi ngày. Trang web bị hack mỗi 38 giây trên internet, và có cơ hội tốt trang web của bạn là một trong số đó. Quét trang web thường xuyên đảm bảo bạn là người đầu tiên biết mối đe dọa hoặc mã độc trên trang web và giúp hành động trước khi kẻ tấn công gây thiệt hại.

Nếu quét trang web hàng ngày thủ công có vẻ nhàm chán, bạn có thể chọn giải pháp bảo mật như MalCare, cho phép lên lịch quét tự động hàng ngày, để bạn không lo bỏ lỡ quét hoặc phải chạy cá nhân.
Sao lưu trang web
Có vài lý do sao lưu trang web WordPress, nhưng quan trọng nhất là bảo mật. Nếu không phát hiện kịp thời, mã độc có thể gây rối loạn trang web và dẫn đến mất dữ liệu hoặc biến dạng trang web. Thường, host xóa trang web khỏi server nếu bị nhiễm, và trừ khi bạn có sao lưu độc lập, bạn phải bắt đầu từ đầu.
Quan trọng là sao lưu trang web giá trị cao mỗi ngày, để không mất gì quan trọng. Đặc biệt đúng cho trang web WooCommerce cần sao lưu thời gian thực. Giải pháp tiện lợi như BlogVault làm quy trình dễ dàng. BlogVault cho phép lên lịch sao lưu hàng ngày, hoặc thời gian thực, tùy yêu cầu, và lưu trữ trên server ngoài để ngay khi server trang web bị hack, sao lưu vẫn an toàn.
Cho bảo mật hàng tháng
Kiểm tra nhật ký hoạt động
Hack và cài đặt mã độc, adware, hoặc chương trình độc hại khác thường xảy ra bí mật. Thường, dấu vết duy nhất thấy được trong nhật ký hoạt động trang web, bản ghi theo thời gian của hoạt động và thay đổi. Do đó, tốt là kiểm tra hàng tháng nhật ký hoạt động trang web tìm bất kỳ sự không nhất quán hoặc hoạt động đáng ngờ. Nó giúp truy vết chi tiết quan trọng nếu trang web bị hack, như IP nào liên quan, và có thể xảy ra như thế nào.
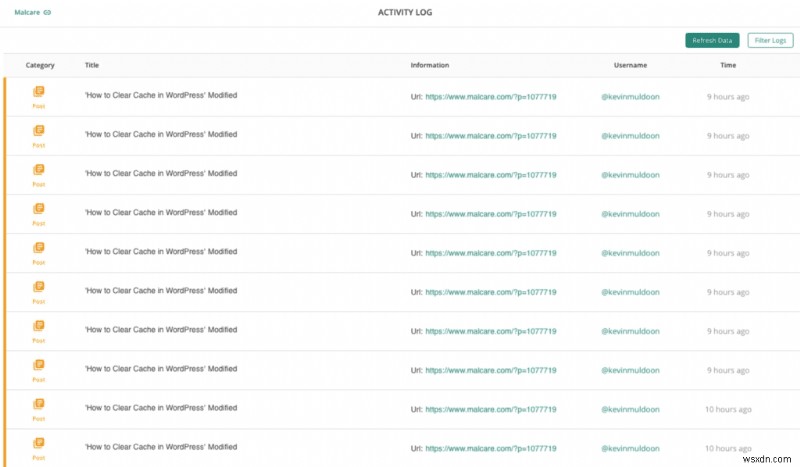
Nếu trang web bạn là trang web sản xuất cao nghĩa là bạn xuất bản nội dung hàng ngày hoặc hàng tuần, kiểm tra nhật ký hoạt động hàng tháng có thể quá sức vì nhiều thay đổi trên trang web. Trong trường hợp đó, bạn có thể kiểm tra nhật ký hoạt động hàng tuần hoặc 2 tuần/lần.
WordPress không cung cấp nhật ký hoạt động mặc định nên bạn phải dựa vào plugin. Thay vào đó, MalCare cho bạn nhật ký hoạt động chi tiết và dễ hiểu cùng bảo mật WordPress hoàn chỉnh.
Cập nhật trang web
Lý tưởng nhất, bạn nên cập nhật trang web WordPress ngay khi bản cập nhật mới phát hành, nhưng cập nhật hàng tháng cũng ổn. Bằng cách giữ lịch cập nhật hàng tháng, bạn chắc chắn trang web được bảo vệ tốt, và lỗ hổng mới được vá.
Cập nhật thường đáng sợ vì biết làm hỏng trang web. Nhưng nếu bạn dùng plugin như BlogVault, bạn có thể test cập nhật trên staging site và hợp nhất thay đổi liền mạch với trang web chính.
Kiểm tra Search Console
Thêm trang web WordPress vào Google Search Console có lợi ích SEO, nhưng cũng giúp bảo mật trang web. Tab Vấn đề Bảo mật của Google Search Console gắn cờ mã độc nó phát hiện trên trang web, nên kiểm tra nó theo thời gian giúp phát hiện mã độc.

Nếu bạn quét trang web với MalCare thường xuyên, bạn đã phát hiện mã độc. Nhưng vẫn là thói quen tốt xem Google nghĩ có hoạt động đáng ngờ nào trên trang web.
Gỡ theme và plugin không dùng
Gỡ theme và plugin cũ và không dùng phục vụ 2 mục đích. Thứ nhất là tăng tốc trang web, vì quá nhiều file gây phồng và chậm server. Thứ hai là đảm bảo trang web không bị tấn công qua chúng. Theme và plugin không dùng thường bị bỏ qua và không cập nhật, tạo lỗ hổng dễ bị khai thác. Vì vậy hãy chạy kiểm tra hàng tháng tất cả theme và plugin bạn dùng và gỡ những cái đã hết nhiệm vụ.
Lưu ý: Cũng kiểm tra plugin giả mạo trên trang web. Mã độc thường ẩn dưới dạng thư mục plugin nhưng plugin giả chỉ có 1-2 file, không tìm thấy trên kho WordPress và tên lạ như 'azzz' hoặc 'tiff'.
Cập nhật thông tin đăng nhập
Dùng cùng thông tin đăng nhập quá lâu hoặc dùng lại trên nhiều tài khoản là rủi ro lớn. Để bảo vệ trang web WordPress, cập nhật mật khẩu ít nhất hàng tháng. Điều này đảm bảo hacker nào có thể có mật khẩu không dùng được, và cũng đăng xuất bạn khỏi tài khoản trên mọi thiết bị. Dù hơi bất tiện, nó đảm bảo bạn kiểm soát truy cập trang web.
Kiểm tra vai trò và đặc quyền người dùng
Tài khoản người dùng trên trang web WordPress quan trọng như tài khoản admin. Nếu hacker truy cập bất kỳ tài khoản nào, họ có thể lây nhiễm trang web, nâng cấp đặc quyền, thậm chí khóa bạn khỏi trang web.
Đảm bảo mọi người dùng chỉ có đặc quyền cần thiết, và tài khoản cũ bị xóa. Cũng kiểm tra nếu đặc quyền ai đó được leo thang không经你授权, có thể là dấu hiệu mã độc.
Chặn IP độc hại
Chặn hoặc hạn chế IP độc hại làm cuộc sống dễ dàng hơn. Nếu bị hack, bạn có thể truy vết IP xảy ra, và đơn giản chặn nó. Điều này ngăn ai có IP đó truy cập trang web. Phương pháp này dùng chống hacker, dừng bot hoặc troll, và giữ người không được phép ra ngoài. Nếu bạn dùng tường lửa, nó sẽ tự động chặn IP độc hại.
Bạn cũng có thể chặn toàn khu vực địa lý, nếu bạn trải qua tấn công lặp lại từ khu vực đó.
Kiểm tra sao lưu
Nếu xấu nhất xảy ra và trang web WordPress sập, bạn có thể dựa vào sao lưu để làm nó chạy lại. Nhưng bạn cần chắc chắn sao lưu cũng an toàn. Trong trường hợp sao lưu đã bị hack, khôi phục sẽ vô nghĩa. Tương tự, bạn cũng cần kiểm tra xem chúng có hoạt động, không thì bạn sẽ khôi phục trang web hỏng. Bạn có thể kiểm tra sao lưu dễ dàng nếu dùng BlogVault, và đảm bảo chúng đáng tin cậy.
Cập nhật muối WordPress
WordPress dùng muối như một phần quy trình mã hóa. Muối là chuỗi ký tự ngẫu nhiên thêm vào mật khẩu trước khi mã hóa. Chuỗi kết quả là hash, và đó là thứ lưu trong cơ sở dữ liệu. Cách đó, nếu hacker lấy được mật khẩu hash từ cơ sở dữ liệu, VÀ giải mã chúng, họ vẫn không biết phần nào là mật khẩu thực và phần nào là muối. Cách duy nhất họ biết là nếu họ truy cập được muối và khóa bảo mật trong file config.
Điều này tương tự cách mật khẩu lưu trong cookie trình duyệt. Lý do bạn ở đăng nhập trên bất kỳ trang web là thông tin phiên lưu trong cookie. Nhưng nếu mật khẩu văn bản thường lưu đó, nó nguy hiểm. Vì vậy WordPress lưu phiên bản đã muối và hash. Có quyền truy cập muối không nghĩa là bạn giải mã hash, nhưng nó giảm mức độ bảo mật. Do đó, quan trọng là cập nhật muối WordPress định kỳ.
Cho bảo mật dài hạn
Kiểm tra SSL
SSL là giao thức bảo mật được thiết kế để mã hóa mọi giao tiếp đến và từ server trang web. Điều này ngăn kẻ tấn công truy cập, đọc, hoặc thay đổi bất kỳ thông tin nào đang truyền.
Thường, bạn bảo mật trang web với SSL khi lấy tên miền hoặc gói hosting. Tuy nhiên, chứng chỉ SSL hết hạn khoảng 2 năm, và bạn cần đảm bảo gia hạn sớm nhất. Điều này quan trọng gấp đôi nếu người dùng thực hiện giao dịch trên trang web, vì bất kỳ vi phạm bảo mật nào có thể dẫn đến rò rỉ chi tiết thẻ tín dụng hoặc tài khoản ngân hàng.
Kiểm tra gói hosting
Nếu bạn quên gia hạn gói hosting đúng hạn, tài khoản WordPress sẽ bị treo. Điều này gây nhiều vấn đề. Lượng truy cập trang web sẽ giảm, bạn mất khách hàng, và thậm chí có thể mất dữ liệu. Kiểm tra dịch vụ hosting thường xuyên cũng cho phép phân tích lưu lượng và sử dụng server. Sử dụng server quá cao là triệu chứng phổ biến của tấn công brute force, và bắt sớm tấn công như vậy có cơ hội tốt ngăn chặn. Khi được cảnh báo sớm về tấn công brute force, bạn có thể hành động và bảo mật trang web trước khi hacker truy cập.
Biện pháp một lần cho bảo mật hoàn chỉnh
Mặc dù bảo mật WordPress cần xem xét liên tục, có biện pháp bạn có thể làm một lần và không phải cập nhật liên tục.
Đầu tư tường lửa mạnh
Tường lửa bảo vệ trang web WordPress bằng cách lọc lưu lượng độc hại, và chặn hầu hết tấn công trước khi chúng lây nhiễm trang web. Có vài loại tường lửa, như tường lửa ứng dụng web, tường lửa mạng, hoặc tường lửa đám mây. Tường lửa ứng dụng web mạnh như MalCare cho phép lọc lưu lượng trang web, và chặn người truy cập bằng số lần đăng nhập hoặc vị trí địa lý.
Triển khai xác thực HTTP
Xác thực HTTP là giao thức cho phép truy cập tài nguyên web chỉ cho những người được phép. Xác thực HTTP hạn chế truy cập bằng cách yêu cầu tên người dùng và mật khẩu khi trang web nhất định được yêu cầu. Rõ ràng, bạn không thể làm cho toàn bộ trang web, nhưng triển khai cho bảng điều khiển admin hoặc trang đăng nhập có thể giảm đáng kể số tấn công bot.
Sử dụng Xác Thực Hai Yếu Tố
Xác thực hai yếu tố là phương pháp yêu cầu người dùng trình bày 2 khóa riêng biệt để truy cập tài khoản. Ví dụ, nếu bạn truy cập email, thường cần tên người dùng và mật khẩu, nhưng khi triển khai xác thực hai yếu tố, bạn cũng phải cung cấp khóa tạo thời gian thực như OTP hoặc PIN. Điều này giảm số lần đăng nhập và không làm quá tải server trang web bằng yêu cầu đăng nhập. Nó cũng bảo vệ trang web chống tấn công brute force. Bạn có thể dùng plugin như 2FA để bật xác thực hai yếu tố cho trang web.
Giới hạn lần đăng nhập
Chúng tôi đã nói về việc giới hạn lần đăng nhập. WordPress, mặc định, cho phép đăng nhập không giới hạn, và cơ hội chín cho hacker thử truy cập tài khoản WordPress bằng tấn công brute force. Cách dễ nhất giới hạn lần đăng nhập là dùng plugin bảo mật như MalCare, hoặc thêm code tùy chỉnh vào file function.php.
Vô hiệu hóa XML-RPC
Tương tự WP REST API, XML-RPC là tính năng WordPress cho phép xuất bản nội dung từ xa. Nó hữu ích nếu bạn dùng app WordPress hoặc cần bật trackback và pingback nhưng ngược lại, có thể bị hacker khai thác để truy cập trang web qua brute force. Giải pháp dễ nhất là vô hiệu hóa nó bằng plugin hoặc thủ công.
Vô hiệu hóa duyệt thư mục
Khi server không tìm thấy file index cho trang web, nó hiển thị chỉ mục nội dung thư mục. Nếu hacker truy cập thông tin này, họ có thể kiểm tra có file nào dễ bị tổn thương trên trang web. Điều này mở ra rủi ro bảo mật lớn.
Để tránh, bạn có thể vô hiệu hóa duyệt thư mục bằng cách thêm dòng code vào file .htaccess. Làm theo các bước để vô hiệu hóa duyệt thư mục trên trang web WordPress.
- Tải file .htaccess trên trang web qua FTP client.
- Mở file và thêm code sau vào cuối file:
Options All -Indexes
- Lưu file, và tải lên lại. Bạn phải xóa file gốc từ trang web trước.
Hạn chế quyền truy cập file
Quyền truy cập file trên trang web quyết định ai truy cập được phần nào và ai có thể sửa đổi. Thường, host cấu hình tất cả thông tin này cho bạn. Nhưng vẫn là thói quen tốt hiểu quyền truy cập file và đảm bảo cấu hình tối ưu.
Nếu bạn muốn hiểu cách quyền truy cập file hoạt động và cách tối ưu cho bảo mật trang web, xem hướng dẫn chi tiết và dễ hiểu cho người mới.
Ẩn file wp-config
File wp-config trên trang web đầy thông tin nhạy cảm như mật khẩu, khóa, và muối. Nếu hacker truy cập file, giống như trải thảm đỏ cho họ. File wp-config nằm trong thư mục public_html mặc định, nên hacker biết đâu tìm. Nhưng bạn có thể thay đổi vị trí file, và nó vẫn hoạt động tốt, trong khi ẩn hiệu quả thông tin nhạy cảm.
Vô hiệu hóa thực thi PHP trong thư mục cụ thể
Hacker có thể tải file PHP lên trang web ngụy trang file core WordPress và truy cập trang web. Một số thư mục như wp-uploads không nên có file PHP. Làm sao trong trường hợp này?
Bạn có thể vô hiệu hóa thực thi PHP trong các thư mục này để ngay cả khi hacker lọt vào file này qua backdoor, họ không truy cập được trang web.

Tại sao bảo mật trang web quan trọng
WordPress là nền tảng an toàn, nhưng rất phổ biến và thu hút mọi loại sự chú ý. Một số trong đó ác ý. Để chắc chắn hacker không truy cập trang web, bạn cần đảm bảo bảo mật trang web cập nhật, hoặc bạn có thể đối mặt hậu quả khủng khiếp như:
- Mất khách hàng
- Mất dữ liệu
- Rò rỉ thông tin đăng nhập riêng tư
- Mất doanh thu
- Vấn đề pháp lý
- Đánh vào uy tín thương hiệu
- Mất niềm tin
Suy nghĩ cuối cùng
Bảo mật WordPress không phải bí ẩn. Nếu bạn thực hiện vài bước bảo mật trang web, bạn sẽ đẩy lùi tấn công và mã độc, và tránh thiệt hại. Chúng tôi hy vọng danh sách kiểm tra bảo mật WordPress này giúp bạn siết chặt biện pháp bảo mật.
Nếu bạn muốn giải pháp không rắc rối không làm giảm bảo mật, MalCare là lựa chọn duy nhất. Với quét tự động, tường lửa nâng cao, và dọn dẹp một cú nhấp, MalCare là giải pháp 360 độ bảo vệ trang web.
Câu hỏi thường gặp
Làm sao bảo mật trang web WordPress?
Cách dễ nhất bảo mật trang web WordPress là cài plugin bảo mật như MalCare. MalCare quét trang web hàng ngày đảm bảo an toàn, và bảo vệ với tường lửa nâng cao. Cũng cung cấp dọn dẹp một cú nhấp nếu có hack.
WordPress có vấn đề bảo mật không?
WordPress là nền tảng an toàn dùng bởi hơn nửa trang web trên internet. Tuy nhiên, chính sự phổ biến này thu hút hacker. Bạn có thể bảo mật trang web WordPress với plugin bảo mật để đảm bảo an toàn khỏi các yếu tố này.
Làm sao bảo mật trang web WordPress không dùng plugin?
Nếu bạn muốn bảo mật trang web không dùng plugin, bạn cần thực hiện vài kiểm tra bảo mật thường xuyên. Bạn phải quét trang web, sao lưu, tìm hành vi đáng ngờ trong nhật ký hoạt động, và dọn dẹp thủ công mã độc bạn phát hiện. Danh sách cách hacker xâm nhập trang web vô tận, và cách duy nhất bảo mật trang web không phải luôn cảnh giác là dùng plugin bảo mật.