
Nhiều hack xảy ra do lý do hoàn toàn có thể ngăn chặn: không cập nhật kịp thời, mật khẩu không an toàn, v.v.
Chúng tôi biết điều này như thế nào? Chúng tôi đã giúp 25.000+ trang web bị hack và có kinh nghiệm đáng kể về bảo mật website.
Trong hướng dẫn thiết yếu về bảo mật website này, chúng tôi sẽ chỉ cho bạn cách bảo mật trang web:
- Dù… bạn mới với bảo mật web và không hiểu hoàn toàn ý nghĩa của nó;
- Dù… bạn đã thử và thất bại trong việc bảo mật trang web trước đây;
- Dù… bạn bị choáng ngợp và không biết bắt đầu từ đâu;
- Dù… bạn từng nghĩ, "Tôi không thể chống lại tin tặc — vậy tại sao còn thử?"
Nhưng quan trọng hơn, chúng tôi sẽ nói về cách tư duy về bảo mật website. Cách này trang bị cho bạn để đưa ra quyết định đúng đắn cho trang web.
TL;DR: Cách dễ dàng nhất bảo mật trang web là cài plugin bảo mật. Hoàn hảo cho người không có thời gian lo bảo mật. Chỉ cài đặt và quên đi. Nhưng nếu bạn có thời gian và năng lực, chúng tôi mạnh mẽ khuyến khích đọc và triển khai các biện pháp này.
Bảo mật website là gì?
Mặc dù bạn đang thực hiện các bước bảo mật trang web, quan trọng là nhận ra rằng bảo mật website là một quy trình liên tục. Tin tặc là những người sáng tạo, do đó mối đe dọa liên tục tiến hóa.
Bạn sẽ thấy trong bài viết này rằng một plugin bảo mật tốt sẽ làm phần lớn công việc nặng nhọc về mã độc, nhưng sự thận trọng và cảnh giác mới là chìa khóa chốt chặn bảo mật website.
Cách bảo mật trang web khỏi tin tặc? (Các bước hành động)
Để có kế hoạch hành động bảo mật trang web, bước đầu là hiểu trang web bị hack như thế nào. Theo nghiên cứu của chúng tôi, trang web bị hack chủ yếu qua 3 phương pháp:
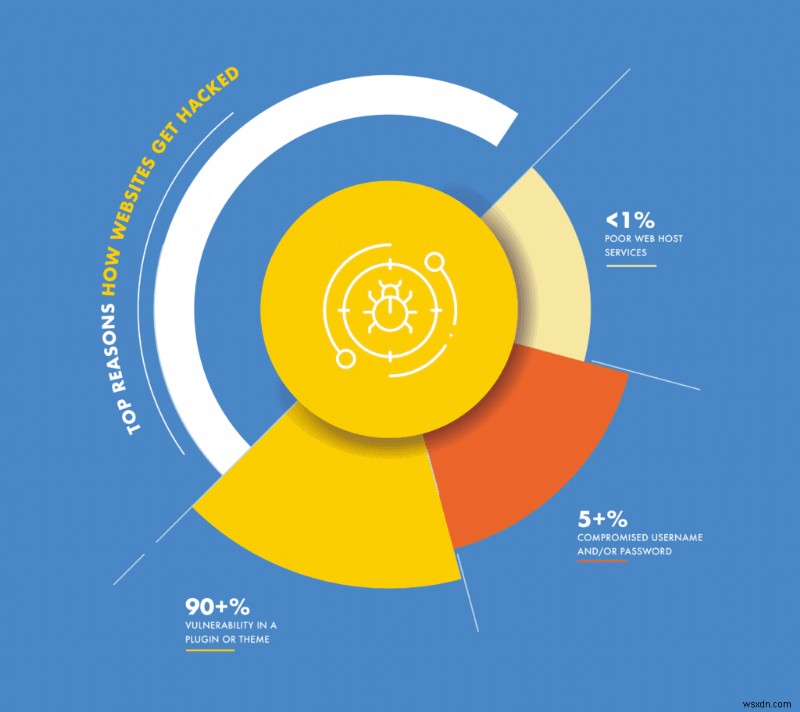
- 90%+ → Lỗ hổng trong plugin hoặc theme
- 5%+ → Tên người dùng và/hoặc mật khẩu bị xâm phạm
- <1% → Dịch vụ web host kém
Phân bố này nên thành cơ sở cho cách bạn lên kế hoạch bảo mật website, và nơi phân bổ nhiều thời gian và nguồn lực nhất.
1. Bảo vệ trang web khỏi lỗ hổng
Tin tặc luôn tìm kiếm trang web dễ bị tổn thương. Không quan trọng trang web lớn hay nhỏ. Họ có nhiều lợi ích từ việc hack bất kỳ trang web nào. Theo kinh nghiệm của chúng tôi, hơn 90% tất cả hack xảy ra vì tin tặc đã xác định lỗ hổng và khai thác nó.
Hãy nhìn sâu hơn vào lỗ hổng là gì. Điều này then chốt để bạn hình thành chiến lược bảo mật website một cách có tâm.
Lỗ hổng chính xác là gì?
Trang web của bạn gồm 3 thành phần chính: WordPress, plugin và theme. Tất cả về cơ bản là phần mềm, và như mọi phần mềm, chúng chứa bug khiến chúng hoạt động sai đôi khi.
Bug có thể có nhiều hậu quả: một số làm trang web chậm, hoặc báo lỗi khi ai đó truy cập. Những thứ này khó chịu và gây vấn đề, nhưng bug nghiêm trọng hơn cho phép người dùng trái phép (tin tặc) truy cập trang web. Loại bug này gọi là lỗ hổng.
Các loại lỗ hổng
Lỗ hổng có thể tóm gọn, như đoạn trước, là bug trong mã. Tuy nhiên có một vài loại cụ thể xuất hiện thường xuyên hơn:
- Phần mềm cũ: Quan trọng là cập nhật core, plugin và theme.
- Quản lý vai trò người dùng kém: Đừng cấp quyền admin đầy đủ cho mọi người dùng.
- Đầu vào không được làm sạch: Trường nhập cần kiểm tra đầu vào trước khi lưu trữ và/hoặc thực thi.
Các cuộc hack có thể trên trang web không an toàn
Lỗ hổng gắn liền với loại tấn công chúng cho phép, và thường được nói đến thay cho nhau. Các cuộc tấn công phổ biến nhất mà WordPress gặp phải là:
- Chèn mã (Code injections): mã độc được chèn qua trường nhập và được thực thi bởi mã trang web hoặc cơ sở dữ liệu. Một biến thể thường thấy là SQL injection, đặc biệt nghiêm trọng cho ứng dụng dựa trên cơ sở dữ liệu như WordPress
- Tấn công Cross-site scripting (XSS): Loại lỗ hổng này đánh cắp cookie người dùng để mạo danh họ, thậm chí chiếm đoạt phiên. Quyền truy cập của người dùng bị tấn công sau đó được dùng để tấn công trang web của bạn
- Tấn công Brute force: Như tên gọi, không có sự khéo léo trong loại tấn công này. Tin tặc ném trang đăng nhập với tổ hợp tên người dùng và mật khẩu để tìm ra cái đúng.
- SEO spam: Tất cả spam đều nghiêm trọng, nhưng tấn công này đau nhất ở chỗ làm tổn thương SEO. Chủ trang web dành nguồn lực cho SEO, chỉ để tin tặc lợi dụng bằng cách chèn pop-up và liên kết đến hàng hóa bất hợp pháp. Tấn công SEO spam cũng khó phát hiện, và thường trang web chịu tác hại trước khi nhận ra bị nhiễm.
- Tấn công Phishing: Trong các tấn công này, tin tặc cố mạo danh thực thể hợp pháp để lừa người dùng tự nguyện cung cấp thông tin. Phishing hoạt động kết hợp qua email và trang web bị hack để lấy thông tin đăng nhập.
Hiệu ứng của lỗ hổng là gì?
Plugin và theme được cài trên hàng nghìn trang web, do đó hiệu ứng của một lỗ hổng bị phóng to rất nhiều.
Nhà phát triển plugin và theme có trách nhiệm nỗ lực vá các lỗ hổng bảo mật trong sản phẩm bằng cách phát hành cập nhật. Đây thực sự là lý do chính chúng tôi khuyến nghị chọn plugin premium khi có thể. Việc bảo dưỡng phần mềm định kỳ không thể nhấn mạnh đủ trong chiến lược bảo mật website.
Tuyệt vời, bug đã được vá. Chúng ta an toàn rồi, phải không? Thực ra, chưa hẳn. Thời điểm phát hiện lỗ hổng là thời điểm nguy hiểm cho chủ trang web.
Điều gì xảy ra khi lỗ hổng được phát hiện?
Lỗ hổng thường được phát hiện bởi nhà nghiên cứu bảo mật. Họ tiết lộ phát hiện cho nhà phát triển plugin hoặc theme. Như đã nói, nhà phát triển có trách nhiệm sẽ đua nhau khắc phục và phát hành cập nhật.
Khi lỗ hổng được khắc phục, nhà nghiên cứu bảo mật sẽ công bố phát hiện. Nhà phát triển đã phát hành bản vá, nên trang web an toàn, phải không?
Chưa hẳn.
Tin tặc cũng đọc về lỗ hổng, và tìm trang web chưa cập nhật phiên bản. Lỗ hổng công khai thu hút tin tặc mới (còn gọi là script kiddies) vì giờ họ có thể khai thác trang web không tốn công. Họ biết chính xác mục tiêu ở đâu.
Bạn cần làm gì để bảo mật trang web khỏi lỗ hổng
Bây giờ chúng ta nói về các bước cụ thể để đảm bảo bảo mật website và bảo vệ trang web khỏi tin tặc. Các bước này có vẻ đơn giản, tuy nhiên là cách mạnh mẽ để giữ trang web an toàn.
1. Sao lưu (Backup)
Sao lưu là phần bị đánh giá thấp nhất trong chiến lược bảo mật. Chúng tôi không thể nhấn mạnh đủ tầm quan trọng của sao lưu định kỳ. Chúng là lưới an toàn, thứ duy nhất bạn có thể dựa vào khi mọi thứ đi sai. Sao lưu giúp bạn đứng dậy nhanh chóng.
Tuy nhiên, không phải plugin sao lưu nào cũng ngang nhau. Nhiều thất bại khi bạn cần nhất: lúc khôi phục. Có một số yếu tố để chọn plugin đúng. Giữ các tiêu chí này trong đầu, chúng tôi đã xem xét các plugin sao lưu WordPress hàng đầu.
2. Cập nhật plugin và theme thường xuyên
Điều này nghe rất hiển nhiên, đặc biệt nếu bạn đọc phần trước về tầm quan trọng của cập nhật. Tuy nhiên, rất dễ bỏ qua thông báo đỏ trên bảng điều khiển, để làm việc gấp hơn.
Vì vậy, chúng tôi nhắc lại. Nhà phát triển plugin và theme phát hành cập nhật với bản sửa lỗi bảo mật. Ngay cả khi bạn chọn trì hoãn cài cập nhật (nhưng đừng làm vậy), hãy làm sau khi đọc ghi chú phát hành.
3. Chọn plugin và theme chất lượng tốt
Đến lúc này, chúng tôi đã minh họa rõ ràng plugin và theme trung tâm như thế nào đối với trang web. Mặc dù không likely có phần mềm nào hoàn toàn không lỗ hổng, có yếu tố then chốt để nhớ khi chọn plugin và theme phù hợp:
- Plugin có được cập nhật thường xuyên không: Plugin hoặc theme được duy trì liên tục bởi nhà phát triển có khả năng cao nhận bản vá bảo mật nếu lỗ hổng được phát hiện.
- Plugin có phổ biến không: Đây là con dao hai lưỡi. Plugin phổ biến với hàng triệu cài đặt sẽ thành mục tiêu của tin tặc. Nhưng các plugin này cũng xu hướng an toàn hơn vì nhiều người theo dõi hơn.
- Có phải plugin premium không: Plugin trả phí hỗ trợ công việc của nhà phát triển, do đó ít bị bỏ rơi hơn plugin miễn phí. Không nói phần mềm mã nguồn mở không bao giờ an toàn, nhưng với sản phẩm premium bạn trả tiền cho hỗ trợ khách hàng và chất lượng sản phẩm.
- KHÔNG BAO GIỜ cài plugin và theme nulled: Phần mềm premium miễn phí gây vấn đề nhiều cấp độ. Phần mềm nulled thường có mã độc hoặc backdoor cho phép tin tặc truy cập trang web sau khi cài đặt.
4. Sử dụng tường lửa
Không có cách tuyệt đối ngăn chặn tin tặc hoặc bot chúng thiết kế tấn công trang web như của bạn. Tuy nhiên chúng ta có thể giảm xác suất đáng kể bằng cách cài tường lửa.
Dưới đây là danh sách tường lửa WordPress tốt nhất để lựa chọn.
2. Bảo vệ tên người dùng và mật khẩu
Chúng tôi thấy khoảng 5% trang web bị hack dễ bị tấn công vì mật khẩu yếu. Con số này có vẻ nhỏ so với hoạt động độc hại rõ ràng, nhưng vẫn đủ đáng để đòi hỏi sự chú ý.
Mất mật khẩu admin của trang web giống như mất chìa khóa nhà hoặc xe. Với chìa khóa, kẻ trộm có kiểm soát hoàn toàn tài sản quý giá. Tương tự, với mật khẩu, tin tặc có truy cập hoàn toàn vào trang web. Lúc này, ngay cả tường lửa hay plugin bảo mật cũng không ngăn chặn tin tặc gây hại.
Nhu cầu mật khẩu mạnh luôn được đề xuất mạnh mẽ, nhưng do khó khăn liên quan, nó thường bị người dùng trang web bỏ qua.
Trước khi đi vào cơ chế có thông tin đăng nhập mạnh, hãy giải đáp một số câu hỏi thường gặp về chúng.
Làm sao có thể đánh cắp mật khẩu?
Câu trả lời có thể khiến bạn ngạc nhiên: tin tặc cố gắng đoán mật khẩu. Chúng tôi không có nghĩa là họ thử mật khẩu thủ công, mà có bot làm việc đó. Đây còn gọi là tấn công brute force, hoặc nếu bot đoán từ, là tấn công từ điển.
Các tấn công này hiệu quả vì một số lý do:
- Mật khẩu dễ đoán: từ phổ biến, từ ngắn, chính từ 'password' dưới các hoán vị khác nhau
- Dữ liệu từ hack trước: có lý do tại sao người ta khuyên dùng mật khẩu khác nhau cho dịch vụ và trang web khác nhau
Cách bảo vệ khỏi đánh cắp mật khẩu
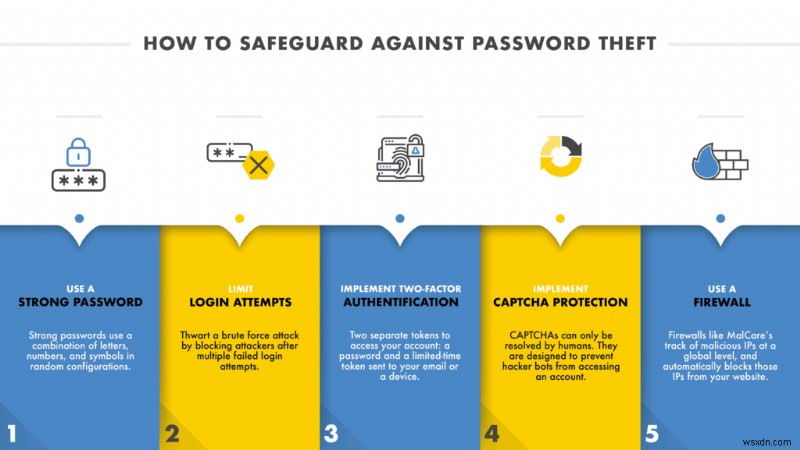
1. Dùng mật khẩu mạnh
Mật khẩu mạnh dùng tổ hợp chữ cái, số và ký hiệu theo cấu hình ngẫu nhiên, vì chúng khó bẻ khóa. Có thể mất nhiều năm để bot tin tặc tìm ra cái đúng.
Bạn có thể tự tạo mật khẩu mạnh, hoặc dùng trình tạo mật khẩu. Sau đó dùng plugin để bắt buộc mật khẩu mạnh.
Mật khẩu mạnh, khó bẻ khóa có thể khó nhớ, nên chúng tôi khuyến nghị dùng trình quản lý mật khẩu như LastPass.
2. Giới hạn lần đăng nhập
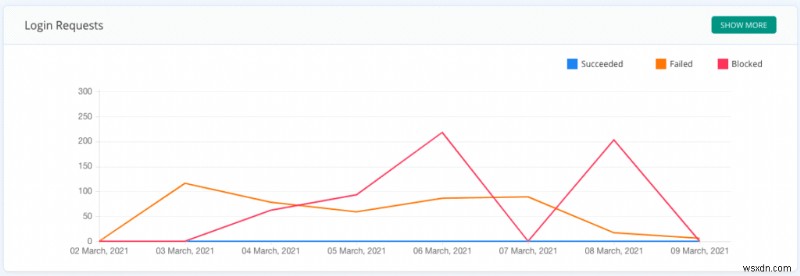
Cách tốt để chống brute force là chặn kẻ tấn công sau nhiều lần đăng nhập thất bại. Cơ chế này hiệu quả, vì loại tấn công này gồm bot tin tặc thử liên tục mật khẩu khác nhau.
Tường lửa MalCare tích hợp sẵn tính năng này. Giới hạn lần đăng nhập là cách hiệu quả cao bảo mật trang web mà không nhiều mặt trái.

Nếu người dùng hợp pháp vô tình bị chặn, họ có thể nhấp qua liên kết để giải captcha xác nhận họ là con người.
3. Triển khai xác thực hai yếu tố (2FA)
Một số dịch vụ dùng xác thực hai yếu tố trong quá trình đăng nhập, về cơ bản nghĩa là bạn cần hai (lý tưởng là tách biệt) token để truy cập tài khoản. Phổ biến nhất là tổ hợp mật khẩu và token giới hạn thời gian như mã PIN hoặc mã QR gửi đến email hoặc thiết bị.
Có một số plugin triển khai 2FA, và chúng khác nhau tùy dịch vụ cung cấp. 2FA cũng tích hợp trong bộ bảo mật MalCare.
4. Triển khai bảo vệ CAPTCHA
CAPTCHA chỉ có thể được giải quyết bởi con người. Chúng được thiết kế để ngăn bot tin tặc truy cập tài khoản. Bạn có thể dùng nó bảo vệ trang web.
Dưới đây là bài viết hay của Kinsta giúp bạn bắt đầu.
5. Sử dụng tường lửa
Một số tường lửa bảo mật website như của MalCare cũng theo dõi IP độc hại ở cấp toàn cầu. Tường lửa học từ tất cả trang web cài plugin. Sau đó tự động chặn IP xấu ngay cả trước khi chúng cố bẻ khóa mật khẩu. Điều này, kết hợp với giới hạn lần đăng nhập, có thể bảo vệ trang web khỏi tin tặc cố gắng xâm nhập bằng lực.
3. Chọn nhà cung cấp hosting tốt
Có xu hướng đổ lỗi cho web host khi trang web có vấn đề. Mặc dù web host chịu trách nhiệm nhiều khía cạnh của trang web, họ hiếm khi bị lỗi khi trang web bị hack.
Thực tế, thường ngược lại, web host cải thiện bảo mật website.
Tất nhiên, có một số web host đóng vai trò trong việc xâm phạm trang web trên máy chủ của họ. Điều này hiếm xảy ra, nhưng khi xảy ra, đó là sự cố lớn xâm phạm hàng nghìn trang web.
4. Cài đặt chứng chỉ SSL
Secure Sockets Layer, thường gọi là SSL, là giao thức bảo mật mã hóa mọi truyền thông đến và từ trang web. Khi cài đặt, nó xuất hiện dưới dạng ổ khóa ở đầu URL trang web.
Lợi ích của chứng chỉ SSL như sau:
- Tất cả dữ liệu truyền đến và từ trang web được mã hóa
- Là huy hiệu tin cậy cho trang web. Thực tế, hầu hết trình duyệt sẽ gắn cờ trang không có SSL là 'Không an toàn' trên thanh địa chỉ.
- Google thích trang web có chứng chỉ SSL và thậm chí thưởng cho họ xếp hạng cao hơn.
Dễ dàng cài đặt chứng chỉ SSL trên trang web. Nó gần như không tốn thời gian, và hoàn toàn đáng công sức.
Thực hành bảo mật website tốt
Như đã nói ở đầu, bảo mật website là thực hành liên tục. Phần này liệt kê các thực hành tốt để đào tạo vào chiến lược bảo mật tổng thể. Khi bạn quen làm vậy, khoản đầu tư nhỏ về thời gian và công sức sẽ trả lại nhiều lần với trang web an toàn.
1. Thay đổi mật khẩu thường xuyên
Chúng tôi hiểu việc đặt mật khẩu khó đoán là khó khăn, đặc biệt vì chúng thường đồng nghĩa với khó nhớ. Chúng tôi cũng hình dung sự chán nản khi được yêu cầu đổi mật khẩu tuyệt vời này thường xuyên.
Lý do là mật khẩu là điểm yếu nhất trong bảo mật; đặc biệt nếu bạn dùng cùng mật khẩu cho nhiều tài khoản. Ngay cả khi một trang web bị xâm phạm, bạn có thể an toàn giả định tất cả tài khoản của bạn có nguy cơ bị xâm phạm. Có tin tức về xâm phạm dữ liệu mỗi vài tuần — và đó chỉ là những vụ được báo. Điều để nhớ.
"Thường xuyên" cũng có ý nghĩa khác nhau với người khác. Một số tổ chức tài chính như ngân hàng bắt buộc đổi mật khẩu 90 ngày. Dùng trình quản lý mật khẩu là con đường tiến tới.
2. Xem xét người dùng trang web + theo dõi admin mới
Tin tặc thường để lại tài khoản admin để sau này truy cập lại trang web. Do đó, xem xét tài khoản admin định kỳ cải thiện bảo mật website.
Thứ hai, người cộng tác trang web có thể thay đổi. Nếu người dùng không còn cần truy cập, tốt nhất là xóa quyền truy cập. Lý do hai mặt: bạn không muốn họ tiếp tục thay đổi trang web; tài khoản không hoạt động có thể bị tin tặc xâm phạm.
Theo thời gian, khi xây dựng trang web với nội dung và thiết kế mới, chúng ta thêm người dùng mới. Chúng ta nên xem xét người dùng này định kỳ. Bạn có thể tuân thủ thực hành bảo mật tốt, nhưng người dùng khác bị xâm phạm sẽ khiến trang web bị ảnh hưởng.
Khi thêm người dùng, chỉ cấp mức truy cập cần thiết. Ví dụ, nếu ai đó chỉ viết bài, đừng cấp quyền admin.
3. Thiết lập nhật ký hoạt động trên trang web
Chúng tôi rất ủng hộ việc có nhật ký hoạt động cho trang web. Nó đã cứu chúng tôi nhiều lần.
Tin tặc không dùng API lõi WordPress để sửa đổi trang web, do đó nhiều thay đổi họ làm sẽ không phản ánh trong nhật ký hoạt động. Tuy nhiên, họ có thể để lại dấu vết, như tạo tài khoản admin cho mình truy cập trang web. Những hành động bất ngờ này giúp phát hiện hack.
Ngược lại, nếu thay đổi do người cộng tác làm, nhật ký hoạt động giúp tránh hoảng loạn không cần thiết khi thấy thay đổi trên trang web.
4. Chặn PHP trong thư mục Uploads
Toàn bộ một loại lỗ hổng (Thực thi mã từ xa, chính xác) cho phép tin tặc tải file PHP độc hại lên thư mục Uploads. Tin tặc sau đó dùng nó thực thi bất kỳ mã nào họ muốn trên trang web. Nói cách khác, họ có kiểm soát hoàn toàn trang web.
Tấn công có thể vô hiệu hóa hiệu quả nếu bạn chặn thực thi file PHP trong thư mục Uploads. Đừng lo. Chặn file PHP trong Uploads an toàn vì chúng không nên xuất hiện ở đó từ đầu. Thư mục Uploads là nơi lưu media, không phải script.
Nếu bạn dùng plugin bảo mật MalCare, bạn có thể chặn thực thi PHP trong thư mục Uploads chỉ với một cú nhấp chuột. Đối với trang web Apache/Litespeed, chúng tôi có thể thêm quy tắc vào htaccess để thực thi bảo vệ này.
Những điều cần tránh khi bảo mật trang web
Tìm kiếm nhanh trên Google sẽ cho bạn hàng nghìn mẹo và chiến lược bảo mật trang web. Một số plugin bảo mật cũng trình bày nhiều tùy chọn bảo vệ trang web khỏi bẻ khóa mật khẩu. Bảo mật trang web rất nhiều về điều bạn NÊN làm; tuy nhiên, cũng có những điều bạn NÊN TRÁNH.
Lý do khác nhau cho từng điểm, nhưng cốt lõi là phải có lợi ích bảo mật hữu hình — đặc biệt nếu bạn yêu cầu người dùng nhảy qua các vòng an ninh thêm. Ví dụ, nếu bạn áp dụng cả captcha và xác thực 2 yếu tố, đăng nhập trở nên khó khăn, với ít lợi ích thêm.
Bạn có thể cảm thấy an toàn hơn khi áp dụng tất cả tùy chọn, nhưng trong phân tích chi phí-lợi ích, chúng không đạt chuẩn.
1. Ẩn trang wp-login
Bạn sẽ thấy điều này trên nhiều diễn đàn: đổi trang wp-login thành URL tùy chỉnh. Logic là, nếu tin tặc không tìm thấy trang đăng nhập, họ không thể dùng brute force xâm nhập.
Có một vài lỗi với điều này:
- WordPress cũng cho phép đăng nhập qua XML-RPC
- Sẽ làm trang web khó dùng. Nếu bạn quên URL đặc biệt bạn tạo thay cho wp-login, khôi phục sẽ khó khăn.
- Nếu bạn dùng URL phổ biến hoặc mặc định của plugin bảo mật, tin tặc dễ đoán, vô hiệu hóa mục đích hoàn toàn.
- Ẩn trang này liên quan đến cài đặt phức tạp có thể gây tác dụng phụ không mong muốn.
Vì vậy, theo quan điểm của chúng tôi, nó không đáng công sức.
2. Chặn theo địa lý (Geo-blocking)
Một biện pháp bảo mật thường được khuyên là chặn theo địa lý. Bạn có thể không cần hoặc không mong đợi traffic hợp pháp từ một số quốc gia, và quyết định hạn chế truy cập. MalCare hỗ trợ tính năng này, nhưng chúng tôi không khuyến khích vì:
- IP cho khu vực không hoàn hảo và có thể sai sót.
- Nếu bạn vô tình chặn chính mình, khôi phục sẽ khó khăn.
- Bạn có thể chặn bot tốt như Google, làm hại trang web.
Một tường lửa tốt có thể và sẽ bảo vệ trang web khỏi bot độc hại và traffic không mong muốn. Chúng tôi đã bao gồm lợi ích tường lửa ở phần trước.
3. Bảo vệ thư mục wp-admin bằng mật khẩu
Thư mục wp-admin là một trong những thư mục quan trọng nhất trên trang web. Tự nhiên, nó thu hút nhiều sự chú ý từ tin tặc. Do đó, bảo vệ nó bằng mật khẩu có vẻ như nước đi xuất sắc, nhưng nó phản tác dụng.
Bảo vệ mật khẩu thư mục wp-admin làm hỏng chức năng AJAX trên trang WordPress. AJAX là kỹ thuật mã hóa tải phần của trang web từ máy chủ mà không thay đổi trang hiện tại.
Nếu điều này nghe như tiếng Thiên phương, về cơ bản nó có nghĩa là làm trang web động, mà không cần tải lại liên tục cho người dùng mỗi khi có thay đổi.
Hãy nghĩ về việc lướt newsfeed trên mạng xã hội. Tin tức hoặc tweet mới tải khi bạn vẫn đọc những cái đã trên màn hình, và bạn có thể làm mới newsfeed khi muốn tải nội dung mới.
4. Ẩn phiên bản WordPress
Logic đằng sau ẩn phiên bản WordPress liên quan đến cập nhật bảo mật. Nếu trang web không có phiên bản WordPress mới nhất, tin tặc có thể khai thác lỗ hổng tồn tại trong phiên bản cũ.
Tuy nhiên, ẩn phiên bản WordPress không có lợi ích gì. Có vài cách xác định phiên bản WordPress của trang web: kiểm tra mã frontend, kiểm tra RSS feed, v.v. Tất cả đều hợp pháp.
Cách chống lỗ hổng WordPress phiên bản cũ là cập nhật phiên bản lên mới nhất. Nhiều quản trị viên sợ cập nhật trang web trực tiếp làm hỏng thứ gì. Do đó, tốt nhất làm trên trang web staging trước.
Điều gì phải làm nếu trang web đã bị hack?
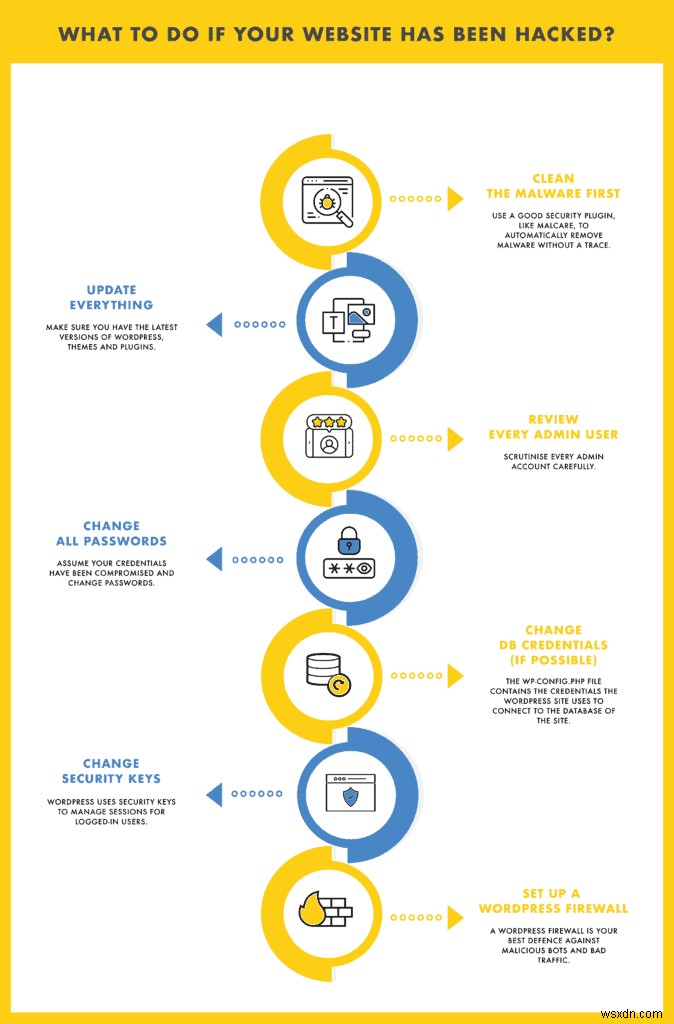
Nếu trang web của bạn gần đây bị hack, điều quan trọng hơn nữa là bạn phải cực kỳ chăm chỉ về bảo mật trang web. Nếu không làm đúng, có thể dẫn đến hack lặp lại và tình huống trở thành cơn ác mộng hoàn toàn.
- Dọn dẹp mã độc trước: Dùng plugin bảo mật tốt, như MalCare, để tự động xóa mã độc không để lại dấu vết.
- Cập nhật mọi thứ: Như đã nói, cập nhật phần mềm là sống còn. Đảm bảo bạn có phiên bản mới nhất WordPress, theme và plugin. Nếu không, rất có thể đây là lý do trang web bị hack từ đầu.
- Xem xét mọi tài khoản admin: Kiểm tra kỹ mọi tài khoản admin. Chúng tôi đã nói trong bài, nhưng tin tặc tạo tài khoản admin để truy cập lại trang web đã hack, trong trường hợp mã độc bị phát hiện.
- Đổi tất cả mật khẩu: Giả định thông tin đăng nhập đã bị xâm phạm và đổi mật khẩu. Hy vọng bạn không dùng cùng mật khẩu cho sản phẩm/dịch vụ khác, nếu không hãy đổi những mật khẩu đó nữa.
- Đổi thông tin đăng nhập DB (nếu có thể): File wp-config.php chứa thông tin đăng nhập trang web WordPress dùng để kết nối cơ sở dữ liệu. Nhiều trường hợp, truy cập cơ sở dữ liệu bị hạn chế ngay cả khi thông tin DB bị xâm phạm. Tuy nhiên, với một số host, tin tặc có thể dùng thông tin này trực tiếp sửa đổi cơ sở dữ liệu. Điều này có thể khiến trang web bị nhiễm lại.
- Đổi khóa bảo mật (security keys): WordPress dùng khóa bảo mật quản lý phiên cho người dùng đã đăng nhập. Đọc thêm về chúng và cách bảo mật trang web bằng cách đổi chúng.
- Thiết lập tường lửa WordPress: Chúng tôi đã đề cập chi tiết trong bài. Tường lửa WordPress là hàng rào tốt nhất chống bot độc hại và traffic xấu.
Kết luận
Chúng tôi bắt đầu bài viết về cách bảo mật trang web với biển báo rõ ràng: bước đầu là tư duy về bảo mật website đúng cách. Đây là quy trình liên tục. Một thực hành tiêu chuẩn tốt trong bất kỳ tổ chức nào là tiến hành kiểm tra bảo mật website định kỳ.
Cảnh quan đe dọa liên tục thay đổi, và tin tặc sẽ tìm cách sáng tạo hơn để đánh bại phòng thủ. Chuyên gia bảo mật luôn cảnh giác, và đây là bài học chính từ tất cả những gì chúng tôi học được trong nhiều năm nghiên cứu: đừng tự mãn.
Có ý kiến muốn chia sẻ? Gửi cho chúng tôi một dòng, hoặc kết nối trên mạng xã hội. Rất mong nghe ý kiến của bạn.
Câu hỏi thường gặp (FAQs)
Bảo mật website là gì?
Bảo mật website là xây dựng kế hoạch bảo vệ trang web và người dùng khỏi tin tặc và mã độc của họ. Nó liên quan đến hiểu các thành phần của trang web, cách chúng hoạt động cùng nhau và lỗ hổng chúng có.
Khi nền tảng này đã có, bạn cần xây dựng kế hoạch bảo mật toàn diện chống lại lỗ hổng. Điều này liên quan đến một loạt bước cấu hình, triển khai chính sách, và cập nhật liên tục về mối đe dọa.
Yếu tố then chốt đạt được bảo mật website là hiểu rằng nó không phải hoạt động một lần. Bảo mật tiến hóa, vì mối đe dọa tiến hóa.
Tại sao bảo mật website quan trọng?
WordPress được dùng bởi hàng triệu người, nên nó có lẽ an toàn, đúng? Có và không.
Có, vì file lõi WordPress an toàn, và ngay khi lỗ hổng được phát hiện, nó được xử lý rất nhanh.
Không, vì trang web của bạn không chỉ là lõi WordPress. Nó là sự kết hợp của plugin và theme, giúp trang web thực tế hơn, tương tác hơn và đẹp hơn. Plugin và theme mở rộng chức năng WordPress, nhưng cũng tăng cơ hội lỗ hổng. Nhà phát triển plugin và theme tốt sẽ khắc phục lỗ hổng nhanh. Tuy nhiên nguy hiểm lớn hơn đáng kể.
Để bảo vệ trang web — bao gồm thời gian, tiền bạc và nguồn lực bạn đã đầu tư — và bảo vệ người truy cập khỏi bị đánh cắp dữ liệu và danh tính, bạn cần bảo mật trang web. Nếu bạn dùng WordPress, bạn có thể xem hướng dẫn bảo mật WordPress của chúng tôi.
Cách bảo mật trang web khỏi tin tặc?
Bạn có thể thực hiện một số bước để bảo mật trang web khỏi tin tặc:
1. Giữ WordPress, plugin và theme cập nhật
2. Cài tường lửa tốt
3. Triển khai bảo vệ đăng nhập
4. Cài SSL
5. Dùng xác thực hai yếu tố cho đăng nhập
6. Xem xét vai trò người dùng định kỳ
7. Thiết lập nhật ký hoạt động