
Bài viết này bao gồm dịch vụ File storage của Oracle Cloud Infrastructure (OCI).
Tổng quan
Oracle® Storage Cloud Services cung cấp nhiều loại dịch vụ lưu trữ dựa trên yêu cầu của bạn để bạn có thể chọn dịch vụ này hơn dịch vụ khác. Yêu cầu có thể khác nhau từ:
- Persistent versus nonpersistent: Loại lưu trữ nào bạn muốn, bền vững hay không bền vững.
- Loại dữ liệu: Loại dữ liệu nào bạn muốn lưu trữ, như văn bản, database, video, audio, hình ảnh, v.v.
- Hiệu suất: Loại hiệu suất bạn tìm kiếm, như dung lượng tối đa, IOPS, throughput, v.v.
- Độ bền (Durability): Bạn cần bao nhiêu bản sao dữ liệu.
- Kết nối (Connectivity): Ứng dụng truy cập dữ liệu như thế nào, cục bộ hay qua mạng.
- Giao thức (Protocol): Loại giao thức bạn dự định dùng, như block, file, hoặc HTTPS.
Tùy thuộc vào yêu cầu của bạn, OCI có các sản phẩm sau:
- Block volume storage
- Local NVMe
- File storage
- Object storage
- Archive storage
Nguồn ảnh: https://www.youtube.com/watch?v=XXqTGF8G0dk
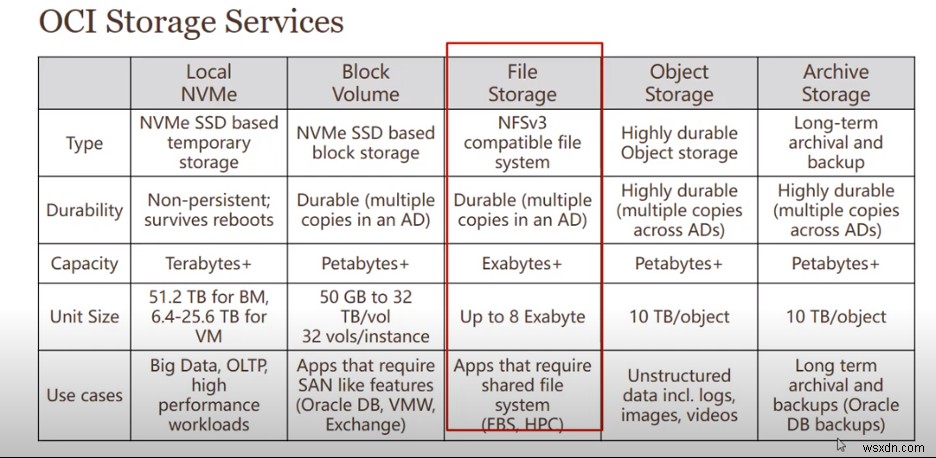
Nguồn bảng: https://www.youtube.com/watch?v=gzRXsXQJXmw
File Storage là gì?
File Storage là tập hợp phân cấp các tài liệu được tổ chức vào các thư mục có tên, bản thân các thư mục này là các file có cấu trúc. Hệ thống file phân tán (Distributed file systems) làm cho phân trông chính xác như hệ thống file cục bộ.
Dịch vụ File Storage (FSS)
Theo Tài liệu Oracle Cloud Infrastructure: "Oracle Cloud Infrastructure File Storage service cung cấp hệ thống file mạng phân tán, cấp doanh nghiệp, có khả năng mở rộng, bền vững, mở rộng quy mô lên trong đám mây mà không cần cung cấp trước (upfront provisioning). Bạn có thể kết nối với hệ thống file của dịch vụ File Storage từ bất kỳ instance bare metal, máy ảo, hoặc container nào trong Virtual Cloud Network (VCN) của bạn. Bạn cũng có thể truy cập hệ thống file từ bên ngoài VCN bằng Oracle Cloud Infrastructure FastConnect và mạng riêng ảo (VPN) bảo mật giao thức Internet Protocol (IPSec). Dịch vụ File Storage hỗ trợ giao thức Network File System phiên bản 3.0 (NFSv3). Dịch vụ hỗ trợ giao thức Network Lock Manager (NLM) cho chức năng khóa file."
Đặc điểm chính của OCI FSS:
Theo Case Study: Using OCI File Storage Service (FSS) for PeopleSoft, đặc điểm OCI FSS bao gồm:
- NFS v.3 với NLM cho POXIS
- Dịch vụ AD-local có sẵn trong tất cả region OCI
- Giá cả dự đoán được cho dung lượng lưu trữ
- Hiệu suất đàn hồi (Elastic performance) nơi throughput tăng cùng với dung lượng lưu trữ, phù hợp nhất cho workload song song
Trường hợp sử dụng cho OCI FSS bao gồm:
Case Study: Using OCI File Storage Service (FSS) for PeopleSoft đề cập đến các trường hợp sử dụng sau:
- Mở rộng theo nhu cầu cho truy cập chung và dung lượng
- Ứng dụng lift-and-shift
- Backup trên đám mây
- Lưu trữ dữ liệu có cấu trúc hoặc không có cấu trúc cho big data và analytics
- Kiểm thử và phát triển
- Big Data và analytics
- High-Performance Computing (HPC)
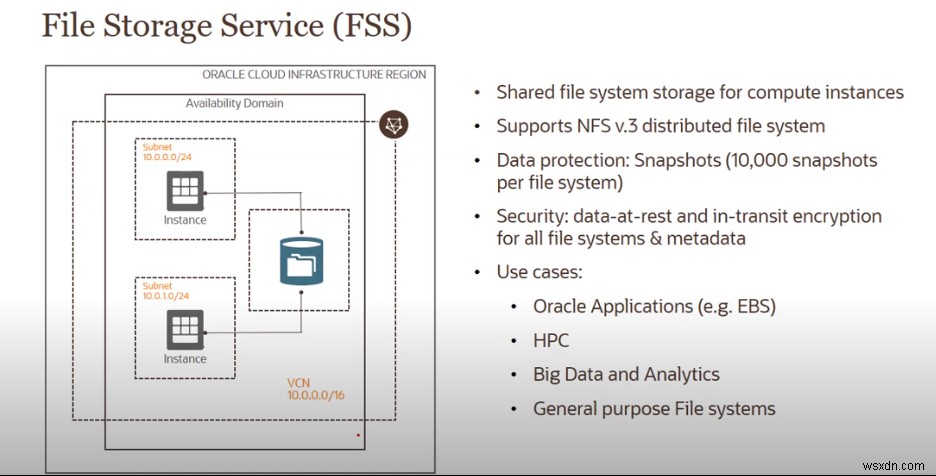
Nguồn ảnh: https://www.youtube.com/watch?v=XXqTGF8G0dk
Cách tạo FSS trong OCI
Trước khi thảo luận chi tiết tạo FSS trong OCI, bạn cần hiểu một số khái niệm quan trọng để sử dụng trong quá trình tạo FFS.
Các phần nhỏ sau đến trực tiếp từ Tài liệu Oracle Cloud Infrastructure.
VIRTUAL CLOUD NETWORK (VCN)
"Một mạng riêng tư mà bạn thiết lập trong trung tâm dữ liệu Oracle, với quy tắc tường lửa và các loại gateway giao tiếp cụ thể mà bạn có thể chọn sử dụng."
SUBNETS
"Các phân chia (subdivisions) bạn định nghĩa trong VCN (ví dụ: 10.0.0.0/24 và 10.0.1.0/24). Subnets chứa virtual network interface cards (VNICs), gắn vào các instance. Một subnet có thể trải qua một region hoặc tồn tại trong một availability domain. Một subnet bao gồm một dải địa chỉ IP liên tục không chồng chéo với các subnet khác trong VCN. Với mỗi subnet, bạn chỉ định quy tắc định tuyến và security lists áp dụng cho nó."
SECURITY RULES
"Quy tắc tường lửa ảo cho VCN của bạn. VCN của bạn đi kèm với security list mặc định, và bạn có thể thêm nhiều hơn. Các security list này cung cấp quy tắc ingress và egress chỉ định loại lưu lượng được phép vào và ra khỏi instance. Bạn có thể chọn xem quy tắc nào là stateful hay stateless. Quy tắc security list phải được thiết lập để client có thể kết nối với mount target của hệ thống file."
Mount Target
"Một mount target là endpoint NFS sống trong subnet VCN bạn chọn và cung cấp truy cập mạng cho các hệ thống file. Mount target cung cấp địa chỉ IP hoặc tên DNS được dùng cùng với một đường dẫn export duy nhất để mount hệ thống file." Một mount target đơn lẻ có thể export nhiều hệ thống file.
EXPORT
"Exports kiểm soát cách NFS client truy cập hệ thống file khi chúng kết nối với mount target. Hệ thống file được export (làm sẵn sàng) qua mount targets. Mỗi mount target duy trì một export set chứa một hoặc nhiều exports. Hệ thống file phải có ít nhất một export trong một mount target" để instance có thể mount hệ thống file.
EXPORT SET
"Tập hợp một hoặc nhiều exports kiểm soát những hệ thống file nào mount target export bằng giao thức NFSv3 và cách những hệ thống file đó được tìm thấy bằng giao thức NFS mount. Mỗi mount target có một export set. Mỗi hệ thống file liên kết với mount target có ít nhất một export trong export set."
EXPORT PATH
"Một đường dẫn được chỉ định khi export được tạo. Nó xác định duy nhất hệ thống file trong mount target, cho phép bạn liên kết đến một trăm hệ thống file với một mount target đơn lẻ. Đường dẫn này không liên quan đến bất kỳ đường dẫn nào trong chính hệ thống file, hoặc đường dẫn mount point của client."
Tổng quan thiết lập
Bạn cần tạo thiết lập như hình ảnh sau. Bạn cần tạo một virtual cloud network (VCN) trong một AD và hai subnet (public và private) dưới một VCN. Bạn dùng private subnet cho mount target và public subnet cho NFS client. Mỗi subnet có security rules và routing tables riêng để cho phép lưu lượng vào và ra.
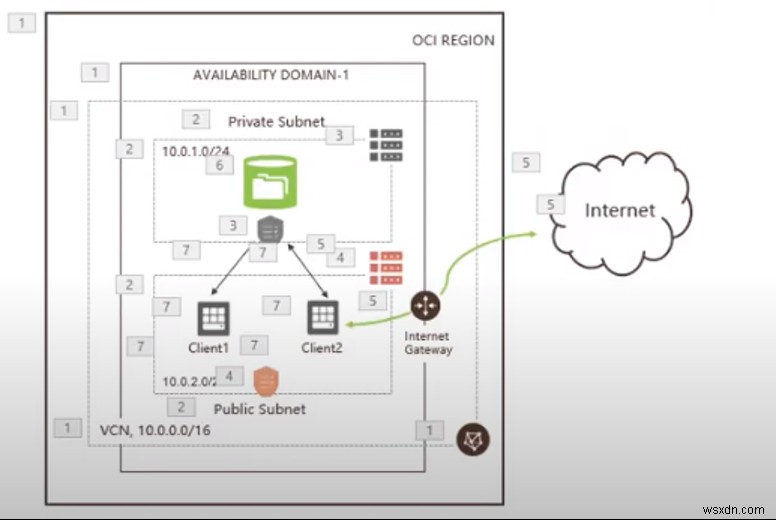
Nguồn ảnh: https://www.youtube.com/watch?v=F5Umaxw6IL8&t=319s
Các bước tạo FSS trong OCI
1: Tạo VCN
Đi đến menu > Networking > Virtual Cloud Networks.
Cung cấp tên VCN bạn muốn, chọn IP trong CIDR BLOCK, và nhấp Create virtual Cloud Network.
Bây giờ, bạn đã tạo VCN, nhưng VCN chưa có subnet hoặc Internet gateway.
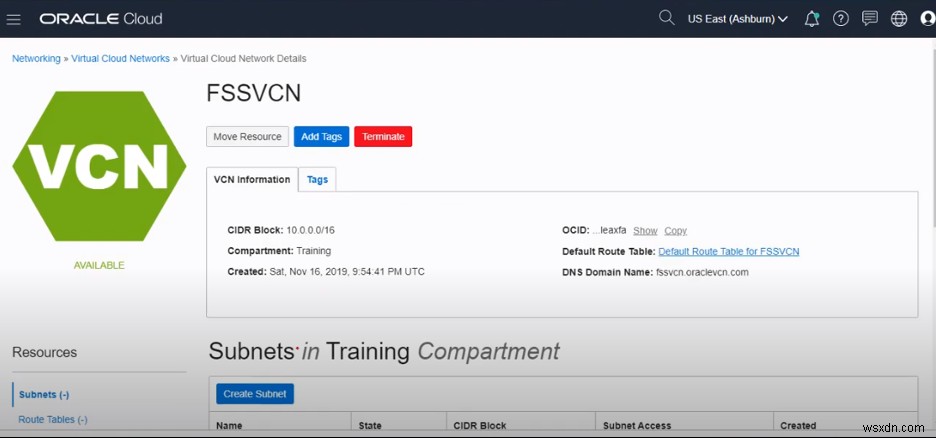
2: Tạo subnet
Tạo hai subnet, public và private.
Nhấp Create subnet, nhập các chi tiết sau, và nhấp Create Subnet.
- Tên subnet
- Địa chỉ IP của Subnet
- Tên Route Table
- Subnet Access
- Security List
3: Tạo hệ thống file
Sử dụng các bước sau để tạo hệ thống file:
Đầu tiên: Tạo file storage
Đi đến menu, nhấp File Storage rồi File Systems. Bây giờ, tạo Mount Target. Chọn VCN và SUBNET bạn tạo trước đó. Để trống phần IP addresses. Hệ thống tự động điền. Nhấp Create.
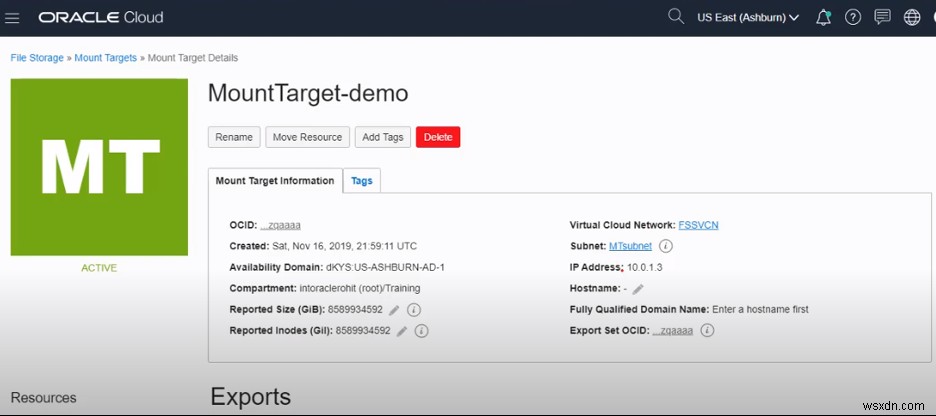
Thứ hai: Tạo file system
Để tạo file system, trên tab File System, nhấp Create File System, nhập các chi tiết sau, và nhấp Create tab:
- Tên hệ thống file bạn muốn.
- Export Path
- Thông tin Mount Target
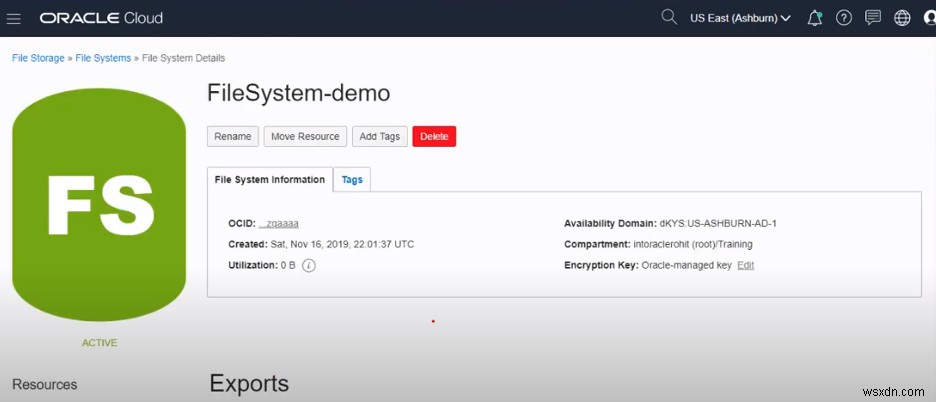
Trước khi mount hệ thống file này, bạn cần cấu hình security list bạn tạo trước đó. Nếu không làm điều này, instance của bạn không thể truy cập hệ thống file này. Bạn cần cấu hình security list để cho phép lưu lượng trên subnet mount target.
Lưu ý: Bạn có thể tạo security list riêng tư từ console và gán nó cho subnet. Bạn có thể dùng hai security list. Dùng private subnet cho mount target. Public subnet là security list mặc định, dùng cho NFS client. Bạn không cần thay đổi security list mặc định, nhưng bạn cần cấu hình quy tắc egress và ingress cho private security list như các phần sau.
Thứ ba: Thêm ingress rules
Đi đến mount target, nhấp Subnet > Security Lists, và nhấp PrivateSL > Add Ingress Rules.
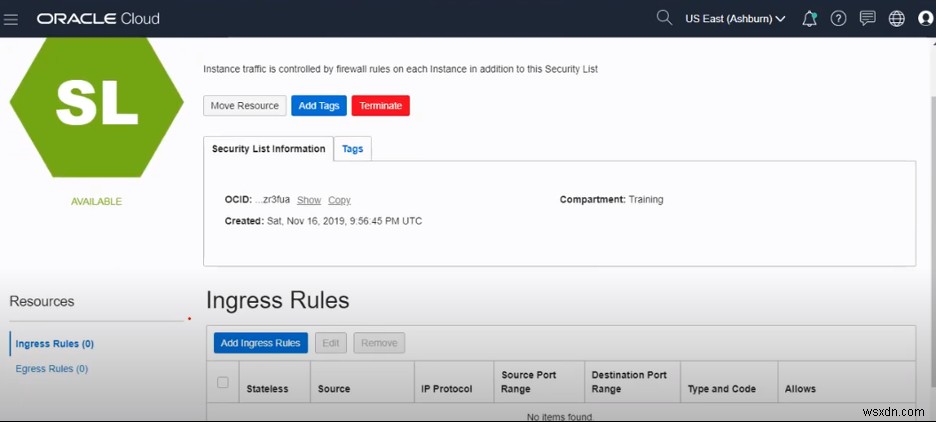
Thêm quy tắc ingress sau cho phép lưu lượng TCP:
Ingress Rule 1: Source CIDR: 10.0.0.0/16 IP Protocol: TCP Source Port Range: All Destination Port Range: 2048-2050
Ingress Rule 2: Source CIDR: 10.0.0.0/16 IP Protocol: TCP Source Port Range: All Destination Port Range: 111
Ingress Rule 3: Source CIDR: 10.0.0.0/16 IP Protocol: UDP Source Port Range: All Destination Port Range: 111
Ingress Rule 4: Source CIDR: 10.0.0.0/16 IP Protocol: UDP Source Port Range: All Destination Port Range: 2048
Thứ tư: Thêm egress rules
Bây giờ thêm quy tắc egress:
Egress Rule 1: Destination CIDR: 10.0.0.0/16 IP Protocol: TCP Destination Port Range: All Source Port Range: 2048-2050
Egress Rule 2: Destination CIDR: 10.0.0.0/16 IP Protocol: TCP Destination Port Range: All Source Port Range: 111
Egress Rule 3: Destination CIDR: 10.0.0.0/16 IP Protocol: UDP Destination Port Range: All Source Port Range: 111
Thứ năm: Gán cho private subnet
Bạn đã cấu hình private security list với ingress và egress rules gán cho Private subnet. Tiếp theo, tạo hai compute instance (FSS1 và FSS2) để kiểm tra hệ thống file bạn tạo.
Bây giờ, chuyển sang mount hệ thống file với compute instances.
Mount hệ thống file
Dưới đây là tổng quan nhanh về cách mount filesystem với NFS client:
- Khởi chạy OCI Instance từ console.
- Sử dụng giao thức NFSv3 để mount FSS volume.
- Cài đặt
nfs-utils(Oracle Linux® và CentOS®) hoặcnfs-common(hệ điều hành Ubuntu®) trong hệ thống Linux của bạn. - Tạo thư mục.
- Trên console FSS, nhấp Mount Targets.
Sử dụng thông tin private IP address để mount volume bằng lệnh nfs.
Dưới đây là các bước:
Bước 1
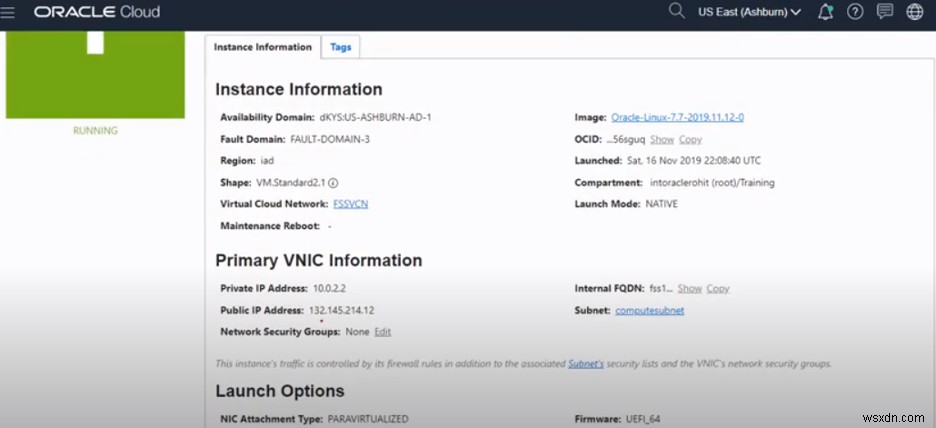
Đi đến menu > Compute > Instances > Create Instance, nhập các chi tiết sau, và nhấp create:
-
Name your Instance: FSS1
-
Virtual Cloud Network: FSSVCN (Đã tạo trước đó)
-
Subnet: Compute subnet (Mặc định cho máy Linux)
-
SSH Key: Sao chép từ máy cục bộ mà bạn muốn truy cập máy OCI Linux.
$ cd ~/.ssh
$ ls
authorized_keys id_rsa id_rsa.pub known_hosts
$ cat id_rsa.pub
Bước 2
Bây giờ compute instance FSS1 đang chạy, làm theo các bước giống nhau để tạo FSS2.
Sau đó, ssh vào FSS1 từ máy cục bộ bằng lệnh sau:
ssh opc@PublicIP_Address
ssh opc@132.145.214.12
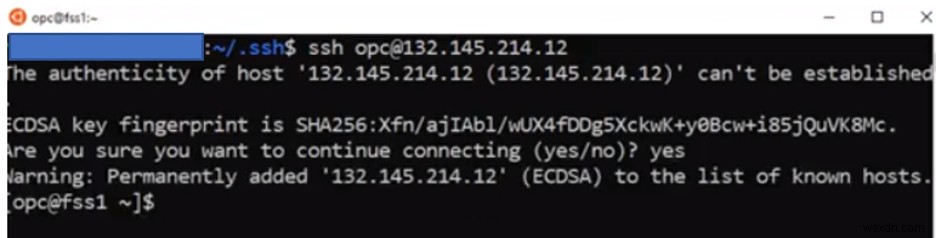
ssh opc@132.145.214.12
Sử dụng các bước sau và thực thi các lệnh này trên phiên terminal bạn vừa bắt đầu để mount hệ thống file. Thực hiện các bước này cho cả hai compute instance FSS1 và FSS2.
Bước 3
Cài đặt NFS utilities trên compute instance.

Bước 4
Tạo local mount point để mount File system.

Bước 5
Mount hệ thống file.

Chạy cùng các lệnh trên compute instance khác, FSS2.
Kiểm thử hệ thống file
Để kiểm thử hệ thống file, thực hiện các kiểm thử sau:
Trên FSS1
$ cd <Local mount>
$ sudo vi <File Name> (Tạo file bất kỳ với nội dung văn bản)
Trên FSS2
$ cd <Local mount>
$ ls
Lệnh này hiển thị file bạn đã tạo trên FSS1.
Kết luận
Khi việc sử dụng của bạn mở rộng quy mô, việc cung cấp (provisioning) dịch vụ File Storage hoàn toàn được quản lý và tự động. File Storage cũng cung cấp lưu trữ bền vững, an toàn, và có độ bền cao cho dữ liệu Oracle Cloud Infrastructure. Được xây dựng trên kiến trúc phân tán, File Storage cung cấp khả năng mở rộng cho dữ liệu và truy cập vào dữ liệu đó.
Tìm hiểu thêm về Dịch vụ Dữ liệu của chúng tôi.
Sử dụng tab Feedback để đưa ra bất kỳ nhận xét hoặc đặt câu hỏi. Bạn cũng có thể nhấp vào Sales Chat để trò chuyện ngay và bắt đầu cuộc hội thoại.