
TLS Là Gì?
TLS là phiên bản nâng cấp của SSL và cung cấp truyền thông an toàn giữa client và server. Vì TLS sử dụng thuật toán mật mã đối xứng để mã hóa dữ liệu, việc truyền dữ liệu an toàn và ổn định hơn so với việc sử dụng SSL.
Tại Sao Sử Dụng TLS Với EBS?
Như bạn có thể biết, EBS sử dụng kết nối inbound, outbound, và loopback và chia sẻ thông tin kinh doanh quan trọng với người dùng EBS. Do đó, có nhiều cơ hội trộm cắp dữ liệu, giả mạo dữ liệu, và làm giả tin nhắn. Tuy nhiên, bằng cách bật TLS với EBS, bạn có thể tránh tất cả các vấn đề này.
Hình ảnh sau minh họa luồng kết nối trong EBS:
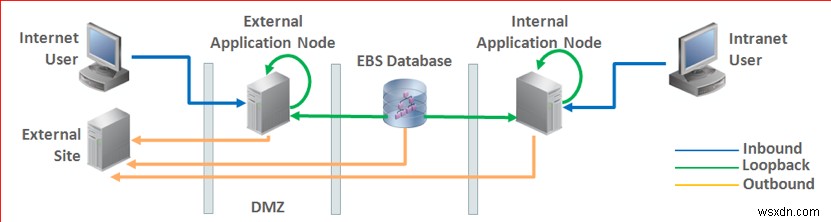
Nguồn hình ảnh: Enabling TLS in Oracle E-Business Suite Release 12.1 (Doc ID 376700.1)
Triển Khai TLS Với EBS
Thực hiện các tác vụ sau để bật TLS với EBS:
- Nâng cấp Java Development Kit (JDK®) và Web Home.
- Áp dụng các bản vá bắt buộc.
- Cấu hình OpenSSL®.
- Tạo file .csr.
- Lấy file .csr đã được chứng thực từ certificate authority (CA).
- Tải xuống và import chứng chỉ vào EBS.
- Thay đổi cấu hình.
- Chạy AutoConfig.
- Xác minh URL.
1. Nâng Cấp JDK Và Web Home
Nâng cấp lên JDK 7 hoặc cao hơn, và nâng cấp Web Home lên phiên bản 10.1.3.5.
2. Áp Dụng Các Bản Vá Bắt Buộc
Cài đặt các bản vá sau (hoặc bản vá mới phát hành gần nhất):
- Oracle Opatch (6880880)
- Oracle Critical Patch Updates (CPU)
- Oracle HTTP Server (OHS) (27078378)
- Oracle Process Manager and Notification Server (OPMN) (27208670)
- EBS (22724663, 22922530, và 22974534)
3. Cấu Hình OpenSSL
Tạo file cấu hình OpenSSL bằng cách thực thi các lệnh sau:
cd $INST_TOP/certs/Apache
mkdir WildcardCert
cd $INST_TOP/certs/Apache/WildcardCert
Tạo file new.cnf sau để sử dụng làm file response cho OpenSSL:
cat new.cnf
[req]
prompt = no
default_md = sha256
distinguished_name = dn
req_extensions = ext
[dn]
CN = *. corp.aspentech.com
O = Aspen Technology Inc
OU = IT
L = Bedford
ST = Masachett
C = US
[ext]
subjectAltName = DNS:*. corp.aspentech.com
4. Tạo File .csr
Sử dụng các bước sau để tạo file .csr:
- Chạy lệnh sau để tạo file .csr:
$ openssl req -newkey rsa:2048 -nodes -keyout server.key -sha256 -out new.csr -config new.cnf Generating a 2048 bit RSA private key ......................................+++ ........................................................................................+++ writing new private key to 'server.key' - Xác minh .csr trên https://www.sslshopper.com/csr-decoder.html
- Nếu thông tin chính xác, gửi .csr đến CA.
5. Lấy Chứng Chỉ Từ CA
CA sẽ gửi cho bạn file chứng chỉ máy chủ và file chuỗi chứng chỉ.
6. Tải Xuống Và Import Các File Chứng Chỉ
Sau khi nhận được file chứng chỉ máy chủ và file chuỗi chứng chỉ từ CA, thực hiện các bước sau:
Tải Xuống File
Tải xuống file archive lên desktop, giải nén archive vào thư mục mới, và tạo wallet. Bạn nên thấy hai file, như hiển thị trong hình ảnh sau:
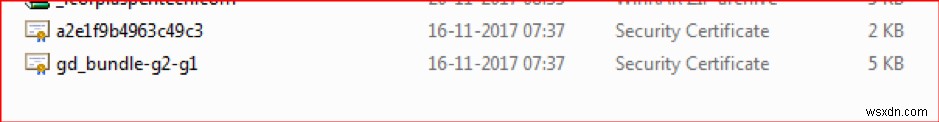
File bắt đầu bằng a2e là file chính, và file bắt đầu bằng gd là file trung gian.
Mở file chính và lưu root (hoặc chính) chứng chỉ dưới dạng file .crt. Tương tự, mở file trung gian và lưu nó cũng dưới dạng file .crt. Tải tất cả file lên máy chủ.
Tạo Thư Mục Apache
Thực thi các lệnh sau để tạo thư mục Apache®. Nếu thư mục Apache đã tồn tại, hãy backup thư mục Apache cũ trước.
cd $INST_TOP/certs/
mkdir Apache
Tạo Thư Mục Wallet
Thực thi lệnh sau để tạo thư mục wallet trống trên nút ứng dụng:
orapki wallet create -wallet /u01/app/TATII1/inst/apps/TATII1_nchlatiebsa01/certs/Apache -pwd WalletPasswd123 -auto_loginLệnh trước tạo file ewallet.p12 và cwallet.sso bên trong thư mục wallet (/u01/app/TATII1/inst/apps/TATII1_nchlatiebsa01/certs/Apache).
Sao Chép Chứng Chỉ
Chạy các lệnh sau để import chứng chỉ, theo trình tự: root, server, intermediate:
orapki wallet add -wallet /u01/app/TATII1/inst/apps/TATII1_nchlatiebsa01/certs/Apache -trusted_cert -cert "/home/appti1/ITK1054693/root.crt" -pwd WalletPasswd123
orapki wallet add -wallet /u01/app/TATII1/inst/apps/TATII1_nchlatiebsa01/certs/Apache -trusted_cert -cert "/home/appti1/ITK1054693/server.crt" -pwd WalletPasswd123
orapki wallet add -wallet /u01/app/TATII1/inst/apps/TATII1_nchlatiebsa01/certs/Apache -trusted_cert -cert "/home/appti1/ITK1054693/intermediate.crt" -pwd WalletPasswd123
Tạo b64InternetCertificate.txt
Thực hiện các bước sau để thêm nội dung của ca.crt vào b64InternetCertificate.txt:
- Đi đến phiên bản 10.1.2 ORACLE_HOME/sysman/config/.
- Thực thi lệnh sau:
Cat root.crt >> b64InternetCertificate.txt
Sao Chép Wallet Sang OPMN
Thực hiện các bước sau để sao chép wallet sang OPMN:
- Điều hướng đến thư mục $INST_TOP/certs/opmn.
- Tạo thư mục mới tên BAK.
- Di chuyển ewallet.p12 và cwallet.sso từ $INST_TOP/certs/Apache sang BAK.
- Sao chép ewallet.p12 và cwallet.sso từ BAK sang $INST_TOP/certs/opmn.
Kết quả nên tương tự như ví dụ sau:
[appti1@nchlatiebsa01 opmn]$ pwd
/u01/app/TATII1/inst/apps/TATII1_nchlatiebsa01/certs/opmn
[appti1@nchlatiebsa01 opmn]$ ls -ltr
drwxrwxr-x 2 appti1 appti1 4096 Nov 17 05:34 BAK
-rw------- 1 appti1 appti1 3993 Nov 20 00:05 cwallet.sso
-rw------- 1 appti1 appti1 3965 Nov 20 00:05 ewallet.p12
[appti1@nchlatiebsa01 opmn]$
Cập Nhật File cacerts
Thực hiện các bước sau để cập nhật file cacerts của JDK:
- Điều hướng đến $OA_JRE_TOP/lib/security.
- Backup file cacerts hiện có.
- Sao chép root.crt và server.crt vào thư mục này và thực thi lệnh sau để đảm bảo cacerts có quyền ghi:
$ chmod u+w cacerts - Thực thi các lệnh sau để thêm ca.crt và server.crt của Apache vào cacerts:
$ keytool -import -alias ApacheRootCA -file root.crt -trustcacerts -v -keystore cacerts $ keytool -import -alias ApacheServer -file server.crt -trustcacerts -v -keystore cacerts - Khi được nhắc, nhập mật khẩu keystore. Mật khẩu mặc định là
changeit.
Cập Nhật Tham Số
Thực hiện các thay đổi tham số liên quan đến TLS trong file XML:
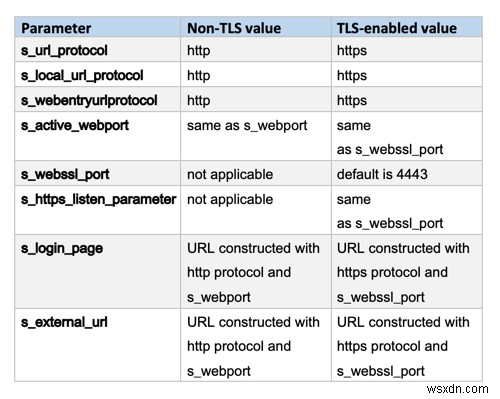
Nếu bạn đang sử dụng TLS end-to-end, hãy thực hiện các thay đổi sau:
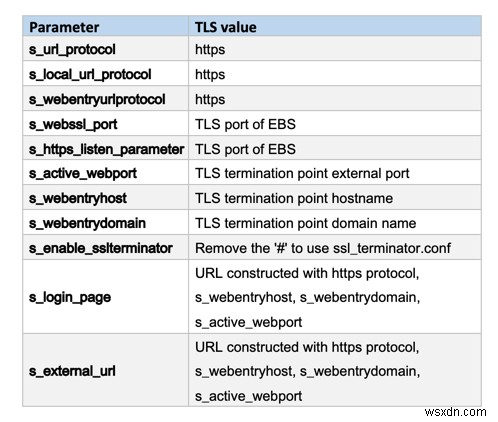
7. Thực Hiện Thay Đổi Cấu Hình
Thực hiện các thay đổi sau cho các file: (Nếu file không có trong thư mục custom, hãy tạo thư mục custom và sao chép file.)
Cho FND_TOP>/admin/template/custom/opmn_xml_1013.tmp:
Thay thế dòng này trong template:
Với dòng thay thế sau:
Cho FND_TOP>/admin/template/custom/httpd_conf_1013.tmp:
Sửa đổi phần sau:
LoadModule ossl_module libexec/mod_ossl.so
Thành như sau:
#LoadModule ossl_module libexec/mod_ossl.so
LoadModule ssl_module libexec/mod_ssl.so
Cho FND_TOP>/admin/template/custom/ssl_conf_1013.tmp:
Comment dòng sau trong template:
#SSLWallet file:%s_web_ssl_directory%/ApacheThêm các dòng sau vào template:
SSLCertificateFile %s_web_ssl_directory%/Apache/server.crt
SSLCertificateKeyFile %s_web_ssl_directory%/Apache/server.key
SSLCertificateChainFile %s_web_ssl_directory%/Apache/intermediate.crt
Thay thế dòng sau:
SSLCipherSuite HIGH:MEDIUM:!aNULL:+SHA1:+MD5:+HIGH:+MEDIUMVới dòng thay thế sau:
SSLCipherSuite HIGH:MEDIUM:!aNULL:!RC4:!3DES:!SEED:!IDEA:!CAMELLIA:+HIGH:+MEDIUMThay thế dòng sau:
SSLProtocol -all +TLSv1 +SSLv3Với dòng thay thế sau:
SSLProtocol all -SSLv2 -SSLv3Cho các file sau:
- <FND_TOP>/admin/template/custom/oc4j_properties_1013.tmp
- <FND_TOP>/admin/template/custom/oafm_oc4j_properties_1013.tmp
- <FND_TOP>/admin/template/custom/forms_oc4j_properties_1013.tmp
Sao chép file gốc từ <FND_TOP>/admin/template sang <FND_TOP>/admin/template/custom, nếu thư mục custom hoặc bất kỳ file template tùy chỉnh nào chưa tồn tại.
Cập nhật các file custom này bằng cách thêm dòng sau:
https.protocols=TLSv1,TLSv1.1,TLSv1.28. Chạy AutoConfig
Chạy adautocfg.sh trong thư mục $ADMIN_SCRIPTS_HOME của application tier.
9. Thực Hiện Xác Minh Cuối Cùng
Xác minh URL, trông nên giống ví dụ sau:
SQL> select home_url from icx_parameters;
HOME_URL
--------------------------------------------------------------------------------
https://ebstest1.corp.aspentech.com:4443/OA_HTML/AppsLogin
Kết Luận
Nếu bạn dự định sử dụng EBS và truyền dữ liệu quan trọng, bạn phải bật TLS với EBS để cung cấp cách an toàn cho truyền thông dựa trên internet diễn ra giữa server và client. Điều này đảm bảo không ai làm giả hoặc hack dữ liệu trong quá trình truyền thông.
Sử dụng tab Phản hồi để đưa ra bất kỳ nhận xét hoặc đặt câu hỏi nào.
Tìm hiểu thêm về các dịch vụ cơ sở dữ liệu của chúng tôi.
Chúng tôi là chuyên gia về sản phẩm Oracle, vì vậy hãy để Rackspace giúp bạn tối đa hóa đầu tư Oracle của bạn.