
Sau máy tính và thiết bị thông minh, hệ thống ống thổi trong bệnh viện dùng để vận chuyển mẫu máu và thuốc dễ bị tấn công mạng nghiêm trọng. Toàn bộ chín lỗ hổng được biết đến là PwnedPiper thậm chí có thể dẫn đến việc chiếm quyền hoàn toàn hệ thống bệnh viện.
Sự yếu đuối này được tiết lộ bởi Armis, công ty an ninh mạng Mỹ khẳng định hệ thống Translogic PTS do Swisslog Healthcare cài đặt dễ bị tấn công. Hệ thống này, nằm trong số tốt nhất thế giới, được cài đặt ở khoảng 80% bệnh viện lớn ở Mỹ và khoảng 3000 bệnh viện trên toàn cầu.
Các Lỗ Hổng Này Nguy Hiểm Như Thế Nào?
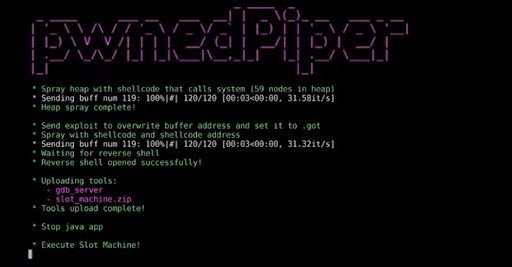
Đội ngũ nghiên cứu Armis bao gồm chuyên gia Ben Seri và Barak Hadad khẳng định kẻ đe dọa có thể xâm nhập trạm Translogic PTS và chiếm toàn bộ mạng PTS của bệnh viện mục tiêu. Kẻ tấn công có thể rò rỉ dữ liệu bệnh viện hoặc khởi động quy trình tấn công Ransomware.
Như các bạn biết, PTS được thiết kế như hệ thống logistics và vận chuyển nội bộ dùng chuyển máu, mô, và mẫu xét nghiệm khác đến phòng thí nghiệm chẩn đoán. Nếu hệ thống này bị khai thác thành công, dữ liệu quan trọng có thể rò rỉ, thông tin bị thao túng, Ransomware được triển khai và thực hiện tấn công MitM (man in the middle) có thể khiến hoạt động bệnh viện đình trệ.
Để báo cáo đầy đủ về PwnedPiper, nhấn vào đây
Swisslog Healthcare Phản Ứng Như Thế Nào?
Swisslog Healthcare phản hồi rằng trạm pneumatic tube chỉ có thể bị xâm phạm nếu kẻ độc hại có quyền truy cập vào mạng công nghệ thông tin của bệnh viện. Firmware được triển khai tại nút PTS, nghĩa là hacker chỉ gây thiệt hại thêm nếu họ tận dụng được các lỗ hổng này.
Công ty cũng khuyến nghị tất cả khách hàng cập nhật lên firmware mới nhất là Nexus Control Panel phiên bản 7.2.5.7. Điều này sẽ đẩy lùi rủi ro tiềm ẩn có thể xảy ra do thiếu hụt trong thực tế.
Armis Và Swisslog Hợp Tác Như Thế Nào Trên Vấn Đề Nghiêm Trọng Này?
Armis liên hệ Swisslog ngày 1/5/2021 và nộp báo cáo. Họ đã làm việc cùng nhau từ đó để phát triển bản vá bảo mật PTS toàn cầu chỉ bằng cách cập nhật firmware. Các đội ngũ làm việc ngày đêm khắc phục lỗ hổng và đảm bảo hệ thống an toàn khỏi kẻ tấn công.
Một phát hiện thú vị khác làm rõ rằng các lỗ hổng bị giới hạn ở
Bo mạch HMI-3 được đặt bên trong NexusTM Panels để kết nối Ethernet. Loại máy này chủ yếu triển khai tại bệnh viện khu vực Bắc Mỹ.
Chief Privacy Officer của Swisslog Healthcare là Jennie McQuade đã xác định rằng các lỗ hổng chỉ tồn tại khi có tổ hợp biến số nhất định và không xảy ra trên tất cả thiết bị. Bà cũng nói rằng trạm pneumatic tube nơi có thể bị xâm phạm chỉ đúng nếu kẻ độc hại dễ dàng truy cập mạng IT của bệnh viện - đây là lỗi của cơ sở.
Công ty đã "nghiên cứu, xem xét, và xác nhận các lỗ hổng tiềm ẩn có thể ảnh hưởng cơ sở y tế hiện dùng phần cứng chứa panel HMI3 khi kết nối qua Ethernet," bà nói. "Swisslog Healthcare cam kết liên tục theo dõi chương trình bảo mật và xu hướng ngành để cung cấp bảo vệ chủ động cho khách hàng," bà nói. "Chúng tôi biết ơn được nhà cung cấp đáng tin cậy cho các cơ sở y tế trên toàn cầu."
Các lỗ hổng đã được khắc phục bằng phát hành phần mềm cập nhật firmware. Các biện pháp giảm thiểu cho lỗ hổng còn lại được thực hiện bằng cách ghi chi tiết trong Hướng Dẫn Triển Khai & Truyền Thông Mạng của công ty sẵn sàng cho khách hàng.
Đội ngũ Chăm Sóc Khách Hàng Swisslog sẵn sàng cho khách hàng hiện tại 24/7, trả lời thắc mắc qua 800-396-9666.
Kết Luận Về Bệnh Viện Giờ Đối Mặt Đe Dọa Bảo Mật Trên Trạm PTS
Bệnh viện luôn tập trung chăm sóc bệnh nhân với công nghệ và thuốc tốt nhất. Tuy nhiên, họ cũng phải tập trung vào vận hành và cơ sở hạ tầng vì nó giúp bảo mật môi trường y tế. Cùng với bệnh nhân, bất kỳ dữ liệu nào về bệnh nhân cũng là trách nhiệm của bệnh viện, và để duy trì quyền riêng tư và bí mật này, bệnh viện phải giữ hệ thống cập nhật mọi lúc. Theo dõi chúng tôi trên mạng xã hội – Facebook, Instagram and YouTube.