
Tin tặc hiện nay sử dụng các kỹ thuật hiện đại và đã bỏ qua cách truyền thống tấn công máy tính bằng virus. Giờ đây, hacker có thể gửi mã độc, virus, phần mềm giả mạo từ các phần mềm tiềm ẩn không mong muốn (PUA), hiệu quả hơn nhờ các bản tải miễn phí đi kèm. Tuy Windows Defender có khả năng bảo vệ máy tính, nhưng khi đối mặt với Crapware (phần mềm rác), nó lại "luống cuống".
May mắn thay, bạn có thể bảo vệ thiết bị khỏi crapware bằng cách bật trình chặn crapware thông qua các thiết lập ẩn của Windows Defender. Cài đặt này giúp chặn adware, malware, virus, PUP và các ứng dụng không cần thiết khác. Lưu ý: Windows Defender sẽ không hiệu lực nếu bạn đã kích hoạt phần mềm diệt virus của bên thứ ba.
Trong bài viết này, chúng ta sẽ thảo luận cách bật bảo vệ crapware trong Windows Defender.
Tại sao cần chặn phần mềm độc hại?
Crapware thường đi kèm với các công cụ miễn phí và bản tải của chúng. Tuy nhiên, crapware khác với malware vì nó hiển thị quảng cáo, theo dõi lịch sử duyệt web, và có thể tắt máy. Các phần mềm như crapware bao gồm: chương trình dự báo thời tiết, thanh công cụ trình duyệt, và các phần mềm dọn dẹp/tối ưu hóa máy tính báo cáo máy chạy chậm và mời bạn mua dịch vụ trả phí để sửa chữa.
Cách bật bảo vệ Crapware trên máy tính?
Để bật bảo vệ crapware, bạn cần mở Windows PowerShell với quyền quản trị. Nếu bạn không phải admin (bỏ qua nếu đang dùng tài khoản admin), hãy chuột phải vào nút Start (góc dưới bên trái) và chọn Windows PowerShell (Admin).
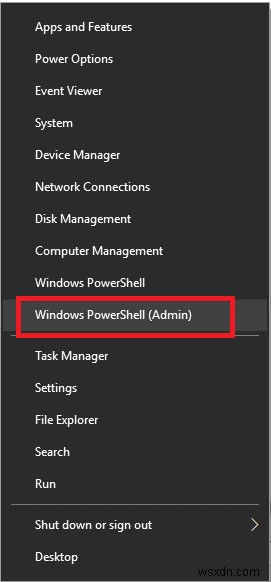
Nhấn Yes để mở cửa sổ PowerShell. Gõ lệnh sau và nhấn Enter:
Set-MpPreference -PUAProtection 1
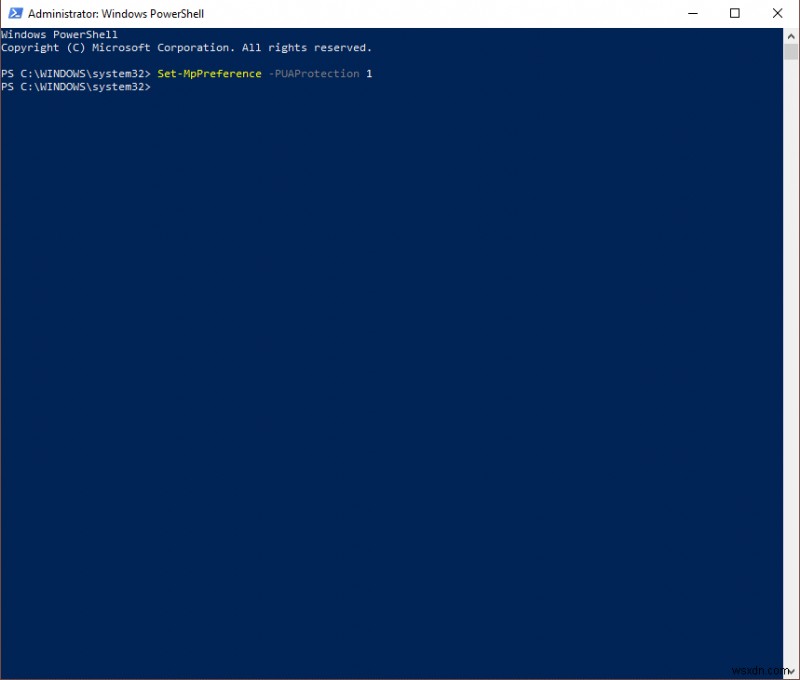
Đã bật bảo vệ crapware. Nếu muốn tắt sau này, hãy thay "1" bằng "0".
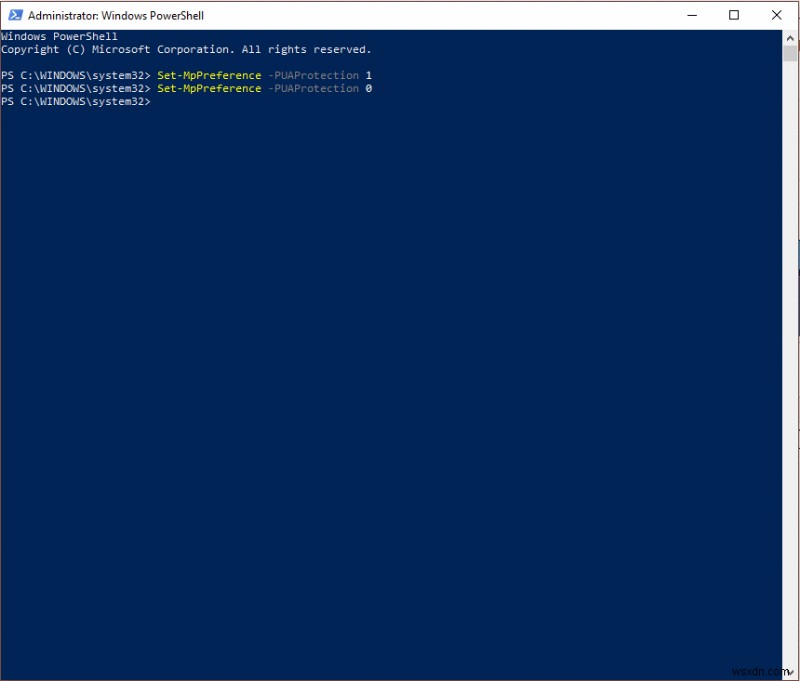
Kiểm tra xem trình chặn Crapware đã được bật chưa?
Dễ dàng kiểm tra: copy-paste lần lượt các lệnh sau vào PowerShell và nhấn Enter.
Nếu PowerShell hiển thị "1" nghĩa là trình chặn crapware đã kích hoạt. Nếu kết thúc bằng "0" thì chưa bật, cần kích hoạt lại.
Cách kiểm tra xem bảo vệ Crapware có hoạt động không?
Sau khi bật bảo vệ, bạn cần kiểm tra xem nó có hoạt động không. Với cài đặt mặc định của Windows, hãy tải và cài đặt bộ cài IMgBurn. Chạy chương trình để kiểm tra xem IMgBurn có gói "InstallCore" - một bộ các chương trình hệ thống sẽ cố gắng cài thêm các công cụ khác trên máy bạn.
Tính hiệu quả như thế nào?
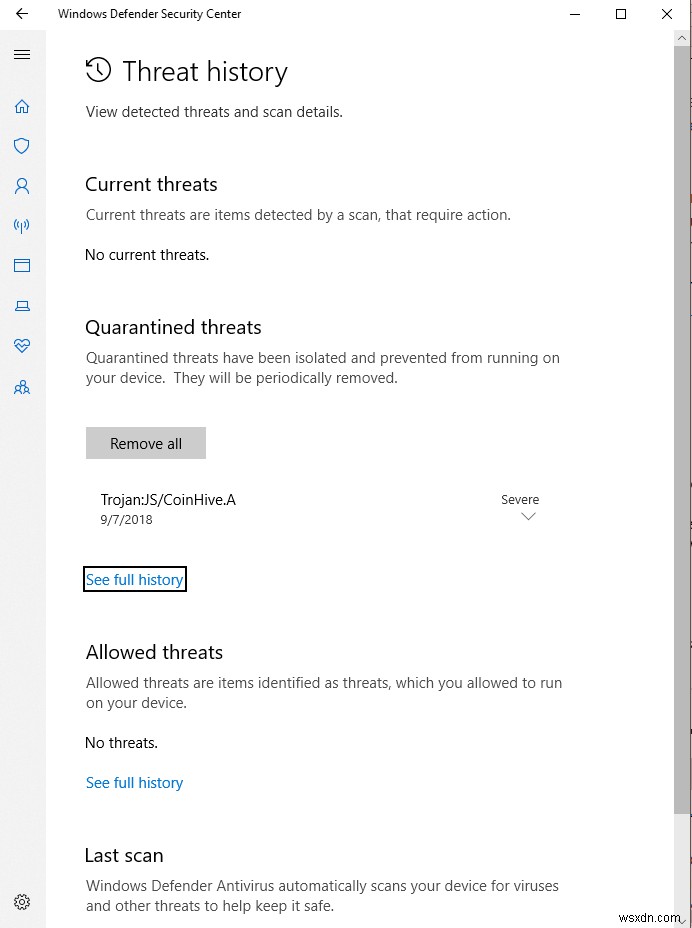
Khi bật bảo vệ crapware, Windows Defender sẽ cách ly bộ cài và phân loại là "Ứng dụng có thể không mong muốn" (PUA).
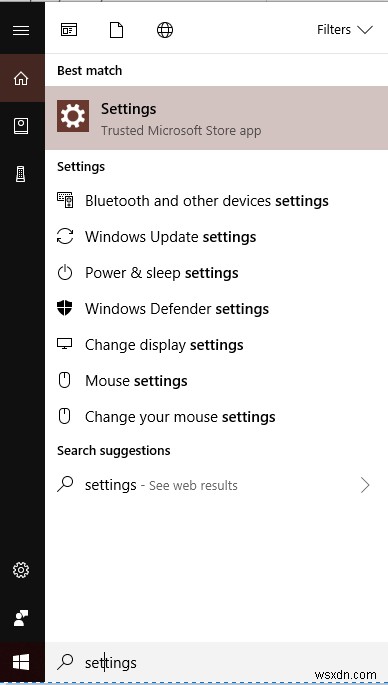
Bạn có thể xem lịch sử các mối đe dọa bị chặn:
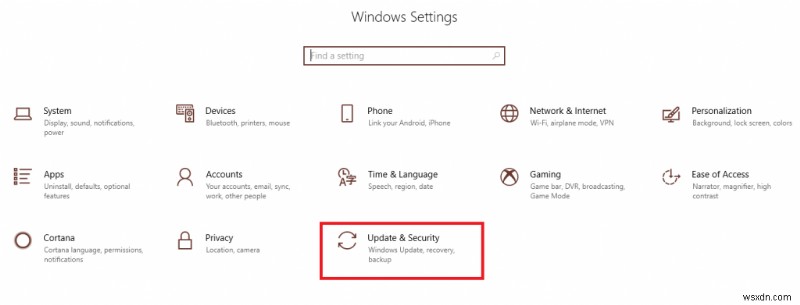
- Gõ "Settings" vào thanh tìm kiếm bên cạnh nút Start.
- Chọn Cài đặt.
- Chọn Cập nhật & Bảo mật.
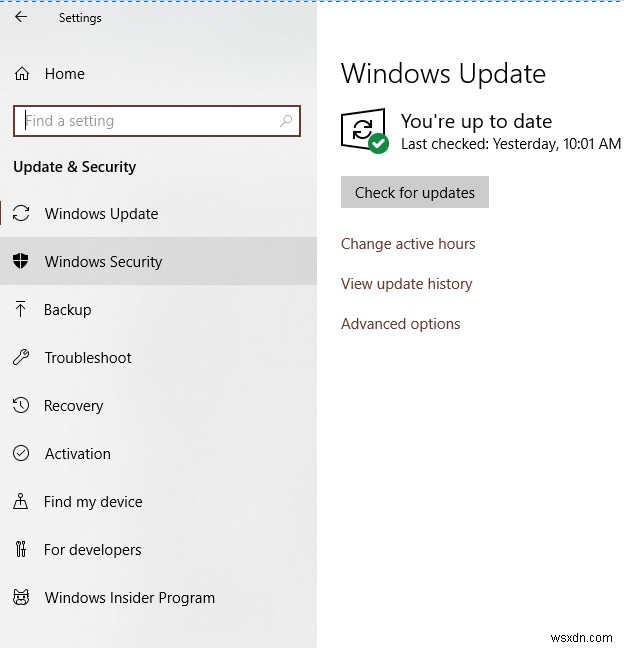
- Chọn Bảo mật Windows.
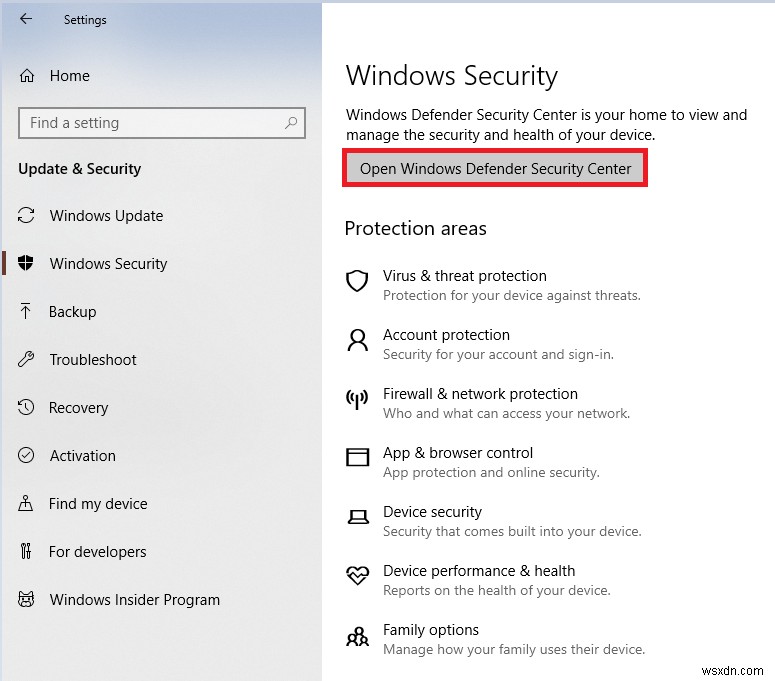
- Nhấn Mở Trung tâm bảo mật Windows Defender.
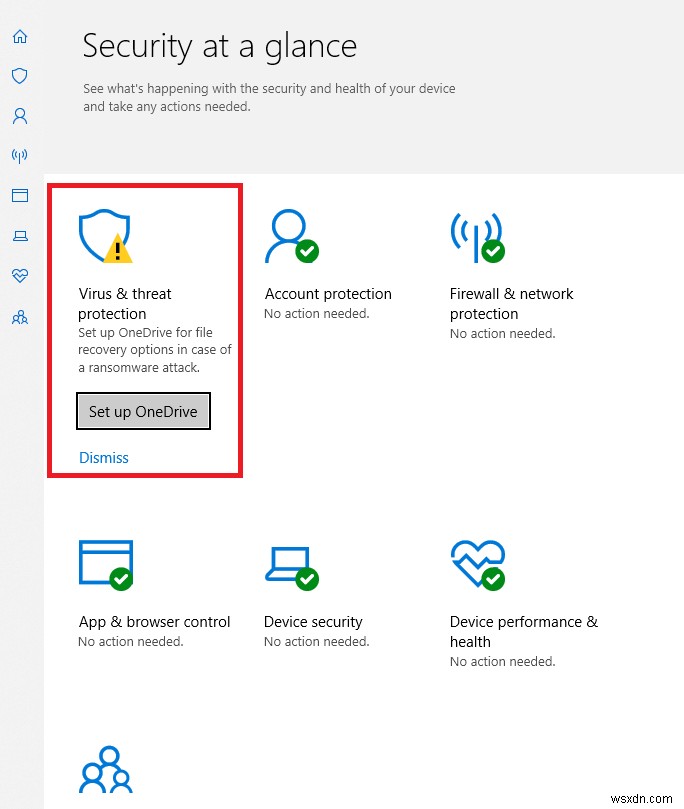
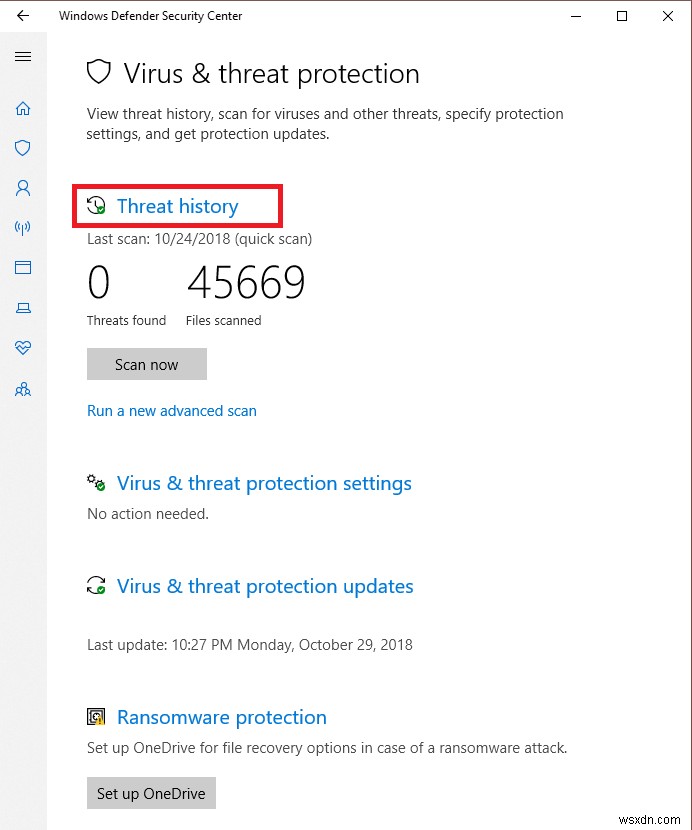
- Chọn Bảo vệ chống virus & mối đe dọa.
- Nhấn Lịch sử mối đe dọa.
- Nhấn Xem lịch sử đầy đủ dưới phần Mối đe dọa đã cách ly.
Windows Defender đôi khi không chặn hết tất cả PUP, nhưng lớp bảo vệ này có thể làm được. Thêm một lớp bảo vệ an toàn cho thiết bị không bao giờ là thừa. Bật bảo vệ crapware sẽ giúp Windows Defender hiệu quả hơn trong việc chặn các chương trình độc hại và không mong muốn.