
Loại phần mềm tống tiền đáng sợ này quay trở lại với hai biến thể mới mang tên 'Diablo' và 'Lukitus'.

Các nhà nghiên cứu bảo mật gần đây đã phát hiện hai chủng Locky Ransomware mới là Diablo và Lukitus. Giống như các loại ransomware mã hóa crypto khác, chúng cũng được thiết kế để mã hóa file trên PC và yêu cầu tiền chuộc để đổi lấy khóa giải mã. Các biến thể mới này được báo cáo bởi các nhà nghiên cứu vào ngày 16/8/2017.
“Ransomware liên quan nhiều hơn đến việc thao túng điểm yếu trong tâm lý con người hơn là sự tinh vi về công nghệ của kẻ tấn công”.
? James Scott
Locky từng là một trong những dạng ransomware chính thành công toàn cầu. Lần đầu xuất hiện năm 2016 và đến cuối năm nó biến mất. Nhưng nếu bạn nghĩ nó không còn đe dọa thì bạn sai. Sau khi "tạm ẩn", Locky quay trở lại với botnet Necurs – một trong những botnet lớn nhất dùng cho tấn công.
Từ ngày 9/8 trở đi, Locky xuất hiện lại với đuôi file mới ".diablo6" để mã hóa file cùng ghi chú cứu trợ: "diablo-.htm". Diablo gọi lại (callback) đến một máy chủ điều khiển và chỉ huy (command and control server) khác. Cùng với đó, có biến thể mới khác thêm đuôi '.Lukitus' cho file bị mã hóa.
Thú vị thay, Lukitus trong tiếng Phần Lan nghĩa là "khóa" (locking).
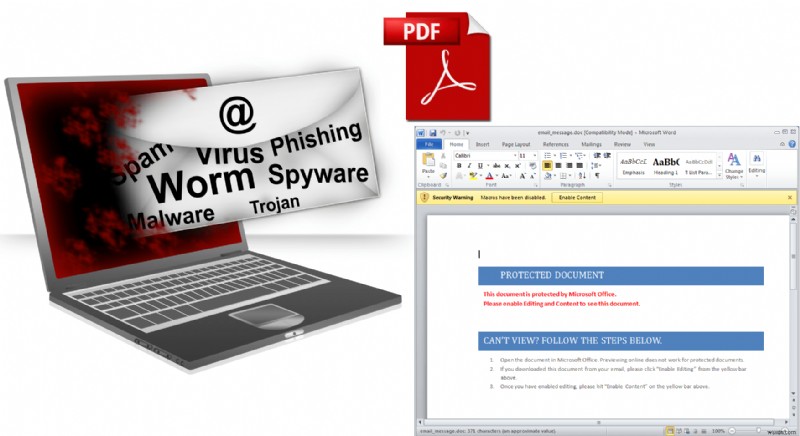
Chiến dịch mới gửi email spam dạng file đính kèm PDF nhúng file .DOCM. Nếu người dùng tải đính kèm và bật macro theo yêu cầu, họ sẽ mất quyền truy cập vào file trên máy tính.
Sau khi tất cả dữ liệu bị mã hóa, nó yêu cầu tiền chuộc nếu chủ sở hữu muốn nhận khóa riêng để giải mã. Locky ít phổ biến hơn nhưng vẫn là mối đe dọa nghiêm trọng do mật mã học mạnh.
Chiến dịch này là chuông cảnh tỉnh cho chúng ta, những người cho rằng Locky đã biến mất chỉ vì nó không hoạt động một thời gian. Đây không phải lần đầu Locky xuất hiện lại, nó luônẩn mình một thời gian rồi xuất hiện với nhiễm trùng mới.
Sự xuất hiện đột ngột của Locky có thể liên quan đến công cụ giải mã cho ransomware Jaff được công bố vào tháng 6. Jaff xuất hiện tháng 5 và được lan truyền bởi cùng botnet Necurs dùng để phân phối Locky.
Điều này chứng minh ransomware không sắp rời xa chúng ta, vì vậy chúng ta cần tiếp tục phát triển chiến lược và kỹ thuật mới để chống chọi lại chúng.
Các biến thể Locky, gọi lại (callback) đến máy chủ điều khiển và chỉ huy (C2) khác nhau và sử dụng affiliate id: AffilID3 và AffilID5