
Windows có tính năng tích hợp cho phép theo dõi khi ai đó xem, chỉnh sửa, hoặc xóa thứ gì bên trong thư mục chỉ định. Nếu có thư mục/file muốn biết ai đang truy cập, đây là phương pháp tích hợp không cần phần mềm thứ ba.
Tính năng này thực tế là một phần của Group Policy (Chính sách nhóm), dùng bởi hầu hết chuyên gia IT quản lý máy tính mạng công ty qua server, tuy nhiên cũng dùng được cục bộ trên PC không cần server. Nhược điểm duy nhất: Group Policy không có trong Windows phiên bản thấp. Windows 7 cần Professional trở lên. Windows 8 cần Pro hoặc Enterprise.
Group Policy về cơ bản là tập cài đặt registry điều khiển qua giao diện đồ họa. Bật/tắt các thiết lập, chỉnh sửa cập nhật vào Windows registry.
Trong Windows XP, vào policy editor: Start, Run. Gõ gpedit.msc Enter.
Windows 7: Start gõ gpedit.msc ô tìm kiếm dưới Start Menu. Windows 8: Start Screen gõ hoặc di chuột góc trên/dưới phải mở Charms bar, nhấp Search, gõ gpedit. Giờ thấy giao diện như hình:
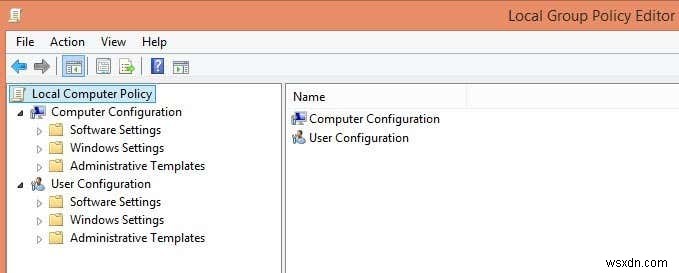
Hai loại policy chính: User (Người dùng) và Computer (Máy tính). Như đoán, user policy kiểm soát cài đặt từng user, computer policy là cài đặt hệ thống ảnh hưởng tất cả user. Chúng ta muốn cài đặt cho tất cả user, nên mở rộng Computer Configuration (Cấu hình máy tính).
Mở rộng tiếp: Windows Settings -> Security Settings -> Local Policies -> Audit Policy (Chính sách kiểm toán). Không giải thích nhiều thiết lập khác vì tập trung vào audit thư mục. Giờ thấy tập policy và cài đặt hiện tại bên phải. Audit policy điều khiển việc OS có sẵn sàng theo dõi thay đổi không.
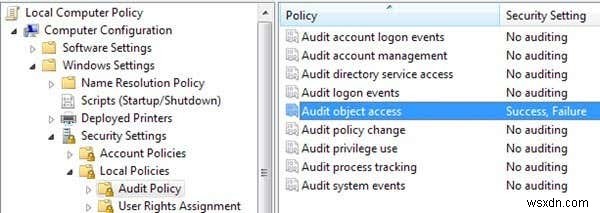
Kiểm tra thiết lập Audit Object Access (Kiểm toán truy cập đối tượng) bằng cách nhấp đúp chọn cả Success (Thành công) và Failure (Thất bại). Nhấp OK, xong phần đầu: nói với Windows muốn sẵn sàng giám sát thay đổi. Bước tiếp: nói chính xác muốn theo dõi gì. Có thể đóng Group Policy console.
Điều hướng đến thư mục muốn giám sát bằng Windows Explorer. Chuột phải thư mục chọn Properties (Thuộc tính). Nhấp tab Security (Bảo mật), thấy như sau:
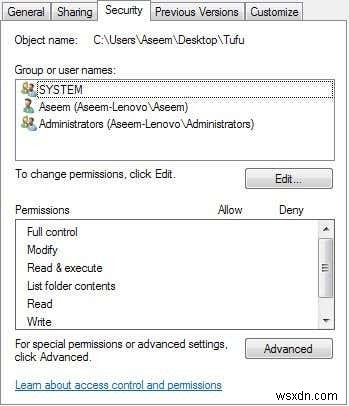
Nhấp nút Advanced (Nâng cao) rồi tab Auditing (Kiểm toán). Đây là nơi cấu hình chính xác muốn giám sát cho thư mục này.
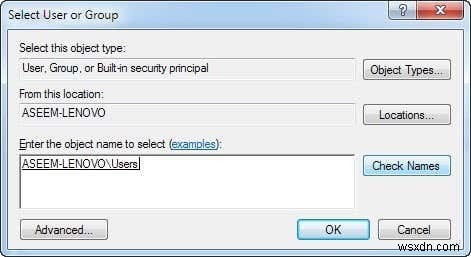
Nhấp nút Add (Thêm). Hộp thoại yêu cầu chọn User hoặc Group. Ô nhập, gõ users nhấp Check Names (Kiểm tra tên). Ô tự cập nhật tên local users group dạng COMPUTERNAME\Users.
Nhấp OK, hộp thoại Audit Entry for X hiện ra. Đây là phần cốt lõi. Chọn loại hoạt động muốn theo dõi: xóa, tạo file/thư mục mới, v.v. Để dễ dàng, chọn Full Control (Điều khiển hoàn toàn) - tự động chọn tất cả tùy chọn dưới. Làm cho cả Success và Failure. Cách này, bất cứ điều gì xảy ra với thư mục/file bên trong, bạn có ghi nhận.
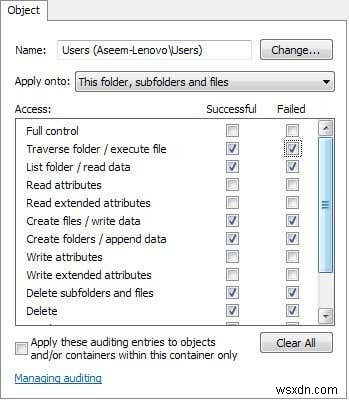
Nhấp OK, OK, OK để thoát các hộp thoại. Đã cấu hình thành công audit trên thư mục! Có thể hỏi: xem sự kiện như thế nào?
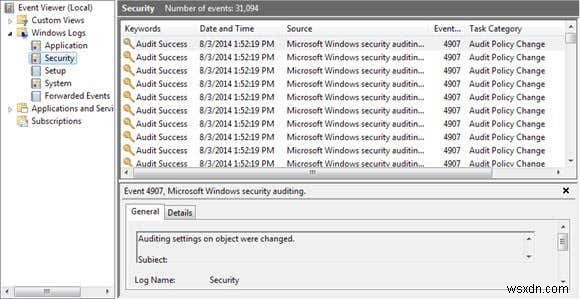
Vào Control Panel nhấp Administrative Tools (Công cụ quản trị). Mở Event Viewer (Trình xem sự kiện). Nhấp mục Security (Bảo mật), thấy danh sách sự kiện lớn bên phải:
Tạo file hoặc mở thư mục nhấp Refresh (hai mũi tên xanh) trong Event Viewer, thấy hàng loạt sự kiện category File System (Hệ thống tập tin). Chúng liên quan xóa, tạo, đọc, ghi trên thư mục/file bạn audit. Windows 7 mọi thứ hiện dưới File System task category, nên để xem chuyện gì xảy ra, nhấp từng cái cuộn xem.
Để dễ lọc nhiều sự kiện, đặt filter chỉ thấy quan trọng. Nhấp menu View chọn Filter. Nếu không có Filter, chuột phải Security log khung trái chọn Filter Current Log. Ô Event ID gõ 4656. Đây là event liên quan user thực hiện hành động File System, cho thông tin liên quan mà không phải lọc hàng ngàn entry.
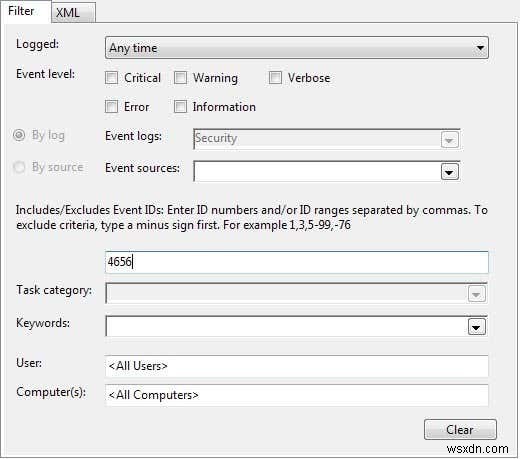
Muốn chi tiết event, nhấp đúp vào xem.
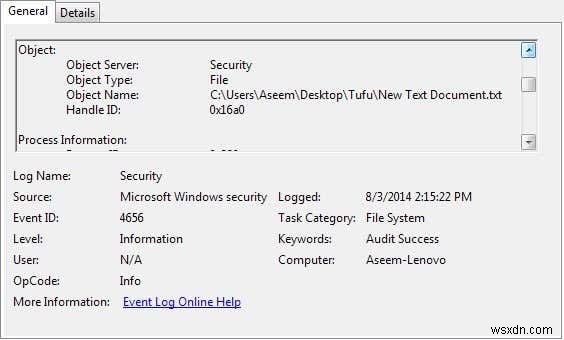
Thông tin từ màn hình trên:
A handle to an object was requested.
Subject:
Security ID: Aseem-Lenovo\Aseem
Account Name: Aseem
Account Domain: Aseem-Lenovo
Logon ID: 0x175a1
Object:
Object Server: Security
Object Type: File
Object Name: C:\Users\Aseem\Desktop\Tufu\New Text Document.txt
Handle ID: 0x16a0
Process Information:
Process ID: 0x820
Process Name: C:\Windows\explorer.exe
Access Request Information:
Transaction ID: {00000000-0000-0000-0000-000000000000}
Accesses: DELETE
SYNCHRONIZE
ReadAttributes
Ví dụ trên, file bị tác động là New Text Document.txt trong thư mục Tufu trên desktop, access yêu cầu DELETE theo sau SYNCHRONIZE. Tôi xóa file. Ví dụ khác:
Object Type: File
Object Name: C:\Users\Aseem\Desktop\Tufu\Address Labels.docx
Handle ID: 0x178
Process Information:
Process ID: 0x1008
Process Name: C:\Program Files (x86)\Microsoft Office\Office14\WINWORD.EXE
Access Request Information:
Transaction ID: {00000000-0000-0000-0000-000000000000}
Accesses: READ_CONTROL
SYNCHRONIZE
ReadData (or ListDirectory)
WriteData (or AddFile)
AppendData (or AddSubdirectory or CreatePipeInstance)
ReadEA
WriteEA
ReadAttributes
WriteAttributes
Access Reasons: READ_CONTROL: Granted by Ownership
SYNCHRONIZE: Granted by D:(A;ID;FA;;;S-1-5-21-597862309-2018615179-2090787082-1000)
Đọc qua, thấy tôi truy cập Address Labels.docx bằng WINWORD.EXE, access bao gồm READ_CONTROL, access reasons cũng READ_CONTROL. Thường thấy nhiều access hơn, nhưng tập trung vào cái đầu vì đó thường là loại truy cập chính. Trường hợp này, tôi chỉ mở file bằng Word. Cần test một chút và đọc event để hiểu, nhưng khi nắm rõ, hệ thống rất tin cậy. Gợi ý tạo thư mục test file và thực hiện hành động khác nhau xem Event Viewer hiện gì.
Đó là tất cả! Cách nhanh và miễn phí theo dõi truy cập/thay đổi thư mục!