
PowerShell đi kèm với module Netsecurity cho phép bạn cấu hình Windows Firewall. Bạn có thể dùng hàm — New-NetFirewallRule — trong Netsecurity để chặn một địa chỉ IP hoặc trang web bằng PowerShell trong Windows. Tính năng này cho phép bạn tạo quy tắc tường lửa inbound hoặc outbound mới và thêm quy tắc vào máy tính đích.
Chặn IP hoặc Trang web bằng PowerShell
Mặc dù chặn dải IP hoạt động hoàn hảo, chặn trang web hoặc tên miền thì phức tạp hơn. Đó là vì có thể có nhiều IP gắn với tên miền, và trong khi bạn có thể chặn chúng, bộ giải quyết DNS có thể tìm ra một IP khác mỗi khi nó truy vấn. Ngoài ra, đôi khi cùng một IP có thể được dùng bởi các dịch vụ liên quan, và chặn IP đó đồng nghĩa với chặn các dịch vụ khác cũng vậy.
- Chặn địa chỉ IP cục bộ hoặc internet
- Chặn trang web hoặc tên miền
Bạn sẽ cần đặc quyền admin để thực thi các lệnh này.
1. Chặn IP hoặc dải IP bằng PowerShell
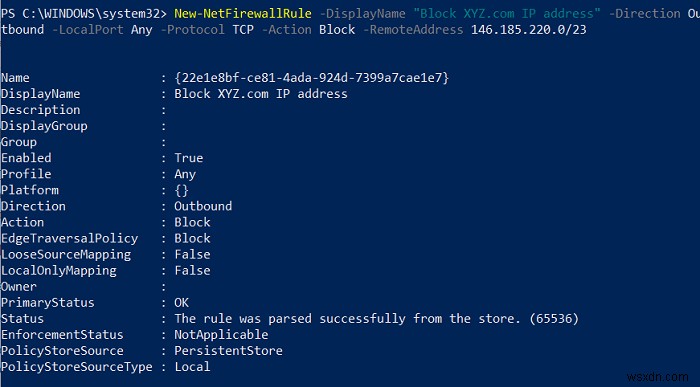
Sử dụng lệnh này, bạn có thể dùng một địa chỉ IP đơn lẻ hoặc dải địa chỉ IP. Thực thi lệnh sau trong PowerShell.
New-NetFirewallRule -DisplayName "Block XYZ.com IP address" -Direction Outbound –LocalPort Any -Protocol TCP -Action Block -RemoteAddress 146.185.220.0/23
Bạn có thể thay thế "Block XYZ.com IP address" bằng bất cứ thứ gì bạn nhớ hoặc dễ hiểu khi nhìn lại sau. Địa chỉ IP được đề cập ở cuối tùy chọn RemoteAddress là thứ sẽ bị chặn. Bất kỳ trang web hoặc dịch vụ nào phân giải sang địa chỉ đó sẽ bị chặn. Bạn có thể thay thế tùy chọn RemoteAddress bằng LocalAddress nếu IP là địa chỉ IP mạng cục bộ.
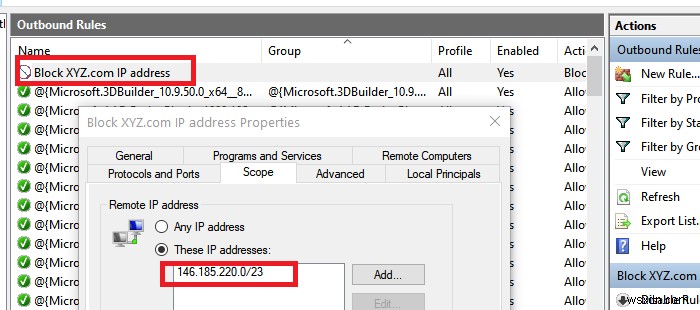
Sau khi thực thi xong, bạn nên nhận được thông báo trạng thái là "The rule was parsed successfully from the store. (65536)". Mở Windows Firewall và kiểm tra xem mục nhập có sẵn không. Sau khi xác nhận, bạn có thể thêm nhiều hơn bằng PowerShell.
2. Chặn trang web hoặc tên miền bằng PowerShell
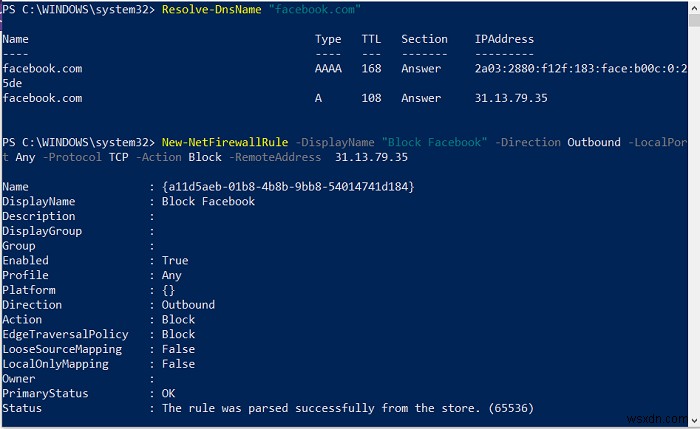
Vì hàm không hỗ trợ chặn URL, chúng ta có hai lựa chọn. Thứ nhất là truy vấn tất cả IP có thể có của tên miền đó và chặn chúng. Thứ hai là tìm các dải IP chính thức đã biết và chặn chúng. Cách sau ít rủi ro vô tình chặn dịch vụ khác hơn so với cách trước. Tuy nhiên, nếu chặn tên miền là cần thiết, bạn luôn có thể dùng phần mềm khác để chặn.
Resolve-DnsName "facebook.com"
Ghi lại địa chỉ IP mà chúng ta sẽ dùng trong phương pháp thứ hai
New-NetFirewallRule -DisplayName "Block XYZ.com IP address" -Direction Outbound –LocalPort Any -Protocol TCP -Action Block -RemoteAddress 146.185.220.0/23
Khi tôi dùng với YouTube, nó không hoạt động dù IP trực tiếp bị chặn. Khi dùng với Facebook, nó hoạt động. Vì vậy, nếu một trang web có thể được phân giải bằng nhiều địa chỉ IP, phương pháp này sẽ không hoạt động.
Sử dụng lệnh PowerShell rất đơn giản. Nếu bạn từng dùng dấu nhắc lệnh, nó tốt như vậy; hy vọng bạn đã thành công chặn IP hoặc trang web bằng PowerShell trong Windows. Bất cứ khi nào bạn muốn xóa chúng, bạn có thể làm từ Windows Firewall hoặc dùng lệnh Remove-NetFirewallRule.