
Linux là một trong những hệ điều hành an toàn nhất. Chung chung, bạn không cần antivirus, tập tin không thể thực thi nếu không có quyền của bạn và có nhiều thứ bảo vệ bạn khỏi những người có ý định xấu. Một công cụ phổ biến mà quản trị hệ thống và người dùng tại nhà dùng như nhau là tường lửa (firewall).
Một tường lửa, ở dạng thô sơ nhất, chỉ chặn các gói tin đến, và xem làm gì với chúng, trước khi chúng được gửi đến ứng dụng đích trên máy tính hoặc chuyển tiếp nơi khác. Phần "xem làm gì với chúng" đến từ một tập quy tắc tường lửa mạng do người dùng định nghĩa quyết định chấp nhận hay từ chối một gói tin.
Kernel Linux có hệ thống lọc tích hợp có thể chấp nhận hoặc từ chối gói tin tùy thuộc vào một tập quy tắc, về cơ bản là những gì chúng ta muốn. Việc còn lại là làm thế nào chúng ta có thể chỉ định các quy tắc này.
Mặc định, Ubuntu và các bản phân phối Linux khác bao gồm tiện ích iptables có thể dùng để định nghĩa và quản lý quy tắc tường lửa mạng được áp dụng cho lưu lượng mạng qua máy tính. Vấn đề của iptables là các công tắc và tùy chọn dòng lệnh rất khó hiểu và có ít nhất vài trăm cái. Nói cách khác, nó xa xỉ gì gọi là thân thiện với người dùng.
Dưới đây là ví dụ về một quy tắc iptables điển hình:
# iptables -A INPUT -s xmail.spammer.ru -d 10.4.5.6 -p tcp --dport 25 -j REJECT
Điều gì đó nên dễ dàng hơn, bạn nghĩ sao? Tức là, có phần mềm cho Windows cho tường lửa đầy đủ chức năng ngay từ hộp, mà bạn có thể sửa sau. Và đúng vậy có một số phần mềm giúp cấu hình tường lửa dễ dàng trên Linux.
UFW & GuFW
Dành cho người dùng Ubuntu có Uncomplicated Firewall (còn gọi là UFW). UFW cũng là tiện ích dòng lệnh, mặc dù nó có cú pháp đơn giản hơn nhiều. Trước bạn cho phép hoặc từ chối tất cả kết nối đến/đi tùy nhu cầu, rồi bật/tắt chọn lọc lưu lượng tại các cổng đó, hoặc từ máy chủ nhất định hoặc cho dịch vụ nhất định. Có lẽ một ví dụ sẽ làm rõ hơn:
ufw allow 8080/tcp cho phép mọi truy cập đến cổng 8080. Tương tự ufw deny 21 từ chối mọi truy cập đến cổng 21 (hoặc FTP)
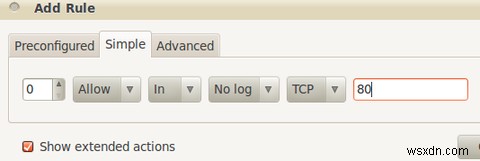
UFW cũng có giao diện đồ họa gọi là GuFW. Nó cung cấp giao diện đồ họa có thể dùng để tạo các quy tắc phức tạp nhất, không cần nhớ các công tắc và tùy chọn cho UFW. Bạn có thể cài qua Ubuntu Software Center, hoặc dùng lệnh sudo apt-get install gufw.
Firestarter
Firestarter là công cụ phổ biến khác, làm cấu hình tường lửa Linux dễ dàng hơn nhiều. Lại nữa bạn có thể tìm và cài Firestarter qua Ubuntu Software Center, hoặc dùng sudo apt-get install firestarter.
Khác với GuFW, chỉ là giao diện trước cho tiện ích UFW, Firestarter giàu tính năng hơn và mặc định khởi động ở chế độ wizard (phép thuật) để làm mọi thứ dễ dàng hơn cho bạn. Wizard lo việc phát hiện thiết bị mạng và tùy chọn thiết lập Chia sẻ kết nối Internet và các thứ.
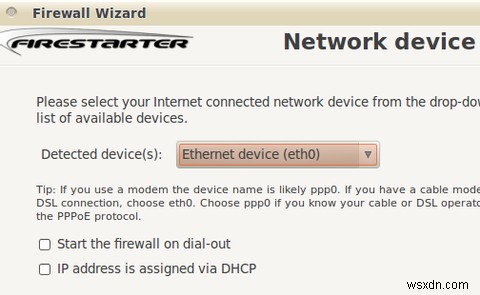
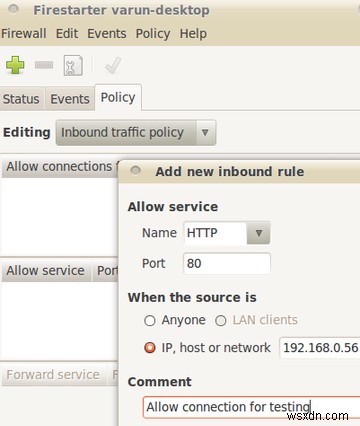
Lại một lần, bạn có thể tạo quy tắc tường lửa mạng dễ dàng như nhau và Firestarter sẽ lo tất cả chi tiết bên trong. Để tạo quy tắc, chuyển sang thẻ Policy (Chính sách), chuột phải vào một trong các khu vực hoạt động và bạn sẽ có thể thêm quy tắc (hoặc chính sách) cho loại đó.
Trong màn hình sau, ví dụ tôi cho phép lưu lượng HTTP đến từ máy chủ 192.168.0.56. Thêm bình luận tùy chọn nếu muốn và quy tắc được thêm.
Đây không phải là các công cụ duy nhất để cấu hình tường lửa Linux. Có những cái khác như ipkungfu và shorewall, cho phép làm những điều tương tự. Firestarter và UFW/GuFW là công cụ phổ biến và dễ dùng nhất cho việc này. Nếu tất cả bạn cần là cấu hình tường lửa cho máy tính nhà hoặc server, những cái này sẽ làm xong việc mà không đau đầu.
Bạn dùng tường lửa trên Linux không? Nếu có, bạn dùng công cụ hoặc tiện ích nào?