
Đang cân nhắc nâng cấp lên Windows 11? Có vài điều có thể khiến bạn dừng lại.
Thứ nhất, phần cứng vật lý. Nếu bạn không dùng AMD Ryzen série 3000 hoặc Intel Gen 7 trở lên, đường dẫn nâng cấp tự động sẽ không hoạt động.
Thứ hai, nếu máy tính không hỗ trợ Secure Boot và TPM, bạn cũng sẽ gặp trở ngại ở ngay yêu cầu đầu tiên. Tuy nhiên, chưa phải là hết hy vọng vì bạn có thể bật Secure Boot và TPM từ menu BIOS/UEFI.
Vậy hãy đọc tiếp để học cách bật Secure Boot và TPM để kích hoạt nâng cấp Windows 11.
Secure Boot và TPM là gì?
Mô-đun nền tảng tin cậy (Trusted Platform Module - TPM) là giải pháp bảo mật cấp phần cứng bảo vệ dữ liệu của bạn khỏi hack và các vi phạm dữ liệu khác. TPM lưu giữ các khóa mã hóa duy nhất theo cách mà hacker gần như không thể truy cập. Nếu ai đó xâm nhập máy tính và dữ liệu của bạn được mã hóa, nó sẽ vẫn an toàn.
Yêu cầu khuyến nghị của Microsoft cho Windows 11 liệt kê TPM 2.0, mặc dù bạn vẫn có thể nâng cấp dùng phiên bản trước, TPM 1.2, là yêu cầu tối thiểu.
Cùng với TPM 2.0, Microsoft cũng yêu cầu bạn kích hoạt Secure Boot, cài đặt bảo mật cấp UEFI ngăn chặn bất kỳ hệ điều hành không được ủy quyền nào khởi động. Secure Boot thực chất là người gác cổng, ngăn mã độc khởi động trước hệ thống của bạn và mục tiêu chính là bảo vệ chống lại rootkit, bootkit và mã độc khác.
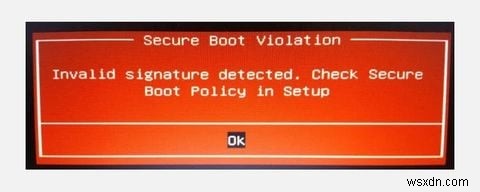
Nhưng nó cũng có tác dụng phụ. Ví dụ, Secure Boot sẽ ngăn bạn dual-boot nhiều bản phân phối Linux, khiến nhiều người dùng tắt Secure Boot.
Ngoài hai tính năng quan trọng đó, Windows 11 đi kèm yêu cầu phần cứng cụ thể, với Microsoft chọn chặn đường nâng cấp tự động cho hàng triệu người dùng. Nếu bạn dùng Windows 10 trên AMD Ryzen série 3000 trở lên, hoặc Intel Gen 7 trở lên, bạn có thể nâng cấp trực tiếp lên Windows 11.
Tuy nhiên, nếu không, bạn sẽ phải chọn cài đặt sạch (clean install) Windows 11. Cài đặt sạch Windows 11 sẽ hoạt động trên hầu hết phần cứng, nhưng đi kèm những lưu ý. Đáng chú ý, Microsoft đã nhiều lần tuyên bố sẽ không cung cấp cập nhật cho cài đặt Windows 11 trên phần cứng "không được hỗ trợ", nên bạn cài đặt ở rủi ro của mình.
Cách bật TPM và Secure Boot
Trusted Platform Module và Secure Boot nằm trong cài đặt UEFI của bạn. Bạn phải vào UEFI hệ thống để bật chúng trước khi thử nâng cấp Windows 11. Cả hai cài đặt nằm ở khu vực tương tự, nhưng chúng tôi sẽ chia bước làm thành ba phần để dễ đọc.
Cách vào BIOS/UEFI
Có vài cách vào BIOS/UEFI hệ thống. Phương pháp cũ là nhấn phím khi boot vẫn hoạt động, nhưng bạn có thể không kịp nếu bật Fast Boot. Nếu màn hình boot chạy quá nhanh và bạn vào Windows 10, có cách khác truy cập BIOS.
- Đi đến Cài đặt > Cập nhật & Bảo mật > Khôi phục > Khởi động lại ngay (Settings > Update & Security > Recovery > Restart now).
- Khi máy tính khởi động lại, bạn sẽ thấy màn hình xanh lớn với vài tùy chọn. Chọn Khắc phục sự cố > Tùy chọn nâng cao > Cài đặt firmware UEFI > Khởi động lại (Troubleshoot > Advanced Options > UEFI Firmware Settings > Restart).
Khi máy tính khởi động lại lần nữa, bạn nên đang ở menu cài đặt BIOS/UEFI.
Cách bật TPM trong BIOS/UEFI
Vị trí cài đặt TPM trong BIOS sẽ khác nhau tùy nhà sản xuất bo mạch chủ. Các hình ảnh dưới đây chụp từ bo mạch chủ MSI X570, tuy nhiên vị trí tùy chọn TPM không nhất thiết tương tự.
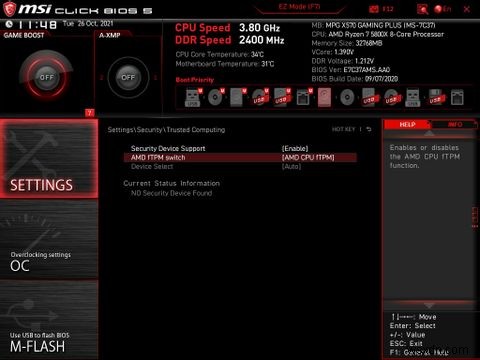
Điều khác cần lưu ý là TPM có thể được liệt kê dưới tên khác trên một số bo mạch chủ, tùy nhà sản xuất CPU:
- Intel Platform Trust Technology (PTT)
- AMD fTPM
Trên bo mạch chủ của tôi, tùy chọn TPM nằm ở Cài đặt > Bảo mật > Điện toán tin cậy > Lựa chọn thiết bị TPM (Settings > Security > Trusted Computing > TPM Device Selection), nơi tôi sẽ bật AMD fTPM.
Sau khi bật, bạn có thể lưu cài đặt và thoát về Windows 10. Khi Windows khởi động, bạn có thể kiểm tra trạng thái TPM để chắc chắn mọi thứ hoạt động.
Nhấn Windows key + R để mở hộp thoại Chạy, sau đó nhập tpm.msc và nhấn Enter. Bảng điều khiển quản lý TPM sẽ tải, cho biết TPM có được bật không và nếu có, bạn đang dùng phiên bản nào.
Cách bật Secure Boot
Khi bạn đang sâu trong cài đặt hệ thống, hãy dành chút thời gian kiểm tra xem Secure Boot đã được bật chưa.
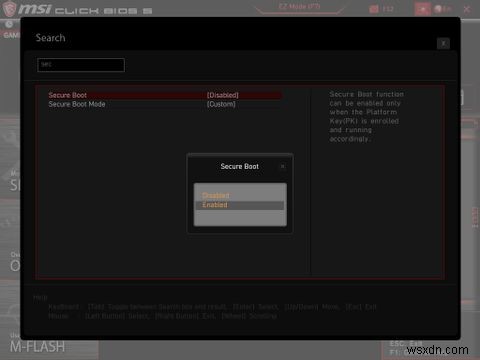
Giống như tùy chọn TPM, vị trí tùy chọn Secure Boot sẽ khác nhau một chút, nhưng thường nằm trong tab Boot. Tìm tab Boot của bạn và cuộn xuống tìm tùy chọn Secure Boot và đảm bảo nó được bật.
Một điều lưu ý về Secure Boot là nó yêu cầu ổ đĩa sử dụng Bảng phân vùng GUID (GPT) thay vì Master Boot Record (MBR) cũ hơn. Là bảng phân vùng mới hơn, GPT đi kèm một số cải tiến so với MBR. Nếu Secure Boot không bật được, bạn có thể cần chuyển đổi ổ MBR sang GPT.
Hoặc có thể máy tính/phần cứng của bạn đơn giản quá cũ để bật Secure Boot.
Dùng ứng dụng PC Health Check của Microsoft để kiểm tra tương thích phần cứng
Microsoft khuyên dùng ứng dụng PC Health Check để kiểm tra tương thích phần cứng. Ứng dụng PC Health Check nằm ở cuối trang liên kết. Tải nó và chạy để kiểm tra tương thích với Windows 11.
Thay vào đó, bạn có thể xem WhyNotWin11, một công cụ mã nguồn mở thay thế có thể cung cấp thông tin chi tiết hơn về tương thích Windows 11 của bạn.
Vậy là xong. Bạn đã bật hai cài đặt quan trọng nhất chặn đường nâng cấp Windows 11. Sau khi bật và giả định bạn chạy phần cứng tương thích, Microsoft sẽ cung cấp nâng cấp Windows 11. Để kiểm tra xem nâng cấp Windows 11 đã sẵn sàng chưa, đi đến Cài đặt > Cập nhật & Bảo mật > Windows Update, nơi bạn sẽ tìm thấy nút cập nhật lớn.