
Có một số công cụ đồ họa hữu ích để quản lý mạng trên macOS, nhưng để có sức mạnh thực sự, bạn sẽ cần sử dụng Terminal. Mặc dù điều này có thể nghe có vẻ đáng sợ nếu bạn không quen thuộc, nhưng bạn không cần phải là một phù thủy kỹ thuật để tìm hiểu thêm về mạng của mình bằng Terminal. Bên dưới lớp vỏ bọc, macOS chạy một biến thể của Unix, có nghĩa là bạn có sẵn một kho tàng lớn các công cụ mạng. Một trong những công cụ mạnh mẽ nhất trong số đó là nmap, có thể cho bạn biết rất nhiều về mạng của mình khi kết hợp với một số lệnh khác.
Quét Các Cổng Mở Của Mạng Cục Bộ Với nmap
nmap là vua của các trình quét cổng dòng lệnh trên macOS, nhưng bạn sẽ cần cài đặt nó trước.
Cài Đặt nmap Với Homebrew
Nếu bạn đã cài đặt trình quản lý gói Homebrew, hãy chạy lệnh sau để tải xuống và cài đặt nmap cùng các phụ thuộc cần thiết:
brew install nmap
Quét Với nmap
nmap được xây dựng để quét một tên máy chủ hoặc địa chỉ mạng được cung cấp và trả về danh sách các cổng mở. Tên nmap viết tắt của "network mapper" (bản đồ mạng), nhưng nó thực chất là một "port mapper" (bản đồ cổng).
Cách đơn giản nhất để chạy nmap là chỉ định địa chỉ IP hoặc dải địa chỉ IP làm mục tiêu; thay thế bằng địa chỉ IP phù hợp để quét trên mạng cục bộ của bạn. Lệnh cụ thể này quét máy chủ kiểm thử giáo dục của nmap tại scanme.org.
nmap scanme.nmap.org
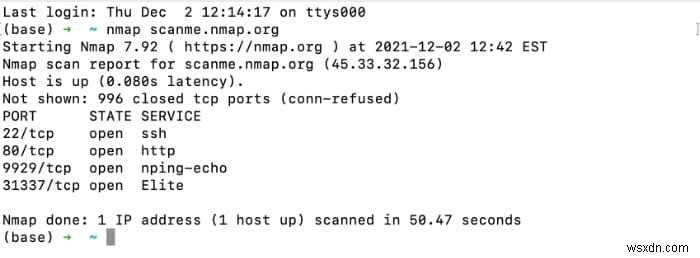
Để quét cổng mở trên một dải địa chỉ IP, hãy sử dụng dấu gạch chéo.
nmap 192.168.0.0/24
Để tìm địa chỉ IP của bộ định tuyến và các thiết bị khác trên mạng của bạn, bạn có thể chạy arp hoặc ipconfig.
sudo nmap -A scanme.nmap.org
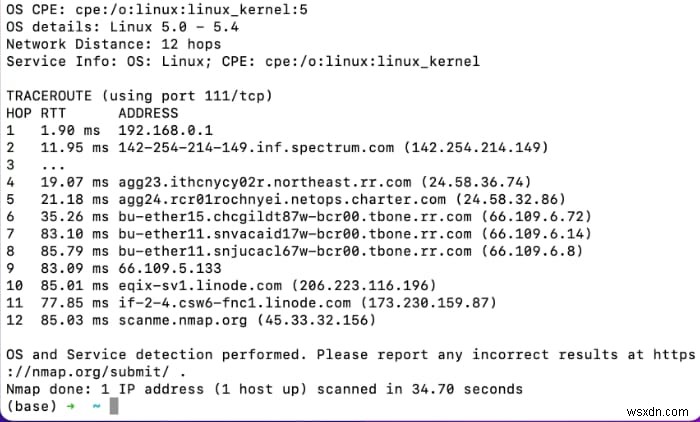
Sử dụng cờ -A sẽ buộc nmap quét 적극 hơn (aggressive scan), trả về nhiều thông tin hơn đáng kể nhưng đồng thời cũng lộ rõ sự hiện diện của bạn trong nhật ký máy chủ. Cờ -A phải được chạy với sudo. Nếu bạn không thể hoặc không muốn sử dụng lệnh sudo, hãy xem hướng dẫn của chúng tôi về cách chạy nmap mà không cần sudo hoặc root.
sudo nmap -O scanme.nmap.org
Lệnh này quét địa chỉ IP đã xác định để xác định hệ điều hành (-O). Lại một lần nữa, nó phải được chạy với sudo.
Nếu bạn muốn chạy nmap một cách bí mật hơn, hãy sử dụng cờ -sS:
sudo nmap -sS scanme.nmap.org
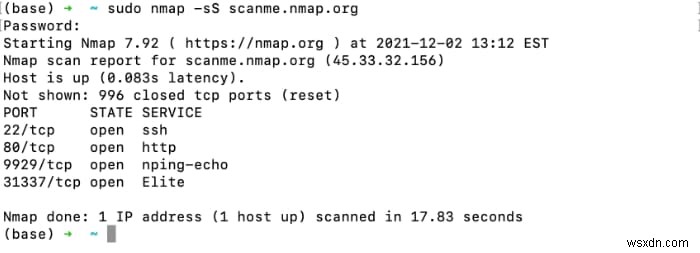
Cờ này có hiệu quả buộc "quét nửa mở" (half-open scanning) và gửi gói TCP SYN để kiểm tra xem cổng có mở hay không nhưng không phản hồi bằng gói ACK khi nhận được phản hồi khẳng định. Do đó, máy chủ từ xa có thể sẽ không ghi lại quá trình quét.
Cờ -sS và các công tắc chế độ quét khác phải được chạy với sudo. Ví dụ, công tắc chế độ -sP sẽ quét địa chỉ IP nhưng không quét cổng, hoạt động giống như arp bên dưới. Xem trang man của nmap để biết thêm các chế độ quét.
Để có kết quả chi tiết hơn, hãy thêm thẻ -vv hoặc -v3. Điều này sẽ bật các mức ghi nhật ký chi tiết hơn, tạo ra đầu ra tiêu chuẩn dễ đọc hơn nhưng dài hơn. Tùy thuộc vào những gì bạn đang tìm kiếm, các cờ này có thể giúp bạn tìm thấy nó.
Tất nhiên, bạn luôn có thể truyền kết quả của nmap vào grep để tìm kiếm kết quả cụ thể. Nếu bạn muốn kiểm tra chỉ cổng 22, ví dụ, bạn có thể chạy lệnh dưới đây:
nmap scanme.nmap.org | grep "22/tcp"
Lệnh này sẽ không trả về dòng nào nếu cổng không khả dụng và trả về dòng trạng thái của cổng nếu có sẵn.
Quét Các Địa Chỉ IP Hoạt Động Của Mạng Cục Bộ Với arp
arp quét mạng cục bộ của bạn để tìm các thiết bị đã kết nối. Vì arp được thiết kế để tạo và sửa đổi các giao thức phân giải địa chỉ, nó có công cụ hạn chế để quét mạng. Nhưng nó có sẵn trên mọi Mac, và đây là cách nhanh chóng để có thông tin cụ thể.
Để xem danh sách tất cả các thiết bị phản hồi hiện đang kết nối với mạng của bạn, hãy mở Terminal và chạy:
arp -a
Lệnh này trả về danh sách tất cả các thiết bị kết nối với mạng của bạn, được báo cáo bằng địa chỉ IP và địa chỉ MAC.
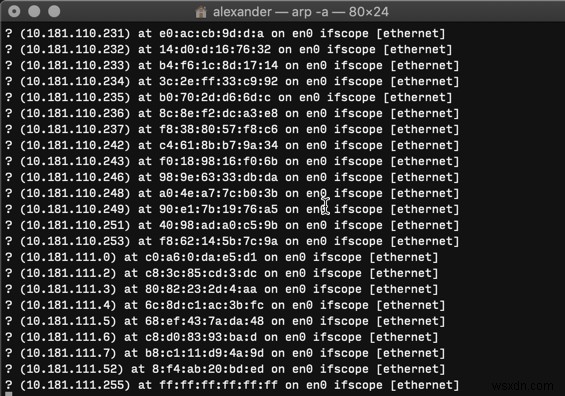
Không có nhiều thứ hơn về arp. Bạn có thể chạy arp -a -i en0 để chỉ nhận báo cáo từ giao diện mạng en0 của bạn, nhưng đó là tất cả.
Câu Hỏi Thường Gặp
1. nmap có phải là công cụ hack không?
Mặc dù nmap có thể được sử dụng cho mục đích xấu, nhưng không có gì về bản thân nmap khiến nó trở thành công cụ hack. Không có gì sai khi sử dụng nó, đặc biệt nếu bạn đang sử dụng nó trên mạng của chính mình.
2. Tôi có bắt buộc phải cài đặt nmap với Homebrew không?
Không. Mặc dù cài đặt bằng lệnh brew rất dễ dàng, bạn cũng có thể cài đặt nmap bằng bộ cài đặt macOS từ trang web nmap.
3. nmap chỉ có sẵn trên macOS không?
Không. Ngoài macOS, nmap cũng có sẵn trên Windows, Linux và các biến thể Unix khác như FreeBSD, Solaris, và nhiều hơn nữa.
4. Đó có phải là tất cả những gì nmap có thể làm không?
Để bao gồm mọi thứ nmap có thể làm sẽ cần vài bài viết. Để biết thêm thông tin, hãy xem trang hướng dẫn nmap (nmap manual).
Một Bộ Công Cụ Mạng
Mặc dù nmap chắc chắn là một trong những công cụ mạng mạnh mẽ nhất có sẵn, nhưng nó không phải là phần mềm duy nhất bạn muốn trong bộ công cụ của mình. Ví dụ, ipconfig hữu ích để lấy thông tin về các giao diện mạng, trong khi lệnh arp hữu ích để chạy quét nhanh tất cả các thiết bị trên mạng của bạn.
Để có thêm các tùy chọn trên macOS, hãy tìm hiểu cách cài đặt nó trên ổ USB.