
Khi kết nối thiết bị USB mới với máy tính, Windows tự động phát hiện thiết bị và cài driver phù hợp. Kết quả là người dùng gần như ngay lập tức có thể dùng ổ USB hoặc thiết bị kết nối. Trong một số tổ chức, việc sử dụng thiết bị lưu trữ USB (flash drive, USB HDD, thẻ SD, v.v.) bị chặn vì lý do bảo mật để ngăn chặn rò rỉ dữ liệu nhạy cảm và lây lan mã độc. Bài viết này mô tả cách dùng Group Policy (GPO) để vô hiệu hóa ổ USB di động bên ngoài.
Cấu Hình GPO Vô Hiệu Hóa Thiết Bị Lưu Trữ USB Trên Máy Tính Miền
Trong tất cả phiên bản Windows, từ Windows 7, bạn có thể linh hoạt quản lý truy cập ổ đĩa bên ngoài (USB, CD/DVD, floppy, tape, v.v.) dùng Group Policies (chúng ta không xem cách triệt để tắt cổng USB qua BIOS). Có thể chặn lập trình chỉ dùng ổ USB, không ảnh hưởng đến thiết bị USB như chuột, bàn phím, máy in, v.v. (không được nhận diện như ổ đĩa di động).
Policy chặn thiết bị USB sẽ hoạt động nếu cơ sở hạ tầng AD domain của bạn đáp ứng yêu cầu sau:
- Phiên bản schema Active Directory — Windows Server 2008 hoặc mới hơn;Lưu ý. Bộ Group Policy cho phép kiểm soát cài đặt và sử dụng media di động trên Windows chỉ xuất hiện từ phiên bản AD 44.
- Desktop OS – Windows 7 hoặc mới hơn.
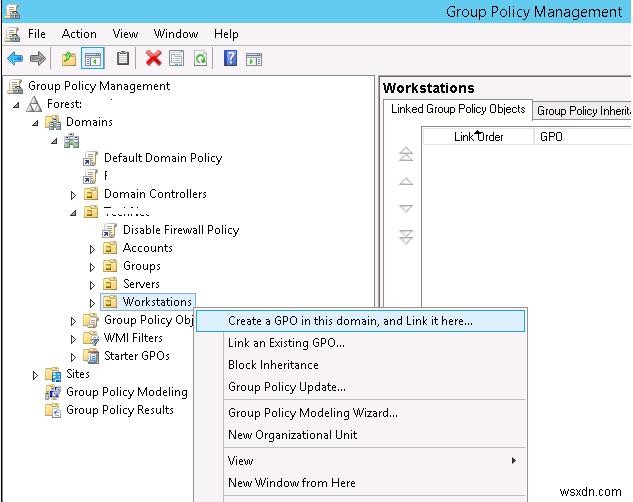
Chúng ta sẽ hạn chế sử dụng ổ USB cho tất cả máy tính trong một container AD (OU). Bạn có thể áp dụng policy chặn USB cho toàn bộ domain, nhưng điều này sẽ ảnh hưởng đến server và thiết bị công nghệ khác. Giả sử chúng ta muốn áp dụng policy cho OU tên Workstations. Để làm vậy, mở console quản trị GPO (gpmc.msc), chuột phải vào OU Workstations và tạo policy mới (Create a GPO in this domain and Link it here.)
Mẹo. Trong trường hợp máy tính độc lập, policy hạn chế thiết bị USB có thể chỉnh sửa dùng Local Group Policy Editor – gpedit.msc. Local Group Policy Editor không có sẵn trong Windows Home editions, nhưng bạn có thể cài như sau: How to enable gpedit.msc on Windows 10 Home.
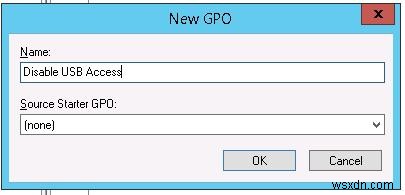
Đặt tên GPO "Disable USB Access".
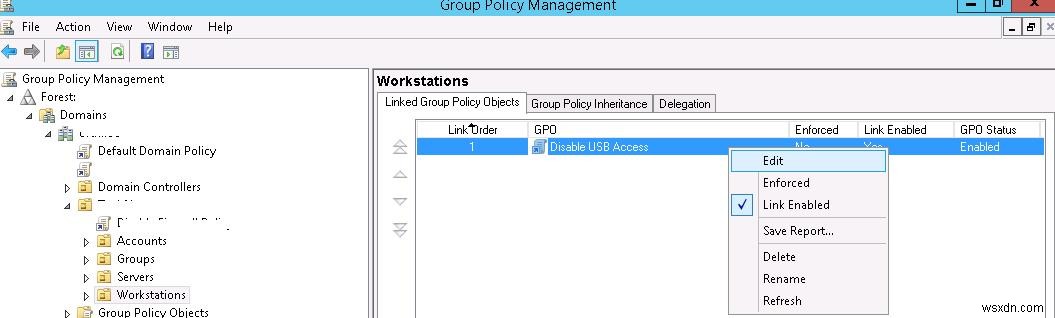
Chỉnh sửa cài đặt GPO (Edit).
Cài đặt chặn thiết bị lưu trữ bên ngoài có sẵn trong cả section User và Computer của GPO:
- User Configuration -> Policies -> Administrative Templates -> System -> Removable Storage Access.
- Computer Configuration -> Policies -> Administrative Templates -> System -> Removable Storage Access.
Nếu bạn muốn chặn thiết bị lưu trữ USB cho tất cả người dùng máy tính, bạn cần cấu hình cài đặt trong section "Computer Configuration".
Trong section Removable Storage Access, có một số policy cho phép vô hiệu hóa sử dụng các lớp lưu trữ khác nhau — CD/DVD, FDD, USB-devices, tapes, v.v.
- CD and DVD: Deny execute access.
- CD and DVD: Deny read access.
- CD and DVD: Deny write access.
- Custom Classes: Deny read access.
- Custom Classes: Deny write access.
- Floppy Drives: Deny execute access.
- Floppy Drives: Deny read access.
- Floppy Drives: Deny write access.
- Removable Disks: Deny execute access.
- Removable Disks: Deny read access.
- Removable Disks: Deny write access.
- All Removable Storage classes: Deny all access.
- All Removable Storage: Allow direct access in remote sessions.
- Tape Drives: Deny execute access.
- Tape Drives: Deny read access.
- Tape Drives: Deny write access.
- Windows Portable Device – lớp này bao gồm smartphone, tablet, player, v.v.
- WPD Devices: Deny write access.
Như bạn thấy, bạn có thể cấm chạy file executable cho mỗi lớp thiết bị (bảo vệ máy tính khỏi virus), cấm đọc dữ liệu và ghi/sửa file trên media bên ngoài.
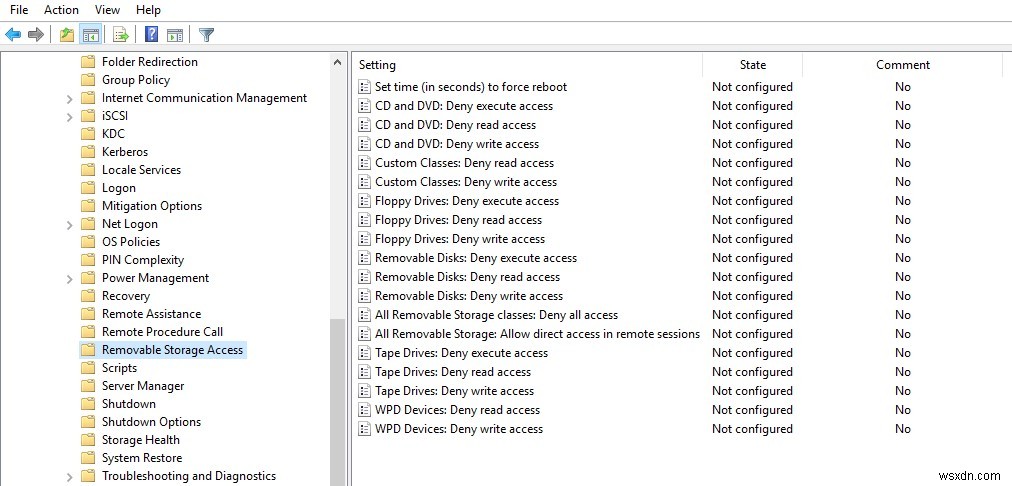
Policy hạn chế "mạnh" nhất — All Removable Storage Classes: Deny All Access – cho phép vô hiệu hóa hoàn toàn truy cập tất cả loại thiết bị lưu trữ bên ngoài. Để bật policy, mở nó và tích Enable.
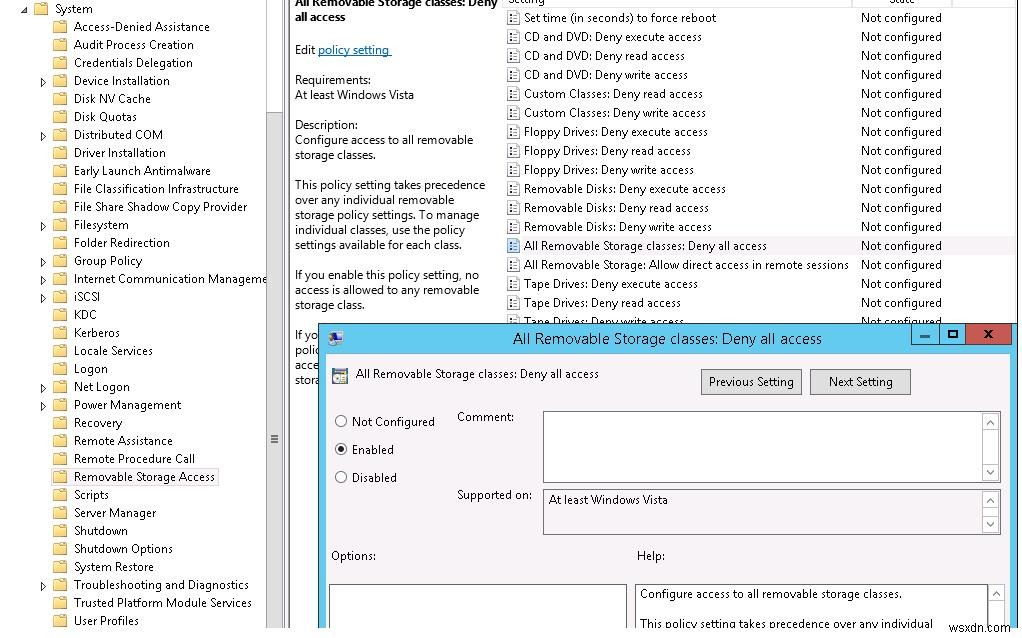
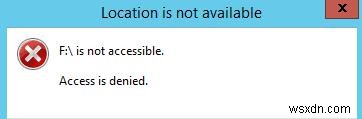
Sau khi bật và cập nhật policy trên máy client (gpupdate /force), OS phát hiện thiết bị bên ngoài kết nối (không chỉ USB, mà cả ổ đĩa bên ngoài bất kỳ), nhưng khi cố mở chúng, lỗi xuất hiện:
Location is not available Drive is not accessible. Access is denied.
Mẹo. Cùng hạn chế có thể đặt dùng registry bằng cách tạo tham số DWORD Deny_All với giá trị 00000001 trong khóa registry HKEY_CURRENT_USER\Software\Policies\Microsoft\Windows\RemovableStorageDevices.
Trong cùng section policy, bạn có thể cấu hình hạn chế linh hoạt hơn cho việc sử dụng ổ USB bên ngoài.
Ví dụ, để ngăn ghi dữ liệu lên flash drive USB và các loại ổ USB khác, bạn nên bật policy Removable Disk: Deny write access.
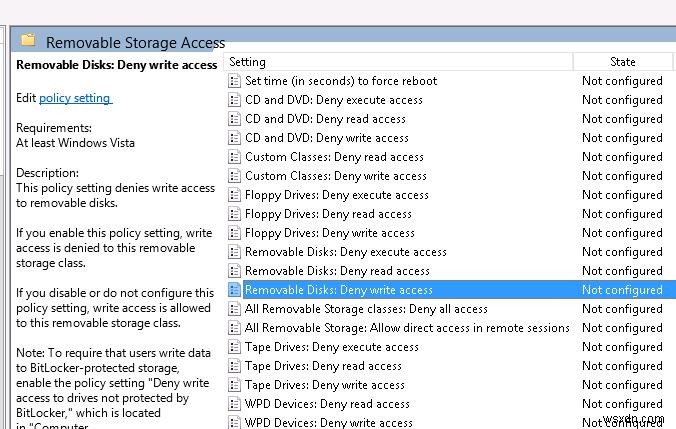
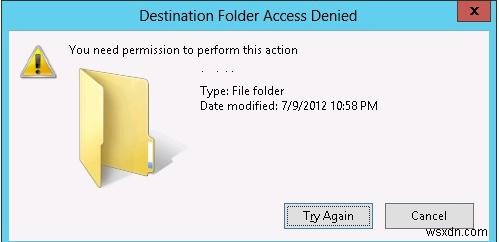
Trong trường hợp này, người dùng sẽ đọc được dữ liệu từ flash drive USB, nhưng khi cố ghi thông tin lên nó, họ sẽ nhận lỗi access denied:
Destination Folder Access Denied You need permission to perform this action
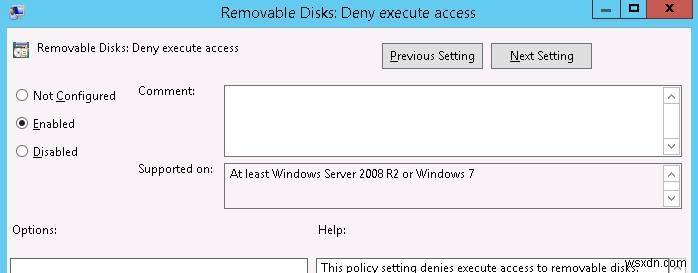
Bạn có thể ngăn chạy file executable và script từ ổ USB dùng policy Removable Disks: Deny execute access.
Vô Hiệu Hóa Ổ USB Qua GPO Cho Người Dụng Cụ Thể
Thường cần chặn ổ USB cho tất cả user trong domain trừ administrator.
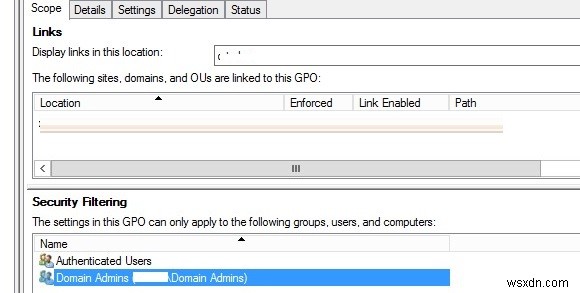
Cách dễ nhất là dùng Security Filtering trong GPO. Ví dụ, để policy chặn USB không áp dụng cho nhóm Domain Admins:
- Chọn policy Disable USB Access trong console Group Policy Management;
- Trong section Security Filtering, thêm nhóm Domain Admins;
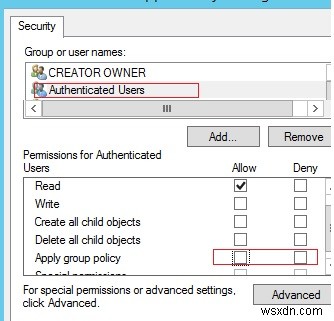
- Đi đến tab Delegation và nhấn Advanced. Trong trình chỉnh sửa cài đặt bảo mật, chỉ định nhóm Domain Admins không được phép áp dụng GPO này (Apply group policy – Deny).
Có thể có nhiệm vụ khác – bạn cần cho phép dùng ổ USB bên ngoài cho mọi người trừ một nhóm user nhất định. Tạo security group "Deny USB" và thêm nhóm này trong cài đặt bảo mật của GPO. Cho nhóm này quyền read và apply GPO, và chỉ để quyền read cho nhóm Authenticated Users hoặc Domain Computers (bỏ tích Apply group policy).
Chặn USB Và Thiết Bị Di Động Qua Registry Và Group Policy Preferences
Bạn có thể linh hoạt hơn kiểm soát truy cập thiết bị bên ngoài bằng cách cấu hình cài đặt registry được đặt bởi các policy thảo luận ở trên qua Group Policy Preferences (GPP). Tất cả policy trên tương ứng với các khóa registry nhất định trong HKLM (hoặc HKCU) \SOFTWARE\Policies\Microsoft\Windows\RemovableStorageDevices (mặc định khóa registry này không có).
Để bật một trong các policy này, bạn phải tạo subkey mới trong khóa chỉ định với tên lớp thiết bị bạn muốn chặn truy cập (cột 2) và tham số REG_DWORD với loại hạn chế (Deny_Read, Deny_Write hoặc Deny_Execute). Nếu giá trị tham số này bằng 1, hạn chế USB hoạt động, nếu 0 – không có hạn chế cho lớp thiết bị này.
| Tên Policy | Device Class GUID | Tên tham số Registry |
| Floppy Drives: Deny read access |
{53f56311-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| Floppy Drives: Deny write access |
{53f56311-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| CD and DVD: Deny read access |
{53f56308-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| CD and DVD: Deny write access |
{53f56308-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| Removable Disks: Deny read access |
{53f5630d-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| Removable Disks: Deny write access |
{53f5630d-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| Tape Drives: Deny read access |
{53f5630b-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| Tape Drives: Deny write access |
{53f5630b-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| WPD Devices: Deny read access |
{6AC27878-A6FA-4155-BA85-F98F491D4F33} {F33FDC04-D1AC-4E8E-9A30-19BBD4B108AE} |
Deny_Read |
| WPD Devices: Deny write access |
{6AC27878-A6FA-4155-BA85-F98F491D4F33} {F33FDC04-D1AC-4E8E-9A30-19BBD4B108AE} |
Deny_Write |
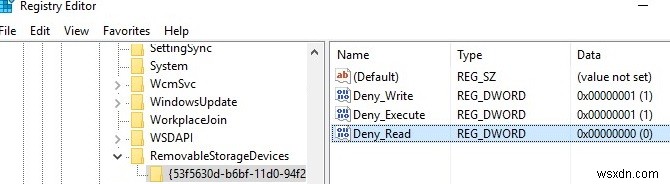
Bạn có thể thủ công tạo các khóa registry và tham số chỉ định. Trong ảnh chụp màn hình dưới, tôi đã tạo khóa RemovableStorageDevices, và subkey tên {53f5630d-b6bf-11d0-94f2-00a0c91efb8b}. Với tham số REG_DWORD, tôi cấm ghi và chạy executable từ ổ USB.
Vô hiệu hóa lưu trữ USB có hiệu lực ngay sau khi policy áp dụng (không cần khởi động lại máy tính). Nếu flash drive USB đang kết nối với máy tính, nó sẽ khả dụng cho đến khi ngắt kết nối và cắm lại.
Bạn có thể dùng các khóa registry này và Item-level targeting của GPP để linh hoạt áp dụng policy hạn chế sử dụng thiết bị lưu trữ USB bên ngoài. Bạn có thể áp dụng policy cho các AD security group cụ thể, site, phiên bản OS, OU (thậm chí dùng WMI filter). Ví dụ, bạn tạo nhóm domain Storage-Devices-Restrict và thêm tài khoản máy tính mà bạn muốn hạn chế dùng ổ USB. Nhóm này được chỉ định trong GPP policy của bạn ở section Item Level Targeting -> Security Group với tùy chọn Computer in Group. Điều này sẽ áp dụng policy chặn USB cho máy tính được thêm vào nhóm AD này.
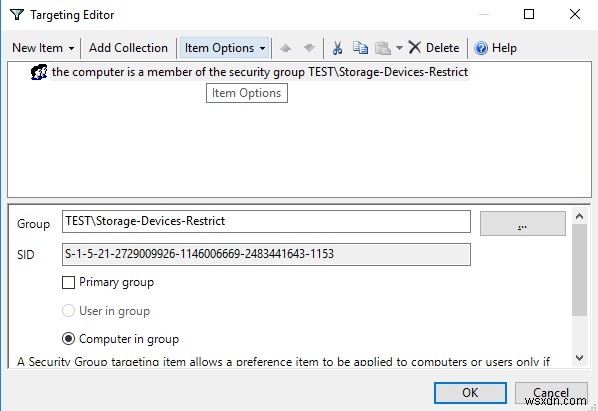
Lưu ý. Tương tự, bạn có thể tạo policy riêng cho các lớp thiết bị không liệt kê trong danh sách này. Bạn có thể tìm ID lớp thiết bị trong thuộc tính driver ở giá trị thuộc tính Device Class GUID.
Vô Hiệu Hóa Driver USB Storage Qua Registry
Bạn có thể hoàn toàn vô hiệu hóa driver USBSTOR (USB Mass Storage Driver), cần thiết để phát hiện và mount đúng thiết bị lưu trữ USB.
Trên máy tính độc lập, bạn có thể tắt driver này bằng cách thay đổi giá trị tham số registry Start từ 3 thành 4. Bạn có thể làm qua PowerShell:
Set-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\services\USBSTOR" -name Start -Value 4
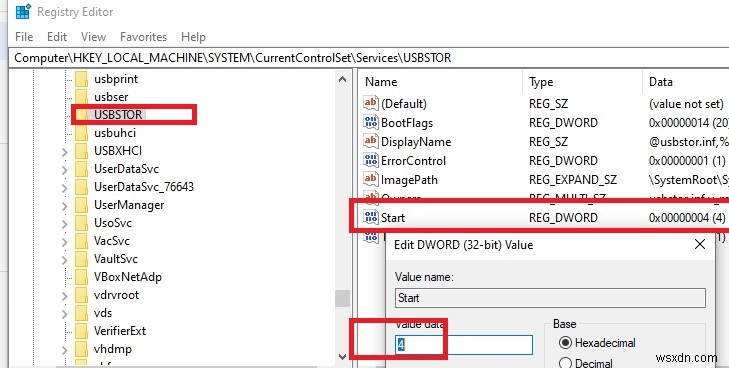
Khởi động lại máy tính và thử cắm thiết bị lưu trữ USB. Bây giờ nó không nên xuất hiện trong File Explorer hoặc Disk Management console, và trong Device Manager bạn sẽ thấy lỗi cài đặt driver thiết bị.
Lưu ý. Đây là cách duy nhất vô hiệu hóa ổ USB trong Windows XP/Windows Server 2003 cũ, vì trong các phiên bản này không có cài đặt Group Policy riêng để hạn chế truy cập thiết bị USB bên ngoài.
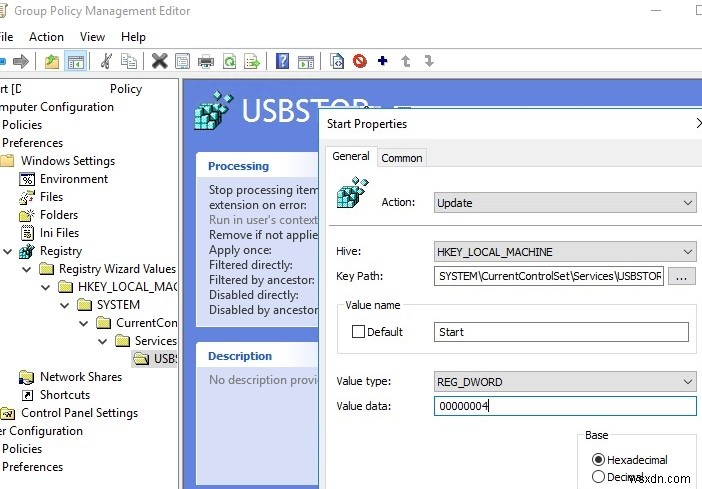
Bạn có thể vô hiệu hóa driver USBSTOR chạy trên máy tính domain dùng Group Policy Preferences. Để làm vậy, bạn cần thay đổi registry qua GPO.
Các cài đặt này có thể triển khai cho tất cả máy tính domain. Tạo Group Policy mới, link nó đến OU chứa máy tính và trong section Computer Configuration -> Preferences -> Windows Settings -> Registry, tạo tham số mới với giá trị:
- Action: Update
- Hive: HKEY_LOCAK_MACHINE
- Key path: SYSTEM\CurrentControlSet\Services\USBSTOR
- Value name: Start
- Value type: REG_DWORD
- Value data: 00000004
Chỉ Cho Phép Một Thiết Bị Lưu Trữ USB Cụ Thể Kết Nối
Bạn có thể dùng cài đặt registry nhất định để chỉ cho phép ổ USB lưu trữ cụ thể (được phê duyệt) kết nối với máy tính. Hãy nhanh chóng xem cách cấu hình điều này.
Khi bạn kết nối bất kỳ thiết bị lưu trữ USB nào với máy tính, driver USBSTOR cài đặt thiết bị và tạo khóa registry riêng dưới HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR. Khóa registry này chứa thông tin về ổ USB (ví dụ, Disk & Ven_Kingstom & Prod_DT_1010_G2 & Rev_12.00).
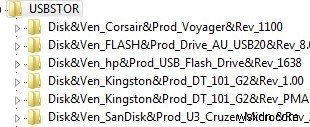
Bạn có thể liệt kê ổ USB từng kết nối với máy tính bằng lệnh PowerShell sau:
Get-ItemProperty –Path HKLM:\SYSTEM\CurrentControlSet\Enum\USBSTOR\*\*| select FriendlyName
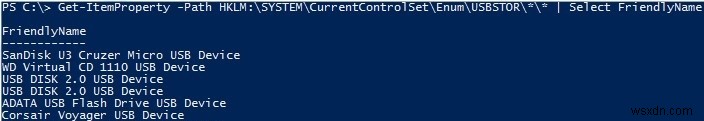
Bạn có thể xóa tất cả khóa registry cho flash drive USB từng kết nối trước, trừ những cái bạn cần.
Sau đó bạn cần thay đổi quyền trên khóa registry USBSTOR để mọi người (kể cả SYSTEM và administrator) chỉ có quyền read. Kết quả là, khi bạn cắm bất kỳ ổ USB nào, trừ ổ được phép, Windows sẽ không thể cài đặt thiết bị.