
Trong một trong các bài viết trước, chúng tôi đã mô tả chi tiết cài đặt máy chủ WSUS trên Windows Server 2012 R2 / 2016. Sau khi bạn đã cấu hình máy chủ cập nhật, bạn cần cấu hình client Windows (máy chủ và trạm làm việc) để sử dụng máy chủ WSUS để nhận cập nhật. Do đó, tất cả client Windows trong mạng của bạn nên nhận cập nhật từ máy chủ cập nhật nội bộ, chứ không từ máy chủ Microsoft Update qua Internet. Trong bài viết này, chúng ta sẽ xem cách cấu hình client để sử dụng máy chủ WSUS bằng chính sách nhóm miền Active Directory (GPO).
AD Group Policies cho phép quản trị viên tự động gán máy tính vào các nhóm WSUS khác nhau, do đó quản trị viên WSUS không phải di chuyển thủ công máy tính giữa các nhóm trong console WSUS và giữ các nhóm này cập nhật. Việc gán client vào các nhóm đích WSUS khác nhau dựa trên nhãn trong registry trên client (nhãn được đặt bởi GPO hoặc sửa đổi registry trực tiếp). Loại gán client vào nhóm WSUS này được gọi là client side targeting.
Dự kiến mạng của chúng ta sẽ sử dụng hai chính sách cập nhật khác nhau: chính sách cập nhật riêng cho Servers và một chính sách khác cho Workstations. Hai nhóm này cần được tạo trong console WSUS trong phần All Computers.
Mẹo. Chính sách sử dụng máy chủ WSUS bởi client phụ thuộc lớn vào cấu trúc tổ chức đơn vị tổ chức (OU) của Active Directory và quy tắc cài đặt cập nhật trong công ty. Trong bài viết này, chúng ta sẽ cố gắng hiểu các nguyên tắc cơ bản của việc sử dụng group policy để cài đặt cập nhật Windows.
Trước hết, bạn phải chỉ định quy tắc gom nhóm máy tính trong console WSUS (targeting). Mặc định, máy tính trong console WSUS được phân phối vào nhóm thủ công bởi quản trị viên server (server-side targeting). Điều này không phù hợp với chúng ta, vì vậy chúng ta sẽ chỉ định rằng máy tính sẽ được phân phối vào nhóm bằng client side targeting (sử dụng group policy hoặc tham số registry). Để làm điều này, trong console WSUS nhấp Options và mở Computers. Thay đổi giá trị thành “Use Group Policy or registry settings on computers”.
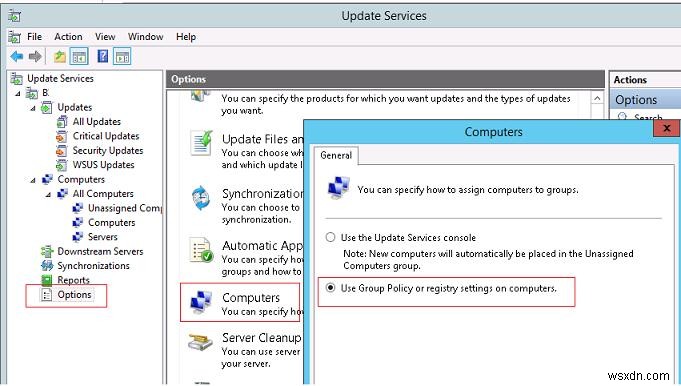
Bây giờ bạn có thể tạo GPO để cấu hình client WSUS. Mở Group Policy Management (GPMC.msc) và tạo hai group policy mới: ServerWSUSPolicy và WorkstationWSUSPolicy.
Chính sách nhóm WSUS cho máy chủ Windows
Hãy bắt đầu với mô tả chính sách máy chủ – ServerWSUSPolicy.
Cài đặt Group Policy chịu trách nhiệm cho hoạt động của dịch vụ Windows Update nằm trong phần GPO sau: Computer Configuration -> Policies -> Administrative templates -> Windows Component -> Windows Update.
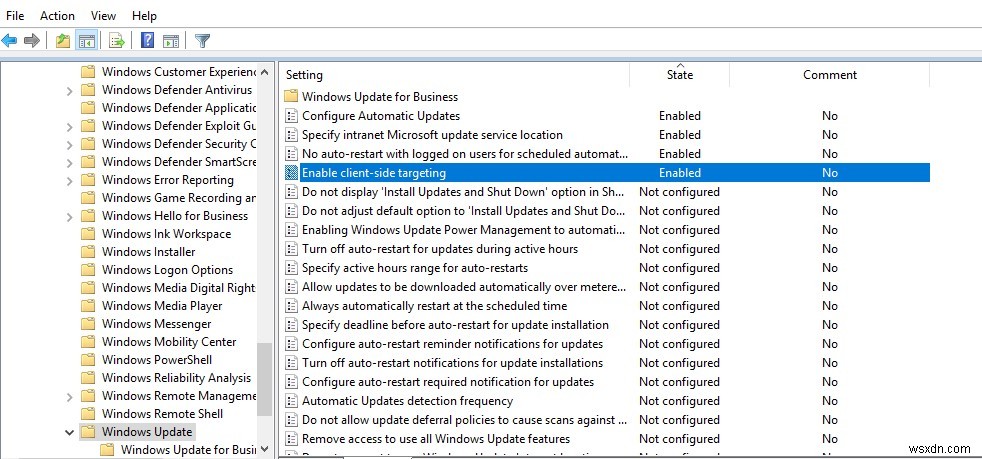
Trong môi trường của chúng ta, chúng tôi đề xuất dùng chính sách này để cài đặt cập nhật từ WSUS trên máy chủ Windows. Tất cả máy tính rơi dưới chính sách này được gán vào nhóm Servers trong console WSUS. Ngoài ra, chúng tôi muốn vô hiệu hóa cài đặt tự động cập nhật trên máy chủ khi chúng được nhận. Khi client cập nhật nên chỉ tải các cập nhật có sẵn xuống ổ cục bộ, hiển thị thông báo tương ứng trong khay hệ thống và chờ quản trị viên khởi động cài đặt thủ công (cục bộ hoặc từ xa bằng module PSWindowsUpdate). Điều này có nghĩa là máy chủ sản xuất sẽ không tự động cài đặt cập nhật và khởi động lại mà không có xác nhận của quản trị viên (thường các tác vụ này được thực hiện bởi quản trị viên hệ thống như một phần của bảo trì hàng tháng theo lịch). Để triển khai sơ đồ như vậy, hãy đặt các chính sách sau:
- Configure Automatic Updates: Enable. 3 – Auto download and notify for install – client tự động tải cập nhật mới và thông báo cho bạn;
- Specify Intranet Microsoft update service location: Enable. Set the intranet update service for detecting updates: https://hq-wsus.woshub.com:8530, Set the intranet statistics server: https://hq-wsus.woshub.com:8530 – đặt địa chỉ máy chủ WSUS cục bộ và máy chủ thống kê (thường chúng giống nhau);
- No auto-restart with logged on users for scheduled automatic updates installations: Enable – vô hiệu hóa khởi động lại tự động nếu phiên người dùng đang mở;
- Enable client-side targeting: Enable. Target group name for this computer: Servers – trong console WSUS, gán client vào nhóm Servers.
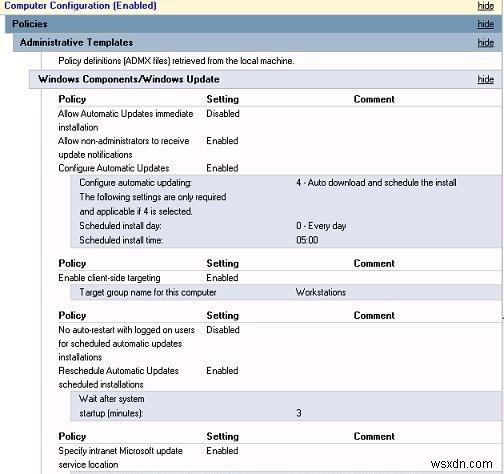
Lưu ý. Khi cấu hình chính sách cập nhật, chúng tôi khuyến khích bạn làm quen với tất cả các cài đặt có sẵn trong từng tùy chọn của phần Windows Update GPO, và đặt tham số phù hợp cho cơ sở hạ tầng và tổ chức của bạn.
Chính sách nhóm WSUS cho trạm làm việc Windows
Chúng ta giả định rằng trái ngược với chính sách máy chủ, cập nhật cho trạm làm việc client được cài đặt tự động vào ban đêm ngay sau khi nhận được cập nhật. Máy tính nên khởi động lại tự động sau khi cài đặt cập nhật (thông báo cho người dùng trước 5 phút).
Trong GPO này (WorkstationWSUSPolicy) chúng ta chỉ định:
- Allow Automatic Updates immediate installation: Disabled – cài đặt ngay lập tức cập nhật sau khi nhận được bị vô hiệu hóa;
- Allow non-administrators to receive update notifications: Enabled – hiển thị thông báo cập nhật mới cho non-admins và cho phép cài đặt thủ công;
- Configure Automatic Updates: Enabled. Configure automatic updating: 4 – Auto download and schedule the install. Scheduled install day: 0 – Every day. Scheduled install time: 05:00 – client tải cập nhật mới và lên lịch cài đặt tự động lúc 5:00 sáng;
- Target group name for this computer: Workstations – trong console WSUS, gán client vào nhóm Workstations;
- No auto-restart with logged on users for scheduled automatic updates installations: Disabled;
- Specify Intranet Microsoft update service location: Enable. Set the intranet update service for detecting updates: https://hq-wsus.woshub.com:8530, Set the intranet statistics server: https://hq-wsus.woshub.com:8530 – là địa chỉ máy chủ WSUS công ty.
Trong Windows 10 1607 và mới hơn, dù bạn đã chỉ định nhận cập nhật từ WSUS nội bộ, Windows 10 vẫn có thể cố gắng truy cập máy chủ Windows Update trên Internet. "Tính năng" này gọi là Dual Scan. Để vô hiệu hóa nhận cập nhật từ Internet, bạn cần thêm bật chính sách Do not allow update deferral policies to cause scans against Windows Update.
Mẹo. Để máy tính trong công ty có tất cả bản vá có sẵn được cài đặt, cả hai chính sách có thể được cấu hình để dịch vụ cập nhật (wuauserv) bị buộc khởi động trên client. Để làm điều đó, trong Computer Configuration -> Policies -> Windows Settings -> Security Settings -> System Services tìm Windows Update và đặt nó khởi động tự động (Automatic). 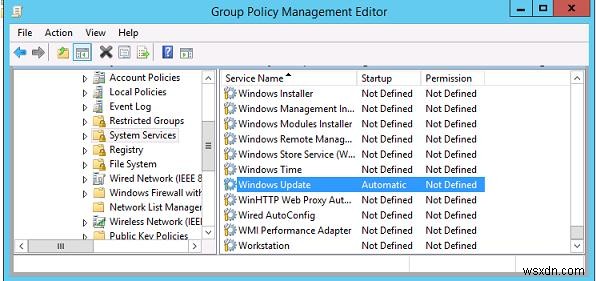
Gán chính sách nhóm WSUS cho AD OU
Bước tiếp theo là gán các chính sách đã tạo cho các container Active Directory (OU) tương ứng. Trong ví dụ của chúng ta, cấu trúc OU cực kỳ đơn giản: có hai container – Servers (chứa tất cả máy chủ của công ty, trừ domain controller) và WKS (Workstations – máy tính của người dùng).
Mẹo. Chúng ta chỉ xem xét cách khá đơn giản gán chính sách WSUS cho client. Trong thực tế, có thể liên kết một chính sách WSUS duy nhất cho tất cả máy tính miền (GPO gán vào root domain), phân phối các loại client khác nhau qua các OU khác nhau (như ví dụ của chúng ta, chúng ta tạo các chính sách WSUS khác nhau cho server và workstation). Trong miền lớn phân tán, đáng giá để liên kết các máy chủ WSUS khác nhau với AD sites, hoặc gán GPO dựa trên bộ lọc WMI, thậm chí kết hợp các phương pháp này.
Để gán chính sách cho OU, nhấp vào OU đúng trong Group Policy Management Console, chọn Link an Existing GPO, sau đó tích chính sách phù hợp.
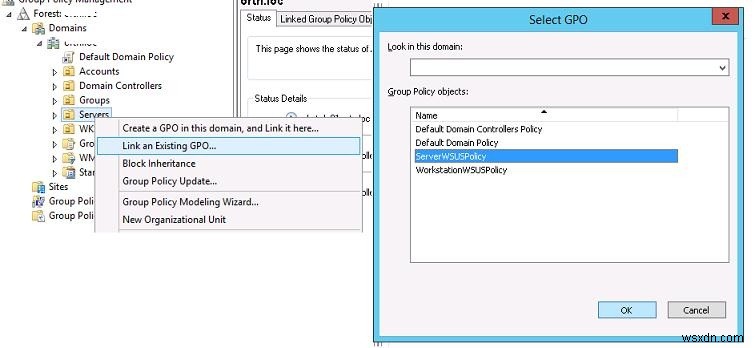
Mẹo. Đừng quên OU riêng biệt – Domain Controllers. Trong hầu hết các trường hợp, chính sách WSUS Server nên được liên kết với container này.
Bạn phải gán WorkstationWSUSPolicy cho container AD tên WKS (nơi đặt máy trạm Windows) theo cách tương tự.
Còn lại là cập nhật group policy trên client để gán client vào máy chủ WSUS:
1 |
gpupdate /force |
Tất cả cài đặt Windows update mà chúng ta đã đặt qua group policies phải xuất hiện trên client trong khóa registry HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate.
File reg sau có thể dùng để chuyển cài đặt WSUS sang máy tính khác mà bạn không thể cấu hình cài đặt cập nhật bằng GPO (máy tính trong workgroup, đoạn cách ly, DMZ, v.v.)
Windows Registry Editor Version 5.00
 [HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate]
 "WUServer"="https://hq-wsus.woshub.com:8530"
 "WUStatusServer"="https://hq-wsus.woshub.com:8530"
 "UpdateServiceUrlAlternate"=""
 "TargetGroupEnabled"=dword:00000001
 "TargetGroup"="Servers"
 "ElevateNonAdmins"=dword:00000000
 [HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\AU]
 "NoAutoUpdate"=dword:00000000 –
 "AUOptions"=dword:00000003
 "ScheduledInstallDay"=dword:00000000
 "ScheduledInstallTime"=dword:00000003
 "ScheduledInstallEveryWeek"=dword:00000001
 "UseWUServer"=dword:00000001
 "NoAutoRebootWithLoggedOnUsers"=dword:00000001
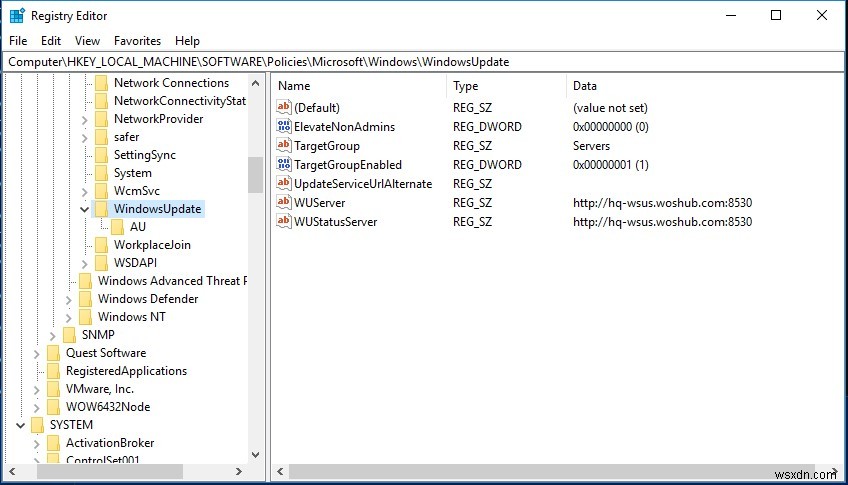
Cũng tiện lợi để kiểm soát cài đặt WSUS áp dụng trên client bằng snap-in rsop.msc.
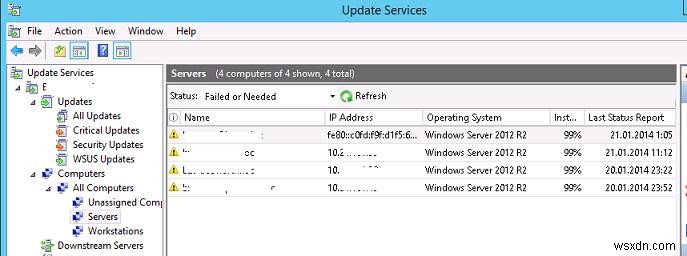
Sau một thời gian (tùy thuộc vào số lượng cập nhật và băng thông đến máy chủ WSUS) hãy kiểm tra xem có thông báo bật lên về cập nhật mới trong khay hệ thống không. Client (tên client, IP, OS, phần trăm vá và ngày cập nhật trạng thái cuối) nên xuất hiện trong các nhóm tương ứng trong console WSUS. Vì chúng ta gán máy tính và máy chủ vào các nhóm WSUS khác nhau bằng GPO, chúng sẽ chỉ nhận các cập nhật được phê duyệt cho cài đặt trên các nhóm WSUS tương ứng.
Lưu ý. Nếu cập nhật không xuất hiện trên client, khuyến khích kiểm tra kỹ nhật ký dịch vụ Windows update (C:\Windows\WindowsUpdate.log). Lưu ý rằng Windows 10 (Windows Server 2016) sử dụng định dạng file WindowsUpdate.log khác.
Client tải cập nhật vào thư mục cục bộ C:\Windows\SoftwareDistribution\Download.
Để bắt đầu tìm kiếm cập nhật mới trên máy chủ WSUS ngay lập tức, bạn cần chạy lệnh:
1 |
wuauclt /detectnow |
Cũng đôi khi bạn phải buộc client đăng ký lại trên máy chủ WSUS:
1 |
wuauclt /detectnow /resetAuthorization |
Trong các trường hợp đặc biệt khó khăn, bạn có thể thử sửa dịch vụ wuauserv như sau. Nếu lỗi 0x80244010 xảy ra khi nhận cập nhật trên client, hãy thử thay đổi tần suất kiểm tra cập nhật trên máy chủ WSUS bằng chính sách Automatic Update detection frequency thành 3-4 giờ.
Trong các bài tiếp theo, chúng tôi sẽ mô tả đặc điểm phê duyệt cập nhật trên máy chủ WSUS, và cách chuyển cập nhật đã phê duyệt giữa các nhóm trên máy chủ WSUS bằng PowerShell.