
Mặc định màn hình đăng nhập trên Windows 10/11 và Windows Server 2019/2016/2012R2 hiển thị tài khoản của người dùng đăng nhập cuối cùng vào máy tính. Bạn có thể cấu hình hành vi khác nhau cho tính năng này: hiển thị tên người dùng đăng nhập cuối, ẩn nó, hoặc thậm chí liệt kê tất cả người dùng local/domain đã đăng nhập trên màn hình chào mừng thiết bị.
Không hiển thị tên người dùng đăng nhập cuối trên màn hình đăng nhập Windows
Người dùng cuối thấy tiện lợi khi tên tài khoản đăng nhập cuối hiển thị trên màn hình đăng nhập Windows và không cần gõ thủ công. Nhưng điều này giúp kẻ tấn công dễ dàng truy cập máy tính hơn. Chỉ cần tìm đúng mật khẩu. Có nhiều cách: kỹ thuật xã hội, tấn công brute-force, hoặc đơn giản là tờ giấy dán mật khẩu trên màn hình.
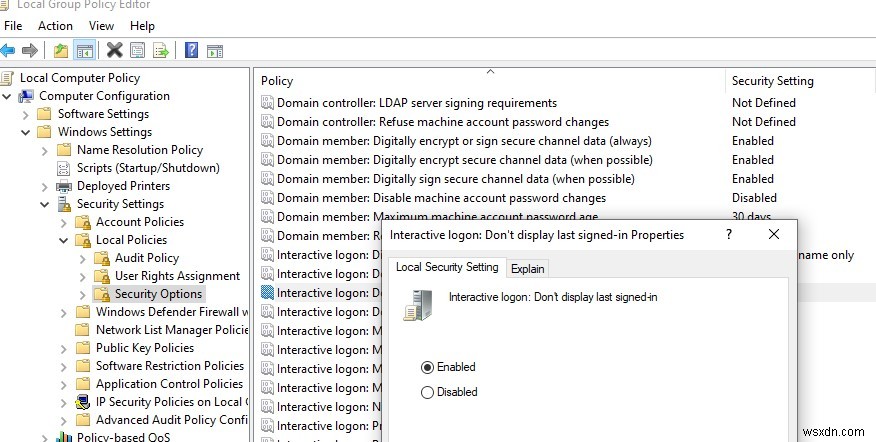
Bạn có thể ẩn tên người dùng đăng nhập cuối trên màn hình đăng nhập Windows qua GPO. Mở Group Policy editor domain (gpmc.msc) hoặc local (gpedit.msc) vào mục Computer Configuration → Windows Settings → Security Settings → Local Policies → Security Options. Bật policy “Interactive logon: Do not display last user name”. Policy này mặc định bị tắt.
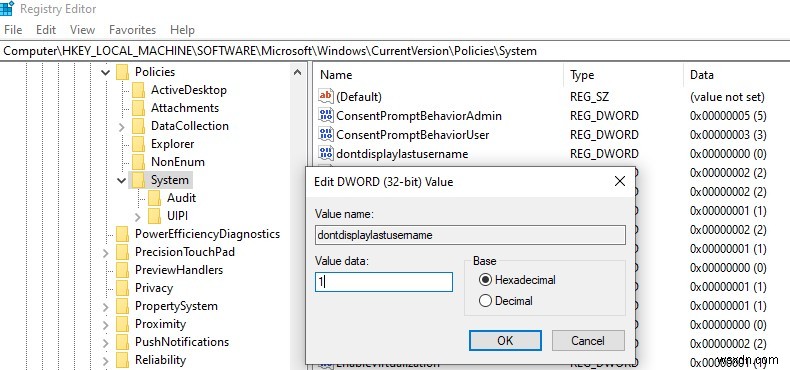
Cũng có thể ẩn tên người dùng cuối từ màn hình đăng nhập qua registry. Đi đến khóa registry HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System, tạo tham số DWORD mới tên dontdisplaylastusername với giá trị 1.
Tên người dùng cũng hiển thị trên máy tính nếu màn hình bị khóa (bấm Win+L hoặc qua GPO lock screen). Bạn có thể ẩn tên người dùng trên màn hình khóa. Làm vậy, trong cùng mục GPO, bạn phải bật policy “Interactive logon: Display user information when the session is locked” và đặt giá trị “Do not display user information”.
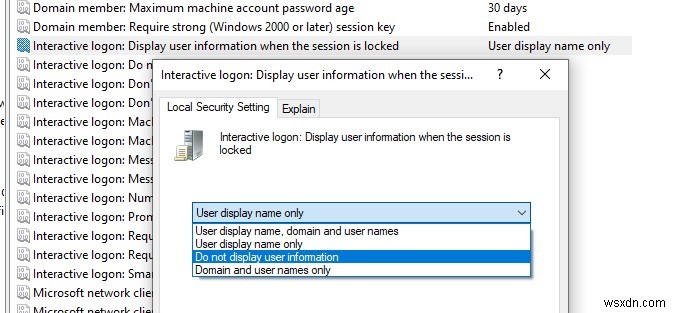
Tham số registry tên DontDisplayLockedUserId trong cùng khóa registry với giá trị 3 tương ứng với tham số policy này.
Các giá trị khác cho tham số này:
- 1 — hiển thị tên hiển thị user, domain và username
- 2 — chỉ hiển thị tên hiển thị user
- 3 — không hiển thị user.
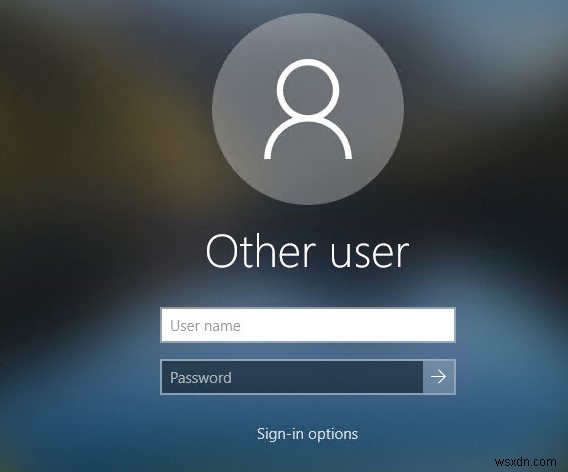
Màn hình đăng nhập máy tính và màn hình khóa Windows hiện hiển thị trường username và password trống.
Hiển thị tất cả người dùng trên màn hình đăng nhập Windows 10/11
Mặc định, các phiên bản Windows hiện đại (tested trên Windows 11 21H2 và Windows 10 21H1) luôn hiển thị danh sách người dùng local đã kích hoạt ở góc dưới bên trái màn hình đăng nhập. Chỉ người dùng ẩn (xem dưới) hoặc bị vô hiệu hóa không hiển thị.
Để đăng nhập máy tính, người dùng chỉ cần bấm vào tài khoản cần thiết và nhập mật khẩu. Chỉ hoạt động trên máy tính không tham gia domain Active Directory.
Nếu không đặt mật khẩu cho tài khoản người dùng, người dùng đó sẽ tự động đăng nhập, ngay cả khi autologon không được bật. 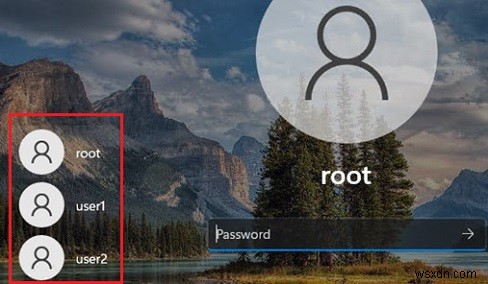
Mẹo: Thay vì icon user mặc định, bạn có thể cấu hình hiển thị ảnh hồ sơ người dùng từ Active Directory.
Nếu danh sách người dùng local không hiển thị trên màn hình đăng nhập máy tính, kiểm tra cài đặt các tùy chọn Group Policy local sau (dùng gpedit.msc):
- Interactive Logon: Do not display last signed-in =
Disabled(Computer Configuration → Windows Settings → Security Settings → Local Policies → Security Options); - Enumerate local users on domain-joined computers =
Enabled(Computer Configuration → Administrative Templates → System → Logon) - Do not enumerate connected users on domain-joined computer =
Disabled/Not Configured(cùng mục GPO)
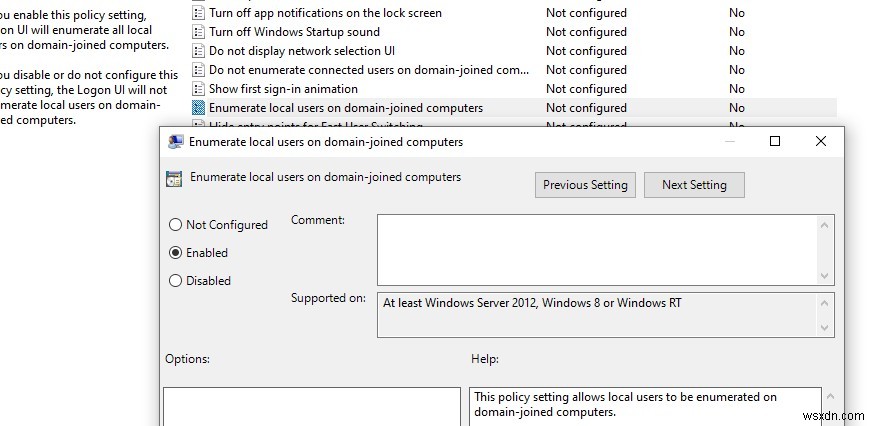
Khởi động lại máy tính để áp dụng cài đặt Group Policy mới.
Trong một số bản Windows 10 cũ (từ 1609 đến 1903), có vấn đề khác với việc hiển thị tất cả người dùng local trên màn hình Welcome, liên quan đến chế độ chuyển người dùng.
Để hiển thị tất cả tài khoản người dùng local trên màn hình đăng nhập Windows, bạn cần đổi giá trị tham số Enabled thành 1 trong khóa registry sau: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Authentication\LogonUI\UserSwitch. Tùy chọn này cho phép chuyển người dùng hiện tại trên màn hình đăng nhập Windows. Tuy nhiên, Windows tự động đặt lại giá trị tham số Enabled về 0 mỗi lần người dùng đăng nhập.
Để khắc phục, bạn cần tạo task scheduler đổi giá trị tham số thành 0 mỗi lần người dùng đăng nhập.
Bạn có thể tạo Scheduled Task mới bằng PowerShell:
$Trigger= New-ScheduledTaskTrigger -AtLogOn
$User= "NT AUTHORITY\SYSTEM"
$Action= New-ScheduledTaskAction -Execute "PowerShell.exe" -Argument "Set-ItemProperty -Path HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Authentication\LogonUI\UserSwitch -Name Enabled -Value 1"
Register-ScheduledTask -TaskName "UserSwitch_Enable" -Trigger $Trigger -User $User -Action $Action -RunLevel Highest –Force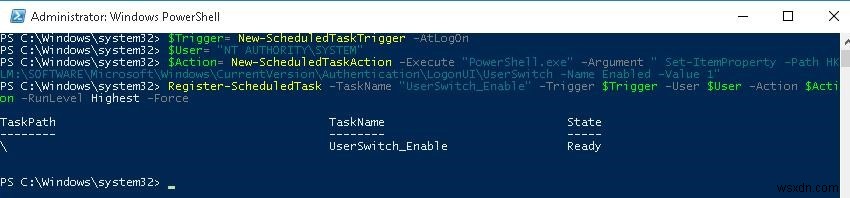
Kiểm tra task đã xuất hiện trong Windows Task Scheduler (taskschd.msc). 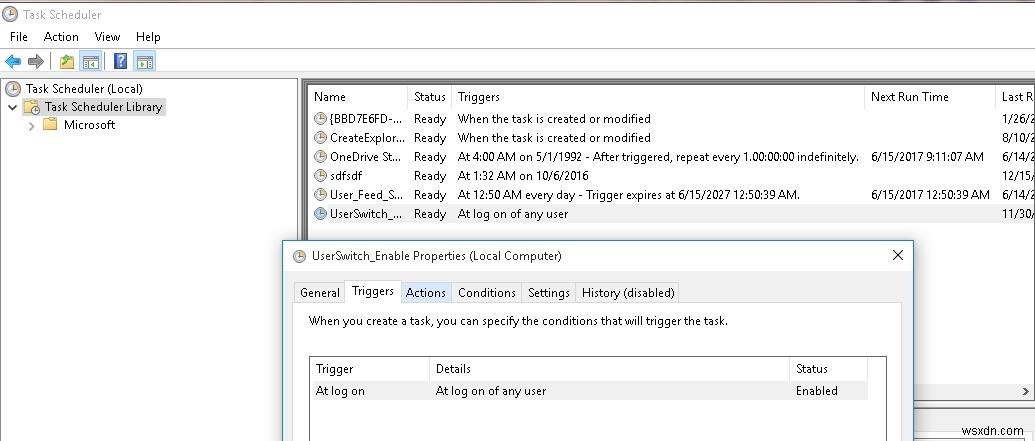
Đăng xuất rồi đăng nhập lại. Task phải tự động chạy và đổi giá trị tham số registry Enabled thành 1. Kiểm tra giá trị hiện tại bằng Get-ItemProperty. Như bạn thấy, nó là 1:
get-ItemProperty -Path 'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Authentication\LogonUI\UserSwitch' -Name Enabled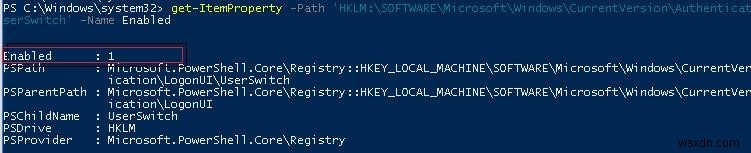
Hiển thị người dùng domain đã đăng nhập trên màn hình đăng nhập Windows
Nếu nhiều người dùng domain chia sẻ cùng máy tính, bạn có thể hiển thị danh sách người dùng có phiên hoạt động trên màn hình chào mừng. Phiên hoạt động nghĩa là người dùng đã đăng nhập vào máy tính. Có thể là máy tính chung (dùng chế độ chuyển người dùng), kiosk, host Windows Server RDS, hoặc thiết bị Windows 11/10 cho phép nhiều kết nối RDP.
Để làm vậy, kiểm tra trong Computer Configuration → Windows Settings → Security Settings → Local Policies → Security Options các policy sau bị tắt:
- Interactive logon: Don’t display last signed-in: Disabled
- Interactive logon: Don’t display username at sign-in: Disabled
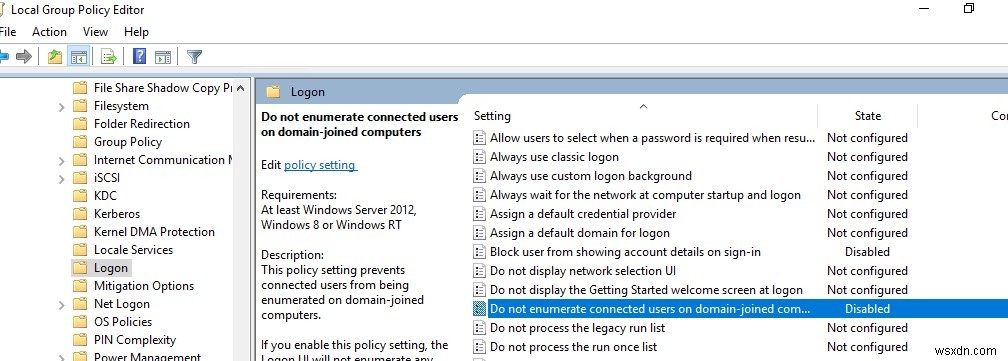
Sau đó tắt policy trong mục Computer Configuration → Administrative Templates → System → Logon:
- Block user from showing account details on sign-in: Disabled
- Do not enumerate connected users on domain-joined computer: Disabled
Sau đó màn hình chào mừng sẽ hiển thị danh sách người dùng đã đăng nhập. Cả phiên hoạt động và phiên của người dùng với trạng thái disconnected (ví dụ do timeout RDP) sẽ hiển thị ở đây. Người dùng chỉ cần đăng nhập một lần, rồi chỉ chọn tài khoản từ danh sách và nhập mật khẩu.
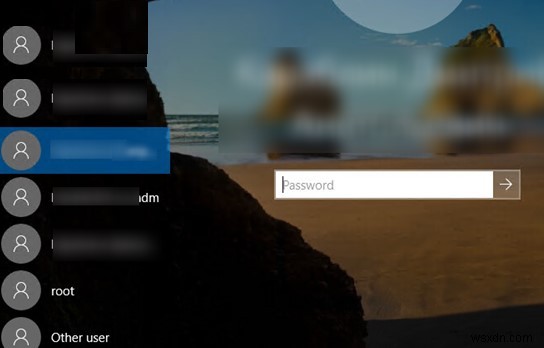
Lưu ý cài đặt Group Policy trên máy tính domain có thể được quản lý bởi domain admin. Nếu một cài đặt GPO local không áp dụng được cho máy tính của bạn, kiểm tra xem nó có bị ghi đè bởi domain GPO không. Dùng rsop.msc hoặc gpresult để lấy cài đặt Group Policy kết quả trên thiết bị.
Ẩn tài khoản người dùng cụ thể khỏi màn hình đăng nhập trên Windows 10 và 11
Màn hình Welcome Windows luôn hiển thị người dùng là thành viên của một trong các nhóm local sau: Administrators, Users, Power Users, Guests.
Người dùng bị vô hiệu hóa không hiển thị trên màn hình đăng nhập Windows.
Bạn có thể ẩn người dùng cụ thể khỏi danh sách trên màn hình chào mừng qua registry. Cần dùng khóa registry HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\SpecialAccounts\UserList. Cần tạo tham số DWORD với tên username và giá trị 0 cho mỗi người dùng muốn ẩn.
Bạn có thể liệt kê tên người dùng local bằng PowerShell hoặc cmd:
Net userHoặc:
Get-LocalUser | where {$_.enabled –eq $true}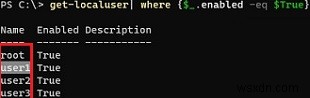
Để ẩn tài khoản người dùng cụ thể khỏi màn hình chào mừng Windows 11 hoặc 10 (ví dụ user1), chạy lệnh:
reg add "HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\SpecialAccounts\UserList" /t REG_DWORD /f /d 0 /v UserNameNếu muốn hiện lại người dùng ẩn trên màn hình đăng nhập, bạn cần xóa tham số registry này hoặc đổi giá trị thành 1.
Nếu tài khoản administrator tích hợp sẵn của Windows được bật trên máy tính, và đây không phải tài khoản duy nhất có quyền local admin trên máy tính (!!!), bạn cũng có thể ẩn nó:
reg add "HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\SpecialAccounts\UserList" /t REG_DWORD /f /d 0 /v administratorNếu muốn ẩn tất cả người dùng trừ người dùng đăng nhập cuối vào máy tính, cấu hình cài đặt GPO sau trong Computer Configuration → Administrative Templates → System → Logon:
- Enumerate local users on domain-joined computers = Disabled
- Do not enumerate connected users on domain-joined computer = Enabled