
Tuần trước, Microsoft công bố bắt đầu triển khai Windows 11 2022 Update có rất nhiều cải tiến. Trong số đó là Bảo vệ Phishing Nâng cao (Enhanced Phishing Protection), công cụ được thiết kế để xác định trang web hoặc ứng dụng độc hại mà kẻ tấn công dùng để truy cập thông tin đăng nhập. Khi công cụ phát hiện trường hợp như vậy, nó tự động thông báo cho admin qua Microsoft Defender for Endpoint.
Theo bài đăng blog Tech Community mới của Sinclaire Hamilton -
Bảo vệ Phishing Nâng cao hoạt động như thế nào? Windows sẽ đầu tiên phân tích nơi bạn nhập mật khẩu, sau đó dùng SmartScreen để giải mã tính xác thực của ứng dụng hoặc trang web. Nó sau đó phản ứng ngay lập tức và cảnh báo người dùng rằng họ phải đổi mật khẩu ngay lập tức, bất kể họ dùng Tài khoản Microsoft, Active Directory, Azure Active Directory, hay mật khẩu cục bộ SmartScreen. Công cụ cũng sẽ thông báo cho IT admin sự cố qua cổng MDE để điều tra và giảm thiểu thêm.
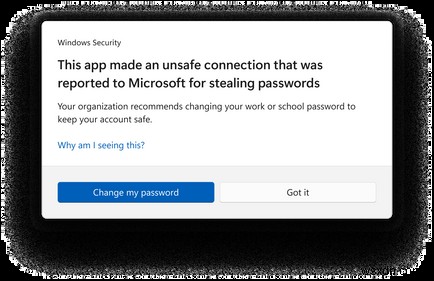
IT admin có thể kiểm soát trường hợp người dùng cuối nhận cảnh báo cho các vi phạm bảo mật này qua CSP/MDM hoặc Group Policy. Tính năng tuy nhiên ở chế độ audit mặc định, cho phép admin đánh giá việc dùng mật khẩu qua cổng Defender for Endpoint mà không thông báo người dùng.
Tính năng hiện có sẵn cho người dùng đã nâng cấp lên Windows 11 22H2. Tuy nhiên, đối với khách hàng thương mại muốn nhận cảnh báo Bảo vệ Phishing Nâng cao trong cổng bảo mật M365 Defender, giấy phép phải có quyền truy cập cổng bảo mật Microsoft 365 Defender.
Bạn đã truy cập tính năng này? Chia sẻ suy nghĩ với chúng tôi trong phần bình luận dưới.