
Xác thực hai yếu tố (2FA) trở nên phổ biến trong môi trường nhạy cảm: ngân hàng, thanh toán, mạng xã hội, và các nền tảng chia sẻ nhiều thông tin cá nhân mà bạn chắc chắn không muốn người khác lấy được. Đây là cách mạnh mẽ đảm bảo chỉ bạn truy cập data, nhưng có tin xấu: nó bị khuyết điểm. Không phải tất cả là tin xấu. Có vẻ một số công ty đang làm việc trên hình thức xác thực mới khắc phục một số khuyết điểm này.
Cơ bản về Two-Factor Authentication
Cốt lõi: Nếu bạn phải dùng thứ gì ngoài username/password để vào tài khoản, bạn rất có thể đang dùng 2FA.
Thường thấy khi đăng nhập app ngân hàng hoặc dùng app như Uber lần đầu. Thường dưới dạng xác nhận SMS để chắc chắn bạn là chủ số điện thoại đăng ký tài khoản.
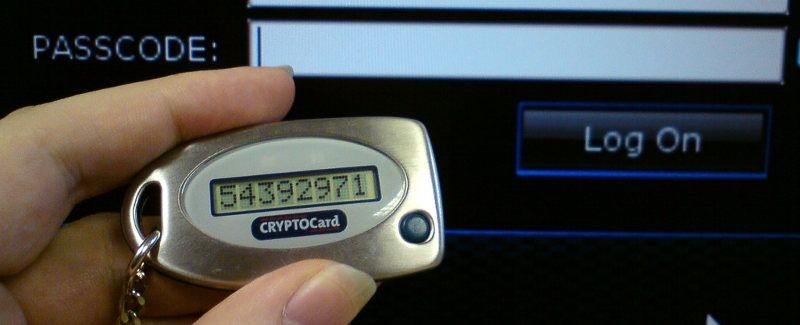
Một số ngân hàng cấp token generator số (giống Google Authenticator) tạo dãy số mỗi phút để đăng nhập.
App khác dùng hệ thống tự động gọi điện thoại và nghe khi cuộc gọi kết nối để xác thực bạn sở hữu điện thoại.
Trong một số trường hợp, 2FA thậm chí dùng sinh trắc học: vân tay hoặc khuôn mặt. Một số phương pháp này thay thế mật khẩu cho việc như mở khóa điện thoại.
Tất cả phương pháp này được phát minh để chứng minh chính xác bạn là bạn.
Vết muỗi trong bình bông
Khuyết điểm lớn nhất của phương pháp xác thực hiện đại: chúng không tính đến con người đang dùng chúng. Chúng ta luôn tìm cách sáng tạo lạm dụng data, và không biện pháp bảo mật nào hôm nay thực sự bù trừ được điều đó.
Trong nhiều trường hợp chúng ta mắc bẫy social engineering (kỹ thuật xã hội) khiến tiết lộ thông tin quan trọng cho kẻ muốn xâm nhập tài khoản.
Cũng có rủi ro mất cắp. Ai đó cắp điện thoại → có cách nhận SMS xác thực. Ai đó cắp token → xác thực tài khoản ngân hàng.
Vân tay? Cũng dễ bị tấn công. Nhận diện khuôn mặt? Cũng vậy.
Miền mới với những caveat riêng
Mùa thu 2017, nhóm nhà mạng di động tại Mỹ tuyên bố sẽ phát hành hình thức xác thực mới giải quyết các khuyết điểm trên. Dù nghe hay, nhưng không nhiều chi tiết về cách chính xác phương pháp mới hoạt động.
Nhóm gọi là Mobile Authentication Taskforce (MAT), nói phương pháp mới sẽ "giảm rủi ro danh tính di động bằng cách phân tích data và pattern hoạt động trên mạng di động để dự đoán, với độ chắc chắn cao, user có phải là người họ nói hay không".
Điều này nghe như họ sẽ track chuyển động và pattern data từ user di động để tạo "vân tay" danh tính. Nếu có độ lệch quá lớn từ pattern này (ví dụ: điện thoại bỗng ở London và không login web bạn thường login), thì có thể giả định danh tính user bị xâm phạm.
Mặc dù nghe thú vị với một số người, nhưng gây lo ngại cho người quan tâm riêng tư và kiểm soát data. Nhiều người không thoải mái với nhà mạng track mọi chuyển động và data họ gửi trên Web. Và nếu chính phủ muốn triệu tập record data này?
Bạn đứng phe nào? Bạn tin phương pháp mới của MAT là bước tiến ngăn chặn hacker, hay lo ngại riêng tư đủ để bạn quay lưng ý tưởng? Hãy cho biết suy nghĩ trong bình luận!