
"Độ mạnh" của mật khẩu được hầu hết mọi người hiểu là được xác định bởi sự đa dạng loại ký tự trong mật khẩu. Nhưng trong khi các biểu mẫu đăng ký có thể nghĩ độ phức tạp là bảo mật, kẻ tấn công lại không đồng ý. Độ phức tạp không còn bảo vệ trước mô hình đe dọa hiện đại. Điều gì tạo ra mật khẩu mạnh? Chúng ta cần trước hết xem xét mô hình đe dọa thực tế mà hầu hết mọi người đối mặt.
Độ phức tạp mật khẩu hụt đích
"Độ mạnh" của mật khẩu thường chỉ là hàm của độ phức tạp, hoặc lượng ngẫu nhiên trong mật khẩu, được đo lường bằng việc sử dụng ký tự đặc biệt, số, chữ hoa và thường. Nhưng thêm vài ký tự khác nhau vào mật khẩu không làm tăng có nghĩa "độ mạnh" của nó, bất chấp thanh "độ mạnh" màu xanh lừa dối bên cạnh mật khẩu gợi ý. Độ phức tạp tăng độ khó của tấn công brute force, nhưng loại tấn công này hiếm gặp.
Thay vào đó, đánh cắp thông tin đăng nhập xảy ra trong các vụ cướp dữ liệu lớn hoặc rò rỉ từ các tổ chức lớn. Độ mạnh mật khẩu không giúp được bạn nếu kẻ tấn công đã có mật khẩu của bạn dưới dạng plain text.
Sử dụng mật khẩu duy nhất
Hầu hết mọi người dễ bị tổn thương trước cái gọi là "credential stuffing" (đồi mồi thông tin đăng nhập): thông tin đăng nhập bị xâm phạm được thử trên các nền tảng phổ biến để khai thác thói quen dùng lại mật khẩu của con người. Đó là nguy hiểm lớn hơn nhiều so với mật khẩu "yếu".畢竟, một mật khẩu "siêu mạnh", hoàn toàn ngẫu nhiên nhưng dùng lại trên mọi nền tảng sẽ trở nên thảm họa sau một lần rò rỉ.
Thay vì nghĩ độ mạnh mật khẩu là thuộc tính đơn lẻ, chúng ta cần nghĩ đến độ mạnh của hệ thống xác thực. Mật khẩu hiện đại tạo ra hệ thống đó và phải được xem xét như vậy. Dùng mật khẩu duy nhất dễ dàng hơn nhiều với trình quản lý mật khẩu, nên hãy bắt đầu dùng ngay hôm nay nếu chưa có.
Độ dài quan trọng hơn độ phức tạp
Nhiều năm nay chúng ta được huấn luyện nghĩ độ phức tạp là yếu tố quan trọng nhất của mật khẩu. Và trong khi chúng ta biết tấn công brute force hiếm, độ phức tạp thậm chí không phải là sự phòng thủ tốt nhất chống brute force: độ dài thực sự quan trọng hơn nhiều.
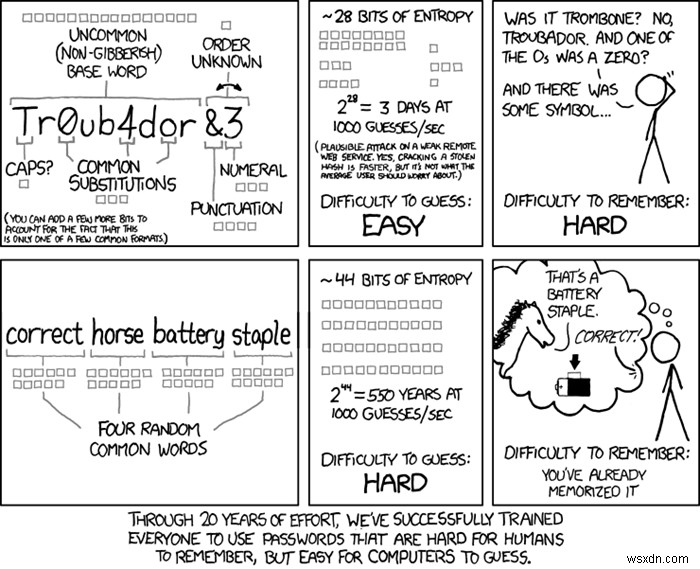
Độ dài mật khẩu có quan hệ mũ với thời gian bẻ khóa, nên tăng độ dài vừa phải có thể mang lại tăng thời gian bẻ khóa khổng lồ. Độ phức tạp, mặt khác, có quan hệ tuyến tính hơn với thời gian bẻ khóa.
Ví dụ này: Máy bẻ khóa hiệu năng cao có thể bẻ mật khẩu trông phức tạp như *nRyU86) chỉ trong tám mươi phút. Tăng độ dài thêm một chữ cái in hoa kéo dài thời gian đó lên gần ba mươi sáu giờ, trong khi đổi một chữ cái thành ký tự đặc biệt không làm thay đổi có nghĩa thời gian bẻ khóa.
Hãy tận dụng tối đa quyền lực mũ của độ dài. Mật khẩu cụm từ (passphrase) bốn từ, dùng từ điển phổ biến và tổng cộng mười sáu ký tự thì sao? Ngay cả khi tính đến tấn công từ điển (tấn công dùng cơ sở dữ liệu từ biết để đoán mật khẩu thay vì sinh ngẫu nhiên), vẫn mất chín mươi tỷ năm để bẻ mật khẩu.
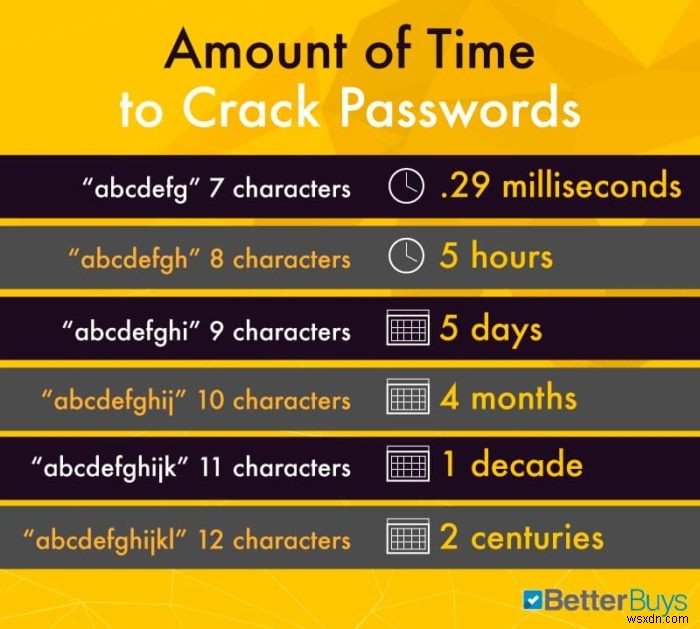
Quên độ phức tạp đi. Mật khẩu tốt nhất thực sự là pass-phrases (cụm từ mật khẩu). Bạn không bao giờ nhớ được mật khẩu phức tạp tương tự mạnh. Nhưng não bộ thích những câu chuyện hài hước và hình ảnh bất ngờ. Nếu bạn tạo ra một câu chuyện ngớ ngẩn dễ nhớ cho một cụm từ ngẫu nhiên, bạn sẽ khó quên nó.
Tạo cụm từ mật khẩu thực sự ngẫu nhiên là quan trọng. Chọn từ liên quan đến bản thân, như tháng sinh, sẽ làm cụm từ dễ đoán hơn. Dùng EFF's Password Dice để sinh cụm từ mật khẩu ngẫu nhiên an toàn.
Bật tất cả hệ thống xác thực hai yếu tố
Tất cả hệ thống đều rò rỉ. Độ mạnh mật khẩu không cứu được bạn. Vậy làm sao bảo vệ mình? Hệ thống xác thực hai yếu tố (2FA) cung cấp lớp bảo mật thêm. 2FA yêu cầu hai loại chứng thực: điều bạn biết (mật khẩu) và điều bạn có (điện thoại). Trong hầu hết hệ thống 2FA, các mã này được sinh bởi server từ xa. Server gửi mã hoạt động cho người dùng tại thời điểm đăng nhập.
Thật không may, kẻ tấn công có thể chặn mã SMS dễ dàng qua sao chép thẻ SIM. Để ngăn chặn nghe lén này, hãy sinh mã trên thiết bị di động với ứng dụng 2FA như Authy, Google Authenticator, hoặc trình quản lý mật khẩu hỗ trợ 2FA như 1Password.
Kết luận
"Độ mạnh" của một mật khẩu đơn lẻ là một con cá đỏ (red herring - sự che mắt). Hệ thống xác thực mạnh mẽ quan trọng hơn. Rò rỉ và đánh cắp dữ liệu chắc chắn sẽ xảy ra. Mật khẩu duy nhất giữ thiệt hại được chứa đựng. Xác thực hai yếu tố có thể giảm thiệt hại của thông tin đăng nhập bị đánh cắp xuống mức không.