Nếu cần bằng chứng cho thấy Apple - công ty nổi tiếng bảo mật "không lọt lỗ" - cũng có rủi ro, hãy đọc bài đến cuối.
Được đặt tên Silver Sparrow, chủng loại mới phát hiện bởi nhà nghiên cứu Red Canary ngày 17/2 đang lây nhiễm gần 29.139 endpoint macOS trên 153 quốc gia. Bao gồm chip Apple M1 đầu tiên, Mac Mini desktop và MacBook mới nhất.
Chia thành 2 phiên bản để tấn công cả Mac Intel và M1 chip, malware này không phải đầu tiên nhắm vào kiến trúc M1. Vài tuần trước, nhà nghiên cứu Patrick Wardle cũng báo cáo mối đe dọa nhắm vào chip M1 ARM mới.
Tuy nhiên, có ánh sáng trước khi phần mềm độc hại gây hại, nó đã được phát hiện. Cũng chưa gây hại máy nào.
Tony Lambert của Red Canary viết:
"...mục tiêu cuối cùng của malware này vẫn là bí ẩn. Không cách nào biết chắc payload sẽ được phân phối như thế nào, nếu payload đã được gửi và gỡ bỏ, hay kẻ tấn công có lịch trình phân phối tương lai. Dựa trên dữ liệu chia sẻ từ Malwarebytes, gần 30.000 host bị ảnh hưởng chưa tải payload tiếp theo hoặc cuối cùng."
Nhìn thấy điều này, chúng ta khẳng định: Mac không còn an toàn tuyệt đối, giống Windows, cũng có thể bị nhiễm. Silver Sparrow khiến người dùng Mac chứng kiến lượng mối đe dọa chưa từng có.
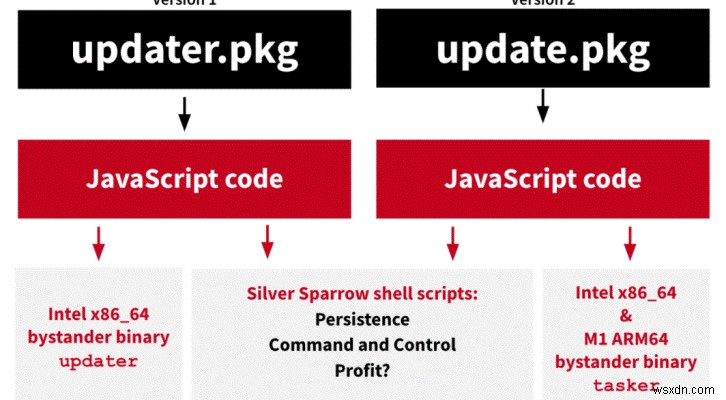
Nguồn ảnh: Securityaffairs.co
Ai phát hiện chủng loại này?
Wes Hurs và Jason Killam, kỹ sư phát hiện Red Canary, phát hiện chủng loại này dùng LaunchAgent, thấy nó ngồi trên Mac chờ lệnh từ tác giả.
Chúng tôi nhận được hàng loạt yêu cầu truy cập mẫu Silver Sparrow. Ban đầu không liên kết khi công bố nghiên cứu, nhưng đã thêm liên kết sau. Để tiện lợi, tìm mẫu tại:
Phiên bản 1: https://t.co/rl8oGKptEn
Phiên bản 2: https://t.co/34nbbiEaEy
— Red Canary (@redcanary) February 22, 2021
Điều này khiến nhà nghiên cứu bối rối vì mục đích malware không rõ ràng.
Tuy nhiên, nếu bạn nghĩ đó là tin tốt, hãy sửa lại. Theo nhà nghiên cứu, có khả năng malware phát hiện hành vi phân tích của nhà nghiên cứu. Do đó, không phân phối payload thứ 2.
Hơn nữa, cách Silver Sparrow lây lan vẫn chưa rõ.
Cảnh báo: Số thiết bị bị nhiễm xác định rõ mức độ nghiêm trọng và hậu quả. Hãy cảnh giác, tránh tải nội dung từ trang/người lạ.
Điều đặc biệt là gì?
Cách downloader này dùng JavaScript để thực thi là điều chưa từng gặp trong malware macOS khác - và sự mới lạ khi biên dịch nhắm vào kiến trúc M1 ARM64 của Apple là tuyệt vời.
Số hệ thống bị nhiễm Silver Sparrow
Silver Sparrow nhiễm 29.139 endpoint macOS trên 153 quốc gia: Mỹ, Anh, Canada, Pháp, Đức...
Apple đã hành động gì?
Sau khi biết Silver Sparrow malware và cách lây nhiễm Mac, Apple thu hồi giấy phép nhà phát triển cho phép virus lây lan. Công ty khẳng định máy mới không thể bị nhiễm.
Để hiểu cách hoạt động Silver Sparrow, đọc bài chi tiết của Red Canary.
Silver Sparrow cài đặt như thế nào?
Được cho là tận dụng macOS Installer JavaScript, nhưng cách malware cài đặt vẫn chưa rõ.
Bây giờ bạn có thể làm gì?
Hy vọng không mất trước mối đe dọa số.
Do đó, để bảo vệ trước mối đe dọa mạng, khuyên cài công cụ bảo vệ malware tốt nhất phát hiện cả mối đe dọa mới và cũ. Dùng Systweak Anti-Malware, công cụ bảo vệ malware dành cho Mac, quét máy tìm mối đe dọa và cách ly chúng.