
Ransomware tiếp tục thống trị không gian mạng từ năm 2017 đến 2018. Dù doanh nghiệp nhỏ hay lớn, các cuộc tấn công này không bỏ sót cơ hội nào để ép người dùng trả hàng triệu đô la để mở khóa tệp bị mã hóa của chính mình. Sự bùng nổ của tiền ảo như Bitcoin, không để lại manh mối truy vết và đã xây dựng kim tự tháp lợi nhuận qua tống tiền số, biến Ransomware thành mối đe dọa thực sự đối với cá nhân và doanh nghiệp. Theo báo cáo, cá nhân bị tấn công mỗi 10 giây trong khi doanh nghiệp bị tấn công mỗi 40 giây. Gần đây, ngay cả những người kém am hiểu kỹ thuật cũng thử tay tạo ra các biến thể ransomware sao chép để lan truyền nỗi sợ trực tuyến.
Vì mối đe dọa này khó lòng giảm bớt, hãy xem xét một số cuộc tấn công ransomware tàn khốc nhất đã xuất hiện cho đến nay.
Các Cuộc Tấn Công Ransomware Lớn Nhất
-
GandCrab
Đây là Ransomware nổi bật nhất năm 2018 và đã lan truyền với số lượng lớn. Bên cạnh các phương pháp truyền thống hạn chế người dùng truy cập dữ liệu của mình, GandCrab đưa ra một kỹ thuật mới. Sau khi mã độc xử lý trong hệ thống, nó mã hóa tất cả tệp với đuôi mở rộng .GDCB (ví dụ: beach.jpg sẽ được mã hóa và đổi tên thành beach.jpg.GDCB) và ngay sau quá trình mã hóa, GandCrab tạo tệp giải mã GDCB-DECRYPT.txt, chứa thông tin về tình huống hiện tại và hướng dẫn cho bước tiếp theo là giải mã. Để giải mã dữ liệu, nạn nhân cần truy cập trang web trình duyệt TOR, lấy khóa giải mã lưu trên máy chủ từ xa do nhà phát triển GandCrab quản lý bằng cách trả tiền chuộc khoảng 1.5 Dash (tiền mã hóa) tương đương $300-$500. Sau khi thanh toán thành công, khóa giải mã sẽ được phát hành.
-
WannaCry
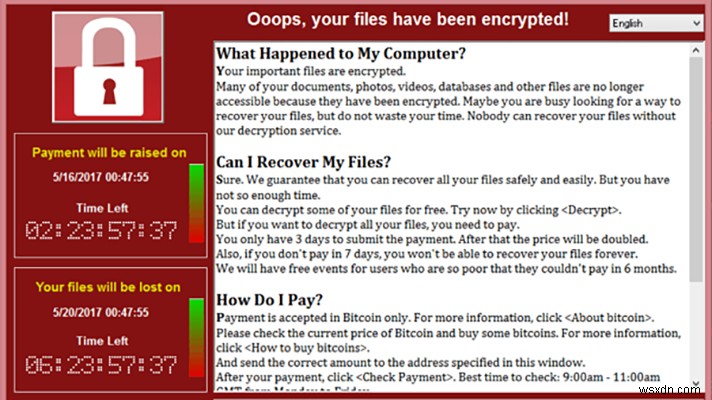
WannaCry có lẽ là cuộc tấn công Ransomware nổi tiếng nhất cho đến nay, do ảnh hưởng rộng khắp hơn 150 quốc gia và các mục tiêu cao cấp bao gồm Dịch vụ Y tế Quốc gia (NHS) của Anh. Mã độc WannaCry xâm nhập hệ thống dưới dạng "dropper" bao gồm nhiều thành phần như ứng dụng mã hóa/giải mã tệp, tệp chứa khóa mã hóa và bản sao trình duyệt Tor để làm cho địa chỉ IP không thể truy vết. Kẻ hack sẽ yêu cầu tiền chuộc hàng trăm bitcoin phải trả trong thời gian hạn chế, tạo cảm giác cấp bách bằng cách đe dọa mất dữ liệu. Sự lan truyền ban đầu của RansomWare này diễn ra tại SMB (Server Message Block) của Microsoft, dùng để chia sẻ tệp giữa các máy tính thường kết nối trong mạng đóng nhưng có thể bị khai thác nếu một máy tính kết nối mạng công cộng. Do đó, tất cả hệ thống kết nối với nút SMB trở nên dễ bị tấn công.
Xem Thêm: Cảnh Giác SpriteCoin: Đó Là Ransomware!
-
GoldenEye
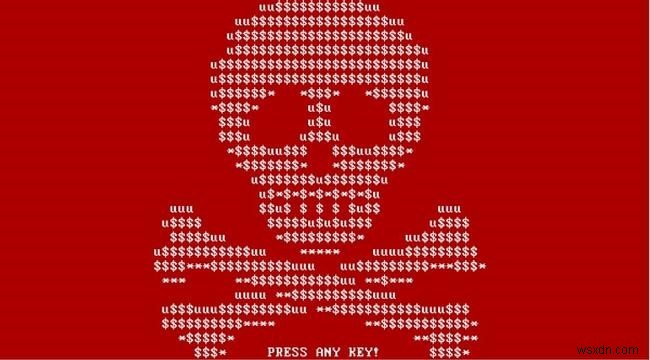
Còn gọi là NotPetya, cuộc tấn công Ransomware GoldenEye quét sạch qua hệ thống của các công ty tỷ đô như FedEx, Merck, Cadbury, AP Moller-Maersk. Tổng giá trị tài sản ròng của các công ty này là 130 tỷ đô la, câu hỏi nảy ra là hacker chắc hẳn yêu cầu hơn $300 cho mỗi máy tính bị chiếm, nhưng mục tiêu chính của hacker là phá hủy dữ liệu. GoldenEye thuộc họ Petya (do đó gọi là NotPetya), mã hóa các tệp quan trọng trên máy tính, đánh cắp thông tin đăng nhập nhạy cảm và chiếm đoạt ổ cứng. So với GoldenEye, WannaCry khá cơ bản, GoldenEye không chỉ chiếm dữ liệu, mà còn buộc máy tính khởi động lại và xóa tất cả nhật ký đồng thời, khiến việc truy vết hacker trở nên không thể. Xâm nhập mã độc đằng sau Ransomware này có thể do ai đó trong mạng của bạn lừa bạn qua Email hoặc tài liệu Word nạp mã độc. Cuối cùng, đây là mã độc thông minh nhất cho đến nay.
-
CryptoLocker
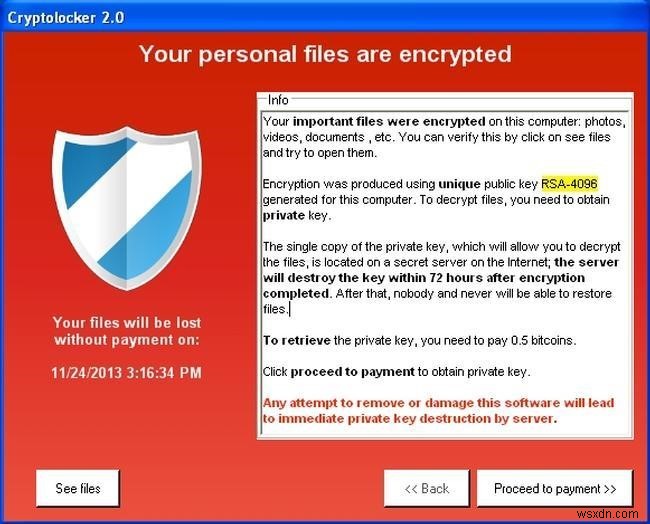
Cryptolocker hoạt động theo mô hình truyền thống của Ransomware, nơi xâm nhập Trojan xảy ra vào hệ thống và cuối cùng mã hóa tất cả tệp quan trọng, hacker yêu cầu $300 để cung cấp khóa giải mã cần thiết để khôi phục tệp. Quy trình thực tế chọn kỹ thuật xã hội (social engineering) lừa người dùng chạy tệp ZIP bảo vệ mật khẩu xuất hiện như một tệp đính kèm email thật. Khi người dùng mở tệp này, Trojan tự động chạy ngầm, tạo khóa đối xứng riêng cho từng tệp nó mã hóa. Chế độ mã hóa là RSA 2048 bit.
-
zCrypt
zCrypt là loại ransomware hành xử như virus. Khác với các cuộc tấn công ransomware khác lan truyền qua email hoặc tải xuống, loại này lan truyền đến các máy tính khác qua USB. Ngay khi đạt mục tiêu, nó tạo tệp autorun.inf để thực thi tự động khi USB bị nhiễm được cắm vào hệ thống khác. Sau khi kẻ tấn công mã hóa tất cả dữ liệu, họ yêu cầu thanh toán trong 4 ngày. Sau kỳ hạn này tiền chuộc sẽ tăng và khóa giải mã lưu trên máy chủ hacker sẽ bị hủy nếu không thanh toán trong 7 ngày (theo một cuộc tấn công tháng 1/2016).
Nhược điểm lớn của zCrypt là ngay cả khi người dùng chấp nhận mất dữ liệu bị đánh cắp, họ vẫn không thể dùng hệ thống. Vì zCrypt không dừng lại sau khi mã hóa dữ liệu hiện có, nó tiếp tục theo dõi nếu có thay đổi tệp nào hoặc tệp mới được tạo để mã hóa tệp đó. Chỉ có thể thoát khi mã độc bị gỡ bỏ hoàn toàn.
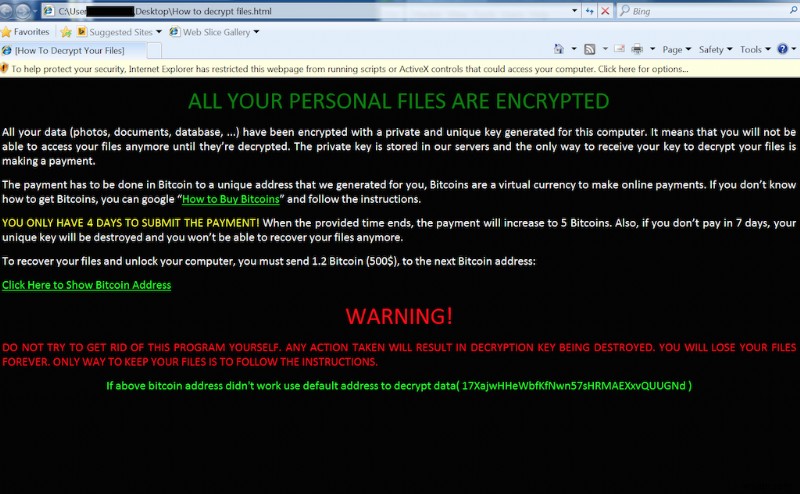
Ngoài các cuộc tấn công đã nêu, nói về cuộc tấn công email gần đây nhất gửi tệp đính kèm độc hại chứa mối đe dọa hoặc trojan gọi là Quant Loader. Nó có khả năng cài đặt ransomware và phần mềm đánh cắp mật khẩu. Cuộc tấn công mới này đang phá vỡ lỗ hổng 2 năm tuổi của Internet Explorer cho phép hacker vượt qua các tính năng bảo mật cổng vào.
Nhưng lần này kẻ tấn công采取另一种方法,依靠Samba下载文件或文档,而不是网络浏览器。因此,完全绕过了安全功能。此电子邮件被检测为账单声明和空白邮件,仅带有一个包含.zip文件的附件。那些zip文件包含Windows脚本文件(.wsf),这使得Quant Loader安装文件,但使用Samba安装使用file://而不是https://地址—它。
Quản Trị Hệ Thống (IT Admins) Có Thể Làm Gì Để Giữ An Toàn Cho Tổ Chức?
Dưới đây là một số mẹo chủ động bảo vệ tổ chức để giảm thiểu rủi ro tấn công ransomware:
- Sử Dụng Xác Thực 2 Bước – Chiến dịch lừa đảo (Phishing) vẫn rất hiệu quả ngày nay, xác thực 2 bước sẽ giúp nhân viên hạn chế thiệt hại. Ngay cả khi thông tin đăng nhập bị mất hoặc bị đánh cắp, xác thực 2 bước có thể giới hạn thiệt hại ở mức độ nào.
- Mã Hóa Tất Cả Dữ Liệu Nhạy Cảm – Mọi công ty đều từng gặp vấn đề vi phạm dữ liệu, mã hóa tất cả thông tin quan trọng sẽ giúp nếu bị đánh cắp, hacker không thể sử dụng nếu dữ liệu của bạn đã được mã hóa.
- Chú Ý An Ninh Vật Lý – Dữ liệu cũng có thể bị đánh cắp ngoại tuyến. Cần thiết phải sử dụng camera giám sát trong tổ chức. Để không ai có thể vào khu vực bị hạn chế và đánh cắp hoặc phá hoại dữ liệu công ty.
- Bảo Mật Nguồn Tấn Công Dễ Bị Tấn Công Nhất – Email là nguồn dễ bị tấn công ransomware nhất. Hầu hết thời gian, các cuộc tấn công được kích hoạt bằng email bình thường với tệp đính kèm bị nhiễm. Như ảnh, video, tài liệu, liên kết youtube hoặc các tệp khác chứa mã độc. Đừng mở cho đến khi bạn biết email đó thực sự thuộc về bạn hoặc bạn biết người gửi trực tiếp. Nếu nhận được email lạ, hãy thông báo cho cố vấn an ninh dữ liệu công ty. Và xóa email đó ngay lập tức.
- Làm Cho Nhân Viên Thông Thái – Đào tạo nhân viên về tầm quan trọng của an ninh mạng cho bạn và tổ chức. Quan trọng nhất là dạy họ cách nhận biết dấu hiệu tấn công và phản ứng tương ứng.
- Cảnh Giác – Đừng đợi tấn công xảy ra, hãy cảnh giác và học về vi phạm dữ liệu từ cơ quan thực thi pháp luật. Sử dụng tệp nhật ký (log files) và cố gắng xác định sớm dấu hiệu tấn công hoặc vấn đề bảo mật.
Giải Mã Cuộc Tấn Công?
Các giải pháp quá khứ như lưu bản sao tất cả dữ liệu trên máy chủ sao lưu cục bộ đã lỗi thời. Mặc dù nó giúp tổ chức khôi phục cơ sở dữ liệu nhanh chóng trong hầu hết trường hợp, cho đến khi vấn đề không phải là sự cố trang web lớn. Mặc dù đám mây hiện nay có tác động ngược đối với ngành này, vì nó làm cho việc chia sẻ tệp giữa máy chủ sao lưu và máy chủ chính trở nên rất dễ dàng. Bạn thực sự không phải lo lắng về chia sẻ tệp qua kết nối Internet có thể bị xâm nhập. Tuy nhiên, Ransomware ngày càng trưởng thành theo thời gian, có cách và chiến thuật riêng để làm hỏng không chỉ máy chủ chính mà còn máy chủ sao lưu.
Giải pháp ngày nay cho vấn đề cụ thể này là áp dụng công nghệ Machine Learning dựa trên Trí tuệ nhân tạo. Với sự giúp đỡ của ML, nhà phát triển có thể đào tạo dưới cơ sở dữ liệu các cuộc tấn công ransomware quá khứ. Sau đó để quy trình Machine Learning tự làm việc, sẽ tạo kết nối từ những cuộc tấn công trước để hiểu và phòng thủ chống lại các biến thể mới nhanh chóng.
Từ những gì chúng ta đã thấy cho đến nay, Ransomware là những cuộc tấn công sẽ tăng theo thời gian và có tác động lớn hơn. Tổ chức sẽ tiếp tục trả tiền cho hacker, thay vì quan tâm đến các biện pháp định kỳ như quét email, lọc tải xuống và cập nhật hệ thống.