
Tội phạm CNTT ngày càng dùng các cuộc tấn công mạng khác nhau để 희생 hại người dùng web. Tấn công như đánh cắp dữ liệu - cá nhân hay kinh doanh, tạo lừa đảo v.v. trở nên phổ biến hơn. Tội phạm mạng bí mật kiểm soát hệ thống và đánh cắp dữ liệu. Do đó, tội phạm đã thành thạo khai thác lỗ hổng và thành thạo thao túng người dùng theo ý muốn. Nhưng nhiều người dùng Internet vẫn không nhận ra bẫy do những tội phạm CNTT chuyên nghiệp này đặt ra để xâm phạm quyền riêng tư. Do đó, chúng tôi viết bài giúp bạn cập nhật về các cuộc tấn công mạng lớn và cách đối phó. Đọc tiếp!
-
Mã Độc (Malware)
Nguồn ảnh: macobserver.com
Đây là cuộc tấn công phổ biến nhất dùng từ xưa đến nay để bẫy người dùng phổ thông. Mặc dù cũ, cuộc tấn công đã tiến hóa thành công cụ tuyệt vời vi phạm dữ liệu và quyền riêng tư. Đây là ví dụ tấn công mã độc:
Khi lướt Internet, người dùng thường gặp pop-up được thiết kế để lôi kéo. Có chủ đích hay không, một khi người dùng nhấp vào pop-up, nó khởi động tấn công và người dùng kết thúc với nhiễm mã độc trên thiết bị.
Bắt Buộc Đọc: Cách Bảo Vệ Giao Dịch Tiền Mã Hóa
Nó Gây Hại Hệ Thống Của Bạn Như Thế Nào?
- Nắm quyền kiểm soát thiết bị
- Nghe lén hành động người dùng
- Theo dõi phím bấm
- Chuyển thông tin cho kẻ tấn công
Cách Chống Mã Độc?
Mã độc chỉ xâm nhập thiết bị khi cài đặt độc hại được kích hoạt bởi người dùng. Do đó, đừng bao giờ nhấp pop-up hoặc truy cập trang web không uy tín. Hơn nữa, tìm chứng chỉ SSL "HTTPS an toàn" khi lướt web. Dùng Chương Trình Chống Mã Độc Tốt Nhất để giữ thiết bị an toàn trước tấn công. Advanced System Protector là chương trình bảo vệ mã độc hàng đầu phát hiện và dọn dẹp mã độc ngay lập tức. Cơ sở dữ liệu hơn 10 triệu định nghĩa mã độc (vẫn tăng). Tải ứng dụng nhẹ mạnh này bằng nút tải xuống.
-
Lừa Đảo Online (Phishing)
Nguồn ảnh: itsecurity.blog.fordham.edu
Kẻ tấn công cố gắng đánh cắp thông tin người dùng nhờ email và phương thức giao tiếp khác. Giao tiếp này bị mạo danh là hợp pháp để thuyết phục người dùng rằng chúng từ nguồn tin cậy. Email sẽ chứa tệp đính kèm. Khi người dùng nhấp vào tệp đính kèm, nó tự động tải mã độc vào thiết bị.
Nó Gây Hại Hệ Thống Của Bạn Như Thế Nào?
Mã độc sau đó vi phạm bảo mật thiết bị, đánh cắp thông tin, mời mã độc khác hoặc nắm quyền kiểm soát thiết bị.
Cách Chống Phishing?
Đây là vấn đề nghiêm trọng nếu không ngăn chặn từ đầu. Nó có thể mở cửa cho các tấn công nghiêm trọng khác trên thiết bị. Bạn có thể ngăn chặn bằng cách quét tệp đính kèm email trước khi mở. Mặc dù nhiều nhà cung cấp email hàng đầu có bộ quét email tích hợp phát hiện email phishing, tốt hơn nên cài đặt công cụ quét email trên thiết bị làm lớp bảo mật thêm. Lại, bạn có thể mua chương trình diệt virus hoặc chống mã độc quét email đến.
-
Thông Tin Đăng Nhập Trùng Lặp (Identical Credentials)
Đây là thực hành phổ biến trong người dùng dùng lại thông tin đăng nhập cho tài khoản khác nhau. Chuyên gia bảo mật khuyên dùng mật khẩu mạnh duy nhất cho mọi tài khoản khác nhau. Nhưng thường không tuân thủ và tin tận tận dụng tình huống. Ngay khi tội phạm CNTT truy cập thông tin cá nhân, họ khai thác tình huống và dùng thông tin để bẻ khóa tài khoản.
Cách Xử Lý Tình Huống
Không có cách nào khác ngoài dùng thông tin đăng nhập mạnh duy nhất cho tài khoản khác nhau. Bạn có thể dùng công cụ quản lý mật khẩu lưu tất cả mật khẩu quan trọng.
Lưu ý:- Bạn có thể thay mật khẩu bằng cụm từ (passphrase). Ví dụ, tạo thông tin đăng nhập như – "ILove2RideBike$".
Cụm từ như vậy dễ nhớ và khó bẻ khóa.
-
Tấn Công DoS (Từ Chối Dịch Vụ)
Nguồn ảnh: windowsreport.com
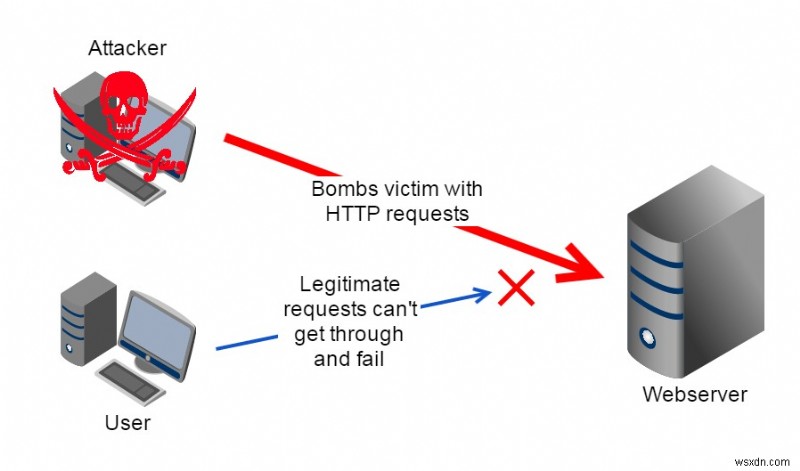
DoS hoặc tấn công từ chối dịch vụ là cuộc tấn công phổ biến giữa tội phạm mạng. Mục đích tấn công là tạo lưu lượng cao trên trang web để gây từ chối dịch vụ cho người dùng.
Những tấn công này được khởi động từ IP khắp thế giới để che vị trí chính xác kẻ tấn công. Tội phạm mạng dùng mã độc như botnets để khởi động tấn công như DoS.
Lưu ý:- Một botnet có thể tạo ra hơn 100.000 địa chỉ IP khác nhau trong tấn công DoS.
Cách Ngăn Chặn Tấn Công DoS?
Bạn có thể ngăn chặn tấn công DoS bằng cách cài đặt chương trình diệt virus mạnh trên thiết bị. Đối với doanh nghiệp, có dịch vụ bên thứ ba bảo vệ trang web chống tấn công DoS. Chúng có thể đắt nhưng có hiệu quả.
-
Tấn Công Man-In-The-Middle (MITM)
Nguồn ảnh: ebuddyblog.com
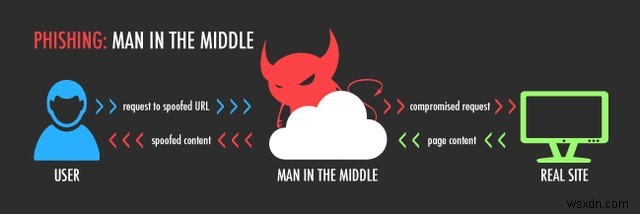
Còn gọi là Session ID Hijacking (Cuốn chặt ID phiên), tấn công này xảy ra trong hoạt động Internet trực tiếp. ID phiên cho phép người dùng tương tác với trang web. Kẻ tấn công xuất hiện giữa máy người dùng và máy chủ web và đánh cắp thông tin đang chia sẻ mà người dùng không hay biết.
Cách Ngăn Chặn Tấn Công MITM?
Tránh kết nối trực tiếp WiFi mở. Nếu muốn kết nối, dùng plugin trình duyệt như ForceTLS hoặc HTTPS Everywhere. Hầu hết việc như triển khai chứng chỉ xác thực và dùng HSTS trên trang web phải thực hiện ở phía máy chủ.
Dành Cho Doanh Nghiệp
- Tấn Công Tiêm SQL (SQL Injection Attack)
SQL, ngôn ngữ lập trình dùng tương tác với các cơ sở dữ liệu. Máy chủ cơ sở dữ liệu lưu thông tin quan trọng trang web dùng SQL quản lý cơ sở dữ liệu.
Kẻ tấn công dùng tấn công tiêm SQL truy cập thông tin trang web bằng cách tiêm mã độc vào cơ sở dữ liệu.
Nó Gây Hại Hệ Thống Của Bạn Như Thế Nào?
Đây là tấn công nghiêm trọng vì có thể trích xuất tất cả mật khẩu và thông tin người dùng quan trọng lưu cho trang web khi thành công. Kẻ tấn công giành quyền hộp tìm kiếm trang web. Kẻ tấn công sau đó chèn mã tiết lộ thông tin người dùng theo nhu cầu.
Cách Ngăn Chặn Tấn Công Tiêm SQL?
Tấn công có thể ngăn chặn bằng:
- Dùng tường lửa ứng dụng web trên máy chủ web
- Áp dụng bản vá phần mềm kịp thời
- Giữ thông báo lỗi cục bộ nếu có thể
- Dùng công cụ giám sát câu lệnh SQL
- Làm sạch hoặc lọc dữ liệu người dùng
Tấn Công Cross-Site Scripting (XSS)
Trong tấn công này, kẻ tấn công nhắm vào người dùng trang web. Kẻ tấn công chèn mã độc vào trang web phổ biến và tự động chạy vào script và bình luận để đánh cắp thông tin người dùng. Do đó, nó làm hỏng uy tín trang web.
Cách Ngăn Chặn Tấn Công Cross-Site Scripting?
Cài đặt tường lửa ứng dụng web có thể ngăn chặn tấn công cross-site scripting hoặc XSS vì tường lửa kiểm tra xem trang web có dễ bị XSS không và tăng cường bảo mật trang web.
Là người dùng Internet lưu trữ thông tin cá nhân, công việc và tệp khác trực tuyến, chúng ta nên nhận thức về các cuộc tấn công mạng. Biết các tấn công này sẽ trang bị chúng ta ngăn chặn sớm nhất để bảo mật dữ liệu và thiết bị. Chúng tôi hy vọng bài viết giúp bạn bảo vệ tài sản CNTT.