
Vừa mới 4 tháng kể từ khi hầu như toàn thế giới bị đe dọa bởi ransomware Petya và NotPetya. Bây giờ ransomware mới tên BadRabbit xuất hiện ở nhiều nơi Nga và Ukraine. Theo báo cáo ban đầu, ransomware tấn công hệ thống máy tính tại Sân Bay Quốc Tế Odessa và Ga Metro Kiev tại thủ đô Ukraine. Cơ quan tin tức Nga Interfax cũng tweet một số server và hệ thống máy tính cũng bị ảnh hưởng bởi ransomware này và họ đang lấy mọi biện pháp hiệu quả khắc phục.
Cách Nó Xâm Nhập Hệ Thống:
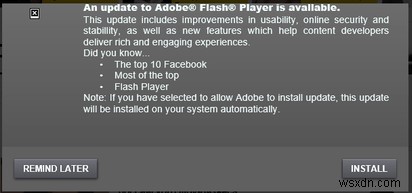
Dự đoán ransomware này từ cùng tác giả Petya và NotPetya, vì dùng phương pháp truyền giống hệt. Các ông lớn an ninh mạng như Kaspersky và Eset nói ransomware lan qua tấn công drive-by download. Bộ cài Adobe Flash giả mạo hợp pháp lừa nạn nhân thực thi malware, tiến hành khóa hệ thống bằng cách mã hóa file.
Số Tiền Chuộc Yêu Cầu:
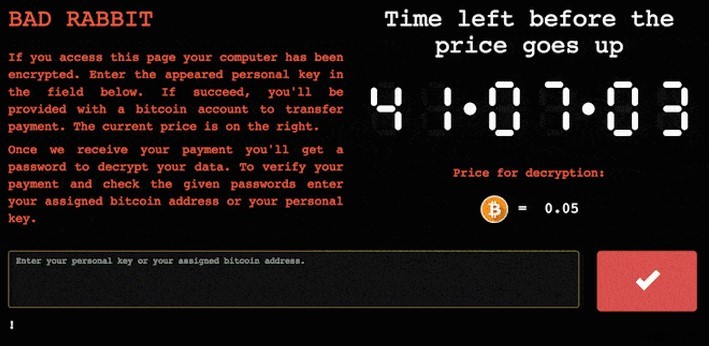
Tiền chuộc BadRabbit yêu cầu giải mã file là 0.05 bitcoin, khoảng $280. Tuy nhiên, không đảm bảo file sẽ mở khóa sau khi trả chuộc. Đồng hồ đếm ngược trong cảnh báo đưa ra hạn 41 giờ, quá hạn tiền chuộc tăng.
Giải Pháp?
Tin buồn lớn nhất: phần mềm chống mã độc và chống virus hàng đầu vẫn chưa phát hiện được. Tuy nhiên, giữa tin xấu, nhà nghiên cứu an ninh Cybereason tweet đã tìm ra "vắc-xin" cho ransomware này.
Xác nhận – Vắc-xin cho #badrabbit:
Tạo file sau c:\windows\infpub.dat && c:\windows\cscc.dat – xóa TẤT CẢ QUYỀN (kế thừa) và bạn đã được "tiêm chủng". 🙂
Anh ấy cung cấp mô tả chi tiết tại trang web.
Tuy nhiên, đây vẫn chưa phải giải pháp chính thức, hy vọng giúp nạn nhân. Cũng, chuyên gia an ninh khuyên nạn nhân không trả tiền chuộc, vì trả tiền không đảm bảo gỡ ransomware.
Đọc Tiếp: Ransomware Locky 'Quay Lại Từ Cõi Chết'
Trong lúc chờ đợi, chúng tôi cũng khuyên bạn sao lưu tất cả dữ liệu quan trọng và cập nhật phần mềm chống virus và chống mã độc. Vì phòng ngừa luôn tốt hơn chữa trị.