
Ngày nay, cả công ty nhỏ và lớn đều dễ bị tấn công. Hệ thống thông tin và dữ liệu của họ luôn ở trong rủi ro. Do đó, để được bảo vệ khỏi các mối đe dọa này, người ta cần hiểu các bước cơ bản trong an ninh mạng.
An ninh mạng thiết yếu cho đánh giá rủi ro, giúp tổ chức biết các bước cần thiết để đối phó với mối đe dọa và các cuộc tấn công độc hại khác.
An Ninh Mạng Là Gì? 
Đây là kỹ thuật đảm bảo tính toàn vẹn, riêng tư và khả năng truy cập của thông tin. An ninh mạng bảo vệ máy tính, mạng lưới, chương trình và dữ liệu khỏi truy cập trái phép, mối đe dọa và giúp khôi phục từ các sự cố bất ngờ như lỗi ổ cứng, mất điện và các mối đe dọa bền bỉ nâng cao (APTs).
An ninh nên là ưu tiên hàng đầu cho doanh nghiệp, và đối với cấp quản lý cao cấp, nó nên là bắt buộc. Chúng ta đều biết thế giới chúng ta sống hôm nay mong manh về mặt an ninh thông tin, do đó an ninh mạng là điều bắt buộc, nhu cầu cấp bách.
Cấp quản lý cao cần gánh vác trách nhiệm an ninh, đảm bảo mọi hệ thống có an ninh tích hợp và tuân thủ các tiêu chuẩn nhất định. Bên cạnh đó, đào tạo phù hợp nên được cung cấp cho nhân viên để giảm thiểu lỗi con người. Không có gì là tuyệt đối an toàn, do đó chúng ta cần cẩn trọng. Nhà phát triển ứng dụng nên đặc biệt cẩn thận vì họ là con người và có thể mắc lỗi. Một sai lầm và tất cả dữ liệu của chúng ta có thể bị rủi ro.
Đọc Thêm: Quyền Riêng Tư Dữ Liệu Và Cách Nó Ảnh Hưởng Đến Bạn
Nhu Cầu Đào Tạo An Ninh
Con người không phải thần thánh, họ hay mắc lỗi, và do đó là điểm yếu nhất trong bất kỳ chương trình an ninh nào. Do đó, để làm cho an ninh mạng mạnh mẽ, nhân viên, nhà phát triển và cấp quản lý cao nên được nhận thức về nó và tầm quan trọng của nó.
Tất cả các công sớm hay muộn sẽ trở thành mồi mồi của tấn công mạng, do các khai thác zero-day. Ngay cả khi họ có hệ thống an ninh mạnh nhất, vẫn có khả năng lỗ hổng sẽ cho phép kẻ tấn công tận dụng cho lợi ích riêng.
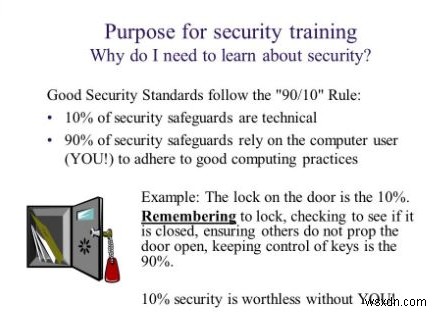
Bằng cách thực hiện các nhiệm vụ cơ bản như rửa tay trước khi ăn, chúng ta đạt được "vệ sinh cá nhân"; tương tự, bằng cách thực hiện các nhiệm vụ an ninh mạng cơ bản, có thể đạt được "vệ sinh mạng". Doanh nghiệp nên duy trì chứng chỉ mạnh mẽ, và tránh lưu trữ dữ liệu nhạy cảm trên máy chủ công khai hoặc nơi có thể dễ dàng truy cập bởi tất cả.
Chiến Lược Cho An Ninh Mạng Tốt
Một hệ thống an ninh cơ bản chỉ có thể bảo vệ khỏi các mối đe dọa cấp nhập môn, trong khi một chiến lược an ninh mạng tốt sẽ giúp vượt ra khỏi những điều cơ bản. Tin tặc tinh vi và nâng cao có thể dễ dàng vượt qua hệ thống phòng thủ cơ bản theo nhiều cách – bằng cách khai thác các thiết bị kết nối (xe hơi, nhà máy điện, thiết bị y tế). Cũng với các hệ thống mới như thiết bị IoT, dịch vụ đám mây, rủi ro đã tăng lên. Do đó, chúng ta cần coi trọng an ninh mạng.
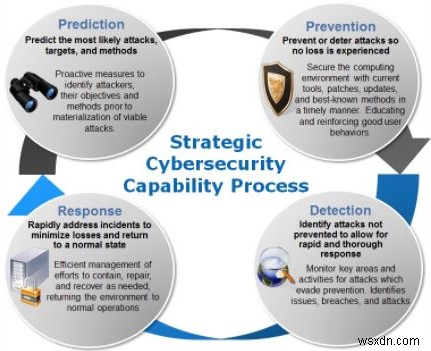
Gần đây, Quy định Bảo vệ Dữ liệu Chung của Liên minh Châu Âu (GDPR) đã tăng cường quy tắc bảo vệ quyền riêng tư cá nhân, khiến nhu cầu an ninh mạng tăng lên. Các tổ chức đang tuyển dụng chuyên gia an ninh để xử lý an ninh mạng vì rủi ro tấn công đang gia tăng.
Lĩnh Vực An Ninh Mạng Bắt Buộc
Phạm vi an ninh mạng rất rộng nhưng có những lĩnh vực nhất định cần được bảo mật vì nếu chúng không hoạt động tốt, chúng ta không thể thực hiện bất kỳ nhiệm vụ nào.
Đọc Thêm: An Ninh Mạng Đang Cải Thiện Hay Trở Nặng?
Cơ Sở Hạ Tầng
Cơ sở hạ tầng thiết yếu bao gồm các hệ thống như điện, nước, đèn giao thông và bệnh viện. Nếu có sự cố xảy ra với các hệ thống này, cuộc sống của chúng ta sẽ bị hỗn loạn. Ngày nay, khi mọi thứ đều trực tuyến, các hệ thống này cũng đang được kết nối và trở nên dễ bị tấn công mạng. Do đó, chúng ta cần tìm giải pháp và cách bảo mật chúng là thực hiện kiểm tra thận trọng vì nó sẽ giúp công ty hiểu được các lỗ hổng và cách xử lý. Không chỉ công ty cần làm việc, các bên khác cũng cần hỗ trợ bằng cách đánh giá và hiểu cách tấn công vào cơ sở hạ tầng quan trọng có thể ảnh hưởng đến họ và kế hoạch dự phòng sẽ giúp đỡ như thế nào. Do đó, tổ chức cần được hỗ trợ để phát triển kế hoạch đó.
An Ninh Mạng Lưới
An ninh mạng lưới không thể thiếu vì nó đứng giữa dữ liệu của bạn và truy cập trái phép. Nó bảo vệ dữ liệu quan trọng của bạn khỏi bị ảnh hưởng bởi mã độc. Nhưng nhiều khi để bảo mật nó, các công cụ khác nhau được sử dụng tạo ra lượng dữ liệu khổng lồ, khiến các mối đe dọa thực bị bỏ qua. Do đó, để quản lý an ninh mạng lưới và theo dõi nó, các đội an ninh nên bắt đầu sử dụng học máy vì nó giúp lấp đầy khoảng trống tồn tại. Nhiều công ty đã bắt đầu sử dụng kỹ thuật này để đảm bảo an ninh mạng mạnh mẽ hơn được thực thi.
An Ninh Đám Mây
Với các doanh nghiệp chuyển dữ liệu lên đám mây, những thách thức an ninh mới nảy sinh. Năm 2017 không phải năm tốt về mặt an ninh dữ liệu lưu trữ trên đám mây. Vi phạm dữ liệu hàng tuần được đối mặt bởi các công ty do an ninh đám mây cấu hình kém. Đó là lý do tại sao các nhà cung cấp đám mây cần tạo công cụ an ninh và giúp người dùng doanh nghiệp bảo mật dữ liệu, nhưng vấn đề cốt lõi là: Di chuyển dữ liệu không phải là giải pháp khi nói đến an ninh dữ liệu. Nếu chúng ta thực hiện kiểm tra thận trọng và xây dựng đúng chiến lược, an ninh mạng có thể đạt được.
An Ninh Ứng Dụng
Ngoài con người, ứng dụng, đặc biệt là ứng dụng web, là điểm yếu kỹ thuật nhất bị tấn công. Nhưng ít tổ chức nhận ra thực tế này, do đó họ cần bắt đầu chú ý đến an ninh ứng dụng và giữ cho lỗi lập trình ở mức tối thiểu, có thể sử dụng kiểm thử xâm nhập.
An Ninh Internet Vạn Vật (IoT)
IoT đề cập đến các hệ thống kết nối với nhau, khi thấy sự gia tăng sử dụng thiết bị IoT, rủi ro tấn công tăng lên. Nhà phát triển IoT không lường trước được thiết bị của họ có thể bị xâm phạm như thế nào và họ xuất xưởng thiết bị với ít hoặc không có an ninh, tạo đe dọa không chỉ cho người dùng mà còn cho người khác trên Internet. Các thiết bị này thường được dùng làm botnet. Chúng là thách thức an ninh cho cả người dùng gia đình và xã hội.
Các Loại Mối Đe Dọa Mạng
Mối đe dọa mạng thường rơi vào ba loại chung, được giải thích dưới đây:
Tấn Công Quyền Riêng Tư
Tin tặc mạng đánh cắp hoặc sao chép thông tin cá nhân của nạn nhân để thực hiện các cuộc tấn công mạng khác như gian lận thẻ tín dụng, đánh cắp danh tính hoặc đánh cắp ví bitcoin.
Tấn Công Toàn Vẹn:
Thường được gọi là phá hoại, tấn công toàn vẹn được thiết kế để làm hỏng hoặc phá hủy dữ liệu hoặc hệ thống. Tấn công toàn vẹn có nhiều loại, có thể nhắm vào một tổ chức nhỏ hoặc một quốc gia toàn bộ.
Tấn Công Khả Dụng:
Ngày nay ransomware dữ liệu là mối đe dọa rất phổ biến. Nó ngăn cản nạn nhân truy cập dữ liệu và bên cạnh đó, tấn công DDOS cũng đang gia tăng. Tấn công từ chối dịch vụ, quá tải tài nguyên mạng bằng yêu cầu, khiến nó không khả dụng.
Nhưng các cuộc tấn công này được thực hiện như thế nào? Để hiểu, hãy đọc tiếp.
Đọc Thêm: Không Còn Rủi Ro Mạng Với Xác Thực Thích Nghi
Kỹ Thuật Xã Hội
Ngày nay kỹ thuật xã hội được dùng để thiết kế tấn công ransomware, lý do? Dễ dàng có được thông tin cá nhân! Khi tin tặc có thể hack con người, tại sao họ phải tốn thời gian hack hệ thống. Kỹ thuật xã hội là phương pháp số 1 dùng để lừa người dùng chạy chương trình Troy. Cách tốt nhất để an toàn khỏi các cuộc tấn công này là cảnh giác và có kiến thức về chúng.
Tấn Công Lừa Đảo (Phishing)
Đây là cách tốt nhất để đánh cắp mật khẩu của ai đó. Tin tặc thiết kế email sao cho người dùng tiết lộ mật khẩu tài khoản tài chính và các tài khoản khác. Phòng thủ tốt nhất là xác thực hai yếu tố (2FA).
Phần Mềm Không Vá Lỗ Hổng
Bạn không thể đổ lỗi cho công ty nếu kẻ tấn công cài đặt khai thác zero-day vào bạn vì điều này xảy ra do thất bại trong việc thực hiện kiểm tra thận trọng. Nếu tổ chức không áp dụng bản vá ngay sau khi tiết lộ lỗ hổng, thì đó là trách nhiệm của bạn yêu cầu và triển khai nó.
Mối Đe Dọa Mạng Xã Hội
Tạo ra cuộc tấn công nhắm vào một nhóm đặc biệt không còn khó khăn. Kẻ tấn công sử dụng các trang mạng xã hội, चाहे Facebook, LinkedIn, Twitter, hoặc bất kỳ trang phổ biến nào để bắt đầu cuộc trò chuyện và sau đó làm cho họ trở thành mục tiêu dựa trên hồ sơ của họ.
Mối Đe Dọa Bền Bỉ Nâng Cao (APT)
Nói về nó, đây là cuộc tấn công mạng trong đó người không được phép truy cập vào mạng và ẩn nấp trong thời gian dài. Mục đích của các cuộc tấn công này là đánh cắp dữ liệu của bạn và gây thiệt hại cho mạng hoặc tổ chức trong khi chơi trốn tìm.
Nghề Nghiệp Trong An Ninh Mạng
Khi các tổ chức bắt đầu nhận ra tầm quan trọng của an ninh mạng, các cơ hội nghề nghiệp đang mở ra. Với việc triển khai GDPR tại các quốc gia Châu Âu, tìm kiếm chuyên gia trong lĩnh vực này đã tăng lên. Vì họ giúp xây dựng chiến lược an ninh mạng mạnh mẽ.
Chưa bao giờ nhu cầu chuyên gia an ninh mạng cao như vậy. Nhưng khi các công ty bắt đầu hiểu tầm quan trọng, họ tìm kiếm chuyên gia an ninh mạng thay vì chỉ phân tích viên an ninh. Kiểm thử xâm nhập đã trở thành bắt buộc để thực thi sự nghiêm ngặt và an ninh mạnh mẽ hơn.
CISO/CSO
Chief Information Security Officer (CISO) là quản lý cấp cao trong tổ chức. Người này chịu trách nhiệm thiết lập và duy trì chiến lược để đảm bảo tài sản thông tin và công nghệ được bảo vệ.
Phân Tích Viên An Ninh
Người phát hiện và ngăn chặn mối đe dọa mạng xâm nhập mạng tổ chức. Người này chịu trách nhiệm xác định và khắc phục lỗ hổng trong hệ thống an ninh của công ty. Thông thường, các trách nhiệm sau đây cần được chăm sóc bởi phân tích viên an ninh:
- Lập kế hoạch, triển khai và nâng cấp biện pháp an ninh
- Bảo vệ tệp số và hệ thống thông tin khỏi truy cập, sửa đổi hoặc phá hủy trái phép
- Duy trì dữ liệu và giám sát truy cập an ninh
- Thực hiện kiểm toán an ninh nội bộ và bên ngoài
- Quản lý mạng, phát hiện và ngăn chặn ngắt quãng
- Phân tích vi phạm an ninh để xác định nguyên nhân gốc rễ
- Định nghĩa, triển khai và duy trì chính sách an ninh doanh nghiệp
- Điều phối kế hoạch an ninh với nhà cung cấp bên ngoài
Kiến Trúc Sư An Ninh
Người này chịu trách nhiệm duy trì an ninh của công ty. Họ suy nghĩ như tin tặc để dự đoán các nước đi và lên kế hoạch bảo mật hệ thống máy tính khỏi bị hack.
Kỹ Sư An Ninh
Đây là tuyến phòng thủ đầu tiên. Người có kỹ năng kỹ thuật, tổ chức và giao tiếp mạnh cũng được ưu tiên cho công việc này.
Đọc Thêm: Các Công Ty Có Sẵn Sàng Cho Tấn Công Mạng?
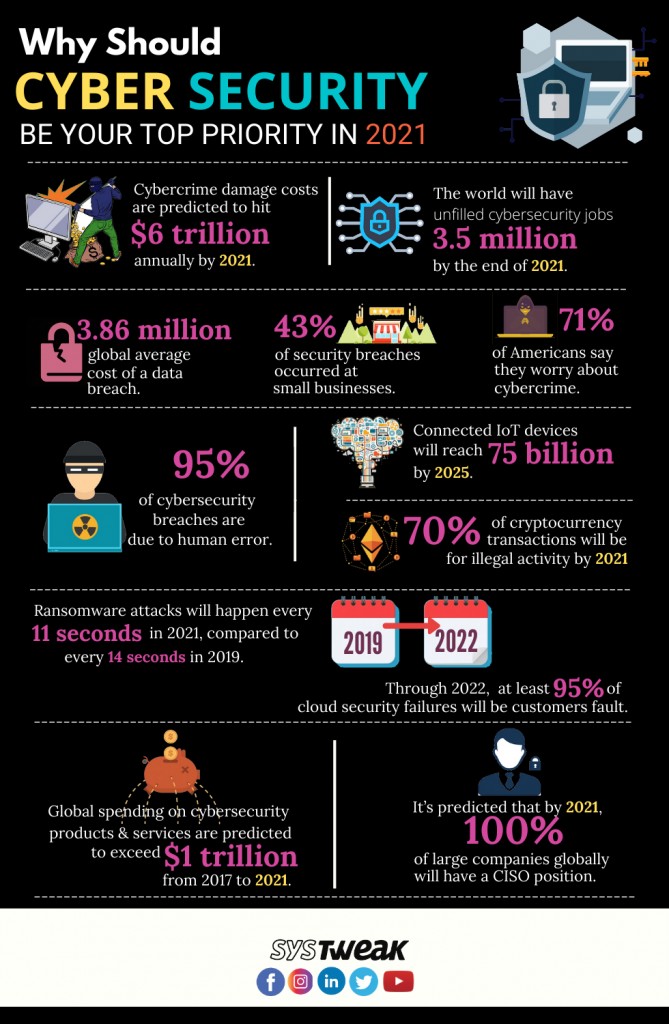
Tất cả những điều trên rõ ràng cho thấy an ninh mạng quan trọng như thế nào trong thế giới kết nối ngày nay. Nếu không có hệ thống an ninh mạng tốt, nó dễ bị tấn công. Không quan trọng tổ chức lớn hay nhỏ, điều quan trọng là kẻ tấn công muốn lấy dữ liệu. Chúng ta đều biết không hệ thống nào an toàn 100%, nhưng không có nghĩa là chúng ta nên ngừng cố gắng bảo vệ dữ liệu. Tất cả những gì giải thích ở trên sẽ giúp bạn hiểu tầm quan trọng của an ninh mạng và các lĩnh vực nó nên được triển khai.