
Hầu hết mọi người bảo vệ chặt chẽ thông tin ngân hàng cá nhân cả trực tuyến và ngoài tuyến. Mọi người biết việc người khác có số an sinh xã hội hoặc số tài khoản là xấu, đặc biệt nếu kết hợp với thông tin khác. Nhưng nhiều người quên loại thông tin khác có thể gây hại như nhau nếu rơi vào tay sai; hồ sơ y tế.
Một hồ sơ y tế đầy đủ là kho báu cho kẻ cắp danh tính vì nó chứa mọi mảnh thông tin họ có thể mơ ước có được. Tệ hơn, các hồ sơ này thường dễ đạt được vì mọi người quên bảo vệ chúng đúng cách. Đây là những gì bạn cần biết về các biểu mẫu bạn ký tại phòng khám và những gì bạn có thể làm để bảo vệ dữ liệu đó.
Tại Sao Hồ Sơ Y Tế?
Nhiều người bối rối khi nghe hồ sơ y tế bị kẻ cắp danh tính nhắm mục tiêu. Tại sao tên trộm muốn biết bạn phẫu thuật gối hoặc uống thuốc viêm phổi? Điều bị quên là các hồ sơ này bao gồm tất cả thông tin cá nhân của bạn. Tên, địa chỉ, ngày sinh, số an sinh xã hội (hoặc tương đương) và hơn thế nữa. Một số còn thêm thông tin thanh toán và địa chỉ trước đó.
Tóm lại, hồ sơ y tế của bạn chứa mọi thứ kẻ cắp danh tính cần để mạo danh bạn. Có ít nguồn dữ liệu hoàn chỉnh hơn, và hầu hết khó đạt được hơn do quan niệm công chúng về điều gì quan trọng cần bảo vệ. Nếu khách hàng ngân hàng biết vi phạm rò rỉ tất cả dữ liệu của họ, họ sẽ rất lo lắng, thậm chí phẫn nộ. Tuy nhiên bệnh nhân của phòng khám hoặc bệnh viện biết hồ sơ y tế của họ rò rỉ hiếm khi lo lắng như vậy.
Hồ sơ y tế cũng tương đối dễ đạt được. Có nhiều bác sĩ, bệnh viện và công ty bảo hiểm trên thế giới, và họ thường không phải tập đoàn khổng lồ với hàng chục triệu USD để chi cho CNTT. Xâm nhập bệnh viện, phòng khám gia đình hoặc công ty bảo hiểm nhỏ dễ hơn tấn công JPMorgan Chase, Citigroup hoặc Deutsche Bank.
Tệ hơn, bảo vệ người tiêu dùng mở rộng cho gian lận thẻ tín dụng/ghi nợ không mở rộng cho gian lận y tế. Điều này có nghĩa nạn nhân có thể phải chịu trách nhiệm cho dịch vụ y tế họ không nhận được. Thiếu bảo vệ người tiêu dùng dẫn đến sự thiếu kiểm tra từ những ai chấp nhận thông tin thanh toán và có thể làm cho gian lận này dễ thực hiện hơn.
Một Người Bạn Có Thể Nguy Hiểm Hơn Hacker
Tuy nhiên, không phải mọi vụ cắp danh tính y tế xảy ra qua tấn công độc ác qua Internet. Một khảo sát của Viện Ponemon năm 2013 phát hiện đa số nạn nhân cắp danh tính y tế bị tấn công không phải bởi hacker nửa trái đất xa mà bởi người quen. Trong 30% trường hợp thông tin được chia sẻ tự nguyện với bên mà nạn nhân tin là đáng tin cậy và trong 28% trường hợp hồ sơ được truy cập bởi bạn bè hoặc người thân mà không có sự đồng ý.
Điều này cho thấy những gì nhiều người gọi là "hacking" không phải là hacking chút nào, mà chỉ là lừa đảo đơn giản. Một số nạn nhân tự nguyện đưa thông tin hoặc bị lừa đưa. Người khác để thông tin lộn xộn tại nhà hoặc trên máy tính cá nhân nơi sau đó bị người khác có quyền truy cập PC lấy đi. Đó là trộm cắp cũ kỹ với một cái xoay hiện đại.
Thực tế, Viện Ponemon thấy chỉ 15% cắp danh tính y tế có thể đổ lỗi cho hacking hoặc tấn công tương tự như lừa đảo trực tuyến (phishing). Bạn có khả năng bị đánh cắp hồ sơ bởi người bạn biết gấp 4 lần so với hacker.
Nâng Cao Bảo Vệ Của Bạn
Mặc dù sự phổ biến của cắp hồ sơ y tế có thể làm cho sự đa nghi似乎有道理, nhưng có tin tốt đẹp giấu trong tin xấu. Hầu hết hồ sơ bị đánh cắp qua những phương tiện bạn có thể tự ngăn chặn. Câu hỏi bạn nên tự hỏi là: bạn có biết hồ sơ của bạn ở đâu và cách chúng có thể được truy cập không?
Nhiều người sau khi lấy được hồ sơ 결국 ném vào một hộp (nếu là biểu mẫu vật lý) hoặc thư mục chung (nếu là số). Đó là lựa chọn xấu. Hồ sơ vật lý nên được giấu kỹ hoặc, tốt hơn, trong két chống cháy. Dữ liệu số, mặt khác, nên được bảo vệ bằng lớp bảo mật bổ sung. Xem bài viết mới nhất của chúng tôi về mã hóa tệp để học tại sao và cách bảo vệ tệp trên PC của bạn.
Bạn cũng nên tự kiểm tra nhanh các tài khoản trực tuyến với nhà cung cấp y tế. Tôi khuyên lập danh sách, sau đó truy cập mỗi cái để nhắc nhở bản thân thông tin có thể truy cập qua chúng và cách chúng hoạt động. Cũng đảm bảo mỗi cái được bảo vệ bằng mật khẩu mạnh, duy nhất. Xác thực hai yếu tố thường không có sẵn, nên mật khẩu tốt là phòng thủ chính. Một số nhà cung cấp cung cấp cảnh báo email sẽ thông báo khi tài khoản bị truy cập; bật cài đặt đó nếu có.
Một vài nhà cung cấp y tế lớn có ứng dụng điện thoại thông minh để truy cập hồ sơ y tế. Chúng thường được thiết kế để chỉ hồ sơ một phần khả dụng, làm cho cắp danh tính khó xảy ra qua ứng dụng đơn lẻ. Tuy nhiên, có thể yêu cầu hồ sơ đầy đủ qua ứng dụng, hoặc mạo danh bạn dùng thông tin tìm thấy trong ứng dụng. Hãy khóa điện thoại để ngăn truy cập dễ dàng vào thông tin này.
Tìm Kiếm Rò Rỉ
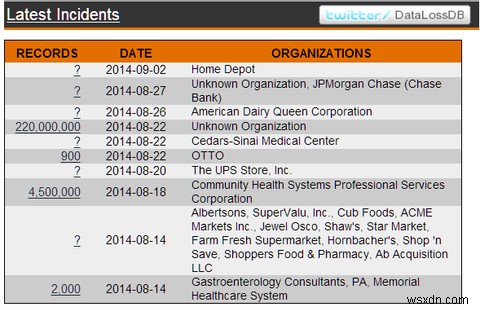
15% hồ sơ bị đánh cắp từ "hacking thực sự" là phần nhỏ, nhưng vẫn chuyển hóa thành hàng trăm nghìn vụ. Bên cạnh tránh tấn công lừa đảo, không có nhiều gì bạn có thể làm chủ động chống lại vấn đề, nhưng bạn có thể theo dõi rò rỉ chứa thông tin của bạn bằng cách thiết lập cảnh báo với DataLossDB (không còn có sẵn). Trang web này đóng vai trò danh sách bao hàm cho vi phạm dữ liệu lớn và nhỏ. Chỉ các vi phạm nghiêm trọng nhất lên tin tức buổi tối, nên bạn không thể تعتمد vào nó để được thông báo.
Dịch vụ giám sát tín dụng có thể giúp, cũng vậy. Giám sát tín dụng sẽ giữ bạn được thông báo mọi nỗ lực mở tín dụng mới dưới tên bạn, sẽ bắt được hầu hết cố gắng gian lận. Mặt trái, dịch vụ này thu phí hàng tháng. Chúng cũng không đảm bảo dừng gian lận ngay lập tức; chúng chỉ cho phép bạn phản ứng, có thể giảm hoặc loại bỏ vấn đề nếu bạn hành động dựa trên thông tin khi nhận được.
Độc giả rất cẩn trọng, hoặc có lý do nghĩ mình sẽ bị nhắm mục tiêu, có thể bảo vệ thêm bằng cảnh báo gian lận. Đây là thông báo bạn nộp cho cơ quan tín dụng lớn như Equifax, TransUnion và Experian. Ở Mỹ điều này sẽ ngăn tài khoản tín dụng mới hoặc yêu cầu được mở dưới tên bạn trừ khi được xác minh bởi bạn trước. Cảnh báo kéo dài 90 ngày và có thể nộp miễn phí. Bạn có thể gia hạn cảnh báo mỗi 90 ngày. Độc giả quốc tế nên lưu ý chi tiết sẽ khác nhau từ quốc gia sang quốc gia.
Đừng Để Mình Bất Lực Trước Cắp Danh Tính Y Tế
Cắp danh tính y tế có thể là trải nghiệm kinh hoàng, nhưng bạn không hoàn toàn bất lực. Hầu hết gian lận là trộm cắp đơn giản bởi người có quyền truy cập dữ liệu của bạn, nên chặn truy cập đó có thể giảm đáng kể rủi ro. Theo dõi vi phạm dữ liệu và đăng ký giám sát tín dụng cũng cải thiện bảo vệ. Như mọi chuyện bảo mật, không có giải pháp hoàn hảo, nhưng vài bước chủ động làm giảm khả năng bạn thành nạn nhân.