
Cài đặt mặc định của router đặt mạng của bạn trong nguy hiểm. Không chỉ người lạ xung quanh có thể dùng Wi-Fi của bạn mà không cho phép, việc "ăn miễn phí" này còn làm giảm băng thông và hết gói dữ liệu của bạn.
Điều đáng lo ngại hơn, hành động của họ còn khiến bạn rắc rối nếu họ dùng mạng của bạn cho hoạt động bất hợp pháp, dù là tải nội dung bản quyền hay xâm nhập thiết bị của bạn. Cài đặt mặc định cũng có thể mời hacker nghiệp dư đăng nhập vào bảng quản trị mạng và chiếm đoạt cài đặt của bạn.
Chúng tôi tóm tắt các cài đặt router tiêu chuẩn có thể ngăn chặn việc leeching (ăn cắp băng thông) và truy cập trái phép vào mạng của bạn.
Cài đặt bảo mật Router cơ bản
Dưới đây là các cài đặt liên quan đến bảo mật tối thiểu. Chúng dễ thiết lập. Kết nối máy tính với router bằng cáp LAN và đăng nhập bằng địa chỉ IP router và — trừ khi bạn đã thay đổi — tên người dùng và mật khẩu quản trị viên do nhà sản xuất cung cấp.
Nếu giao diện router không hiển thị ngay các cài đặt dưới đây hoặc không giống ảnh chụp màn hình ví dụ, tôi khuyên bạn tham khảo hướng dẫn sử dụng router; bạn có thể tìm thấy trực tuyến. Nhiều nhà sản xuất, bao gồm Linksys và Netgear, cũng cung cấp trang hỗ trợ chi tiết.
Thay đổi thông tin đăng nhập quản trị mặc định
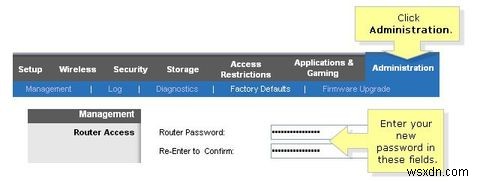
Tên người dùng và mật khẩu mặc định để đăng nhập router thường giống nhau cho hàng nghìn thiết bị khác và có thể tra cứu trực tuyến. Do đó hãy đăng nhập router và thay đổi cả hai. (Làm sao thay đổi mật khẩu Wi-Fi?)
Vì bạn dùng trình duyệt để đăng nhập router, bạn có thể lưu thông tin đăng nhập mới trong trình quản lý mật khẩu như LastPass. Nếu chỉ bạn hoặc gia đình có quyền truy cập vật lý vào router, không sao nếu dán nhãn tên người dùng/mật khẩu lên router.
Cài đặt mẫu cho router Linksys:
Đặt mật khẩu hoặc cụm từ truy cập Wireless
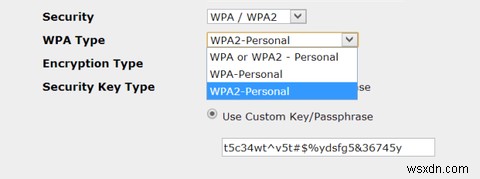
Khi đã đăng nhập router, hãy chắc chắn bạn đã đặt mật khẩu cho Wi-Fi. Như đã nói, mạng Wi-Fi mở có đủ hệ quả tiêu cực. Tuy nhiên, mật khẩu dễ bị bẻ khóa gần như tệ như không có mật khẩu. Để an toàn, luôn dùng mật khẩu mã hóa WPA2 vì bất kỳ thứ gì khác đều quá dễ bypass.
Tắt WPS
Wi-Fi Protected Setup (WPS) là tiêu chuẩn không dây giúp thiết lập kết nối không dây mã hóa rất dễ dàng. Để cấp quyền truy cập mạng không dây cho thiết bị, bạn nhấn nút trên cả router và thiết bị hoặc nhập số 4-8 chữ số in trên nhãn dán router.
Vấn đề là tính năng này bật mặc định và vì không giới hạn số lần nhập sai mã, WPS có thể bị bẻ khóa bằng brute force. Với công cụ phù hợp (có sẵn trực tuyến), chỉ mất vài phút hoặc vài giờ để xâm phạm mạng không dây của bạn. Một khi mã WPS bị bẻ khóa, khóa Wi-Fi của bạn cũng bị lộ.
Để an toàn trước lỗ hổng này, bạn phải tắt nó thủ công. Tìm cài đặt tương ứng trong bảng quản trị router và vô hiệu hóa nó.
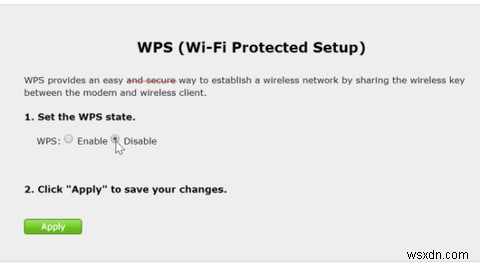
Rất tiếc, tắt WPS có thể không làm gì cả. Nhiều nhà sản xuất hoặc không cung cấp tùy chọn tắt, hoặc WPS vẫn hoạt động mặc dù đã tắt.
Thay đổi tên SSID mặc định
SSID là tên mạng không dây của bạn. Thiết bị dùng SSID để nhận diện mạng đã dùng trước và sẽ thử kết nối với bất kỳ mạng khớp nào có dữ liệu đăng nhập lưu sẵn. Với SSID mặc định, bạn có thể khiến thiết bị tự kết nối với nhiều mạng lạ.
Hơn nữa, nếu SSID mặc định tiết lộ loại router, hacker có thể xác định mẫu mã, từ đó khai thác lỗ hổng dựa trên router trong mạng của bạn.
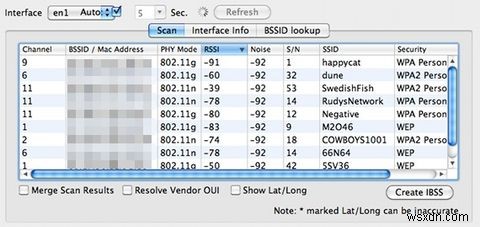
Đừng chụp giấu SSID! Ngược với lời khuyên phổ biến, giấu SSID là ý tưởng tồi vì thiết bị cố gắng kết nối với mạng của bạn về cơ bản sẽ thử khớp với mọi AP (điểm truy cập) ngoài đó. Kẻ xấu có thể mạo danh mạng của bạn và truy cập thiết bị của bạn. Thay vì giấu SSID, hãy đặt tên duy nhất theo khuyến nghị.
Thay đổi IP Router mặc định
Trên chúng tôi đã nói thay đổi thông tin đăng nhập mặc định. Đó là cách đơn giản, hiệu quả ngăn chặn truy cập trái phép vào router. Để khiến hacker khó tìm bảng quản trị router hơn, hãy thay đổi gateway nội bộ mặc định hoặc IP so sánh. Nếu bạn dùng LastPass lưu thông tin đăng nhập, hãy cập nhật IP đó nữa.
Vô hiệu hóa Quản trị/Truy cập từ xa
Khi truy cập từ xa được bật, bất kỳ ai trên Internet đều có thể truy cập router và thay đổi cài đặt. Để ngăn truy cập từ xa không mong muốn, bạn cần tắt tính năng này.
Lưu ý rằng điều này vẫn cho phép bất kỳ ai đủ gần để bắt sóng Wi-Fi truy cập bảng quản trị, miễn là họ biết thông tin đăng nhập. Nếu router cung cấp tùy chọn này, hãy đặt cho phép truy cập bảng quản trị chỉ khi có kết nối dây với router. Đây là tính năng hiếm và bạn có thể phải nâng cấp hoặc thay đổi firmware router để có nó.
Cài đặt bảo mật Router nâng cao
Những bạn đủ tự tin để đi sâu hơn vào bảo mật router có thể xem xét các cài đặt sau. Chúng cũng được khuyến nghị nếu router đặt trong môi trường rủi ro cao, ví dụ chung cư hoặc gần nơi công cộng.
Cập nhật Firmware
Nói chung, firmware là phần mềm được nạp vào phần cứng để giúp nó thực hiện hoạt động và giao tiếp với thiết bị ngoại vi. Mỗi khi lỗ hổng router bị lộ, nhà sản xuất thường phát hành firmware mới để vá lỗ hổng bảo mật. Vì vậy khuyến nghị định kỳ kiểm tra và cập nhật firmware router. Hầu hết router tiêu chuẩn có tùy chọn cập nhật tích hợp, thường tìm thấy dưới mục quản trị router.
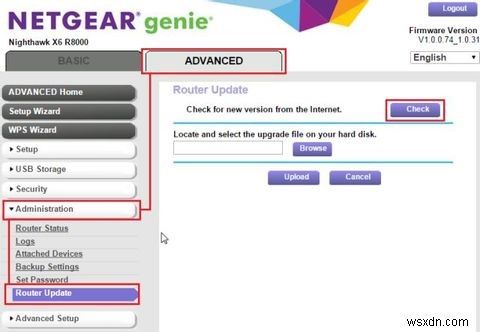
Lưu ý cập nhật firmware có thể khôi phục cài đặt mặc định, nghĩa là bạn phải áp dụng lại các thay đổi trước đó. Nếu có thể, hãy sao lưu cài đặt tùy chỉnh trước khi cập nhật firmware.
Chuyển sang băng 5GHz
Băng tiêu chuẩn là 2.4GHz, đi xa hơn. Bằng cách dùng băng 5GHz, bạn giảm phạm vi mạng Wi-Fi và do đó giảm cơ hội kẻ xấu bắt sóng và cố gắng xâm nhập. Nó cũng giảm nhiễu, tăng tốc độ và độ ổn định mạng.
Rất tiếc, không phải thiết bị nào cũng hỗ trợ băng 5 GHz. Giải pháp, nếu bạn muốn tỉ mỉ, là kết nối các thiết bị này bằng cáp Ethernet hoặc nâng cấp router lên 802.11ac và thiết lập mạng song song (dual network). Bạn sẽ có một mạng cho mỗi băng và có thể chuyển hầu hết lưu lượng sang băng 5 GHz. Tất nhiên điều đó không tăng bảo mật vì bây giờ bạn cung cấp hai điểm tấn công mạng.
Vô hiệu hóa PING, Telnet, SSH, UPnP, và HNAP
Tìm các cài đặt tương ứng trong giao diện router và tắt chúng. Thay vì đóng các cổng này, hãy dùng cài đặt stealth (nếu có) khiến việc truy cập mạng từ bên ngoài bị đáp trả bằng im lặng, từ而 ẩn cổng. Cách hiệu quả ẩn router là ngăn nó phản hồi lệnh PING.
Bật Tường lửa Router
Nếu router có tường lửa riêng, hãy bật nó. Bạn không nên CHỈ dựa vào tường lửa router, nhưng hãy coi nó như một lớp bảo vệ bổ sung.
Vô hiệu hóa Bộ lọc MAC Wireless
Tóm lại, địa chỉ MAC dễ giả mạo (spoof) nên lọc MAC không đáng công sức.
Cài đặt bảo mật Router chuyên nghiệp
Cuối cùng, đây là cài đặt cho những ai muốn thực hiện mọi bước cuối cùng để bảo mật mạng.
Cài Firmware thay thế
Firmware router của bên thứ ba không chỉ thêm tính năng, mà còn an toàn hơn firmware mới nhất do nhà sản xuất cung cấp. Firmware thay thế ít bị ảnh hưởng bởi lỗ hổng. Các firmware mã nguồn mở phổ biến bao gồm DD-WRT và Tomato dựa trên Linux.
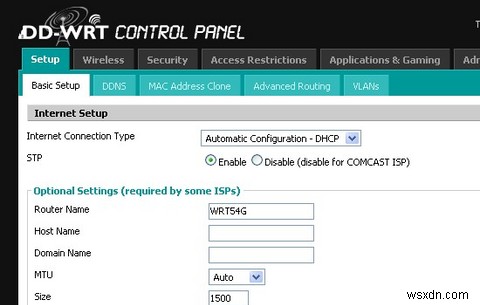
Trước khi cài firmware mới, hãy chắc chắn tìm bản tương thích với router của bạn, sau đó xem hướng dẫn từng bước cài đặt.
Thay đổi DNS (Máy chủ Tên miền) mặc định
Thay vì dùng DNS mặc định của ISP, hãy chọn OpenDNS hoặc Google Public DNS. Nó có thể cải thiện tốc độ Internet và bảo mật mạng.
Cẩn trọng với Mạng Wi-Fi cho Khách
Lại một lần nữa, khuyến nghị ở đây mâu thuẫn. Một số nói tốt hơn nên tắt mạng khách vì chúng không có bảo mật đăng nhập và mật khẩu mặc định có thể tìm thấy trực tuyến. Nếu bạn có thể tạo đăng nhập tùy chỉnh và làm mạng khách hết hạn sau thời gian nhất định, thì đó là tùy chọn tuyệt vời để cung cấp truy cập tạm thời cho khách, trong khi giữ thư mục/chia sẻ thiết bị trong mạng riêng tư.
Router của bạn an toàn không?
Bạn đã áp dụng bao nhiêu cài đặt bảo mật router này và cái nào bạn chưa biết trước đây? Nếu tìm thêm mẹo, hãy xem sách Networking All-in-One For Dummies để hỗ trợ thêm.
Router không phải thiết bị kết nối duy nhất bạn muốn bảo mật. Hãy xem 5 mẹo bảo mật thiết bị thông minh và Internet of Things.
Nguồn ảnh: Cài đặt Linksys via Linksys, NETGEAR genie via NETGEAR