
Khi nói về an toàn cá nhân trực tuyến, lời khuyên rất棘手. Nhiều thứ nghe hay trong lý thuyết, nhưng có bao nhiêu thực sự hoạt động như dự định? Một số triết lý thường được lặp lại là đúng và đã được kiểm chứng, trong khi những cái khác chỉ là huyền thoại an ninh mạng.
Theo nghiên cứu gần đây của Google, chuyên gia bảo mật có cách tiếp cận an ninh trực tuyến cơ bản khác so với người dùng Web trung bình. Những khác biệt này không chỉ bao gồm thói quen và hành vi, mà cả tư duy và thái độ.
Muốn an toàn trực tuyến? Hãy quên tất cả những gì bạn biết về an ninh trực tuyến vì đã đến lúc được đào tạo lại theo đúng mô hình. Đây là những gì chuyên gia thực sự làm.
Cập nhật phần mềm thường xuyên
Cài đặt cập nhật phần mềm, dùng trình quản lý mật khẩu, và bật xác thực hai yếu tố là lựa chọn hàng đầu của chuyên gia trong khi vẫn là ưu tiên thấp hơn nhiều cho người không chuyên. Nguồn: Ars Technica
Bạn có ngạc nhiên khi biết thực hành #1 chung của chuyên gia bảo mật là luôn cập nhật phần mềm? Hầu hết người không chuyên tập trung hơn vào antivirus, mã hóa, riêng tư - và chúng ta sẽ nói về tất cả sau - nhưng quá nhiều người quên rằng cập nhật phần mềm là quan trọng.
Tại sao?
Vì dù những năm gần đây đã làm nổi bật nguy hiểm của kỹ thuật xã hội, sự thật là hầu hết vi phạm bảo mật được thực hiện qua lỗ hổng và khe hở phần mềm (và những vi phạm này gọi là exploits - khai thác).
Bạn từng tự hỏi tại sao ứng dụng liên tục yêu cầu bạn cập nhật, cập nhật, cập nhật? Đôi khi cập nhật là để đẩy tính năng mới, nhưng nhiều lần chúng tồn tại để vá các lỗ hổng chưa được phát hiện cho đến gần đây.
Cập nhật phần mềm của bạn (và trong trường hợp một số thiết bị, cập nhật firmware!) bảo vệ bạn khỏi những kẻ có thể khai thác lỗ hổng mở trên hệ thống của bạn.
Dùng mật khẩu Mạnh & Riêng biệt
Trình quản lý mật khẩu thay đổi toàn bộ phép tính vì chúng làm cho việc có mật khẩu vừa mạnh vừa riêng biệt trở nên khả thi. Nguồn: Tom's Hardware
Mật khẩu kém chỉ hơi tốt hơn không có mật khẩu chút nào. Nó lừa bạn vào cảm giác an toàn giả và làm bạn quên rằng mật khẩu yếu dễ bị bẻ khóa. Để mật khẩu hiệu quả, nó phải vừa mạnh vừa riêng biệt.
Mật khẩu mạnh ít nhất 8 ký tự, không chứa từ nào trong từ điển, chứa một số ký tự đặc biệt (ví dụ !@#$%^&*), và dùng kết hợp chữ hoa và chữ thường.
Mật khẩu riêng biệt là mật khẩu bạn chỉ dùng cho một và chỉ một tài khoản. Cách đó nếu một tài khoản bị xâm phạm, các tài khoản khác vẫn an toàn. Bạn có bao giờ dùng cùng một chìa khóa cho xe, nhà, hộp thư và két an toàn?
Vấn đề là mật khẩu dễ nhớ nhưng an toàn khó quản lý, đặc biệt nếu bạn cam kết không bao giờ lặp lại mật khẩu. Vì vậy, hãy dùng trình quản lý mật khẩu!
Khi nói về mật khẩu, chỉ 24% người không chuyên được hỏi nói họ dùng trình quản lý mật khẩu cho ít nhất một số tài khoản, so với 73% chuyên gia. Nguồn: Information Week
Trình quản lý mật khẩu nhớ thông tin đăng nhập tài khoản của bạn để bạn không phải nhớ. Khi bạn cần đăng nhập trang web hoặc chương trình, trình quản lý sẽ điền chi tiết liên quan cho bạn. Nó an toàn và tiện lợi. Thắng-thắng.
Có một số trình quản lý mật khẩu khác nhau hiện nay, và thậm chí nhiều hơn nếu tính cả trên Android. Để bắt đầu, xem hướng dẫn của chúng tôi về quản lý mật khẩu.
Bật xác thực hai yếu tố
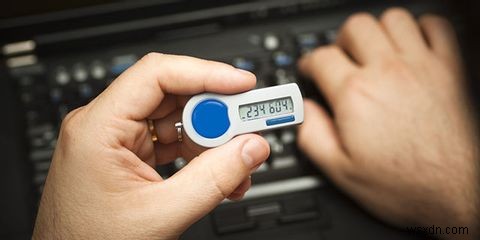
Nhiều trang web và dịch vụ phổ biến hỗ trợ xác thực hai yếu tố. Điều này có nghĩa là ngay cả khi ai đó lấy được mật khẩu của bạn, họ cũng không thể đăng nhập vào tài khoản của bạn. Nguồn: Laptop Mag
Xác thực hai yếu tố là bất kỳ phương pháp xác thực nào yêu cầu hai thông tin xác thực khác nhau. Ví dụ, mật khẩu là một yếu tố trong khi nhận dạng khuôn mặt có thể là yếu tố thứ hai. Chỉ khi có cả hai bạn mới được cấp quyền truy cập.
Ngày nay, hầu hết dịch vụ cung cấp xác thực hai yếu tố (không phải tất cả, đáng tiếc) sẽ yêu cầu mật khẩu và mã xác minh được gửi đến bạn qua email hoặc SMS. Để xâm nhập tài khoản của bạn, ai đó phải bẻ khóa mật khẩu và chặn mã xác minh.
Không cần nói, mọi người nên dùng xác thực hai yếu tố!
Đứng về mặt logic, nếu cập nhật, trình quản lý mật khẩu, và xác thực hai yếu tố là ưu tiên hàng đầu cho chuyên gia bảo mật, chúng cũng nên là lựa chọn hàng đầu cho người mới học. Nguồn: Ars Technica
Kiểm tra liên kết trước khi nhấp
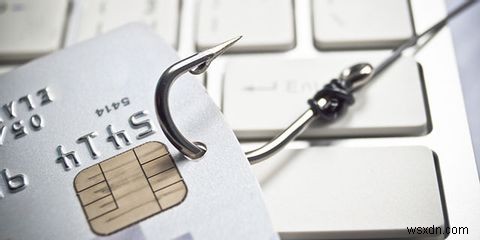
"Suy nghĩ trước khi liên kết." Nói cách khác, hãy suy nghĩ trước khi nhấp vào liên kết đó. Nguồn: Roger Thompson
Bạn đã bao nhiêu lần nhấp vào liên kết trông hợp pháp chỉ để đến trang web đầy quảng cáo kinh dị và cảnh báo phần mềm độc hại? Thật không may, rất dễ giấu một liên kết độc hại thành một liên kết hợp pháp, vì vậy hãy cẩn thận khi nhấp.
Điều này đặc biệt quan trọng đối với email vì một thủ thuật phổ biến của kẻ lừa đảo (phishing) là tái tạo email từ các dịch vụ phổ biến (như Amazon và eBay) và chèn liên kết giả mạo đưa bạn đến trang yêu cầu đăng nhập. Bằng cách đăng nhập, bạn thực sự đã đưa cho họ thông tin tài khoản!
Gợi ý: Học cách kiểm tra tính toàn vẹn của liên kết trước khi nhấp. Cũng hãy an toàn thêm với những mẹo bảo mật email quan trọng này.
Rủi ro liên quan đến liên kết khác là URL rút gọn. URL rút gọn có thể đưa bạn bất cứ đâu và không thể giải mã đích đến chỉ bằng cách đọc URL, đó là lý do bạn nên luôn mở rộng URL rút gọn để xem nó dẫn đâu trước khi nhấp.
Duyệt HTTPS bất cứ khi nào có thể
Mã hóa dữ liệu. Dù quan trọng để công ty bảo vệ dữ liệu khỏi người ngoài, bảo vệ nó bên trong mạng cũng quan trọng. Nguồn: Novell
Mã hóa cực kỳ quan trọng và bạn nên mã hóa tất cả dữ liệu nhạy cảm bất cứ khi nào có thể. Ví dụ, mã hóa file lưu trữ đám mây phòng khi bị hack hoặc rò rỉ và mã hóa dữ liệu điện thoại thông minh để không ai nghe lén liên lạc của bạn.
Và dù riêng tư quan trọng, vẫn có lý do khác cho mã hóa số ngoài nó. Nhưng đối với người ủng hộ an ninh web, một trong những bước hiệu quả hơn là dùng HTTPS bất cứ khi nào bạn có thể.
Gợi ý: Không chắc đó là gì? Đọc tổng quan HTTPS của chúng tôi và tại sao nó quan trọng.
Ngừng chia sẻ thông tin cá nhân
Đừng đăng bất kỳ thông tin cá nhân nào -- địa chỉ, email hoặc số điện thoại -- công khai trực tuyến. Chỉ một mảnh thông tin cá nhân có thể được người lạ hoàn toàn dùng để tìm ra thêm thông tin. Nguồn: Tom Ilube
Đăng thông tin cá nhân trực tuyến có thể có hậu quả nghiêm trọng. Bạn sẽ ngạc nhiên về lượng thông tin mọi người có thể tìm ra về bạn ngay cả từ một vài mảnh nhỏ. Hầu hết thời gian nó không dẫn đến đâu, nhưng đôi khi nó có thể phá hủy cuộc đời bạn.
Có quy trình gọi là doxxing (hoặc doxing) trong đó mọi người sẽ lục soát Internet để tìm thông tin cá nhân của bạn và cuối cùng có đủ mảnh ghép để xác định bạn là ai, bạn sống đâu, thành viên gia đình bạn là ai, bạn làm việc đâu, và hơn thế nữa.
Đủ đáng sợ rồi, nhưng khi kết hợp với điều nghiêm trọng như đe dọa tử hình hoặc gọi điện thoại đùa 911 nói nghe tiếng kêu trong nhà bạn, nó trở thành hơn cả câu chuyện cổ tích về người theo dõi và phiền toái.
Bỏ qua bất cứ điều gì "Quá tốt để là thật"
Nếu nghe quá tốt để là thật, nó có lẽ không phải thật. Không ai muốn gửi cho bạn 5 triệu đô. Bạn không phải là khách truy cập triệu vào trang web. Bạn không phải người thắng cuộc... và Cô gái Nga xinh đẹp muốn kết bạn có lẽ không xinh và thậm chí không phải con gái. Cô ấy không muốn kết bạn... cô ấy muốn tiền của bạn. Nguồn: Roger Thompson
Vấn đề với "quá tốt để là thật" là nó thường chỉ ra lừa đảo hoặc gian lận, như trong nhiều vụ lừa đảo eBay, Craigslist, thậm chí cho thuê căn hộ. Rất ít thứ trên Internet là hoàn hảo.
Bạn có thể mạo hiểm nếu muốn, đặc biệt nếu bạn có thể chịu tổn thất tiềm ẩn đó mà không run rẩy, nhưng quy tắc chung là bỏ qua nếu bạn không tìm thấy "cái bẫy". Nếu bạn không tìm thấy bẫy, thì bẫy có lẽ là bạn.
Quét malware định kỳ
Trong số người trả lời không phải chuyên gia bảo mật, 42% coi việc dùng phần mềm antivirus là trong top 3 điều có thể làm để an toàn trực tuyến. Chỉ 7% chuyên gia bảo mật được hỏi tin vào điều đó. Nguồn: Information Week
Bạn có tin rằng chỉ 7% chuyên gia bảo mật dùng phần mềm antivirus? Nghe điên rồ, phải không? Phần mềm antivirus thực sự tệ đến vậy? Tùy thuộc vào tiêu chí của bạn.
Người không chuyên liệt kê thực hành bảo mật hàng đầu là dùng phần mềm antivirus... Một lý do có thể giải thích sự chia rẽ về việc dùng antivirus là chuyên gia bảo mật có nhiều khả năng hơn người không chuyên dùng hệ điều hành không phải Windows. Vì vậy, dù có cám dỗ giải thích kết quả cho thấy chuyên gia nghĩ AV không phải biện pháp an ninh hiệu quả, đó không tự động là trường hợp. Nguồn: Ars Technica
Phần mềm antivirus nên được xem như phòng thủ tuyến sau, như giải pháp cuối cùng hơn là khiên chính. Ngay cả chương trình antivirus tốt nhất cũng còn xa mới hoàn hảo, nên hiệu quả hơn là tập trung vào thói quen bảo mật đúng đắn.
Nói cách khác, chuyên gia bảo mật biết cách giữ an toàn cho mình, nên họ không thực sự cần dòng phòng thủ cuối cùng. Mặt khác, người dùng trung bình không biết thực hành thói quen an ninh an toàn, nên antivirus là tốt để có.
Đây là mẹo duy nhất chúng tôi khuyên người dùng trung bình nên lệch khỏi chuyên gia: họ không cần phần mềm antivirus, nhưng bạn và tôi cần! Đừng bỏ qua nó. Bạn không bao giờ biết khi nào nó sẽ cứu bạn.
Bạn là chuyên gia bảo mật hay người dùng trung bình? Kỹ thuật gì bạn dùng để giữ an toàn trực tuyến? Mẹo khác bạn muốn thêm vào danh sách? Chia sẻ với chúng tôi trong bình luận bên dưới!