
Với kho thông tin trực tuyến, chúng ta đều lo ngại vi phạm bảo mật tiềm ẩn. Nhưng có khả năng, các vi phạm này có thể được giữ bí mật ở Mỹ.
Hiếm khi tháng nào trôi qua không có tin rò rỉ vi phạm dữ liệu. Chỉ xem rò rỉ Ashley Madison, chi tiết tài khoản vợ chồng ngoại tình bị tung lên mạng. Việc lớn, hậu quả nghiêm trọng. Người dùng AdultFriend Finder gặp tương tự tháng 5. Thậm chí eBay bị xâm phạm năm ngoái.
Giữ bí mật rò rỉ nghe điên rồ. Nhưng có phải không?
Điều đó có lợi cho công ty liên quan, tất nhiên, nhưng cũng có thể có hiệu ứng tích cực cho khách hàng. Không, thật. Không phải toàn hồng hào, nhưng có thể không tệ như nghe.
Khi Công Ty Giữ Im Lặng
Luật đề xuất có thể cho phép công ty, trong một số trường hợp, giữ im lặng khi hacker xâm nhập hệ thống — nhưng chỉ nếu họ tin "không có cơ hội hợp lý" vi phạm có thể ảnh hưởng nghiêm trọng khách hàng. Thông thường, công ty bị hack phải gửi chi tiết cho Ủy ban Thương mại Liên bang (FTC). Sẽ làm cho luật công bố của các bang hiện tại, đa số ép công ty công bố rò rỉ, trở nên vô nghĩa.
Cơ bản, nếu không có dữ liệu nhạy cảm hoặc có hại bị lấy, doanh nghiệp không cần thông báo khi bị hack.
Doanh nghiệp bị hack cần đánh giá dữ liệu bị lấy có phải thứ khách hàng nên lo, ví dụ dẫn đến đánh cắp danh tính hoặc thông tin ngân hàng. Thủ tục thông thường sẽ tiếp tục. Thông báo phải gửi nếu:
"một vi phạm an ninh liên quan đến: (1) thông tin cá nhân của hơn 10.000 cá nhân, (2) cơ sở dữ liệu chứa thông tin cá nhân của hơn 1 triệu cá nhân, (3) cơ sở dữ liệu chính phủ liên bang, hoặc (4) thông tin cá nhân của nhân viên/hầu thầu liên bang biết tham gia an ninh quốc gia hoặc thực thi pháp luật."
Luật sư quyền riêng tư Gerald Ferguson tại Baker & Hostetler LLP tư vấn công ty khi rò rỉ, nói với Wall Street Journal:
"[Đề luật] sẽ dẫn đến ít thông báo hơn... Nó cho phép công ty làm phân tích thứ hai xem có rủi ro tài chính hợp lý không. Khi bắt đầu phân tích rủi ro hại có rất nhiều thẩm quyền."
Đạo luật An ninh Dữ liệu và Thông báo Vi phạm 2015 được đọc hai lần và chuyển Ủy ban Thương mại, Khoa học và Giao thông tháng 1.
Tại Sao Điều Này Tốt Cho Doanh Nghiệp
Tất cả về cái, ngây thơ, Ashley Madison cung cấp: sự kín đáo.
Uy tín là chìa khóa. Đó là lý do, ví dụ, Carphone Warehouse giữ lặng về vi phạm gần đây, có thể ảnh hưởng 2,4 triệu người ở UK, càng lâu càng tốt. Không ai muốn dùng công ty họ nghĩ dễ bị tấn công. Oracle tự bắn mình chân bằng cách xin khách hàng không reverse engineering code tìm lỗi an ninh. Đó giống như thừa nhận nhiều vấn đề an ninh, hoặc treo biển lớn "Bạn không thể tin tưởng chúng tôi với thông tin cá nhân!"
Hay lắm, Oracle.
Uy tín nghĩa là tiền. Nghiên cứu 2014 tiết lộ doanh nghiệp chi trung bình 145 USD cho mỗi bản ghi rò rỉ trong vi phạm dữ liệu, nhưng khi Target tuyên bố 40 triệu thẻ tín dụng khách hàng bị xâm phạm 2013, nạn nhân có thể đòi tới 10.000 USD bồi thường (dù thực tế ít hơn nhiều). Tổng 10 triệu USD.
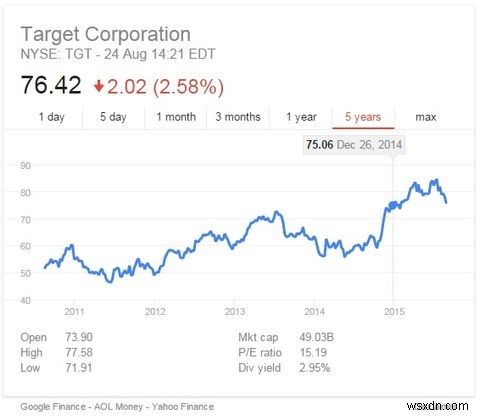
Không dường như làm hỏng cổ phiếu Target Corporation nhiều, dù giá giảm sau vi phạm. Có thể thực sự giúp họ công bố thông tin trước khi pháp luật yêu cầu.
Dù vậy, rủi ro. Luật sư Ủy ban Chứng khoán và Giao dịch Douglas Meal tháng 3 năm ngoái nói:
"[N]ếu bạn không bao giờ công bố vi phạm thì bạn không có kiện tập thể... Việc công bố vi phạm tạo ra bão tố tố tụng... Công ty nghĩ họ làm đúng bằng cách công bố nhưng cuối cùng bị xem như vấn đề."
Tại Sao Có Thể Tốt Cho Khách Hàng...
Quay lại? Quá nhiều thông báo nghĩa là khách hàng hoang mang lo lắng không cần. Điều này chắc chắn tốt cho doanh nghiệp bị hack, nhưng có thể tốt cho bạn nữa.
Vấn đề lớn hiện nay với công bố ở Mỹ là luật chia theo bang. Tuân thủ quy định khác nhau giữa các bang làm chậm quá trình thông báo thực sự. Thay vì nhảy qua các vòng riêng lẻ, công ty chỉ cần tuân thủ phán quyết FTC.
Tiêu chí thường đáng lo; luật sư xác định dữ liệu gì có thể ảnh hưởng khách hàng như thế nào? May mắn thay, điều này được trình bày rõ trong bản nháp Đạo luật An ninh Dữ liệu và Thông báo Vi phạm 2015. Thừa nhận, chúng nhấn mạnh bảo vệ dữ liệu liên quan an ninh quốc gia, nhưng điều 1 và 2 bao phủ mọi rò rỉ lớn.
Thông báo nên nhanh: nếu thông tin tài chính cá nhân bị xâm phạm, bạn nên (về lý thuyết) được báo sớm nhất. Nghĩa là nhiều thời gian làm gì đó! Càng hành động nhanh, tác động càng ít. Dùng doanh nghiệp UK làm ví dụ điều KHÔNG nên làm: Carphone Warehouse mất ba ngày công bố "tấn công mạng tinh vi". Lên tới 90.000 thẻ tín dụng có thể bị ảnh hưởng, dù dữ liệu mã hóa, nên rủi ro giảm.
Đối với bất kỳ ai bị ảnh hưởng, Carphone Warehouse khuyên khách hàng làm gì, bao gồm nhờ ngân hàng giám sát hoạt động, và kiểm tra điểm tín dụng. Bổ sung biện pháp này, bạn cũng nên đổi mật khẩu tài khoản đó, cũng như bất kỳ tài khoản nào dùng cùng mật khẩu (và học cách tạo mật khẩu an toàn), và cảnh giác cuộc gọi cảnh báo gian lận (đặc biệt tội phạm thường giữ đường dây, nên bạn gọi lại ngân hàng thay vì gọi lại cho chúng).
Đi qua danh sách kiểm tra nếu bạn nạn nhân gian lận thẻ tín dụng, và nhớ những gì ngân hàng không bao giờ hỏi trực tuyến hoặc qua điện thoại.
Thông báo cũng tốn tiền. Báo cho mọi khách hàng về mọi vi phạm tốn tài nguyên. Có, bỏ qua tốt cho công ty, nhưng cũng nghĩa là họ tập trung đóng lỗ hổng an ninh và điều tra vi phạm. Công ty phải được thấy làm gì đó về lỗ hổng an ninh, cố giảm thiệt hại uy tín. Carphone Warehouse xin lỗi và chặn truy cập trang, nhưng cho đến nay không đề nghị bồi thường nạn nhân gian lận.
Tốt Hay Xấu?
Chưa phải luật. Tôi không nói đây tình huống lý tưởng. Tương tự, không phải tệ như nghe.
Khách hàng hoang mang — phản ứng dễ hiểu. Bạn có thể trách công ty muốn giảm lo lắng... và thiệt hại uy tín và tài chính!
Mặt khác, nếu doanh nghiệp giữ bí mật những điều này, bạn bao giờ tin được họ? Bạn có cảm thấy an toàn đưa thông tin cá nhân cho họ? Và họ xứng đáng niềm tin của bạn?