
Chúng tôi đã đưa ra một cái nhìn khái quát về DNS Spoofing trong từ điển VPN toàn diện về một số thuật ngữ VPN phổ biến. Ở đó chúng tôi nói rằng DNS Spoofing hoặc DNS cache poisoning (độ độc bộ nhớ đệm DNS) là một lỗ hổng bảo mật chuyển hướng lưu lượng người dùng đến các trang web độc hại.
Trong bài viết này, chúng ta sẽ đi sâu hơn và cố gắng hiểu thêm về nó. Chúng ta sẽ tìm hiểu những nguy hiểm nghiêm trọng của nó và với tư cách là người dùng, bạn có thể làm gì để tránh xa nó.
Trong cuộc tấn công DNS Spoofing, địa chỉ IP lưu trữ trong máy chủ DNS bị thay thế bằng địa chỉ do hacker kiểm soát. Sau khi bị tấn công, mỗi khi người dùng cố truy cập trang web hợp pháp, họ sẽ bị chuyển hướng đến trang web do hacker đặt trên máy chủ bị giả mạo.
DNS Spoofing Được Thực Hiện Như Thế Nào?
1. Độ Độc Bộ Nhớ Đệm DNS (DNS Cache Poisoning)
Trong tấn công độ độc bộ nhớ đệm DNS, thông tin sai được nhập vào bộ nhớ đệm DNS. Nó ở đó cho đến TTL (Time To Live) tức là thời gian gắn với một IP.
2. Tấn Công Man-In-The-Middle (Người Ở Giữa)
Khi DNS Spoofing được thực hiện với sự giúp đỡ của tấn công man-in-the-middle, kẻ tấn công có thể chặn giao tiếp giữa máy chủ DNS và nạn nhân. Tận dụng điều này, kẻ tấn công có thể chuyển hướng nạn nhân đến một trang web độc hại khác.
Rủi Ro Của DNS Spoofing Là Gì?
Bây giờ bạn đã có khái niệm khá rõ về DNS spoofing là gì và cách nó thực hiện, đây là một số rủi ro liên quan –
- Mất Mát Dữ Liệu: Dữ liệu hấp dẫn, mật, và bảo mật có thể bị xâm phạm do tấn công DNS Spoofing
- Chậm Trễ Cập Nhật Bảo Mật: DNS Spoofing có thể ngăn chặn các bản cập nhật bảo mật, làm thiết bị của bạn tiếp xúc với virus và mối đe dọa độc hại khác.
- Lây Nhiễm Mã Độc: Với sự giúp đỡ của DNS Spoofing, hacker có thể lôi kéo bạn đến trang web mà bạn vô tình tải xuống mã độc
Cách Ngăn Chặn DNS Spoofing Hoặc DNS Cache Poisoning
Các Biện Pháp Phòng Ngừa Cho Nhà Cung Cấp Máy Chủ DNS
1. DNSSEC hoặc Mở Rộng Bảo Mật Hệ Thống Tên Miền:
Giao thức DNSSEC là một trong những phòng thủ mạnh mẽ nhất chống lại DNS Spoofing vì nó thêm các lớp xác minh và xác thực. Tuy nó có thể làm chậm một chút phản hồi DNS vì nó xác minh các mục DNS là thật chứ không bị làm giả.
2. Sử Dụng Công Cụ Phát Hiện DNS Spoofing:
Nói đơn giản, các công cụ này quét toàn bộ dữ liệu nhận được trước khi gửi đến người dùng cuối.
3. Sử Dụng Mã Hóa Cấp Cao:
Ở đây chúng tôi khuyến khích các nhà cung cấp dùng mã hóa end-to-end cao cấp như SSL/TLS. Điều này sẽ khiến hacker gần như không thể sao chép chứng chỉ bảo mật duy nhất của một trang web.
Các Biện Pháp Phòng Ngừa Cho Người Dùng Cuối
Không Bấm Vào Liên Kết Đáng Ngờ:
Nếu bạn không tin tưởng một liên kết, bất kể nó đến từ đâu, hãy lắng nghe trực giác và đừng bấm vào. Để bắt đầu –
- Tìm HTTPS và biểu tượng ổ khóa trong URL
- Tránh truy cập URL rút gọn càng nhiều càng tốt
- Tránh bấm vào email spam bất kể chúng trông đe dọa hay hấp dẫn đến đâu
Xóa Bộ Nhớ Đệm DNS (Flush DNS):
Bạn có thể tránh độ độc bộ nhớ đệm DNS bằng cách xóa dữ liệu bị nhiễm. Nếu bạn dùng Windows –
- Nhấn phím Windows + R để mở hộp thoại Run
- Khi hộp thoại Run mở, gõ ipconfig /flushdns
- Nhấn Enter
Sử Dụng VPN:
VPN định tuyến lưu lượng trang web của bạn qua đường hầm được mã hóa và đảm bảo không rò rỉ DNS. Systweak VPN chẳng hạn là một trong những VPN tốt nhất cho Windows giúp bạn tăng cường bảo mật duyệt web. Nó có hơn 4500 máy chủ, đặt tại 53+ quốc gia trải dài 200+ vị trí.
Cách Sử Dụng Systweak VPN?
1. Tải xuống, chạy và cài đặt Systweak VPN
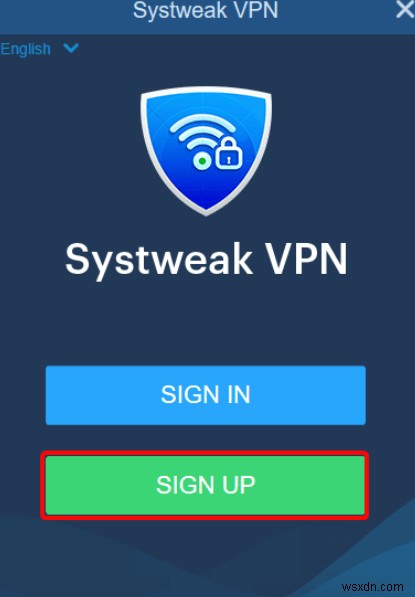
2. Đăng ký với thông tin đăng nhập của bạn
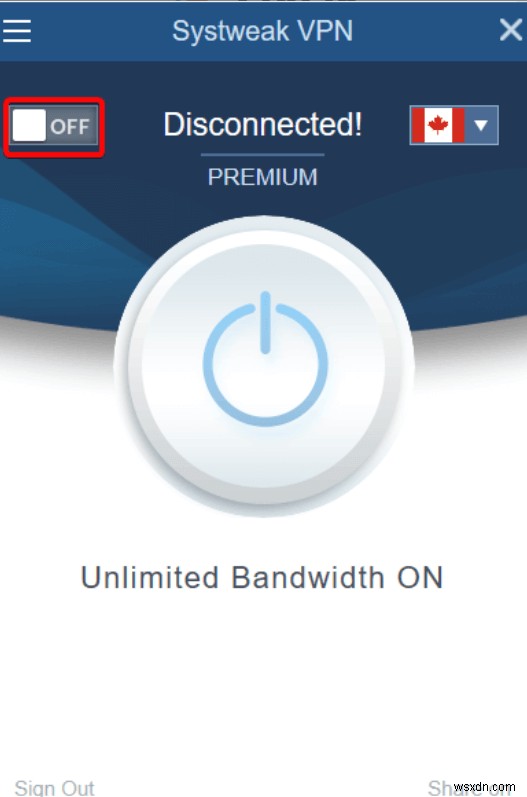
3. Nhấn công tắc bật/tắt để bật VPN
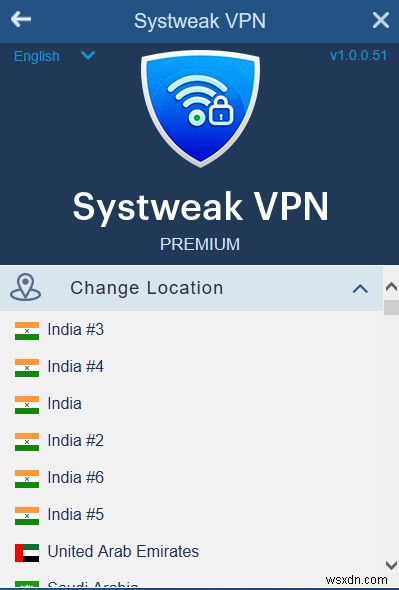
4. Chọn máy chủ bằng cách nhấn mũi tên xuống và bạn đã sẵn sàng
Tóm Lại
Nhu cầu cấp bách là phải nhận thức và cảnh giác. Trong kỷ nguyên số này, nếu bạn không cẩn thận, bạn có thể dễ bị tổn thương trước tấn công DNS Spoofing hoặc DNS cache poisoning. Cái gì là khiên của bạn? Hãy chia sẻ biện pháp phòng ngừa hoặc kinh nghiệm của bạn và giúp những người dùng mạng khác ngăn chặn mình khỏi các cuộc tấn công như vậy.