
Cloud Access Security Broker (CASB) là gì?
Cloud Access Security Broker (CASB) đóng vai trò trung gian giữa phần cứng hoặc cơ sở hạ tầng điện toán của một công ty và các nhà cung cấp dịch vụ đám mây của nó. CASB thiết lập và thực thi các giao thức bảo mật giữa các mạng, nhà cung cấp dịch vụ đám mây, và người dùng cuối, đảm bảo tiêu chuẩn bảo mật khi nhân viên truy cập từ xa tài nguyên qua internet.
Mất mát dữ liệu và các tội phạm mạng khác có thể tàn khôn cho doanh nghiệp. Khi các tổ chức ngày càng phụ thuộc vào dịch vụ đám mây, CASB đã trở thành thành phần thiết yếu của bảo mật doanh nghiệp. Mặc dù nhà cung cấp dịch vụ đám mây cũng duy trì cơ sở hạ tầng bảo mật riêng, CASB lấp đầy các khoảng trống, thêm các lớp bảo vệ bổ sung để chống lại các lỗ hổng.
Giống như nhiều thuật ngữ an ninh mạng, dễ dàng bị cuốn vào thuật ngữ kỹ thuật phức tạp, nhưng định nghĩa CASB thực sự khá đơn giản. CASB đóng vai trò như một tháp quan sát, giám sát các trao đổi dữ liệu và thực thi chính sách dữ liệu của công ty. Cùng với việc canh gác chống lại các cuộc tấn công hacker bên ngoài, các tổ chức cần cảnh giác giám sát việc sử dụng đám mây không được phép nội bộ, và họ dùng CASB để giúp bảo vệ mạng lưới của mình.
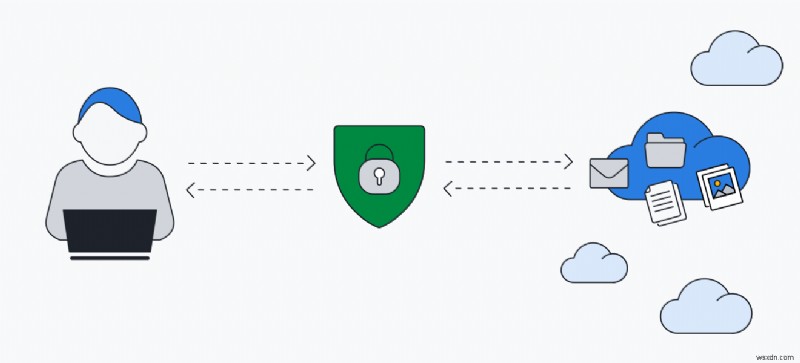 CASB nằm giữa người dùng cuối và các dịch vụ họ truy cập trên đám mây.
Câu chuyện đằng sau CASB
Trước khi có điện toán đám mây, doanh nghiệp có thể tập trung quản lý dữ liệu ở một nơi. Môi trường bảo mật "vườn có tường" này làm cho việc kiểm soát truy cập dữ liệu dựa trên mạng trở nên dễ dàng. Nhưng sự ra đời của các dịch vụ đám mây đã thay đổi động lực bảo mật này.
Sự trỗi dậy của chính sách "mang thiết bị riêng" (BYOD) trong văn phòng làm khó khăn việc theo dõi việc sử dụng thiết bị và dữ liệu công ty. Truy cập đám mây cũng cho phép nhân viên sử dụng dịch vụ mà không có sự biết hoặc phê duyệt của bộ phận IT, làm rủi ro dữ liệu nhạy cảm.
Cloud Access Security Broker xuất hiện để giải quyết lỗ hổng này, và viết tắt CASB ra đời. Việc sử dụng CASB giúp các chuyên gia IT giám sát việc sử dụng thiết bị, dữ liệu, và dịch vụ của họ, cũng như hạn chế việc sử dụng đám mây không được phép của nhân viên.
Và khi càng nhiều tổ chức chuyển sang giải pháp đám mây để lưu trữ lượng dữ liệu nhạy cảm ngày càng lớn, CASB trở nên quan trọng hơn nữa.
Từ đánh cắp danh tính đến chiếm đoạt webcam, hacker liên tục cố gắng khai thác lỗ hổng bảo mật, và điện toán đám mây trình bày cơ hội mới và các cửa sau tiềm ẩn để lan truyền mã độc hoặc đánh cắp dữ liệu. Đó là lý do tại sao trình duyệt chuyên biệt cho bảo mật và quyền riêng tư, VPN, và CASB hiện được coi là các giải pháp bảo mật doanh nghiệp thiết yếu.
Sự phát triển của CASB
Kể từ khi lần đầu được giới thiệu, cloud access security broker đã phát triển để thích ứng với môi trường bảo mật thay đổi. Đặc biệt, sự tăng trưởng của các công ty Software as a Service (SaaS) đã trình bày các lỗ hổng bảo mật mới.
Các công cụ SaaS như Slack (công cụ nhắn tin nơi làm việc) hiện là không thể tách rời khỏi hoạt động kinh doanh hàng ngày. Và dù cực kỳ hữu ích, chúng cũng làm tăng rủi ro sử dụng không được phép các dịch vụ dựa trên đám mây và việc phơi bày dữ liệu doanh nghiệp nhạy cảm. Thấy thông tin riêng tư của mình xuất hiện trong quét dark web là ác mộng của mọi công ty, vì vậy cloud access security broker đã phát triển để giải quyết lo ngại mất cắp dữ liệu trong lưu trữ và sử dụng đám mây.
CASB từng được dùng như giải pháp bảo mật đa năng, nhưng ngày nay chúng được tích hợp với các điểm kiểm soát bảo mật mạng khác. Cách tiếp cận hợp tác hơn này cho bảo mật đám mây dẫn đến triển khai hợp lý hóa, sự nhất quán trong quản lý, và hiệu quả bảo mật cải thiện.
Bốn trụ cột của CASB
Cloud access security brokerage hiệu quả dựa trên bốn thành phần thiết yếu. Các phần này hoạt động hài hòa để hỗ trợ một giải pháp bảo mật đám mây mạnh mẽ.
Hãy xem xét kỹ hơn bốn trụ cột của CASB:
Bảo vệ khỏi mối đe dọa
Mã độc và các mối đe dọa trực tuyến khác có thể dễ dàng được đưa vào và lan truyền qua một công ty sử dụng dịch vụ đám mây. Giải pháp CASB hiệu quả cung cấp bảo vệ mối đe dọa thời gian thực cùng với công cụ gỡ mã độc và virus. Chúng có thể quét và nhắm mục tiêu mối đe dọa trên cả mạng nội bộ và bên ngoài, cũng như chặn truy cập trái phép vào dịch vụ đám mây và dữ liệu của công ty.
Tuân thủ
Dù là quy định tự nguyện hay pháp lý, tiêu chuẩn tuân thủ là sống còn để duy trì tính toàn vẹn và uy tín của tổ chức. Việc sử dụng công cụ đám mây không được phép làm cho dữ liệu quá dễ bị xử lý sai. Công cụ CASB giúp thực thi tiêu chuẩn tuân thủ trong dịch vụ đám mây bằng cách thực thi chính sách dữ liệu.
Bảo mật dữ liệu
Cloud access security broker cung cấp bảo vệ dữ liệu toàn diện hơn so với bảo mật email và các công cụ tập trung hơn khác. CASB phát hiện lưu lượng dữ liệu nhạy cảm đến hoặc từ đám mây — tự động cảnh báo bộ phận IT về bất kỳ vi phạm nghi ngờ nào. CASB cũng cung cấp nghiên cứu quan sát mối đe dọa, giúp xác định và ngăn chặn hoạt động độc hại trước khi nó leo thang.
Khả năng quan sát (Visibility)
Công ty có thể thấy khó khăn trong việc theo dõi dữ liệu nhạy cảm trên đám mây, tăng rủi ro rò rỉ dữ liệu — đặc biệt vì hầu hết dịch vụ đám mây thiếu chức năng kiểm toán và ghi log. CASB nâng cao khả năng quan sát và quản lý dữ liệu bằng cách theo dõi và làm nổi bật các điểm dữ liệu và truyền tải.
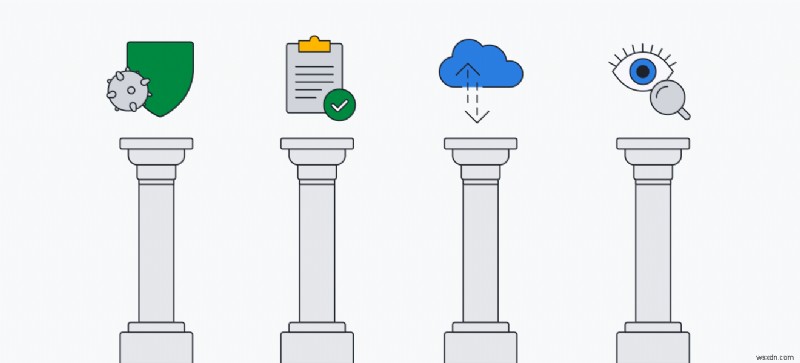 CASB dựa trên bốn trụ cột bảo mật: bảo vệ mối đe dọa, tuân thủ, bảo mật dữ liệu, và khả năng quan sát.
CASB hoạt động như thế nào?
Chức năng chính của CASB là kiểm soát việc sử dụng đám mây, bảo vệ dữ liệu, và ngăn chặn mối đe dọa mã độc. Để làm điều này, CASB tuân theo một quy trình cụ thể liên quan đến kiểm kê và phân loại việc sử dụng đám mây, cũng như bảo vệ dữ liệu chủ động.
Dưới đây là cách phần mềm CASB hoạt động trong thực tế:
Khám phá (Discovery): CASB sử dụng công cụ tự động khám phá để kiểm kê tất cả việc sử dụng dịch vụ đám mây trong công ty — bao gồm cả việc sử dụng được phép và không được phép.
Phân loại (Classification): CASB sau đó đánh giá mức độ rủi ro của từng dịch vụ đám mây đang được sử dụng. Nó sẽ xác định chức năng của công cụ, phân tích dữ liệu được trao đổi, và đánh giá cách và nơi dữ liệu được chia sẻ.
Khắc phục (Remediation): Cloud access security broker sử dụng thông tin thu thập được trong khám phá và phân loại để tạo chính sách cho dữ liệu công ty, đặt quy tắc truy cập người dùng, và phản hồi vi phạm.
Lợi ích của CASB
Đối với các doanh nghiệp lớn xử lý lượng lớn dữ liệu khách hàng và thông tin tài chính nhạy cảm, việc dựa vào các công cụ an ninh mạng cơ bản để gỡ virus hoặc mã độc và dùng VPN không đủ chống lại những hacker nguy hiểm nhất ngày nay. CASB cung cấp giải pháp cụ thể cho các lỗ hổng bảo mật của các doanh nghiệp sử dụng dịch vụ dựa trên đám mây.
Dưới đây là các lợi ích chính của CASB:
- Quản trị và quản trị rủi ro đám mây
- Ngăn chặn mất mát dữ liệu doanh nghiệp
- Kiểm soát hợp tác và chia sẻ
- Ngăn chặn mối đe dọa và phát hiện mã độc
- Mã hóa dữ liệu và quản lý khóa
- Kiểm soát truy cập
Cách chọn CASB phù hợp
CASB phù hợp phụ thuộc vào doanh nghiệp của bạn và môi trường bảo mật độc đáo của nó. Bước đầu tiên là hiểu bạn dùng loại dịch vụ đám mây nào và cách bạn sử dụng chúng. Từ đó, bạn có thể tìm một CASB đáng tin cậy giải quyết nhu cầu kinh doanh cụ thể và yêu cầu bảo mật thiết yếu của bạn.
Các loại dịch vụ điện toán đám mây:
Có ba danh mục chính của dịch vụ điện toán đám mây:
Infrastructure as a Service (IaaS):
IaaS cung cấp tài nguyên điện toán ảo qua internet. Các dịch vụ này cung cấp tài nguyên máy tính, mạng, và lưu trữ cơ bản theo nhu cầu.
Ví dụ: Microsoft Azure, Amazon Web Services, Google Cloud Infrastructure.
Software as a Service (SaaS):
SaaS cung cấp ứng dụng trực tuyến như một dịch vụ. Thay vì cài đặt và duy trì phần mềm, các dịch vụ này được truy cập qua internet, loại bỏ nhu cầu quản lý phần mềm và phần cứng phức tạp.
Ví dụ: Microsoft Office 365, Slack, Dropbox.
Platform as a Service (PaaS):
PaaS là môi trường phát triển và triển khai hoàn chỉnh trong đám mây. Chúng bao gồm tài nguyên cho phép bạn cung cấp mọi thứ từ ứng dụng đám mây đơn giản đến ứng dụng doanh nghiệp phức tạp cho phép đám mây.
Ví dụ: SAP Cloud, Google App engine, Heroku.
Chọn CASB của bạn
Khi bạn hiểu dịch vụ đám mây nào công ty bạn dùng, bạn có thể bắt đầu cân nhắc CASB nào phù hợp với hoạt động kinh doanh và nhu cầu cụ thể khác của bạn.
Dưới đây là ba điều cần nhớ khi chọn CASB:
Tôi cần gì từ CASB?
Xem xét các dịch vụ điện toán đám mây doanh nghiệp của bạn sử dụng và xác định những gì bạn tìm kiếm từ CASB. Tham khảo các bên liên quan nội bộ và tìm kiếm ý kiến từ phân tích viên an ninh mạng hoặc cố vấn kinh doanh để giúp tập trung nhu cầu của bạn.
CASB của tôi có thích ứng với thay đổi không?
Môi trường an ninh mạng liên tục thay đổi khi công nghệ tiến bộ — đặc biệt với việc sử dụng đám mây. CASB nổi tiếng như Gartner và Bitglass nắm bắt thay đổi bằng cách cập nhật chính sách tuân thủ và bảo mật đám mây.
CASB của tôi có bảo vệ IaaS không?
Mặc dù bảo vệ SaaS phổ biến, bảo mật doanh nghiệp toàn diện cũng bảo vệ môi trường IaaS. Hãy cân nhắc CASB không chỉ bảo vệ hoạt động và cấu hình trong IaaS, mà còn bảo vệ khách hàng thông qua bảo vệ mối đe dọa và giám sát hoạt động.
Bảo vệ trực tuyến với phần mềm bảo mật mạnh mẽ
Mặc dù đám mây có nhiều lợi ích, luôn có rủi ro file quan trọng có thể bị hỏng và dữ liệu nhạy cảm bị phơi bày — ngay cả với sự bảo vệ thêm của CASB. Đó là lý do không có thay thế cho phần mềm chống virus toàn diện khi nói đến việc kiểm soát quyền riêng tư và bảo mật của bạn.
AVG AntiVirus FREE được hỗ trợ bởi công cụ phát hiện mối đe dọa đoạt giải, cung cấp sáu lớp bảo mật chống virus, spyware, và các mối đe dọa mã độc khác. Với công nghệ chống lừa đảo, tường lửa kiên cố, và cập nhật thời gian thực để chống lại các công cụ hack mới nhất, bạn sẽ được bảo vệ chống lại ngay cả các mối đe dọa mạng mới nhất.