
Mạng cục bộ (LAN - Local Area Network) thực sự không hơn một cấu trúc tổ chức và bảo vệ giao tiếp mạng cho tất cả thiết bị chạy trong một ngôi nhà hoặc văn phòng đơn lẻ.
Để tôi phân tích thêm. Khi nói trong một ngôi nhà hoặc văn phòng đơn lẻ, tôi nghĩa là tất cả thiết bị kết nối qua kết nối vật lý hoặc không dây đến một router mạng. Router đó có thể là access point WiFi hoặc modem nhà cung cấp dịch vụ internet (ISP) cấp cho bạn.
Bằng tổ chức tôi nghĩa là mỗi thiết bị được cấp địa chỉ nhận dạng, và quyền truy cập internet bên ngoài mạng cục bộ được định nghĩa.
Và bằng bảo vệ tôi nghĩa là, nói chung, yêu cầu truy cập hướng đến thiết bị từ mạng bên ngoài sẽ được quét và lọc giúp ngăn chặn truy cập trái phép và nguy hiểm tiềm ẩn.
Dựa trên nội dung từ cuốn sách Linux in Action của tôi, tôi sẽ cố gắng giải thích cách tất cả hoạt động.
Địa chỉ IPv4
Đây là hình ảnh nó có thể trông như thế nào. Router trong hình có địa chỉ IP công khai (public) 183.23.100.34 mà tất cả lưu lượng đến và đi liên kết.
Cùng lúc, router đóng vai trò server Dynamic Host Configuration Protocol (DHCP), cấp địa chỉ IP riêng tư (private) cho tất cả PC, laptop, smartphone, và server trong nhà. Thiết bị dùng những địa chỉ này khi nói chuyện với nhau.
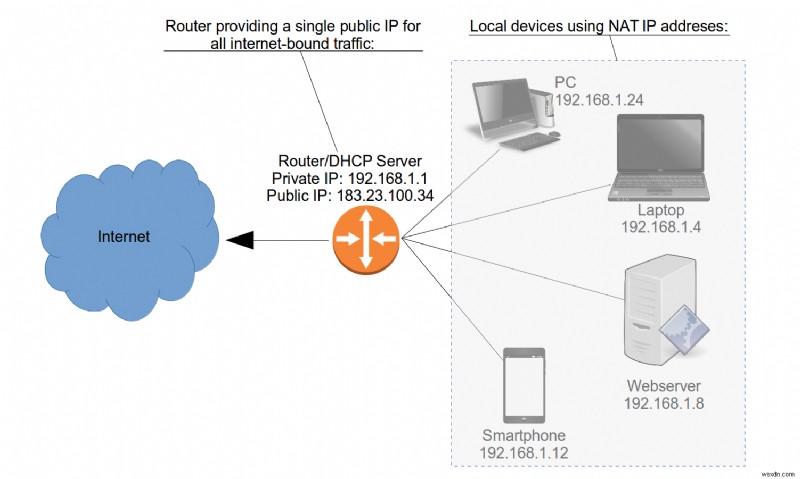
Chú ý tất cả thiết bị cục bộ được mô tả dùng thứ gọi là "NAT IP addresses." NAT là viết tắt của Network Address Translation (Dịch địa chỉ mạng), và là phương pháp dùng tổ chức thiết bị trong LAN riêng tư.
Nhưng tại sao? Còn gì sai với việc cấp cho tất cả thiết bị cùng loại địa chỉ IP công khai như router?
Ban đầu có IPv4. Địa chỉ IPv4 là số 32-bit gồm bốn octet 8-bit phân cách bằng dấu chấm. Trông như sau:
192.168.1.10
Ký pháp Subnet
Vì cực kỳ quan trọng đảm bảo hệ thống biết subnet nào địa chỉ mạng thuộc về, cần ký pháp chuẩn truyền đạt chính xác octet nào phần mạng và octet nào dành cho thiết bị.
Có hai chuẩn thường dùng: ký pháp Classless Inter-Domain Routing (CIDR) và netmask.
Dùng CIDR, một mạng có thể biểu diễn như 192.168.1.0/24. /24 báo cho bạn biết ba octet đầu (8×3=24) tạo nên phần mạng, chỉ để octet thứ tư cho địa chỉ thiết bị. Mạng thứ hai (hoặc subnet), trong CIDR, mô tả như 192.168.2.0/24.
Hai mạng này cũng có thể mô tả qua netmask 255.255.255.0. Nghĩa là tất cả 8 bit mỗi octet ba đầu dùng cho mạng, không bit nào của octet thứ tư.
Hiểu về mạng riêng tư
Về lý thuyết, giao thức IPv4 cho phép khoảng 4 tỷ địa chỉ duy nhất, từ 1.0.0.0 đến 255.255.255.255.
Nhưng ngay cả khi 4 tỷ địa chỉ đó thực tế khả dụng, vẫn không đủ cho từng trong tỷ điện thoại, tỷ laptop/desktop, và tỷ thiết bị kết nối mạng khác như xe, thiết bị gia dụng, IoT đã có mặt. Chưa kể tỷ thiết bị nữa sắp đến.
Vì vậy kỹ sư mạng dành ba dải địa chỉ IPv4 dùng độc quyền trong mạng riêng tư. Thiết bị dùng địa chỉ từ dải đó không thể truy cập trực tiếp từ internet công khai và không truy cập tài nguyên internet. Ba dải:
Giữa 10.0.0.0 và 10.255.255.255
Giữa 172.16.0.0 và 172.31.255.255
Giữa 192.168.0.0 và 192.168.255.255
Nhớ "T" trong NAT là gì? Là "Translation" (Dịch). Nghĩa là router bật NAT sẽ lấy địa chỉ IP riêng dùng trong yêu cầu lưu lượng giữa LAN và internet và dịch chúng thành địa chỉ công khai của chính router. Router, đúng tên, sẽ route (chuyển tiếp) yêu cầu đó đến đích phù hợp.
Thiết kế lại đơn giản này tiết kiệm hàng tỷ địa chỉ cho thiết bị — như điện thoại — không thuộc mạng riêng tư. Tất cả laptop, PC, v.v. chạy trong mọi nhà và văn phòng tiện lợi (và liền mạch) chia sẻ IP công khai của router.
Vấn đề giải quyết? Chưa hẳn. Vấn đề là, ngay cả với việc dùng địa chỉ hiệu quả, vẫn không đủ cho vụ nổ thiết bị public-facing online. Để quản lý, thêm kỹ sư mạng tạo ra giao thức IPv6. Đây là địa chỉ IPv6 có thể trông như:
2002:0df6:0001:004b:0100:6c2e:0370:7234
Trông kinh khủng, phải không? Và trông như số lớn hơn nhiều ví dụ IPv4 yếu ớt trước.
Đúng cả hai. Tôi khá giỏi nhớ một số IPv4, nhưng chưa bao giờ thử "download" một quái vật này.
Thứ nhất, nó hexadecimal, nghĩa là dùng số 0-9
Tất cả nghĩa là, khi giao thức triển khai đầy đủ, chúng ta không lo hết địa chỉ rất rất lâu (tức là: mãi mãi). Và điều đó nghĩa là, từ góc độ cấp phát địa chỉ, không còn cần mạng NAT riêng tư.
Mặc dù, vì lý do bảo mật, bạn vẫn muốn cấp bảo vệ cho thiết bị trong LAN.
Có thêm nhiều kiến thức quản trị dưới dạng sách, khóa học, bài viết tại bootstrap-it.com.