
Bluetooth security là chủ đề bảo mật under-rated nhất ngày nay. Hầu hết chúng ta có ít nhất 1 thiết bị blue-capable, nhưng hầu như không bao giờ chú ý chúng làm gì và cấu hình như thế nào. Trên mobile, Bluetooth thường bật mặc định, không bao giờ đổi default PIN từ 4 chữ số như 0000, 1234...
Nhớ đến người để router wireless default password, no encryption. Thiết bị này thường bị abuse, đôi khi vô tình khi máy auto-connect network tiện lợi nhất, thường unsecured, unencrypted, free-for-all.
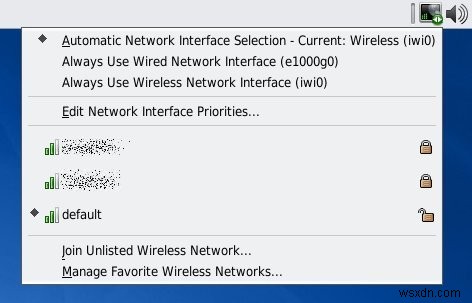
Bluetooth giống router security, chỉ còn hơn. Tại sao? Router ở nhà, nhưng phone, palm, laptop đi khắp nơi, exposure threats lớn hơn.
Bài này address basic aspects Bluetooth security, assess/negate risks bằng simple practices. Không quá technical.
Xem cách giữ Bluetooth devices không expose "cổ họng digital" cho "rong răng web".
Pairing Thiết Bị
Phần quan trọng nhất - và vulnerable nhất - của Bluetooth comms: trao đổi key ban đầu giữa 2 thiết bị muốn nói chuyện.
Analogy router wireless security: encrypt traffic để không ai đọc data giữa router và devices (desktop, laptop, mobile...). Tạo password, insert vào router web interface plain text! Connect browser 192.168.x.x hoặc 10.x.x.x, cung cấp credentials. Thường dùng wired connection, unencrypted.
Lý thuyết: nếu malicious host trên internal network, có thể sniff administrative password, IP ranges, MAC filtering, port forwarding, passphrase encrypt wireless. Nhưng hầu hết không có rogue listener home network -> cấu hình an toàn, sau đó radio transmission encrypted, unreadable, confidentiality maintained.
Quay lại Bluetooth. Trao đổi key ban đầu là weakest link. Tệ hơn: router có thể dùng wired secure, Bluetooth phải transmit wireless signal, receivable bởi bất kỳ Bluetooth device nào trong range.
Vì vậy Bluetooth security bắt đầu bằng ensure key exchange an toàn.
Trao Đổi Key An Toàn
Cách tốt nhất pair devices: phòng kín, xa mắt tai tò mò. Range Bluetooth rất ngắn, không antenna trong vài mét -> safe.
Pair ở nơi công cộng đông đúc như sân bay: không recommended.
Biết Pair Với Thiết Bị Nào
Giống router, Bluetooth device dùng generic identifier dựa trên vendor/model, identification khó khi multiple choices. Đặt tên meaningful nhưng không quá descriptive, để biết device nào của bạn.
VD: "Dedo" tốt hơn "RG4453C". Tương tự không gọi người bằng ID/SSN (generic, khó nhớ) -> dùng tên.
Độ Dài Key Quan Trọng
Yếu tố quan trọng security scheme. Traffic Bluetooth encrypt bất kể key, nhưng difficulty crack phụ thuộc key length.
Lý thuyết: mọi encrypted message crack được. Cần thời gian Universe + some, chạy mọi combination symbols trên grid computer khổng lồ.
Thực tế: encrypted message secure nhờ thời gian crack algorithm/key vượt reasonable period -> brute force useless.
Bạn muốn protect chống automated guesswork. Không cần perfect solution. Chỉ cần adequate defeat common attack methods trong reasonable exposure time (vài giờ/ngày).
Chọn PIN mạnh -> comms an toàn. SANS Institute khuyến nghị 12-digit PIN.
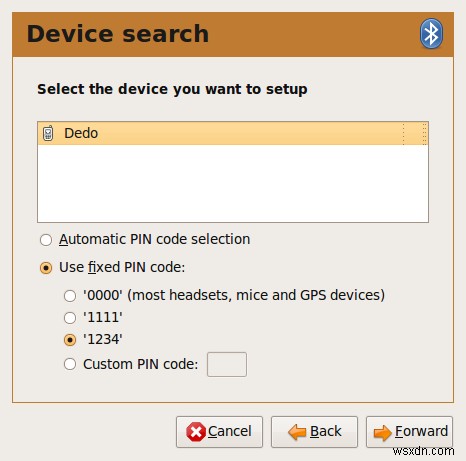
Xem lại screenshot trên:
Screenshot trên Ubuntu Jaunty, pairing Nokia phone. Đặt tên "Dedo" theo rule trước. Chọn PIN.
Bluetooth wizard Ubuntu offer common vendor PINs: 0000, 1111, 1234... Giống router ship admin/12345. Combination này first choice Blue attacker, low-hanging fruit. Dùng non-default 4-digit -> tăng security ngay, nhưng pool nhỏ, attacker dễ duyệt.
Ví dụ Fedora Leonidas: random PIN phải nhập vào device kia để pair. Tự động tăng security: key random + dài hơn 4-digit.
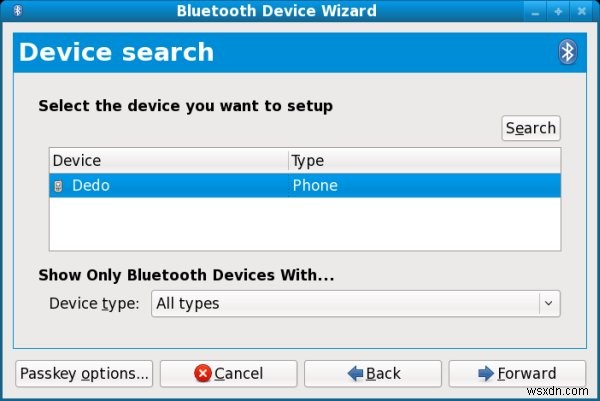
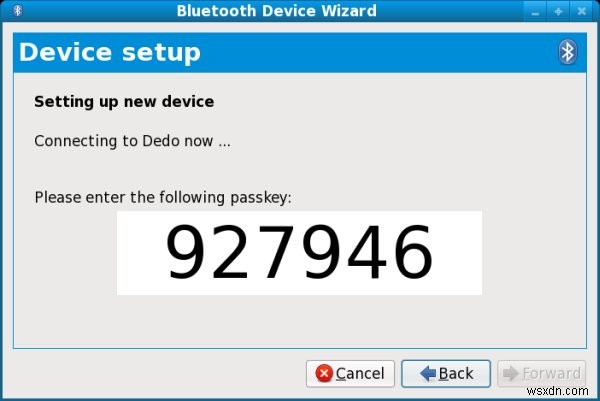
12-digit PIN khuyến nghị. Khó nhớ/nhập nhưng chỉ làm 1 lần mỗi pairing.
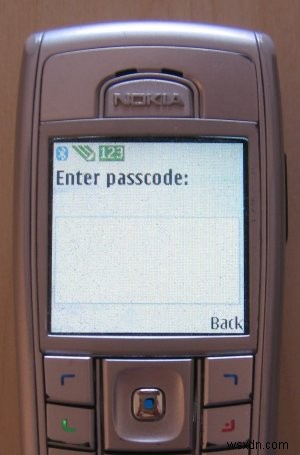
Pair thành công an toàn -> good to go. Xem practices sau cấu hình.
Thực Hành An Toàn
Review few simple common-sense rules maintain Bluetooth security. Nguyên tắc giống mọi data exchange/sharing. Muốn party kia access file? Mức độ nào? Read-only hay write? File nào share? Câu hỏi valid cho P2P, Samba, NFS, Bluetooth, FTP...
Tắt Bluetooth Khi Không Dùng
Thứ nhất: tiết kiệm pin. Thứ hai: không lý do advertise presence wide world. Bật khi cần truyền data, tắt sau. Hầu hết dùng Bluetooth rất ít, nếu có. Bật mãi unnecessary.
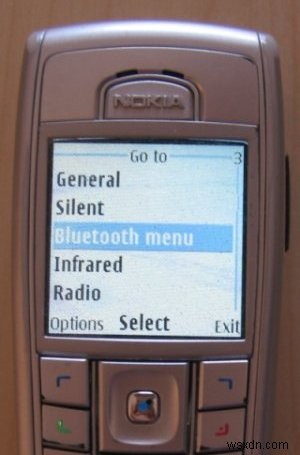
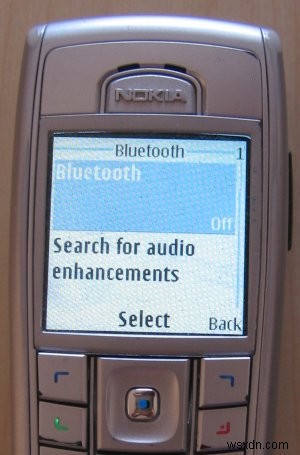
Từ Chối Kết Nối Không Mong Muốn
Nguyên tắc basic: default deny. Chỉ cho whitelist trusted connections. Áp dụng tốt cho Bluetooth.
Thiết bị mới lạ xin connect -> examine carefully. Biết host kia? Connection expected? Không trả lời "yes" -> deny. Simple.
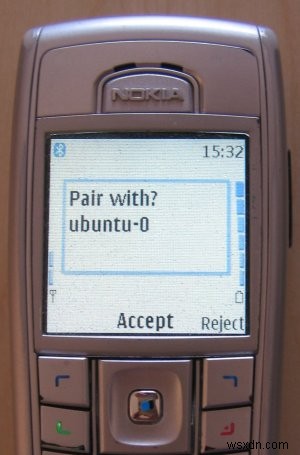
Phone thường default "Accept" to, bold font. Usability nhưng less security.
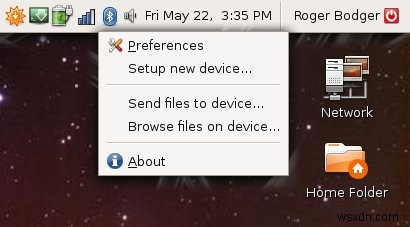
Tương tự device gửi data, ngay cả đã paired, ensure accept transfer. Hoặc browse files. Bluetooth connections thường deliberate -> unexpected surprise probably not desired.
VD: click Send files to device...
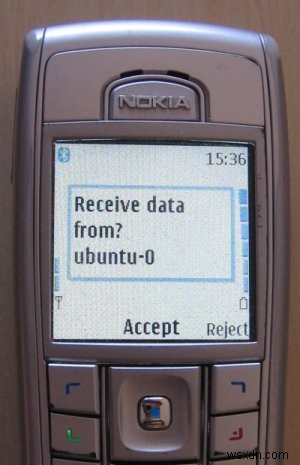
Phone prompt attempt. Expected contact -> allow. Ngược lại, nudge out of the blue -> undesired.
Screenshot VMware secrets article trên màn hình nhỏ phone.


Tương tự browse device. Cho connect -> file visible. Cân nhắc kỹ. VD: cho colleague gửi ảnh từ camera 0.1Kp, nhưng không muốn expose phone contents.

Behavior phụ thuộc model/type. Không cho exact recipe, nhưng recommend general settings.
Bất kể device, keep off khi không dùng, activate security features nếu có (monitor/reject incoming). Device nên prompt mọi individual data transfer, even just allowed. Tại sao? Device paired bị đánh cắp? Friend phone bị móc, harass người khác? Crude example nhưng definite possibility: mobile device nhỏ nhẹ dễ misplace/lost/stolen.
Có vẻ nuisance authorize mọi connection, nhưng thật ra không nhiều connection. Bạn Blue với bạn bè bao giờ?
Đúng vì scarcity Bluetooth connections, hầu hết quên security precautions, potentially expose data unwanted parties. Phone chủ yếu junk + vài số quan trọng, nhưng có thể sensitive data.
Tương tự config computer Bluetooth sharing. Fedora 11 Leonidas có menu File Sharing Preferences cover Blue devices.

Xem menu: nhiều option. Share chỉ bonded devices. Disallow remote delete -> read-only. Accept files chỉ bonded + notification.
Next Steps
Next step: overview Bluetooth tools (Linux, Windows) scan active devices, sniff connections. Chưa làm yet.
Sẽ có dedicated network analysis tutorial. Tools này cần expertise/responsibility. Abuse security skills cho pranks dễ done.
Stay tuned sequels: ethically learn security scanning, assess risks, audit own networks vulnerabilities, develop countermeasures.
Kết Luận
Xong. Few simple rules -> Bluexperience joyful. Đa số người, Bluetooth như ảnh đầu tiên: oral ornament rapper. Bluetooth popular/practical nhưng obscure usage models/security. Hầu hết unaware devices work như thế nào, expose gì ra wide world.
May mắn config Bluetooth không khác radio-happy device. Nguyên tắc cơ bản: encrypt data unreadable trừ intended parties. Ensure initial key exchange private. Strong key = strong password. Turn off khi không dùng. Individually accept/deny incoming pairing, clearly identify other device. Caution sharing files 2 chiều.
Hy vọng tutorial useful. Have fun, see you around.
Cheers.