
Bạn chắc hẳn đã nghe về xác thực hai yếu tố (2FA) của Google và số lớn người đang dùng nó rất hiệu quả. Rõ ràng, đây là biện pháp bảo vệ của Google để bảo vệ tài khoản khỏi các cuộc tấn công lừa đảo (phishing) và chiếm đoạt tài khoản, từ đó giữ an toàn tài khoản và dữ liệu bên trong. Google vừa thêm tính năng mới trong chuỗi phương pháp 2FA và lần này họ đã cố gắng khắc phục các lỗ hổng còn sót lại ở các phương pháp 2FA trước.
Google gần đây đã thêm điện thoại của bạn làm khóa bảo mật để đăng nhập tài khoản, khiến kẻ tấn công khó chiếm đoạt tài khoản nếu không có quyền truy cập vật lý vào điện thoại của bạn. Cách này khác biệt như thế nào so với các phương pháp 2FA khác và nó đảm bảo an ninh tốt hơn thế nào?
Xác Thực Hai Yếu Tố Với Google
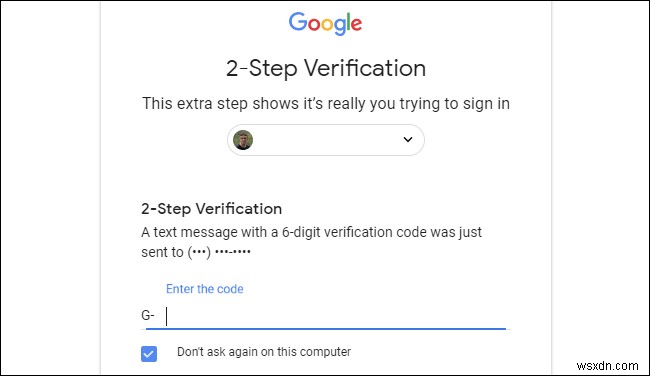
Google đã lâu quan tâm giữ an toàn dữ liệu người dùng. Hình thức 2FA phổ biến nhất là xác thực qua SMS. Bạn thêm số điện thoại vào tài khoản Google và mỗi lần đăng nhập dịch vụ Google, bạn sẽ được yêu cầu nhập mã 6 chữ số nhận được trên số điện thoại đã xác thực.
Mặc dù được cho là ngăn chặn xâm nhập, nhưng kẻ lừa đảo vẫn tìm cách truy cập mã đó. Hoặc qua email giả mạo yêu cầu mã, hoặc xâm nhập máy chủ nhà mạng. Vì vậy, Google chuyển sang 2FA nâng cao qua ứng dụng Google Authenticator.
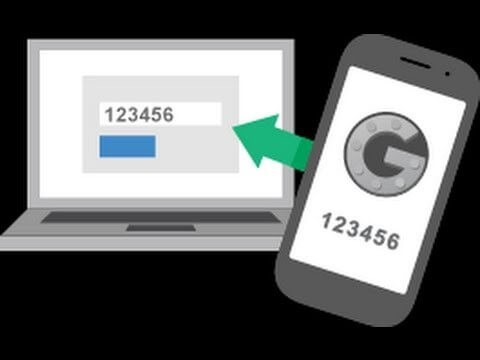
Google Authenticator ra mắt năm 2010, nhưng chưa được chú ý cho đến lâu sau đó. Authenticator là ứng dụng di động cài trên điện thoại, tạo mã 6 chữ số ngẫu nhiên để cấp quyền truy cập dịch vụ Google hoặc ứng dụng thứ ba hỗ trợ như Facebook. Mã 6 chữ số đó giữ bí mật vì Authenticator không kết nối máy chủ, trừ lúc đăng ký tài khoản bằng quét mã QR. Cách hoạt động: ứng dụng đồng bộ khóa với tài khoản, khóa đó dùng yếu tố thời gian để thay đổi mật khẩu thường xuyên. Do đó, bạn nhận mật khẩu một lần mới từ khóa đó ở các thời điểm khác nhau, ngay cả khi không kết nối máy chủ.
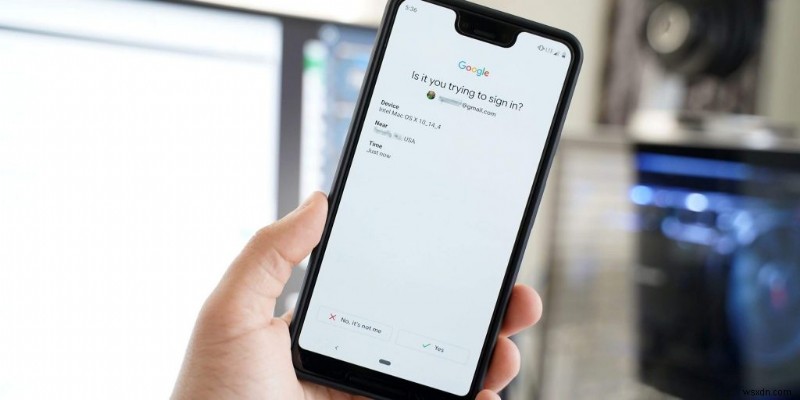
Mặc dù Authenticator được chấp nhận rộng rãi như phương tiện 2FA tin cậy, Google năm 2016 ra mắt Google Prompt, 2FA khác yêu cầu thiết bị di động kết nối để truy cập đăng nhập. Prompt, như tên gọi, tạo màn hình nhắc trên thiết bị di động mỗi khi bạn đăng nhập tài khoản Google, hỏi "Đó Có Phải Bạn Đang Đăng Nhập?". Cùng với câu hỏi, nó cho biết thiết bị bạn dùng đăng nhập cùng thời gian và vị trí ước tính. Nhấn "Có" để cấp quyền, hoặc "Không" nếu không phải bạn.
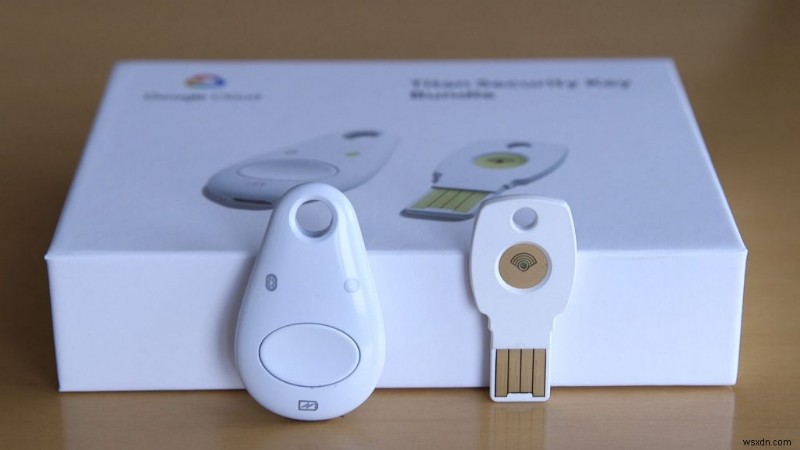
Sau đó năm 2018, Google ra mắt Google Titan Security Key, khóa USB, USB di động hoặc Bluetooth cần kết nối thiết bị trước để xác thực đăng nhập. Không có thiết bị thì không thể truy cập dịch vụ bằng đăng nhập. Nó được coi là đường phòng thủ mạnh nhất chống phishing và chiếm đoạt tài khoản.
Và giờ, Google tiến thêm một bước nữa để bảo mật đăng nhập của bạn.
Xác Thực Hai Yếu Tố Mới Của Google Dựa Trên Bluetooth Trên Di Động
Trong biện pháp bảo mật 2FA mới ra mắt, Google đã thêm thiết bị khác vào chuỗi khóa bảo mật, và lần này bạn không cần mua riêng từ cửa hàng. Google đã thêm điện thoại của bạn làm khóa bảo mật bằng cách thêm kết nối Bluetooth giữa điện thoại và thiết bị khác bạn dùng truy cập tài khoản. Vì vậy, như bạn kết nối Google Titan với thiết bị truy cập qua Bluetooth, giờ bạn sẽ kết nối điện thoại qua Bluetooth tương tự và dùng nó như khóa bảo mật Google.
Yêu Cầu Để Thiết Lập Tính Năng Khóa Bảo Mật Tích Hợp Cho Google 2FA
Trước khi bắt đầu, có một vài yêu cầu để bật và sử dụng tính năng này:
- Thứ nhất, thiết bị của bạn phải ít nhất chạy Android 7 (Nougat). Phiên bản dưới Android 7 (hoặc hệ điều hành khác) không hỗ trợ tính năng này.
- Tính năng này chỉ hoạt động nếu bạn dùng Google Chrome làm trình duyệt web để truy cập tài khoản Google. Tuy trình duyệt có thể mở trên bất kỳ hệ điều hành nào để bật tính năng; tuy nhiên, bạn không thể dùng nếu dùng Microsoft Edge hoặc Safari làm trình duyệt ưa thích.
- Cả điện thoại và máy tính đều phải có Bluetooth và GPS tích hợp (không phải vấn đề với desktop/laptop mới).
Làm Thế Nào Để Biến Điện Thoại Thành Khóa Bảo Mật Google?
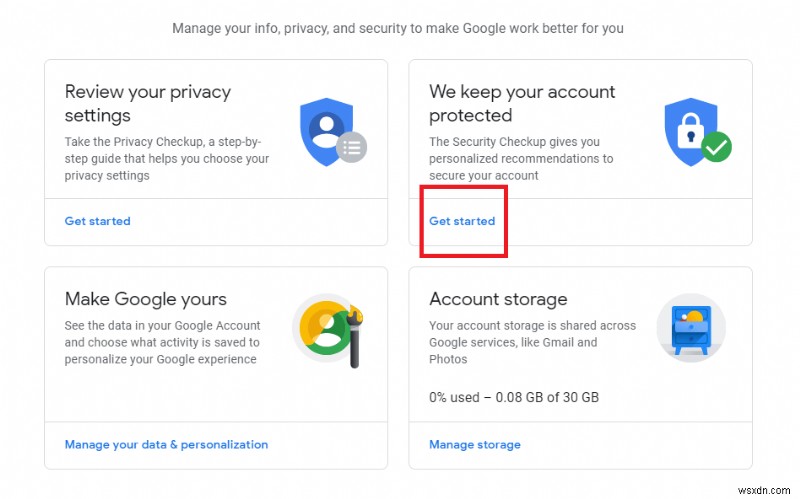
Vậy, trước tiên bạn cần đăng nhập vào MyAccount của Google như bình thường, tức là qua xác thực SMS hoặc Google Prompt hoặc thậm chí trực tiếp không 2FA. Sau khi làm xong, nhấn nút Bắt Đầu (Get Started) dưới tùy chọn "Chúng Tôi Giữ Tài Khoản Của Bạn An Toàn (We Keep Your Account Protected)".
Sau khi xong, bạn sẽ được chuyển đến cửa sổ Kiểm Tra Bảo Mật Google. Tại đó, nhấn nút Xác Thực 2 Bước (2-Step Verification).
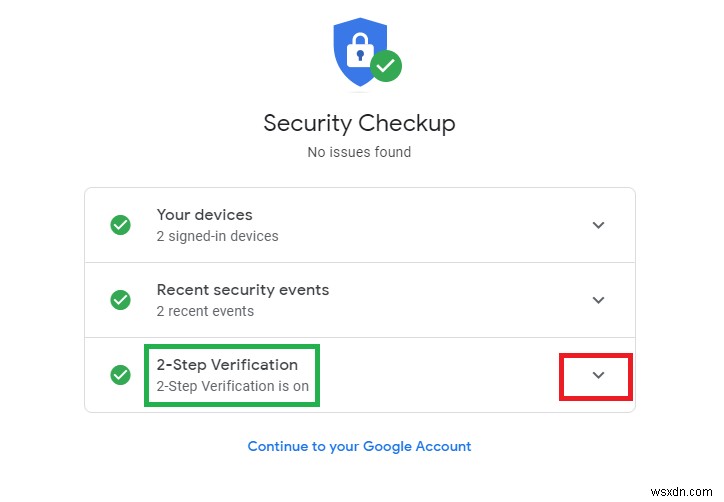
Khi nhấn nút đó, menu thả xuống sẽ hiển thị chi tiết tính năng xác thực 2 bước hiện tại. Tìm tùy chọn Cài Đặt Xác Thực 2 Bước (2-Step Verification Settings) và mở link đó.
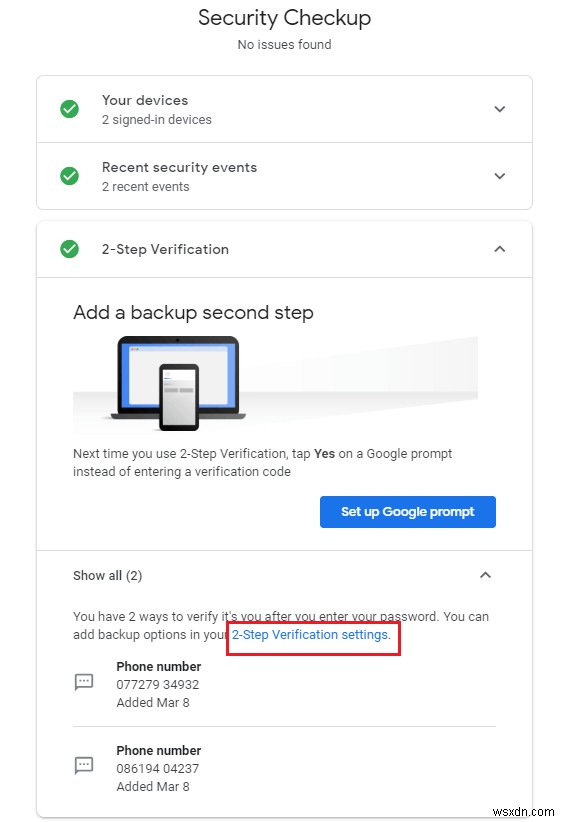
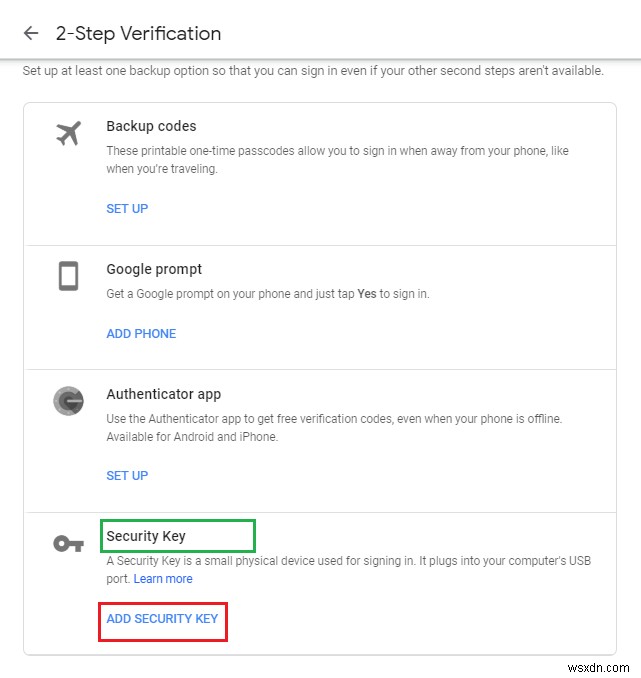
Sau đó đăng nhập tài khoản và cuộn xuống cửa sổ để tìm tùy chọn Khóa Bảo Mật (Security Key) giữa các phương pháp 2FA khác. Nhấn nút Thêm Khóa Bảo Mật (Add Security Key).
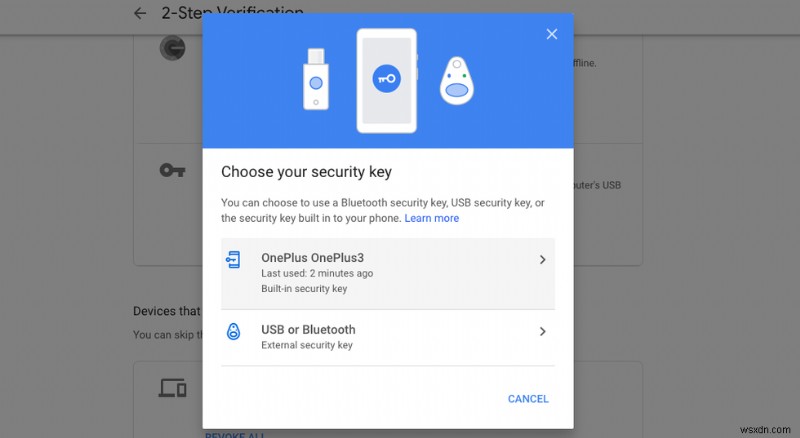
Nhấn vào đó sẽ bật bảng tùy chọn khác, nơi bạn chọn khóa bảo mật muốn thiết lập.
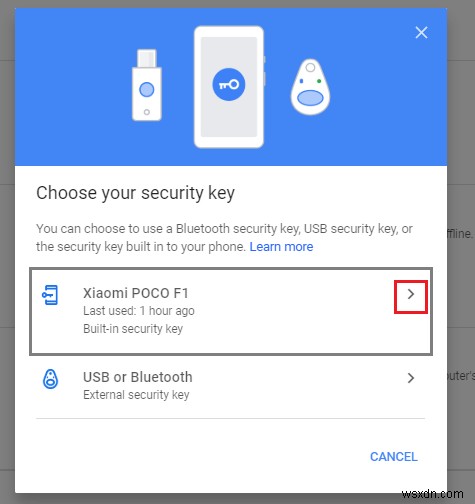
Giờ, nếu bạn đã có Google Titan, bạn đã sẵn sàng. Nhưng nếu chưa, tính năng mới của Google sẽ cho bạn thêm điện thoại làm khóa bảo mật tích hợp.
Khi tiến tới, Google sẽ yêu cầu bạn bật GPS và Bluetooth trên điện thoại. Hãy làm vậy rồi nhấn nút THÊM (ADD).
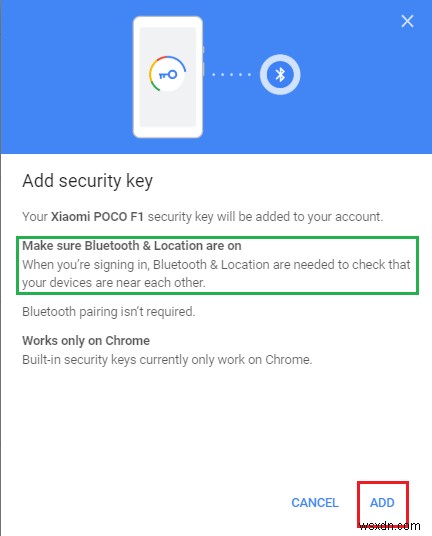
Và xong. Khi bạn nhấn nút THÊM (ADD), bạn đã thêm thành công thiết bị di động làm khóa bảo mật tích hợp.
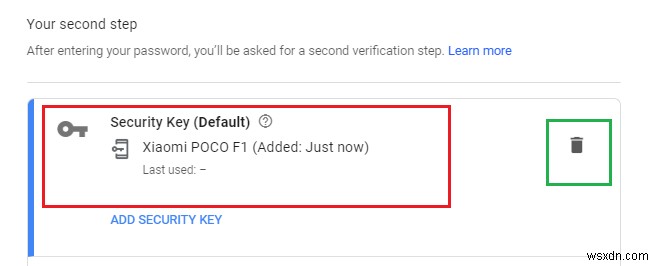
Và, nếu muốn gỡ thiết bị này, chỉ cần nhấn biểu tượng Thùng Rác (Trash) bên phải.
Nó Có Tốt Hơn Các Phương Pháp 2FA Trước Không?
Câu trả lời là có. Xác thực SMS như 2FA có nhiều lỗ hổng. Vì tin nhắn gửi qua mạng nhà mạng có thể bị theo dõi và chiếm đoạt. Vì vậy, đó chưa bao giờ là tùy chọn 2FA tốt nhất, đặc biệt cho tài khoản kinh doanh. Tiếp đến Google Authenticator và Google Prompt. Mặc dù Authenticator là lựa chọn khả thi, Prompt vô dụng nếu điện thoại hỏng. Tuy nhiên, cả Authenticator và Prompt đều có thể bị lạm dụng nếu điện thoại bị đánh cắp và khóa màn hình bị phá (điều không quá khó với ai có kiến thức công nghệ di động vừa phải).
Rồi đến Titan. Một chiếc dongle $50 và bạn cần 3 cái để hỗ trợ mọi thiết bị. Có, nó rất an toàn, nhưng nếu bị mất (với kích thước nhỏ), tài khoản của bạn xong. Coi như tất cả đều mất và khôi phục bằng cách liên hệ hỗ trợ Google là nhiệm vụ phức tạp và tốn thời gian.
Tại Sao Cần Thêm Một Phương Pháp Xác Thực Hai Yếu Tố?
Google chịu sự xem xét gay gắt và bị phạt nhiều do sơ hở bảo mật dữ liệu người dùng, đặc biệt tại châu Âu. Cơ quan GDPR thường chỉ trích Google thất bại trong việc giữ an toàn dữ liệu người dùng. Vì vậy, tính năng mới này là một trong những nỗ lực làm hài lòng người dùng, có thể giúp Google làm sạch hình ảnh trước công chúng. Hơn nữa, với đa số công chúng phụ thuộc Google cho dịch vụ tài khoản, đó là trách nhiệm duy nhất của Google để giữ cho bộ phận đó hài lòng và bảo vệ danh tính họ mọi lúc.
Nó Sẽ Thành Công Không?
Với bản chất của Google, có khả năng cao nó sẽ thành công và phổ biến. Nhưng lại nói, bất kỳ hư hỏng nào của điện thoại hoặc trường hợp mất cắp, tài khoản của bạn có thể mất vĩnh viễn. Cả trọng tâm của tính năng khóa bảo mật tích hợp của Google là ngăn chặn kẻ tấn công chiếm tài khoản mà không có điện thoại của bạn gần đó. Vì vậy, bạn phải giữ điện thoại gần, vì tính năng yêu cầu cả điện thoại và thiết bị đăng nhập ở gần nhau, được theo dõi bằng GPS.
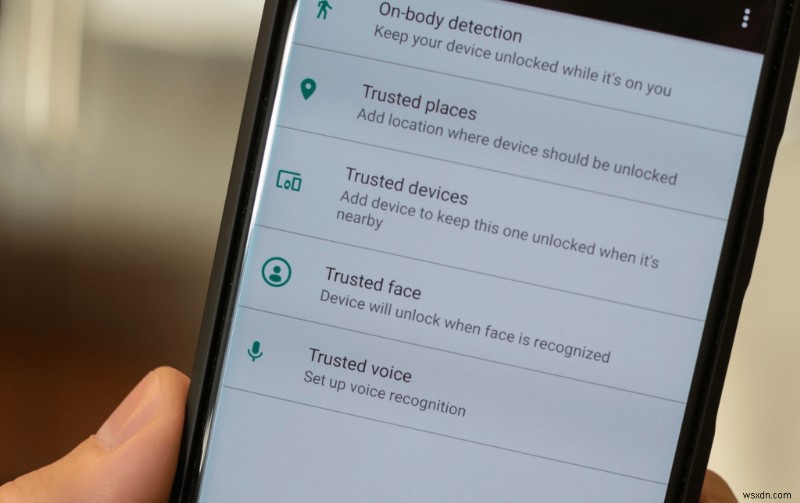
Cuối cùng, một lời khuyên: hãy giữ ít nhất một thiết bị tin cậy làm phương án thay thế cho 2FA phòng khi mất điện thoại. Mất điện thoại hoặc khóa bảo mật là vấn đề phổ biến với 2FA. Giữ ít nhất một thiết bị tin cậy cho phép bạn đăng nhập tài khoản mà không cần qua bất kỳ khía cạnh 2FA nào, sau đó bạn có thể gỡ khóa bị đánh cắp và xác thực SMS từ Cài Đặt.
Tính năng khóa bảo mật tích hợp mới của Google hiện chỉ khả dụng trên thiết bị Android và chỉ hoạt động trên Chrome trong một thời gian. Khi nào hỗ trợ ứng dụng khác như Facebook và nền tảng khác, Google chưa tiết lộ. Google hiện đang xem xét mọi khía cạnh và vẫn theo dõi tính năng để tìm lỗ hổng tiềm ẩn. Thực sự thành công đến đâu thì tốt nhất để thời gian trả lời.