
Android hiện là hệ điều hành di động phổ biến nhất thế giới bằng một khoảng cách lớn. Một tỷ thiết bị được xuất xưởng năm 2014 (800 triệu hơn Apple thứ hai), và nó kiểm soát 82% thị phần.
Đó là tin tốt cho Google, nhưng cũng có nghĩa là thảm họa khi bug và lỗi được tìm thấy — vấn đề có thể ảnh hưởng đến tỷ lệ lớn dân số hành tinh.
Thật không may, một lỗ hổng bảo mật Android mới được tìm thấy đầu tuần này bởi nhà nghiên cứu tại Đại học Texas.
Chúng tôi xem xét nó là gì và bạn có thể làm gì.
Vấn Đề Là Gì?
Điện thoại Android hiện đại có ba cách bảo mật màn hình khóa; mã PIN, mẫu (pattern), hoặc mật khẩu. Lỗ hổng mới liên quan đến người dùng chọn dùng mật khẩu.
Các nhà nghiên cứu giải thích lỗ hổng trong bài đăng trên trang web trường, nói "Bằng cách thao tác một chuỗi đủ lớn trong trường mật khẩu khi ứng dụng camera đang hoạt động, kẻ tấn công có thể làm mất ổn định màn hình khóa, khiến nó sập về màn hình chính".
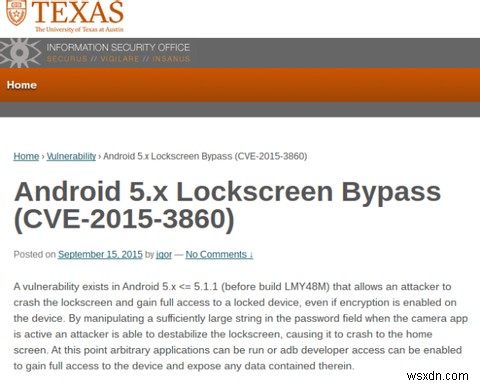
Trong thực tế, nghĩa là hacker tiềm năng có thể truy cập điện thoại, danh bạ, thông tin ứng dụng riêng tư, không gian lưu trữ đám mây, và nhiều dữ liệu cá nhân hơn, tất cả không cần thủ thuật back-end phức tạp. Ngay một người bình thường rành công nghệ nhặt được điện thoại trên đường cũng có thể đột nhập.
Hack hoạt động bằng cách nhập chuỗi ký tự ngẫu nhiên vào bàn phím số "Gọi Khẩn Cấp" (Emergency Call), và sau đó bấm liên tục nút "Chụp Ảnh" (Take Photo) của camera. Nó sẽ khiến màn hình khóa thất bại, với điện thoại cuối cùng khởi động lại vào màn hình chính của người dùng.
Một khi ở đó, hacker sẽ có toàn quyền truy cập thiết bị, bất kể hệ thống tệp có được mã hóa hay không — nghĩa là họ thậm chí có thể bật quyền truy cập nhà phát triển trên thiết bị.
Bạn có thể thấy hack được demo trong video dưới đây:
Bạn Có Nguy Cơ Không?
May mắn thay, lỗ hổng không hiện diện trên mọi phiên bản Android — bạn chỉ bị ảnh hưởng nếu có thiết bị Android Lollipop chạy phiên bản 5.0 đến 5.1.1.
Như đã nói, hack cũng chỉ hoạt động nếu bạn dùng bảo vệ mật khẩu. Những người dùng số PIN hoặc mẫu thì an toàn.
Mặc dù hai tiêu chí đó chắc chắn hạn chế số người bị ảnh hưởng, một tác dụng phụ là nó có thể nhắm vào người dùng ý thức bảo mật nhất — những ai tin mật khẩu dài an toàn hơn PIN hoặc mẫu. Trong hoàn cảnh bình thường họ đúng, nhưng lỗ hổng này chứng minh không có gì bao giờ an toàn như bạn nghĩ.
Bạn Có Thể Làm Gì?
Điều quan trọng nhất là bảo vệ màn hình khóa sớm nhất có thể.
Lỗ hổng đã được vá trong bản build LMY48M Android 5.1.1 mà Google phát hành tuần trước. Lúc này nó chỉ có sẵn cho Nexus 4, 5, 6, 7, 9, và 10.
Dù đã có sẵn, một số người dùng báo cáo chưa nhận được cập nhật over-the-air (OTA). Nếu là trường hợp đó, bạn có thể trực tiếp vào googlesource.com và tải build mới thủ công.
Nếu bạn không sở hữu Nexus hoặc chưa nhận được OTA, bạn nên ít nhất đổi thông tin đăng nhập màn hình khóa sang mã PIN.
Tại Sao Nên Chọn PIN Thay Vì Mẫu?
Mẫu khóa Android (ALP) có mặt từ 2008 và được nhiều người dùng, nhưng một nhà nghiên cứu gần đây gợi ý chúng không an toàn hơn những mật khẩu quá hiển nhiên như "password", "12345678", và "qwertyuiop".
Nhà nghiên cứu là Marte Løge, tốt nghiệp 2015 từ Đại học Khoa học và Công nghệ Na Uy. Bà phát hiện 44% ALP bắt đầu ở góc trên bên trái và khổng lồ 77% bắt đầu ở một trong bốn góc.
Bà cũng thấy hầu hết ALP chỉ chứa năm "node" (điểm), dù người dùng được phép chọn tới chín. Điều này nghĩa là số tổ hợp khả thi giảm từ 389.112 xuống chỉ 7.152. Nếu ALP chỉ có bốn node, con số giảm tiếp xuống chỉ 1.624.
"Con người có thể dự đoán được," bà nói. "Chúng ta thấy các khía cạnh giống nhau được dùng khi tạo khóa mẫu như những khía cạnh dùng trong mã PIN và mật khẩu chữ số."
Nếu bạn kiên持 dùng ALP, bạn cần chắc chắn giữ mẫu phức tạp và tránh tái tạo chữ cái đầu tên người thân hoặc thú cưng. Nghiên cứu của bà khẳng định dùng các chữ cái đầu đó, kẻ tấn công sẽ có cơ hội một phần mười đoán trúng ALP trong 100 lần đoán.
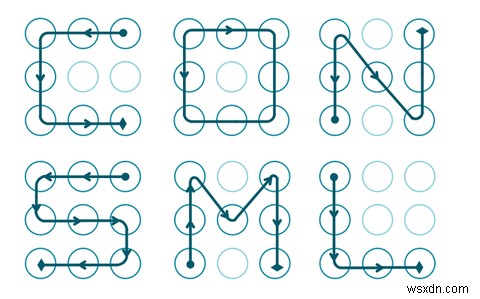
Xem một số ALP phổ biến nhất trong hình dưới, nếu bạn dùng một trong số đó hãy đổi ngay lập tức.
Chọn PIN Hợp Lý
Điều đó nghĩa là cách an toàn nhất bảo mật thiết bị Android là dùng mã PIN, nhưng vẫn có một số hướng dẫn bảo mật cơ bản bạn nên tuân thủ.
Ví dụ, hãy chắc chắn bạn dùng mã khác với mã thẻ ngân hàng hoặc bất kỳ đăng nhập nào khác yêu cầu PIN. Cùng cách dùng cùng mật khẩu cho tất cả tài khoản trực tuyến tăng độ dễ bị tổn thương, dùng cùng PIN nhiều lần giảm hiệu quả hệ thống với mỗi lần trùng lặp. Thêm vào đó, tránh ngày kỷ niệm, sinh nhật, và số lặp lại.
Microsoft cũng ủng hộ ý tưởng này; họ gần đây khuyên người dùng Windows 10 nên dùng mã PIN đăng nhập máy. Logic của họ là trong khi mật khẩu bị bẻ khóa sẽ cho hacker truy cập toàn bộ Microsoft Account, PIN bị bẻ khóa chỉ cho họ truy cập thiết bị riêng lẻ đó.
Bạn Đã Bảo Vệ Mình Chưa?
Bạn có phải một trong những người dùng dễ bị tổn thương? Bạn đã lấy bước gì để bảo vệ mình?
Lỗ hổng này làm bạn lo lắng về an toàn Android không? Lỗ hổng nào khác đang tồn tại? Cho thấy sự phân mảnh của hệ điều hành chắc chắn còn nhiều lỗ hổng khác chỉ chờ được khám phá.
Có lẽ bạn đã tìm thấy phương pháp xác thực novel (mới lạ) hoặc unique (độc đáo) nào khác?
Như thường lệ, chúng tôi rất muốn nghe từ bạn. Bạn có thể cho chúng tôi biết suy nghĩ và ý kiến trong bình luận bên dưới.