
Bạn đang ngoài đường, mua sắm tại trung tâm thương mại. Hoặc vừa check-in khách sạn. Có lẽ bạn đang ở công viên giải trí. Dù thế nào, có Wi-Fi công cộng và bạn cần online. Bạn có thể dùng gói dữ liệu, nhưng có thể bạn đang gần hết hạn. Hoặc bạn ở nơi sóng di động yếu.
Dùng Wi-Fi công cộng là câu trả lời duy nhất. Nhưng nó an toàn không?
Trong vội vã online, bạn có thể bỏ qua việc mạng Wi-Fi công cộng có thể không an toàn. Thực tế, có thể bạn chưa bao giờ nghĩ Wi-Fi mở có rủi ro. Vì vậy, trước khi nhấp ly latte, và trước khi kéo Facebook lên điện thoại, hãy cân nhắc các chiến lược an toàn đơn giản này để dùng Wi-Fi công cộng an toàn.
1. Cập nhật hệ điều hành
Cập nhật hệ điều hành không chỉ mang tính năng mới cho Android hay iPhone. Chúng được phát hành để cứng hệ điều hành, vá lỗ hổng, và ngăn hacker đánh cắp dữ liệu.
Vì vậy, rất quan trọng bạn cài đặt cập nhật hệ điều hành. Khi có bản cập nhật iOS mới, hãy tải và cài lên iPhone. Khi Google đẩy bản cập nhật mới, cài lên Android. Lo ngại giới hạn bộ nhớ? Sao lưu hoặc đồng bộ dữ liệu quan trọng lên đám mây, rồi tạo không gian, xóa app, để cập nhật có thể tải và cài.
Và mẹo này không chỉ cho Wi-Fi công cộng, nó cho mọi thứ. Hãy cập nhật hệ điều hành di động bất kể!
2. Dùng công cụ bảo mật di động
Trước khi dùng Wi-Fi công cộng, bạn nên đảm bảo điện thoại có phần mềm bảo mật phù hợp. Mặc dù điều này không áp dụng nhiều cho iOS, Android có vấn đề với malware. Phần mềm này cung cấp tường lửa, quét và xóa malware.
Lý do rõ ràng. Nếu kết nối mạng Wi-Fi mở không an toàn, bạn rủi ro tiếp xúc malware từ thiết bị khác trên mạng. Có thể vô tình — có lẽ worm lan truyền từ thiết bị nhiễm sang thiết bị khác — hoặc có chủ đích, gửi bởi người độc hại có thể ngồi khá gần.
Ứng dụng bảo mật di động có thể giảm thiểu điều này, bảo vệ thiết bị bằng cách chủ động phòng thủ, hoặc quét và xóa malware vi phạm. Mặc dù hầu hết malware nhắm vào máy tính Windows, đừng bỏ qua thực tế có các biến thể nhắm vào di động. Android đặc biệt là mục tiêu lớn cho hacker và lừa đảo như Windows. Nếu lo ngại malware trên Android, các mẹo này sẽ giúp tăng cường bảo mật Android.
3. Đừng lãng phí thời gian với Wi-Fi công cộng chậm
Đăng nhập Wi-Fi mở và thấy kết nối chậm? Khó khăn kết nối trang đăng nhập? Hãy cẩn thận — hoặc tốt hơn, ngắt kết nối.
Có khả năng độ chậm này vì router bị xâm phạm. Giải thích khác có thể là bạn không kết nối router, mà kết nối thiết bị khác giả vờ là router. Tốc độ có thể chậm vì dữ liệu được định tuyến qua thiết bị kia.
Nhưng thiết bị kia có thể là gì?
Vâng, dùng Wi-Fi công cộng mở ra bạn cho mọi loại tội phạm mạng. Ngoài "nghe lén" tín hiệu không dây lấy thông tin user/pass, lừa đảo có thể cấu hình PC thành router giả. Tất cả những gì họ làm là ngồi chờ ai đó kết nối nhầm đến thiết bị của họ. Mọi mật khẩu không mã hóa và dữ liệu cá nhân bạn gửi sau đó có thể bị bắt, cũng như lịch sử trang web bạn truy cập. Ngắn gọn, tội phạm này có thể đánh cắp danh tính bạn.
4. Tránh giao dịch tài chính không bảo vệ
Ngân hàng trực tuyến và mua sắm qua kết nối Wi-Fi công cộng không an toàn là không an toàn. Những kẻ nghe lén có thể dùng công cụ để làm khó bạn ngay khi dữ liệu không mã hóa đi đường của họ. Tự nhiên bạn nên chỉ mua sắm với công ty giữ mật khẩu an toàn. Tốt nhất tránh tạo vấn đề ở phía bạn.
Vậy bạn có thể làm gì để đảm bảo an toàn? Cách là chuyển sang kết nối internet di động riêng, nếu có thể, và thực hiện giao dịch an toàn cách đó. Bạn cũng có thể dùng VPN (xem Mẹo 7 dưới để chi tiết) để mã hóa toàn bộ lưu lượng internet.
Nếu dùng dịch vụ ngân hàng trực tuyến, hãy chắc chắn dùng app chính thức của ngân hàng, và nó cung cấp mã hóa đầy đủ. Tương tự, kiên định dùng app chính thức, an toàn cho mua sắm trực tuyến. Nếu không an toàn, đừng mua cho đến khi chắc chắn an toàn!
5. Dùng xác thực hai yếu tố khi có thể
Chúng tôi là fan hâm mộ xác thực hai yếu tố tại MakeUseOf, và bạn cũng nên. Đây là phương tiện để bạn chắc chắn bạn đang giao tiếp với dịch vụ trực tuyến bạn nghĩ. Tương tự, họ chắc chắn đó là bạn cố gắng đăng nhập, hoặc giao dịch ngân hàng.
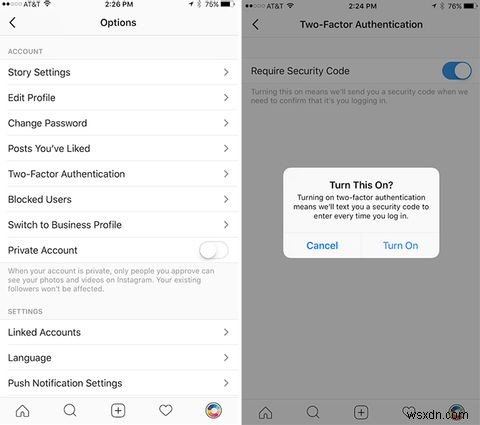
Hai yếu tố dùng trong 2FA tiêu chuẩn thường là thứ bạn biết (thông tin đăng nhập) và thứ bạn có (mã tạo ra trên điện thoại, hoặc tin nhắn gửi qua cửa hàng trực tuyến, ngân hàng, hoặc dịch vụ khác). Khi nhập đúng, bạn chắc chắn dùng trang web thật.
Xác thực hai yếu tố thường được cung cấp bởi công ty trực tuyến am hiểu bảo mật. Tuy nhiên, nhận thức rằng hoạt động sau đăng nhập hai yếu tố dễ dàng bị quan sát bởi chủ sở hữu router giả hoặc mạng. Vì vậy, đừng dựa vào đây như "bắn một phát quên" cho mạng Wi-Fi mở.
6. Tắt Wi-Fi khi xong
Ý tưởng rất đơn giản, nhưng nhiều người bỏ qua. Nhưng tắt internet không dây trên smartphone hoặc máy tính bảng khi xong là ý tưởng tuyệt vời. Ngoài ra, bất kỳ chức năng chia sẻ kết nối internet — như phiên bản WiFi Sense của Windows 10 Mobile — nên tắt trước khi kết nối.
Với Wi-Fi tắt, mọi nỗ lực thả malware không mong muốn lên thiết bị sẽ thất bại. Kẻ lừa đảo gần đó cố gắng hack drive-by sẽ thấy nỗ lực đập vào tường không có kết nối dữ liệu để khai thác. Ngắn gọn, đây là một trong những hành động quyết định nhất bạn có thể làm để bảo vệ smartphone trên Wi-Fi công cộng.
7. Đừng kết nối Wi-Fi công cộng không có VPN
Phần lớn rủi ro dùng Wi-Fi công cộng có thể giảm thiểu bằng VPN. Truyền thống chỉ dành cho máy để bàn và laptop, nhiều nhà cung cấp VPN hiện tạo app di động. Những client tiện lợi này dùng để kết nối đến server VPN an toàn, từ đó mã hóa lưu lượng khi rời thiết bị.
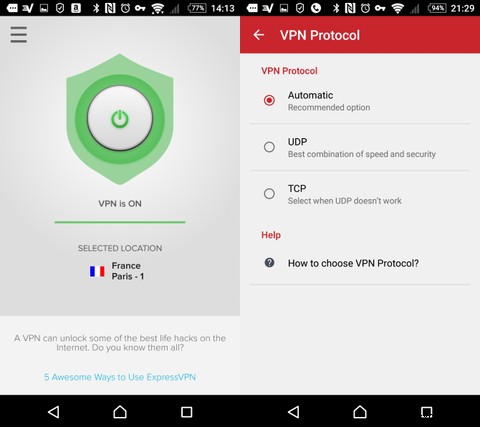
VPN có nhiều mục đích từ tránh proxy đến vượt chặn khu vực. Chúng cũng là công cụ bảo mật tốt nhất bạn có để duyệt web theo mọi nghĩa.
Lo lắng về bảo mật giao dịch tài chính và mua sắm, và khả năng bạn kết nối router giả, đều có thể loại bỏ. Với VPN, bảo mật và quyền riêng tư dữ liệu được đảm bảo, cho phép bạn ngừng lo lắng về hacker. Danh sách nhà cung cấp VPN tốt nhất của chúng tôi có dịch vụ cung cấp app di động, dù nếu muốn gợi ý nhanh, xem ExpressVPN.
Bạn làm sao giữ hoạt động trực tuyến an toàn khi dùng Wi-Fi công cộng trên điện thoại/máy tính bảng? Bạn có thủ thuật nào chúng tôi bỏ qua? Hãy cho chúng tôi biết trong bình luận.