
Mọi người dùng dịch vụ nhắn tin an toàn với mã hóa đầu cuối như WhatsApp hay Telegram vì họ tin rằng nó sẽ giữ tin nhắn và thiết bị của họ an toàn hơn. Mặc dù nói chung điều này đúng, vẫn có vấn đề bảo mật với các ứng dụng này mà người dùng cần nhận thức.
Gần đây, một lỗ hổng gọi là media file jacking (cướp tệp phương tiện) đã được tiết lộ trên thiết bị Android chạy WhatsApp và Telegram. Nếu bạn dùng một trong hai ứng dụng này, có những bước bạn cần thực hiện để bảo vệ bản thân và thiết bị.
Tệp Phương Tiện Là Rủi Ro Bảo Mật Như Thế Nào?
Công ty bảo mật Symantec đã công bố lỗ hổng, có thể được dùng để lan truyền tin giả hoặc lừa người dùng gửi tiền đến sai địa chỉ. Nó hoạt động qua hệ thống cho phép ứng dụng nhắn tin nhận tệp phương tiện, như khi bạn bè gửi ảnh hoặc video cho bạn qua ứng dụng.
Để nhận tệp, thiết bị Android của bạn cần có quyền ghi vào bộ nhớ ngoài (write to external storage permissions). Điều này có nghĩa là ứng dụng có thể lấy tệp được gửi cho bạn và lưu nó vào thẻ SD của thiết bị.
Lý tưởng nhất, các ứng dụng như Telegram hoặc WhatsApp chỉ nên có quyền ghi vào bộ nhớ trong. Điều đó có nghĩa là tệp có thể xem trong ứng dụng nhưng không thể truy cập bởi ứng dụng khác. Nhưng điều đó có nghĩa là nếu ai đó gửi ảnh cho bạn, bạn không thể tự động thấy nó trong thư viện ảnh.
WhatsApp lưu tệp vào bộ nhớ ngoài theo mặc định. Telegram lưu tệp vào thẻ SD nếu tùy chọn "Lưu vào thư viện" (Save to gallery) được bật.
Media File Jacking Là Gì?
Cuộc tấn công hoạt động bằng cách chặn quá trình ứng dụng nhắn tin lưu tệp phương tiện.
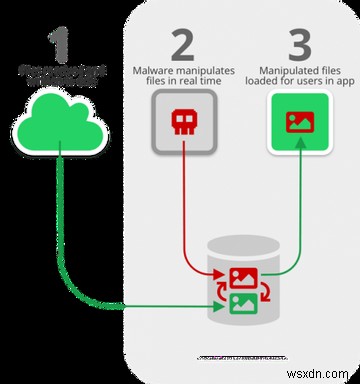
Image Credit: Symantec
Đầu tiên, người dùng tải một ứng dụng dường như vô hại như game miễn phí, nhưng thực tế có mã độc ẩn bên trong chạy ngầm trên thiết bị.
Bây giờ, người dùng vào ứng dụng nhắn tin. Nếu ứng dụng lưu tệp phương tiện vào bộ nhớ ngoài, ứng dụng độc hại có thể nhắm vào tệp tại khoảnh khắc giữa lúc chúng được lưu vào ổ cứng và lúc chúng được hiển thị trong ứng dụng.
Điều này tương tự như tấn công man-in-the-middle (người trung gian). Ứng dụng độc hại giám sát thiết bị của bạn để tìm bất kỳ thay đổi nào đối với bộ nhớ ngoài và can thiệp ngay khi nó phát hiện thay đổi. Khi một tệp thực từ ứng dụng nhắn tin được lưu vào thiết bị, ứng dụng độc hại can thiệp và ghi đè tệp đó bằng tệp của nó. Sau đó tệp giả được hiển thị trong ứng dụng nhắn tin của bạn.
Điều này hoạt động cho hình ảnh và tệp âm thanh. Nó thậm chí hoán đổi hình thu nhỏ trong ứng dụng nhắn tin, nên người dùng không hề biết tệp họ đang mở không phải tệp người liên hệ gửi cho họ.
Loại Thông Tin Nào Có Thể Bị Thao Túng?
Ví dụ về cách lạm dụng này là người bán dùng WhatsApp hoặc Telegram gửi hóa đơn cho khách hàng. Nếu thiết bị khách hàng có mã độc, nó có thể hoán đổi hóa đơn thật bằng hóa đơn giả. Hóa đơn giả có thông tin ngân hàng của kẻ lừa đảo thay vì thông tin ngân hàng của người bán.
Khách hàng sẽ thanh toán số tiền hóa đơn cho kẻ lừa đảo. Họ sẽ không bao giờ nhận ra mình bị lừa. Cách hiểu của khách hàng, họ thấy một hóa đơn bình thường từ người bán và không có lý do không tin.
Các tài liệu cá nhân và kinh doanh khác cũng có thể bị rủi ro. Lỗ hổng có thể thao túng ảnh cá nhân, video, ghi âm giọng nói, hoặc tài liệu kinh doanh. Có thể là việc nhỏ như hoán đổi ảnh gửi qua ứng dụng bằng ảnh không phù hợp. Hoặc có thể tinh vi hơn như một giám đốc kinh doanh lưu ghi âm giọng nói vào điện thoại và gửi cho thư ký để viết lại.
Ghi âm giọng nói có thể bị thay đổi nói bất cứ điều gì kẻ tấn công muốn, gây hỗn loạn.
Tình huống này đặc biệt đáng lo ngại vì mọi người đã tin tưởng rằng tin nhắn họ gửi dùng dịch vụ mã hóa đầu cuối là an toàn. Nhiều người biết tin nhắn SMS hoặc email có thể bị giả mạo. Vì vậy họ cảnh giác lừa đảo ngay cả khi tin nhắn dường như từ người họ biết. Nhưng mọi người tin vào nhắn tin được mã hóa. Họ không nhận thức đầy đủ về mối đe dọa bảo mật tiềm ẩn có thể do các ứng dụng này gây ra.
Media File Jacking Lan Truyền Tin Giả Như Thế Nào?
Một vấn đề bất ngờ mà cuộc tấn công này có thể gây ra là lan truyền tin giả. Nhiều người dùng tính năng của Telegram gọi là kênh (channels). Kênh là diễn đàn mà quản trị viên có thể gửi tin nhắn đến nhóm người đăng ký lớn. Một số người dùng điều này làm nguồn tin tức, xem tin tức hàng ngày từ kênh tin cậy trong ứng dụng Telegram.
Lo ngại là media file jacking có thể được dùng để can thiệp vào kênh tin tức. Quản trị viên kênh tin cậy gửi hình ảnh tin tức. Sau đó hình ảnh đó bị chặn bởi ứng dụng độc hại trên điện thoại người nhận. Hình ảnh thật bị hoán đổi bằng hình ảnh tin giả. Quản trị viên không hề biết điều này đã xảy ra và người nhận sẽ nghĩ hình ảnh đó là tin tức thật.
Cách Bảo Vệ Thiết Bị Khỏi Media File Jacking
Một bản vá thực sự cho lỗ hổng này sẽ yêu cầu các nhà phát triển suy nghĩ lại cách họ tiếp cận việc lưu tệp vào bộ nhớ trong Android. Tuy nhiên, có bản vá nhanh cho người dùng trong lúc chờ đợi. Bạn chỉ cần tắt lưu tệp vào bộ nhớ ngoài.
Để làm điều này trên Telegram, mở menu bằng cách vuốt từ trái của ứng dụng và vào Cài đặt. Sau đó vào Cài đặt trò chuyện (Chat Settings). Đảm bảo công tắc Lưu vào thư viện (Save to Gallery) được đặt ở tắt (off).
Để tắt lưu trữ tệp ngoài trên WhatsApp, vào Cài đặt, sau đó vào Trò chuyện (Chats). Đảm bảo công tắc Hiển thị phương tiện (Media Visibility) được đặt ở tắt (off).
Sau khi bạn thay đổi cài đặt này, ứng dụng nhắn tin của bạn sẽ được bảo vệ khỏi tấn công media file jacking.
Cập Nhật Cài Đặt WhatsApp Và Telegram Để Tránh Media Jacking
Media file jacking là ví dụ về cách khôn khéo kẻ tấn công can thiệp vào thiết bị của bạn qua ứng dụng nhắn tin. Việc thay đổi cài đặt để chắc chắn thiết bị không dễ bị tổn thương là ý kiến tốt.
Trong khi bạn đang học về bảo mật và ứng dụng nhắn tin, hãy xem các mối đe dọa bảo mật WhatsApp người dùng cần biết.