
Bài viết này chỉ cho bạn cách tích hợp Oracle® Discoverer 11g với giải pháp single sign-on (SSO) do Oracle Access Manager (OAM) 11g cung cấp. Nó giúp bất kỳ ai đang tìm giải pháp đăng nhập một lần cho nhiều ứng dụng khác nhau.
Ma trận chứng nhận Oracle Discoverer (Oracle Discoverer certification matrix)
Oracle Discoverer 11.1.1.7.0 được chứng nhận với Oracle Access Manager 11.1.2.0.0 trên Linux® x86-64 Oracle Linux 5 Update Level 3+.
Oracle E-Business Suite 12.1.1 được chứng nhận với Oracle Discoverer 11.1.1.7.0 trên Linux x86-64 RedHat® Enterprise Linux 5 Update Level 5+.
Sơ đồ sau hiển thị luồng hoạt động OAM:
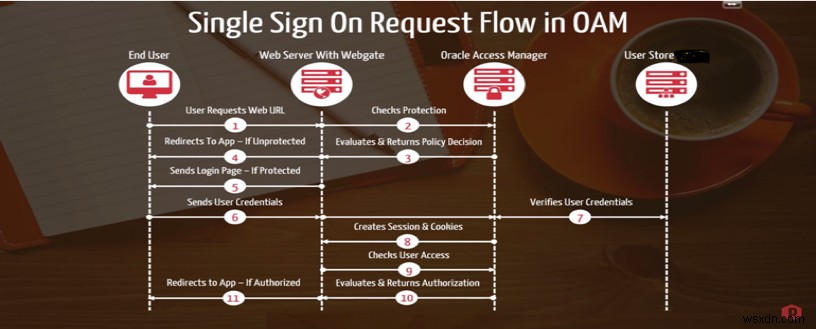
Cấu hình SSO cho Discoverer (Configure SSO for Discoverer)
Nếu bạn định cấu hình SSO cho cả Oracle E-Business Suite (EBS) và Oracle Business Intelligence (BI) Discoverer, bạn cần cấu hình SSO cho Oracle EBS trước. Oracle Access Manager, giải pháp ưu tiên, tạo nền tảng cho Oracle Fusion Middleware 11g.
Các bước sau được giải thích chi tiết trong các phần sau:
- Đăng ký Oracle Single Sign-On (OSSO) agent (mod_osso) với OAM 11g.
- Cập nhật chính sách xác thực và ủy quyền.
- Sao chép file
osso.confđược tạo từ $DOMAIN_HOME/output/sang $ORACLE_INSTANCE/config/ / . - Bật kết nối SSO.
- Xác thực cấu hình.
Đăng ký (Registration)
Sử dụng các bước sau để đăng ký OSSO agent (mod_sso):
Đăng nhập vào oamconsole và click Setup.
Dưới phần Agents, click dấu "“+” với biểu tượng dropdown như hình sau:
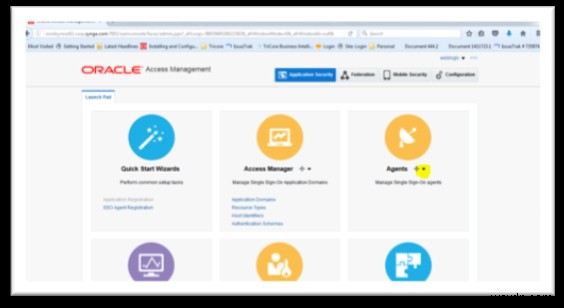
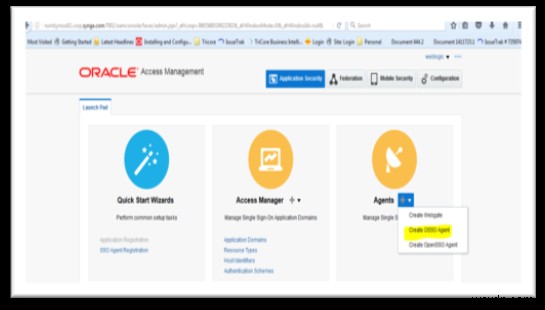
- Click Oracle OSSO Agent, đưa bạn đến màn hình sau:
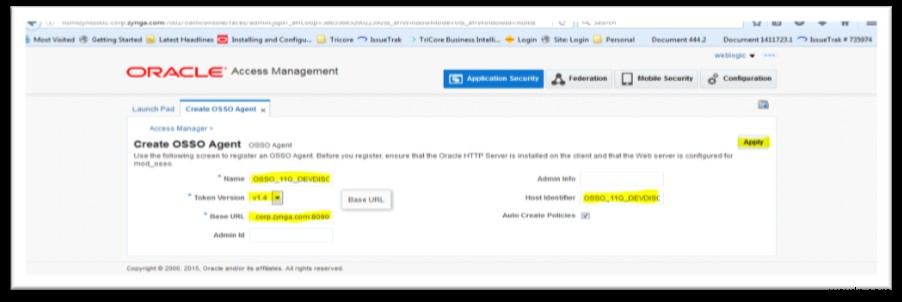
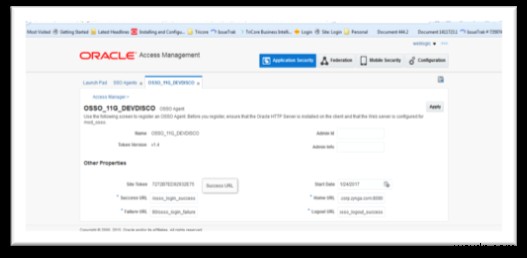
- Nhập Name và Base URL sau và chọn Token Version v1.4:
Name: OSSO_11G_DEVDISCO Base URL: https://<discoverer_server>:8090 (Dev Disco url) - Click Apply.
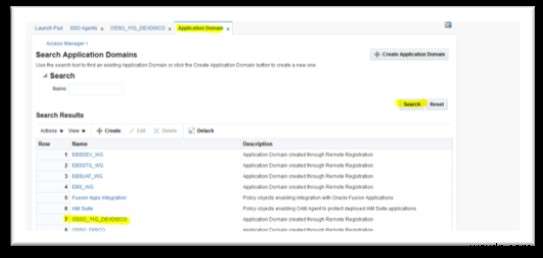
- Xác minh SSO_Agent bằng cách vào Launch Pad, click biểu tượng Agents, và tìm kiếm SSO agents như hình sau:

Cập nhật chính sách (Update policies)
Sử dụng các bước sau để cập nhật chính sách xác thực và ủy quyền:
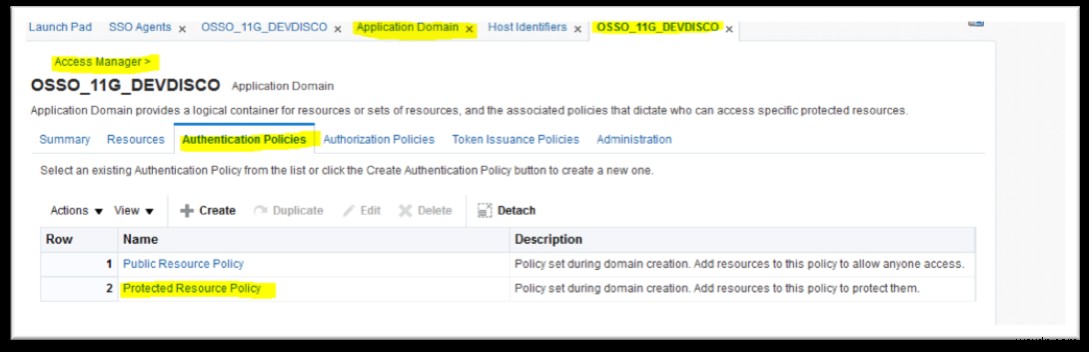
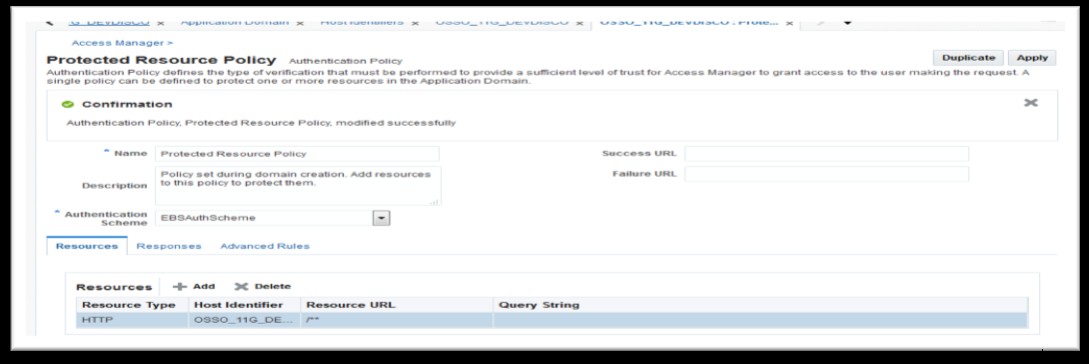
Đi tới Access Manager > Application Domains > Search for OSSO_DISCO > Authentication Policies > Protected Resource Policy và click Protected Resource Policy như hình sau:
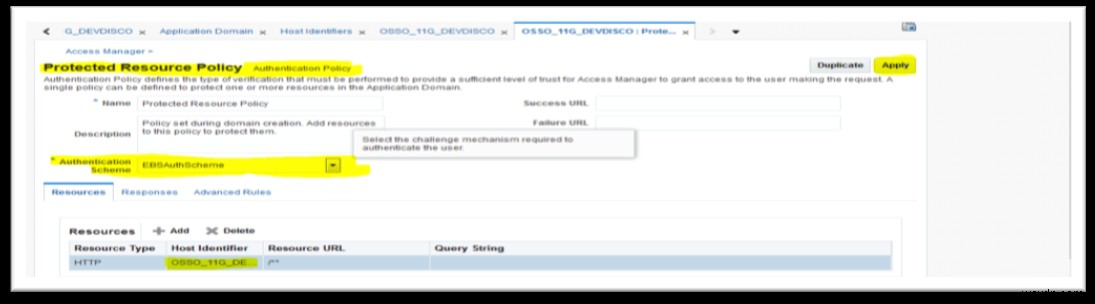
- Thay đổi Authentication scheme thành EBSAuthScheme và click Apply như hình sau:
Sao chép file osso.conf (Copy the osso.conf file)
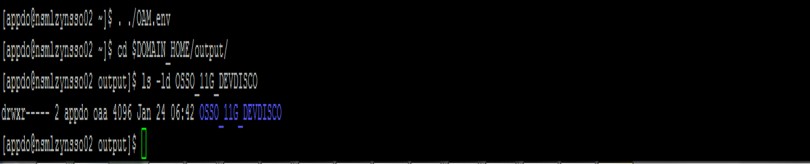
Khi bạn đăng ký OSSO agent, hệ thống tạo osso.conf trong $DOMAIN_HOME/output/, như hình sau:
Đăng nhập vào Discoverer server và kiểm tra thông tin file như ví dụ sau:
[appdb@<disco_server> ~]$ cd $ORACLE_INSTANCE/config/OHS/ohs1/disabled/
[appdb@<discoverer_server> disabled]$ grep osso.conf mod_osso.conf
#Point to proper osso.conf file.
# OssoConfigFile "${ORACLE_INSTANCE}/config/${COMPONENT_TYPE}/${COMPONENT_NAME}/osso.conf"
[appdb@<discoverer_server> disabled]$
Tạo thư mục mới như ví dụ sau:
mkdir $ORACLE_INSTANCE/config/OHS/ohs1/osso
cd $ORACLE_INSTANCE/config/OHS/ohs1/osso
Chạy các lệnh sau trên OAM server để sao chép osso.conf từ OAM server như ví dụ sau:
cd $MW_HOME/oam/user_projects/domains/OAMDomain/output/OSSO_11G_DEVDISCO
scp osso.conf appdb@<discoverer_server>.corp.zynga.com:
/u01/app/appdb/Disco11g/MW/asinst_1/config/OHS/ohs1/osso/
Cấu hình protected resources và sao lưu mod_osso.conf như mẫu sau:
[appdb@<discoverer_server> moduleconf]$ cp $ORACLE_INSTANCE/config/OHS/ohs1/disabled/mod_osso.conf $ORACLE_INSTANCE/config/OHS/ohs1/moduleconf/
[appdb@<discoverer_server> moduleconf]$ cd $ORACLE_INSTANCE/config/OHS/ohs1/moduleconf/
[appdb@<discoverer_server> moduleconf]$ cp mod_osso.conf mod_osso.conf_Orginal
[appdb@<discoverer_server> moduleconf]$
Chỉnh sửa và lưu mod_osso.conf bằng cách thêm các dòng sau vào file:
LoadModule osso_module "${ORACLE_HOME}/ohs/modules/mod_osso.so"
<IfModule osso_module>
OssoIpCheck off
OssoIdleTimeout off
OssoHttpOnly off
OssoSecureCookies off
OssoConfigFile /<$MW_HOME>/asinst_1/config/OHS/ohs1/osso/osso.conf
<Location /discoverer/plus>
require valid-user
AuthType Osso
</Location>
<Location /discoverer/viewer>
require valid-user
AuthType Osso
</Location>
<Location /discoverer/app>
require valid-user
AuthType Osso
</Location>
</IfModule>
Bật kết nối SSO (Enable SSO connections)
Bật kết nối SSO bằng cách chỉnh sửa configuration.xml để đặt tham số kết nối từ enableAppsSSOConnection="false" thành enableAppsSSOConnection="true".
Tìm configuration.xml trong /<$MW_HOME>/user_projects/domains/ClassicDomain/config/fmwconfig/servers/WLS_DISCO/applications/discoverer_11.1.1.2.0/configuration.
Sao lưu file và kiểm tra giá trị như ví dụ sau:
[appdb@<discoverer_server> configuration]$ cp configuration.xml configuration.xml_Orginal_BKP
[appdb@<discoverer_server> configuration]$
[appdb@<discoverer_server> configuration]$ grep enableAppsSSOConnection configuration.xml
userDefinedConnections="true" laf="dc_blaf" switchWorksheetBehavior="prompt" defaultLocale="en" disableBrowserCaching="false" enableAppsSSOConnection="true" propagateGUIDtoVPD="false" pageNavigation="true">
[appdb@<discoverer_server> configuration]$
Khởi động lại Oracle HTTP server bằng cách chạy các lệnh sau, nằm trong ORACLE_INSTANCE\bin:
opmnctl stopall
opmnctl startall
Lưu ý: Instance EBS phải được bật SSO và cấu hình với cùng instance OAM.
Xác thực (Validation)
Xác thực cấu hình SSO bằng cách truy cập các launcher sau:
Discoverer viewer launcher
Discoverer launcher
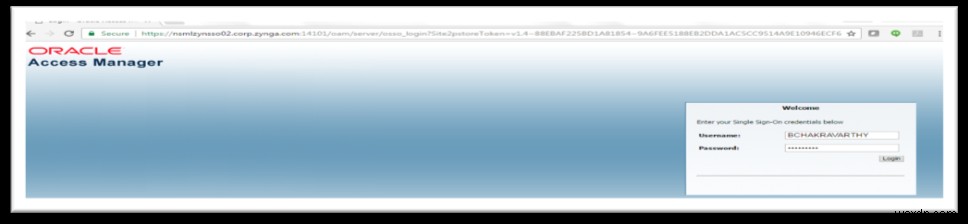
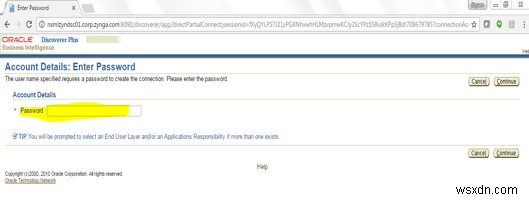
Truy cập URL, nhập đăng nhập SSO, và click Login như hình sau:
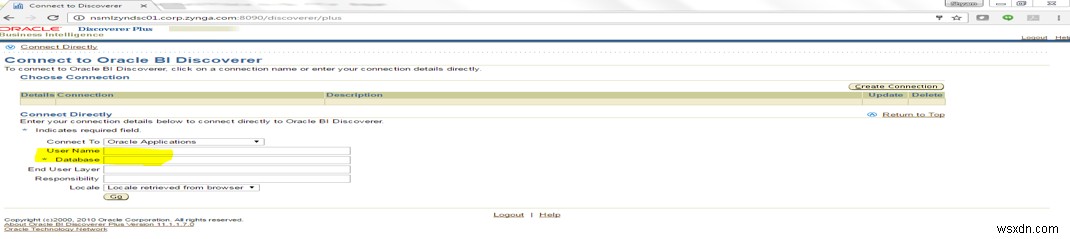
Điền chi tiết như hình sau:
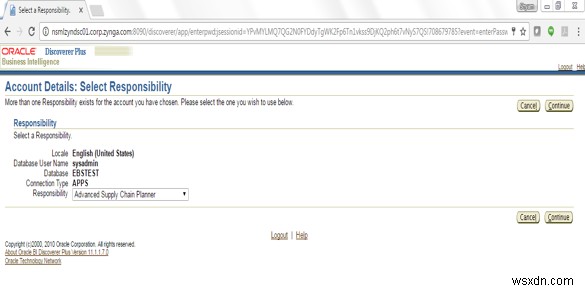
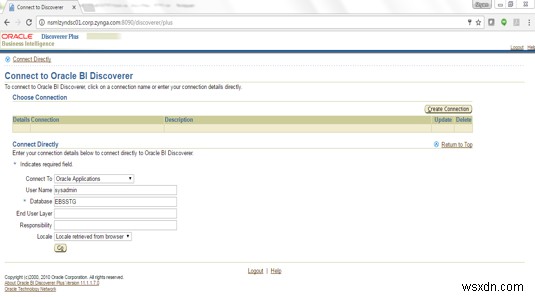
Click Continue và hệ thống tự động điền tên user của bạn như hình sau:
Kết luận
Bài viết này mô tả cách triển khai giải pháp SSO cho Discoverer.
Lợi ích chính của việc triển khai SSO trong Discoverer là giúp loại bỏ thời gian nhập lại thông tin đăng nhập và cải thiện năng suất cho người dùng, tăng tỷ lệ chuyển đổi cho chủ sở hữu sản phẩm. Người dùng nội bộ và bên ngoài không phải lo lắng về việc duy trì và nhớ thêm một bộ thông tin đăng nhập khác.
SSO giảm các vấn đề liên quan đến quản lý mật khẩu và hạ chi phí liên quan đến thiết lập nhiều hệ thống help desk cho vấn đề reset mật khẩu, thông tin đăng nhập không hợp lệ, v.v.
Tìm hiểu thêm về Dịch vụ Ứng dụng Rackspace của chúng tôi.
Sử dụng tab Feedback để bình luận hoặc đặt câu hỏi.